
Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
Log in
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-35616 — CVE-2026-35616 | Kitploit
उपकरण/GitHubGitHub/0xblackash/cve-2026-35616
प्रमाणीकरण और प्राधिकरणभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षा
GitHub0xblackash/cve-2026-35616

CVE-2026-35616

CVE-2026-35616

रिपॉजिटरी देखें
1105 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

🚨 CVE-2026-35616 - FortiClient EMS प्रमाणीकरण बाईपास 🚨

CVE-2026-35616 भेद्यता चेतावनी

Fortinet Critical CVSS

अनुचित अभिगम नियंत्रण | प्री-ऑथ API बाईपास
वास्तविक दुनिया में शोषित — अप्रैल 2026

📋 अवलोकन

CVE-2026-35616 FortiClient Enterprise Management Server (EMS) संस्करण 7.4.5 से 7.4.6 में एक गंभीर भेद्यता है।

एक अप्रमाणित दूरस्थ हमलावर विशेष रूप से तैयार अनुरोध भेजकर प्रमाणीकरण और प्राधिकरण जांचों को बायपास कर सकता है, जिससे संभावित रूप से अनधिकृत कोड निष्पादन या पूर्ण सर्वर समझौता हो सकता है।

Fortinet सलाह: FG-IR-26-099


🛠️ रिपॉजिटरी सामग्री

फ़ाइलविवरण
CVE-2026-35616.yamlसुरक्षित पहचान के लिए Nuclei टेम्पलेट
CVE-2026-35616.pyPython सुरक्षा जाँच स्क्रिप्ट
check_safe_CVE-2026-35616.pyवैकल्पिक हल्का डिटेक्टर

⚠️ महत्वपूर्ण चेतावनी

यह रिपॉजिटरी केवल रक्षात्मक और अनुसंधान उद्देश्यों के लिए है।

  • केवल पृथक प्रयोगशाला वातावरण में या अपने स्वामित्व वाले और परीक्षण करने के लिए अधिकृत सिस्टम पर उपयोग करें।
  • भेद्यता सक्रिय रूप से वास्तविक दुनिया में शोषित की जा रही है।
  • इन उपकरणों का उपयोग अनधिकृत स्कैनिंग या आक्रामक गतिविधियों के लिए न करें।

🚨 भेद्यता विवरण

  • CVE ID: CVE-2026-35616
  • गंभीरता: गंभीर (CVSS 9.1)
  • प्रभावित संस्करण: FortiClient EMS 7.4.5 - 7.4.6
  • भेद्यता प्रकार: अनुचित अभिगम नियंत्रण (CWE-284)
  • प्रभाव: प्रमाणीकरण और प्राधिकरण बाईपास (प्री-ऑथ)
  • वास्तविक दुनिया में शोषित: हाँ (Fortinet द्वारा पुष्टि)

🛡️ शमन और सुधार

तत्काल कार्रवाइयाँ:

  1. सर्वर को तुरंत इंटरनेट से अलग करें
  2. 7.4.5 / 7.4.6 के लिए आधिकारिक Fortinet हॉटफिक्स लागू करें
  3. उपलब्ध होने पर 7.4.7 या नए संस्करण में अपग्रेड करें
  4. केवल VPN के माध्यम से EMS तक पहुँच प्रतिबंधित करें (सीधे इंटरनेट पर कभी उजागर न करें)

📌 उपयोग कैसे करें

1. Nuclei टेम्पलेट का उपयोग करना

nuclei -t CVE-2026-35616.yaml -u https://your-ems-server:8443

2. Python डिटेक्टर का उपयोग करना

python3 check_safe_CVE-2026-35616.py https://your-ems-server:8443
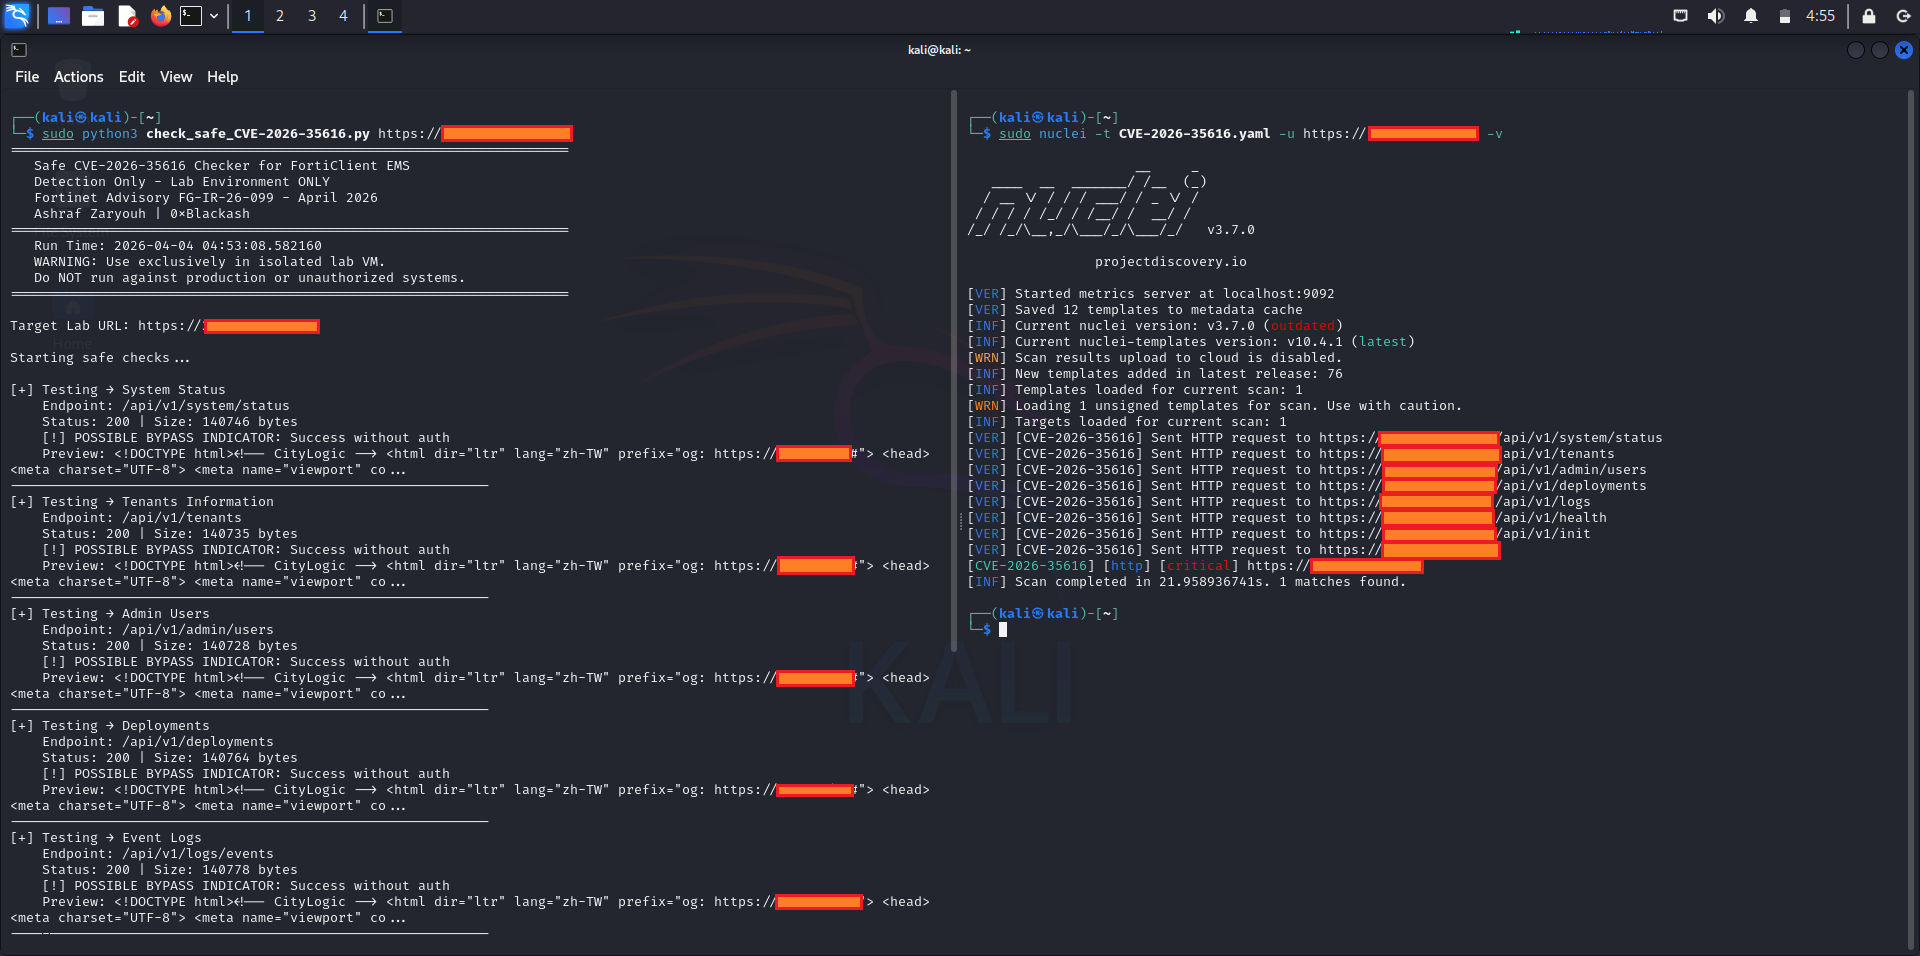
🔍 पहचान स्क्रीनशॉट

cve-2026-35616

📄 संदर्भ

  • Fortinet PSIRT - FG-IR-26-099
  • NVD - CVE-2026-35616
  • FortiClient EMS दस्तावेज़ीकरण

⭐ अस्वीकरण

यह परियोजना शैक्षिक और रक्षात्मक सुरक्षा उद्देश्यों के लिए बनाए रखा गया है।
लेखक प्रदान किए गए पहचान उपकरणों के किसी भी दुरुपयोग के लिए जिम्मेदार नहीं है।

सुरक्षित रहें। जल्दी पैच करें। बार-बार पैच करें।


रक्षात्मक सुरक्षा समुदाय के लिए ❤️ से बनाया गया

टूल डाउनलोड करें