
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-22241 — CVE-2026-22241 | Kitploit
उपकरण/GitHubGitHub/0xblackash/cve-2026-22241
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेपर और शोधलर्निंग और शिक्षा
GitHub0xblackash/cve-2026-22241

CVE-2026-22241

CVE-2026-22241

रिपॉजिटरी देखें
195 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

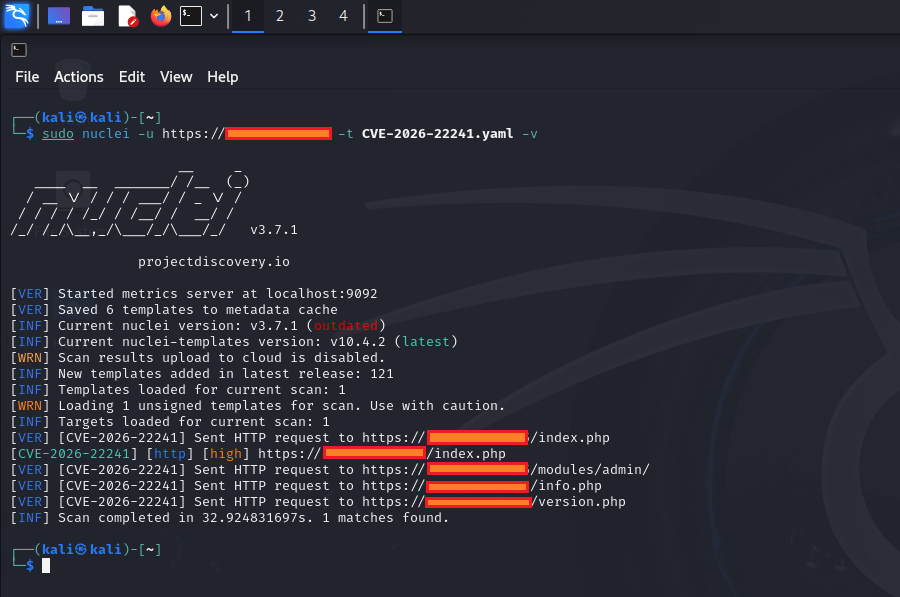
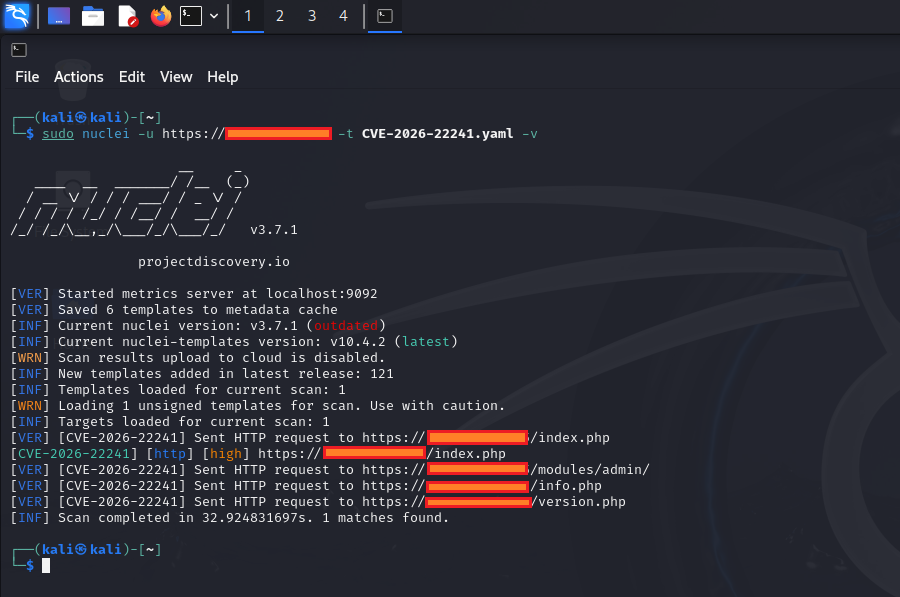
🚨 CVE-2026-22241 - Open eClass थीम आयात रिमोट कोड निष्पादन

1768551798083
Severity Affected

📌 भेद्यता सारांश

Open eClass (जिसे GUnet eClass के नाम से भी जाना जाता है), एक व्यापक रूप से उपयोग किया जाने वाला ओपन-सोर्स लर्निंग मैनेजमेंट सिस्टम (LMS), अपनी थीम आयात सुविधा में एक गंभीर अप्रतिबंधित फ़ाइल अपलोड भेद्यता रखता है।

एक प्रमाणित व्यवस्थापक एक दुर्भावनापूर्ण ZIP फ़ाइल अपलोड कर सकता है, जिससे सर्वर पर रिमोट कोड निष्पादन (RCE) हो सकता है।


⚠️ प्रभावित संस्करण

संस्करणस्थिति
Open eClass < 4.2असुरक्षित
Open eClass ≥ 4.2पैच किया गया

🛠️ भेद्यता विवरण

  • CVE ID: CVE-2026-22241
  • गंभीरता: उच्च (CVSS 7.3)
  • प्रकार: अप्रतिबंधित फ़ाइल अपलोड (CWE-434)
  • हमला वेक्टर: एडमिन पैनल में थीम आयात कार्यक्षमता
  • आवश्यक विशेषाधिकार: व्यवस्थापक खाता
  • प्रभाव: रिमोट कोड निष्पादन (RCE)
CVE-2026-22241

🔍 मूल कारण

यह भेद्यता थीम आयात प्रक्रिया के दौरान अपलोड किए गए ZIP अभिलेखागार के अपर्याप्त सत्यापन और सैनिटाइज़ेशन के कारण मौजूद है। दुर्भावनापूर्ण फ़ाइलें (जैसे PHP वेबशेल) वेब-सुलभ निर्देशिका में लिखी जा सकती हैं।


🛡️ शमन और समाधान

  • तुरंत Open eClass 4.2 या उससे नए संस्करण में अपग्रेड करें।
  • यदि आवश्यक न हो तो थीम आयात सुविधा को अक्षम करें।
  • व्यवस्थापकीय पहुंच प्रतिबंधित करें और सख्त फ़ाइल अपलोड सत्यापन लागू करें।
  • संदिग्ध थीम अपलोड गतिविधि के लिए सर्वर लॉग की निगरानी करें।

📚 संदर्भ

  • आधिकारिक सुरक्षा सलाह
  • NVD प्रविष्टि
  • TwelveSec विश्लेषण

⚠️ कानूनी अस्वीकरण

यह रिपॉजिटरी केवल शैक्षिक और शोध उद्देश्यों के लिए है।
प्रदान की गई जानकारी सुरक्षा शोधकर्ताओं और सिस्टम व्यवस्थापकों को भेद्यता को समझने और पैच करने में मदद करने के लिए है।

जिन सिस्टम के आप स्वामी नहीं हैं, उनके विरुद्ध अनधिकृत शोषण अवैध है।


सुरक्षा जागरूकता और अनुसंधान के लिए निर्मित

⭐ यदि यह आपके काम आया, तो कृपया रिपॉजिटरी को स्टार करें!

टूल डाउनलोड करें