 0xblackash/cve-2026-11499
CVE-2026-11499

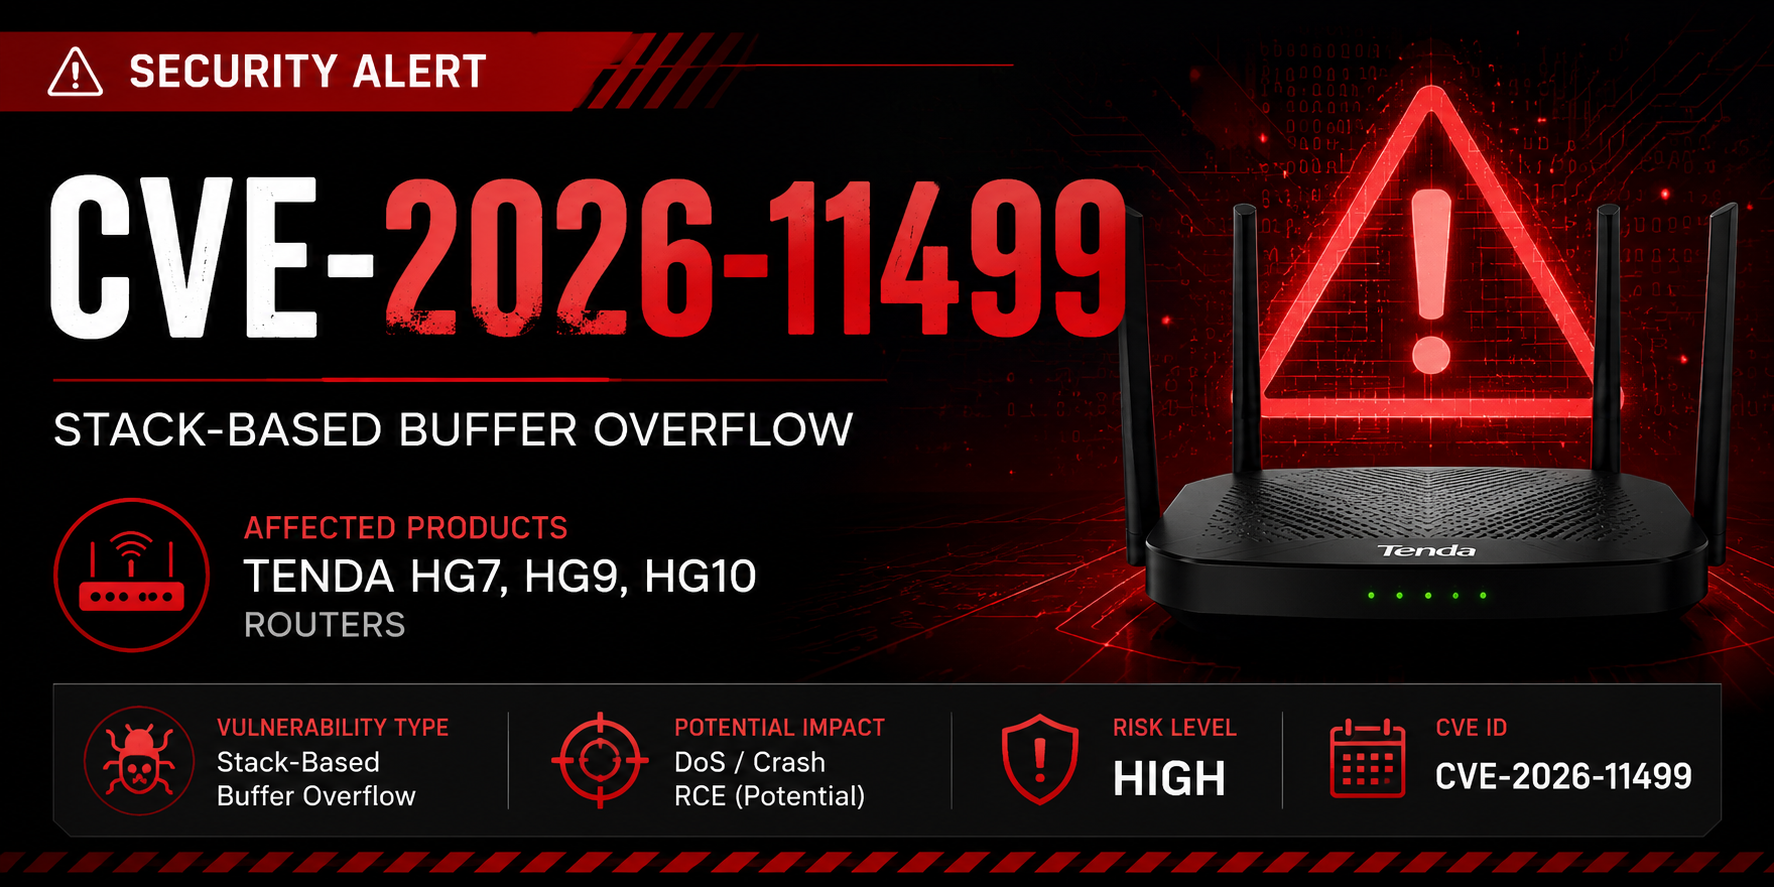


CVE-2026-11499 एक रिपोर्ट किया गया स्टैक-आधारित बफर ओवरफ़्लो भेद्यता है जो कई Tenda राउटर मॉडलों को प्रभावित करता है, जिनमें शामिल हैं:
सफल शोषण एक हमलावर को क्रैश, सेवा अस्वीकार, या संभावित रूप से दूरस्थ कोड निष्पादन ट्रिगर करने की अनुमति दे सकता है, जो भेद्य कोड पथ और तैनाती कॉन्फ़िगरेशन पर निर्भर करता है।
⚠️ तकनीकी विवरण वर्तमान में सीमित हैं और सार्वजनिक प्रकटीकरण जारी प्रतीत होता है।
| विक्रेता | उत्पाद | स्थिति |
|---|---|---|
| Tenda | HG7 | असुरक्षित |
| Tenda | HG9 | असुरक्षित |
| Tenda | HG10 | असुरक्षित |
| फ़ील्ड | मान |
|---|---|
| CVE ID | CVE-2026-11499 |
| प्रकार | स्टैक-आधारित बफर ओवरफ़्लो |
| CWE | CWE-121 |
| प्रभाव | सेवा अस्वीकार / संभावित दूरस्थ कोड निष्पादन |
| हमला वेक्टर | अज्ञात |
| प्रमाणीकरण | अज्ञात |
| गंभीरता | उच्च (CVSS लंबित) |
एक हमलावर निम्नलिखित करने में सक्षम हो सकता है:
उपयोगकर्ता इनपुट
     │
     ▼
┌───────────────┐
│ असुरक्षित    │
│ फ़ंक्शन      │
└──────┬────────┘
       │
       ▼
 बफर ओवरफ़्लो
       │
       ▼
 मेमोरी भ्रष्टाचार
       │
       ▼
 संभावित दूरस्थ कोड निष्पादन
समस्या को निम्नानुसार वर्गीकृत किया गया है:
char buffer[256];
strcpy(buffer, attacker_input);
जब इनपुट आवंटित बफर आकार से अधिक हो जाता है, तो आसन्न मेमोरी ओवरराइट हो सकती है।
संभावित परिणामों में शामिल हैं:
🚫 इस लेखन के समय कोई सार्वजनिक प्रूफ ऑफ कॉन्सेप्ट जारी नहीं किया गया है।
जब कोई प्रूफ ऑफ कॉन्सेप्ट उपलब्ध हो जाए, तो परीक्षण केवल अधिकृत प्रयोगशाला वातावरणों में ही किया जाना चाहिए।
| तिथि | घटना |
|---|---|
| 2026 | CVE आरक्षित |
| 2026 | सार्वजनिक प्रकटीकरण |
| लंबित | विक्रेता सलाह |
| लंबित | पैच जारी |
यह रिपॉजिटरी निम्न के लिए अभिप्रेत है:
इस जानकारी का उपयोग स्पष्ट प्राधिकरण के बिना सिस्टम के विरुद्ध न करें।
⭐ यदि आपको यह रिपॉजिटरी उपयोगी लगी, तो इसे स्टार करने पर विचार करें।

