
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2025-14847 — CVE-2025-14847 | Kitploit
उपकरण/GitHubGitHub/0xblackash/cve-2025-14847
टोहीभेद्यता विश्लेषणशोषणजानकारी एकत्र करनापेनिट्रेशन टेस्टिंगडेटाबेस सुरक्षा
GitHub0xblackash/cve-2025-14847

CVE-2025-14847

CVE-2025-14847

रिपॉजिटरी देखें
147 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

🚨 CVE-2025-14847 — “MongoBleed”

6957aaa4260b1bc7ba293433_Group 2147256184

गंभीरता CVSS v3.1 CVSS v4.0 शोषित श्रेणी

एक उच्च-गंभीरता वाली बिना प्रमाणीकरण के मेमोरी प्रकटीकरण भेद्यता


📖 विषय सूची

  • अवलोकन
  • तकनीकी विवरण
  • गंभीरता और CVSS
  • प्रभावित संस्करण
  • वास्तविक दुनिया में प्रभाव
  • शोषण सारांश
  • पहचान मार्गदर्शन
  • सुधार
  • अस्थायी शमन
  • सुरक्षा जाँच सूची
  • सारांश

🔎 अवलोकन

CVE-2025-14847, जिसका उपनाम “MongoBleed” है, MongoDB सर्वर के नेटवर्क प्रोटोकॉल हैंडलिंग में एक भेद्यता है।

यह एक दूरस्थ, बिना प्रमाणीकरण वाले हमलावर को एक भेद्य MongoDB प्रक्रिया से अनियंत्रित हीप मेमोरी पढ़ने की अनुमति देता है।

इससे निम्नलिखित संवेदनशील जानकारी उजागर हो सकती है:

  • 🔑 क्रेडेंशियल्स
  • 🔐 एन्क्रिप्शन कुंजियाँ
  • 🎟 सत्र टोकन
  • 📦 आंतरिक रनटाइम डेटा

🧠 तकनीकी विवरण

🧩 मूल कारण

यह समस्या निम्नलिखित से उत्पन्न होती है:

  • zlib संपीड़ित प्रोटोकॉल हेडर में लंबाई फ़ील्ड का बेमेल होना
  • डीकंप्रेशन हैंडलिंग के दौरान अनुचित सत्यापन
  • उन मेमोरी क्षेत्रों का अनावरण जो ठीक से आरंभ नहीं किए गए थे

जब विशेष रूप से तैयार किए गए संपीड़ित नेटवर्क ट्रैफ़िक को संसाधित किया जाता है, तो सर्वर अनभिप्रेत मेमोरी सामग्री वापस कर सकता है।

🛑 भेद्यता प्रकार

  • सूचना प्रकटीकरण
  • हीप मेमोरी अनावरण
  • अनुचित इनपुट सत्यापन

📊 गंभीरता और CVSS

मीट्रिकमान
CVSS v3.17.5 (उच्च)
CVSS v4.08.7 (उच्च)
हमला वेक्टरनेटवर्क
प्रमाणीकरण आवश्यक❌ नहीं
उपयोगकर्ता इंटरैक्शन❌ कोई नहीं
वाइल्ड में शोषित✅ हाँ

इस भेद्यता को CISA के ज्ञात शोषित भेद्यताओं (KEV) कैटलॉग में जोड़ा गया है।


📦 प्रभावित संस्करण

निम्नलिखित MongoDB रिलीज़ लाइनें प्रभावित हैं:


3.6.x (सभी संस्करण)
4.0.x (सभी संस्करण)
4.2.x (सभी संस्करण)
4.4.0 – 4.4.29
5.0.0 – 5.0.31
6.0.0 – 6.0.26
7.0.0 – 7.0.26
8.0.0 – 8.0.16
8.2.0 – 8.2.2


🛠 स्थिर संस्करण

निम्नलिखित पैच किए गए रिलीज़ों में से किसी एक में अपग्रेड करें:


4.4.30
5.0.32
6.0.27
7.0.28
8.0.17
8.2.3


🌍 वास्तविक दुनिया में प्रभाव

  • ऑनलाइन हज़ारों उजागर MongoDB इंस्टेंस देखे गए
  • सक्रिय शोषण की पुष्टि
  • इंटरनेट-फ़ेसिंग तैनातियों के लिए उच्च जोखिम
  • क्लाउड-होस्टेड और स्व-प्रबंधित दोनों इंस्टेंस प्रभावित

क्योंकि शोषण के लिए किसी प्रमाणीकरण की आवश्यकता नहीं है, सार्वजनिक रूप से सुलभ MongoDB सर्वर तत्काल जोखिम में हैं।
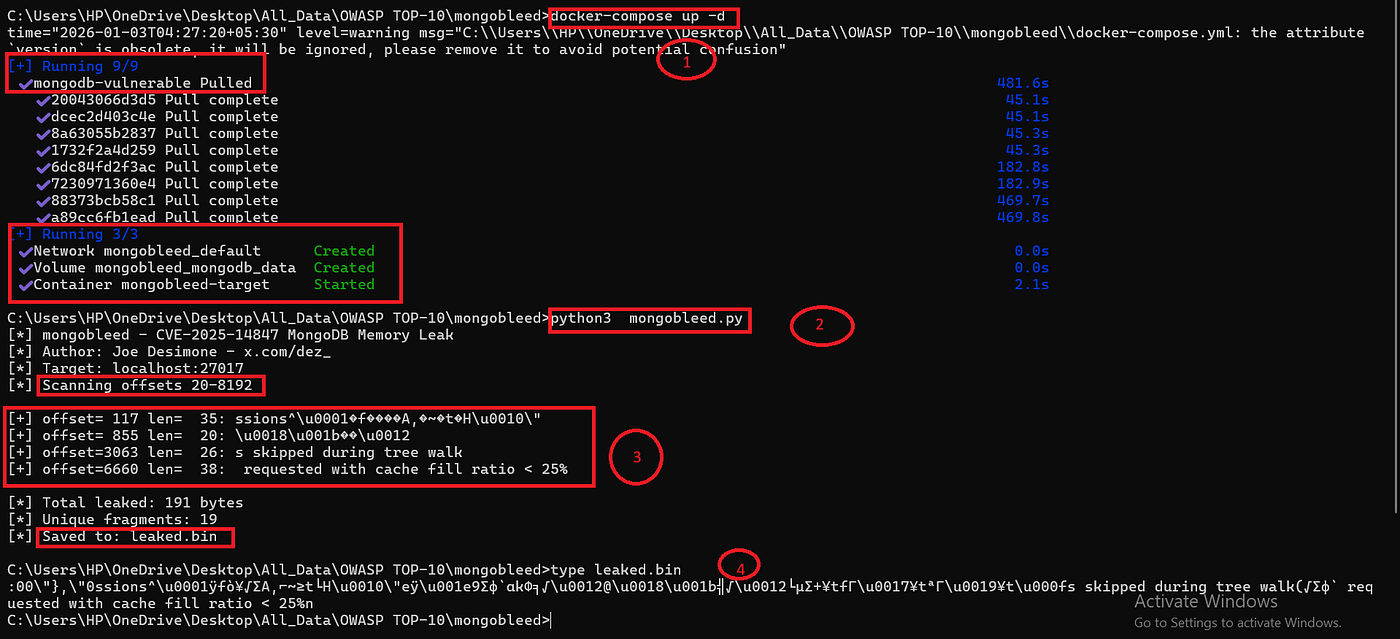

🧨 शोषण सारांश

1_14RYMyLSjoyS8XLjP6pByQ

हमलावर क्षमताएँ

  • तैयार किए गए संपीड़ित प्रोटोकॉल पैकेट भेजना
  • अनुचित डीकंप्रेशन हैंडलिंग को ट्रिगर करना
  • प्रक्रिया मेमोरी के हिस्से निकालना

संभावित परिणाम

  • क्रेडेंशियल चोरी
  • विशेषाधिकार वृद्धि
  • डेटा बहिर्वाह
  • बैकएंड बुनियादी ढांचे पर अनुवर्ती हमले

🔍 पहचान मार्गदर्शन

निम्नलिखित पर नज़र रखें:

  • असामान्य संपीड़ित प्रोटोकॉल ट्रैफ़िक
  • असामान्य zlib वार्ता गतिविधि
  • डेटाबेस होस्ट से अप्रत्याशित आउटबाउंड ट्रैफ़िक
  • पोर्ट 27017 पर बार-बार असामान्य कनेक्शन

निम्नलिखित पर विचार करें:

  • नेटवर्क घुसपैठ पहचान हस्ताक्षर
  • मेमोरी अखंडता निगरानी
  • बाहरी एक्सपोज़र स्कैन

🔒 सुधार

✅ तत्काल कार्रवाइयाँ

  1. एक स्थिर MongoDB संस्करण में अपग्रेड करें
  2. अपग्रेड के बाद सभी डेटाबेस नोड्स को पुनरारंभ करें
  3. संदिग्ध गतिविधि के लिए लॉग की समीक्षा करें
  4. यदि समझौता संदिग्ध हो तो क्रेडेंशियल घुमाएँ

🧱 अस्थायी शमन (यदि पैच में देरी हो)

  • यदि आवश्यक न हो तो zlib संपीड़न अक्षम करें
  • वैकल्पिक संपीड़क (जैसे, snappy) पर स्विच करें
  • नेटवर्क पहुँच को विश्वसनीय IP श्रेणियों तक सीमित करें
  • सुनिश्चित करें कि MongoDB सार्वजनिक रूप से उजागर न हो

🧾 सुरक्षा जाँच सूची

  • पैच किया गया MongoDB संस्करण चल रहा है
  • सार्वजनिक एक्सपोज़र का ऑडिट किया गया
  • संपीड़न सेटिंग्स की समीक्षा की गई
  • लॉग का विश्लेषण किया गया
  • क्रेडेंशियल घुमाए गए (यदि आवश्यक हो)
  • निगरानी सक्षम की गई

📌 सारांश

फ़ील्डमान
CVE IDCVE-2025-14847
उपनामMongoBleed
प्रकारमेमोरी प्रकटीकरण
गंभीरताउच्च
प्रमाणीकरण आवश्यकनहीं
वाइल्ड में शोषितहाँ
प्रभावित सॉफ़्टवेयरMongoDB सर्वर

⚠️ अंतिम सलाह

यदि आप MongoDB सर्वर संचालित करते हैं, विशेषकर इंटरनेट-फ़ेसिंग तैनातियाँ:

तुरंत पैच लगाएँ।

बिना प्रमाणीकरण के मेमोरी अनावरण भेद्यताएँ प्रत्यक्ष कोड निष्पादन के बिना भी गंभीर डाउनस्ट्रीम समझौते का कारण बन सकती हैं।

टूल डाउनलोड करें