
Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
Log in
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2023-25157 — CVE-2023-25157 SQL इंजेक्शन के लिए कमजोर GeoServer एंडपॉइंट्स के लिए होस्ट सूचियों को स्कैन करता है, कीवर्ड जांच के साथ उजागर पथों को सत्यापित करता है, और पुष्टि किए गए लक्ष्यों को एक आउटपुट फ़ाइल में लॉग करता है। | Kitploit
उपकरण/GitHubGitHub/0x2458bughunt/cve-2023-25157
टोहीभेद्यता स्कैनरशोषणवेब एप्लिकेशन शोषणजानकारी एकत्र करना
GitHub0x2458bughunt/cve-2023-25157

CVE-2023-25157

CVE-2023-25157 SQL इंजेक्शन के लिए कमजोर GeoServer एंडपॉइंट्स के लिए होस्ट सूचियों को स्कैन करता है, कीवर्ड जांच के साथ उजागर पथों को सत्यापित करता है, और पुष्टि किए गए लक्ष्यों को एक आउटपुट फ़ाइल में लॉग करता है।

रिपॉजिटरी देखें
101293 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2023-25157

यह एक सरल Python स्क्रिप्ट है जो नवीनतम GeoServer SQL इंजेक्शन कमजोरी का पता लगाने के लिए है। आप होस्ट पर स्क्रिप्ट का उपयोग संक्रमित पथ की जांच करने के लिए कर सकते हैं।

स्थापना:

  1. git clone https://github.com/0x2458bughunt/CVE-2023-25157/
  2. cd CVE-2023-25157
  3. chmod +x geoserver.sh

नोट: सभी फ़ाइलें एक ही निर्देशिका में होनी चाहिए। यदि आप इन फ़ाइलों का उपयोग अपने सिस्टम में कहीं से भी करना चाहते हैं, तो इन चरणों का पालन करें:

  1. geoserver.sh खोलें और GeoServerPath-Finder.py को उसके पूर्ण पथ से बदलें। (जैसे - /root/CVE-2023-25157/GeoServerPath-Finder.py)
  2. GeoServer_Keyword-Checker.py के साथ भी ऐसा ही करें।
  3. geoserver.sh को /usr/bin में कॉपी करें। अब आप इसे अपने सिस्टम में कहीं से भी एक्सेस कर सकते हैं! :D

#उपयोग: ./geoserver.sh /path/to/hosts/file/

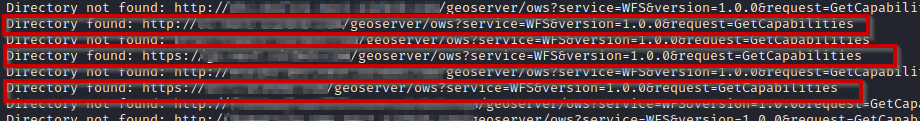
यदि यह निर्देशिका ढूंढता है तो यह पूर्ण URL के साथ "Directory Found" का उत्तर देगा। image
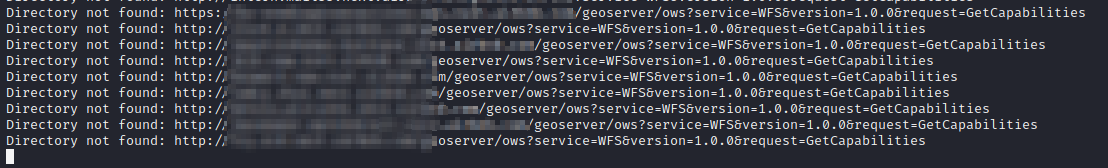
अन्यथा यह "Directory Not Found" आउटपुट देगा। image
फिर यह जांचेगा कि URL में वास्तव में GeoServer निर्देशिका खुली है या नहीं, इसके लिए विशिष्ट कीवर्ड की जाँच करेगा। यह प्रक्रिया गलत सकारात्मक परिणामों से बचने के लिए जोड़ी गई है। यदि मिलता है तो यह final_output.txt में "Keyword Found on https://website123.com/" के रूप में आउटपुट देगा। यदि कीवर्ड मेल नहीं खाता, तो यह आउटपुट देगा: "Keyword not Found on https://website123.com/"

उम्मीद है आपको यह पसंद आएगा! यह मेरा पहला GitHub प्रोजेक्ट है! यदि आप इसके लिए प्यार दिखाना चाहते हैं, तो एक स्टार दें और मेरे सोशल को फ़ॉलो करें! Twitter: https://twitter.com/0x2458 BuyMeACoffee: https://buymeacoffee.com/0x2458/

टूल डाउनलोड करें