

netbox v4.7.5
ओपन-सोर्स IPAM और DCIM प्लेटफ़ॉर्म जो मॉडलिंग, दस्तावेज़ीकरण और प्रोग्रामेबल APIs और कस्टम सत्यापन के साथ नेटवर्क बुनियादी ढाँचे को स्वचालित करने के लिए सत्य का एक केंद्रीकृत स्रोत प्रदान करता है।


NetBox नेटवर्क इंजीनियरों को सशक्त बनाने के लिए मौजूद है। एक दशक से अधिक समय से, यह दुनिया भर के हज़ारों संगठनों के लिए नेटवर्क अवसंरचना के मॉडलिंग और दस्तावेज़ीकरण का पसंदीदा समाधान रहा है। NetBox नेटवर्क से जुड़ी हर चीज़ के लिए एक सुसंगत, व्यापक और सुलभ डेटा मॉडल प्रदान करता है। केबल मैप से लेकर डिवाइस कॉन्फ़िगरेशन तक सब कुछ के लिए एक मज़बूत उपयोगकर्ता इंटरफ़ेस और प्रोग्रामेबल API प्रदान करके, NetBox आधुनिक नेटवर्क के लिए केंद्रीय सत्य-स्रोत (source of truth) के रूप में कार्य करता है। यह NetBox Labs प्लेटफ़ॉर्म का हृदय भी है, साथ में नेटवर्क डिस्कवरी, आश्वासन (assurance), और अवलोकनीयता (observability) भी शामिल हैं।
NetBox की भूमिका | NetBox क्यों? | शुरुआत करें | प्लगइन्स | शामिल हों | स्क्रीनशॉट

NetBox की भूमिका
NetBox आपकी नेटवर्क अवसंरचना के लिए सत्य-स्रोत (source of truth) के रूप में कार्य करता है। इसका कार्य सभी नेटवर्क घटकों और संसाधनों की इच्छित स्थिति को परिभाषित और सत्यापित करना है। NetBox नेटवर्क नोड्स के साथ सीधे इंटरैक्ट नहीं करता; बल्कि, यह इस डेटा को प्रोग्रामेटिक रूप से विशेष-निर्मित ऑटोमेशन, मॉनिटरिंग और आश्वासन उपकरणों के लिए उपलब्ध कराता है। कर्तव्यों का यह पृथक्करण एक मज़बूत लेकिन लचीली ऑटोमेशन प्रणाली के निर्माण को सक्षम बनाता है।
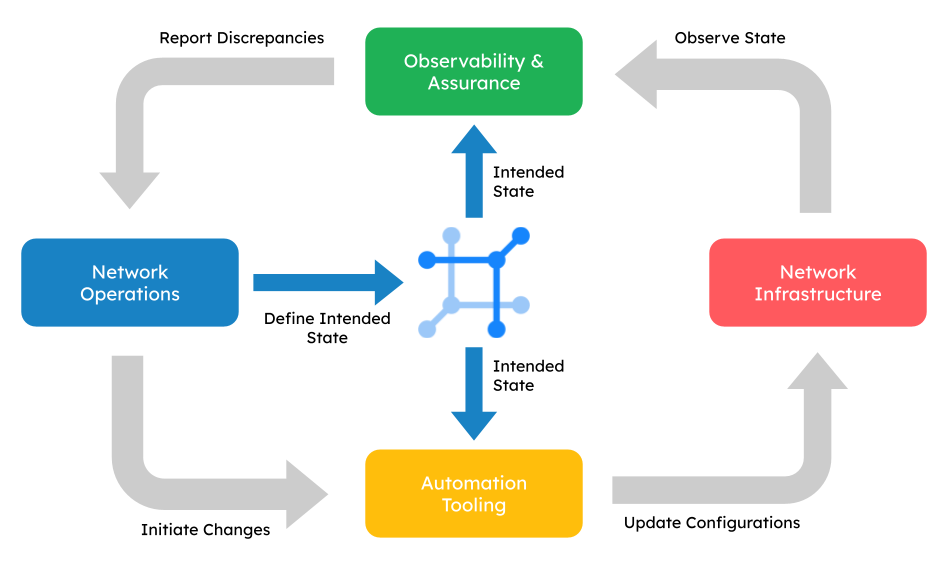
ऊपर दिया गया आरेख एक स्वचालित नेटवर्क के लिए अनुशंसित परिनियोजन आर्किटेक्चर को दर्शाता है, जो नेटवर्क स्थिति के लिए केंद्रीय प्राधिकरण के रूप में NetBox का लाभ उठाता है। यह दृष्टिकोण आपकी टीम को बदलती आवश्यकताओं को पूरा करने के लिए अलग-अलग उपकरणों को बदलने की अनुमति देता है, जबकि एक पूर्वानुमेय, मॉड्यूलर वर्कफ़्लो बनाए रखता है।
NetBox क्यों?
व्यापक डेटा मॉडल
रैक, डिवाइस, केबल, IP पते, VLAN, सर्किट, पावर, कूलिंग, VPN, और बहुत कुछ: NetBox नेटवर्क के लिए बनाया गया है। इसका व्यापक और पूरी तरह से परस्पर जुड़ा डेटा मॉडल असंख्य नेटवर्क प्राथमिकताओं के प्राकृतिक और अत्यधिक संरचित मॉडलिंग की सुविधा देता है, जो सामान्य-उद्देश्य वाले टूल का उपयोग करके संभव ही नहीं है। और डेटाबेस बनाने के तरीके पर विचार करते हुए समय बर्बाद करने की कोई आवश्यकता नहीं है: इंस्टॉलेशन के बाद सब कुछ तैयार है।
केंद्रित विकास
NetBox एक ही लक्ष्य को पूरा करने का प्रयास करता है: नेटवर्क इन्फ्रास्ट्रक्चर को प्रोग्रामेटिक रूप से सुलभ बनाने के लिए सर्वोत्तम उपलब्ध समाधान प्रदान करना। "ऑल-इन-वन" टूल के विपरीत, जो हर बॉक्स को चेक करने के प्रयास में अधूरे फीचर्स को अटपटे ढंग से जोड़ देते हैं, NetBox अपने मूल कार्य के प्रति प्रतिबद्ध है। यह नेटवर्क इन्फ्रास्ट्रक्चर की मॉडलिंग पर केंद्रित है, और ऐसे टूल के साथ एकीकरण के लिए समृद्ध API प्रदान करता है जो नेटवर्क ऑटोमेशन के अन्य क्षेत्रों में उत्कृष्ट हैं।
विस्तारणीय और अनुकूलन योग्य
कोई भी दो नेटवर्क बिल्कुल एक जैसे नहीं होते। उपयोगकर्ताओं को अपनी अनूठी आवश्यकताओं के अनुरूप NetBox के मूल डेटा मॉडल को कस्टम फ़ील्ड और टैग के साथ विस्तारित करने का अधिकार दिया गया है। आप पूरी तरह से नए ऑब्जेक्ट और कार्यक्षमता पेश करने के लिए अपने स्वयं के प्लगइन भी लिख सकते हैं!
लचीली अनुमतियाँ
NetBox में एक पूरी तरह से अनुकूलन योग्य अनुमति प्रणाली शामिल है, जो उपयोगकर्ताओं और समूहों को भूमिकाएँ सौंपते समय प्रशासकों को अविश्वसनीय सूक्ष्मता प्रदान करती है। क्या आप कुछ उपयोगकर्ताओं को केवल केबलिंग के साथ काम करने तक सीमित करना चाहते हैं और IP पते बदलने में असमर्थ रखना चाहते हैं? या हो सकता है कि प्रत्येक टीम को केवल एक विशेष टेनेंट तक ही पहुँच होनी चाहिए? NetBox आपको अपनी इच्छानुसार भूमिकाएँ तैयार करने में सक्षम बनाता है।
कस्टम सत्यापन और सुरक्षा नियम
NetBox में आप जो डेटा डालते हैं वह नेटवर्क संचालन के लिए महत्वपूर्ण है। अपने मजबूत मूल सत्यापन नियमों के अलावा, NetBox प्रशासकों को ऑब्जेक्ट के लिए अपने स्वयं के कस्टम सत्यापन नियम परिभाषित करने के लिए तंत्र प्रदान करता है। कस्टम सत्यापन का उपयोग नए या संशोधित ऑब्जेक्ट के नियमों के एक सेट का पालन सुनिश्चित करने के लिए, और उन ऑब्जेक्ट के विलोपन को रोकने के लिए भी किया जा सकता है जो कुछ मानदंडों को पूरा नहीं करते। (उदाहरण के लिए, आप "सक्रिय" स्थिति वाले डिवाइस के विलोपन को रोकना चाह सकते हैं।)
डिवाइस कॉन्फ़िगरेशन रेंडरिंग
NetBox अपने स्वयं के डेटा से डिवाइस कॉन्फ़िगरेशन उत्पन्न करने के लिए उपयोगकर्ता-निर्मित Jinja2 टेम्पलेट रेंडर कर सकता है। कॉन्फ़िगरेशन टेम्पलेट व्यक्तिगत रूप से अपलोड किए जा सकते हैं या किसी बाहरी स्रोत, जैसे Git रिपॉजिटरी, से स्वचालित रूप से खींचे जा सकते हैं। रेंडर किए गए कॉन्फ़िगरेशन को REST API के माध्यम से पुनः प्राप्त किया जा सकता है ताकि Ansible या Salt जैसे प्रोविज़निंग टूल के माध्यम से सीधे नेटवर्क डिवाइस पर लागू किया जा सके।
कस्टम स्क्रिप्ट
जटिल वर्कफ़्लो, जैसे कि नए ब्रांच ऑफ़िस का प्रोविज़निंग, उपयोगकर्ता इंटरफ़ेस के माध्यम से करना थकाऊ हो सकता है। NetBox आपको कस्टम स्क्रिप्ट लिखने और अपलोड करने की अनुमति देता है जिन्हें सीधे UI से चलाया जा सकता है। स्क्रिप्ट उपयोगकर्ताओं से इनपुट के लिए संकेत देती हैं और फिर अन्यथा बोझिल प्रक्रियाओं को बहुत सरल बनाने के लिए आवश्यक कार्यों को स्वचालित करती हैं।
स्वचालित इवेंट
उपयोगकर्ता NetBox इवेंट के जवाब में कस्टम स्क्रिप्ट या आउटबाउंड वेबहुक को स्वचालित रूप से ट्रिगर करने के लिए इवेंट नियम परिभाषित कर सकते हैं। उदाहरण के लिए, जब भी NetBox में कोई नया डिवाइस जोड़ा जाए तो आप नेटवर्क मॉनिटरिंग सेवा को स्वचालित रूप से अपडेट करना चाह सकते हैं, या जब कोई IP रेंज आवंटित की जाए तो DHCP सर्वर को अपडेट करना चाह सकते हैं।
व्यापक परिवर्तन लॉगिंग
NetBox स्वचालित रूप से सभी प्रबंधित ऑब्जेक्ट के निर्माण, संशोधन और विलोपन को लॉग करता है, जिससे एक संपूर्ण परिवर्तन इतिहास प्रदान होता है। परिवर्तनों का श्रेय निष्पादन करने वाले उपयोगकर्ता को दिया जा सकता है, और संबंधित परिवर्तनों को अनुरोध ID द्वारा स्वचालित रूप से समूहीकृत किया जाता है।
[!NOTE] NetBox की असंख्य विशेषताओं की पूरी सूची परिचयात्मक दस्तावेज़ीकरण में पाई जा सकती है।