

pmg v0.26.0
PMG डेवलपर्स और AI एजेंटों को प्रॉक्सी, सैंडबॉक्स और SafeDep की खतरा खुफिया फीड का उपयोग करके दुर्भावनापूर्ण ओपन सोर्स पैकेजों से बचाता है।
पैकेज मैनेजर गार्ड (PMG)
इंस्टॉल होने से पहले दुर्भावनापूर्ण पैकेजों को ब्लॉक करें।


PMG क्यों?
डेवलपर्स और AI कोडिंग एजेंट हर दिन पैकेज इंस्टॉल करते हैं। प्रत्येक npm install या pip install हज़ारों पंक्तियों का कोड निष्पादित करता है जिसकी कोई समीक्षा नहीं करता।
लोकप्रिय इकोसिस्टम में हाल के समझौते:
- Mini Shai-Hulud - 300+ लोकप्रिय पैकेज समझौता किए गए
- litellm 1.82.8 - क्रेडेंशियल्स को बाहर निकालने के लिए एक लोकप्रिय AI प्रॉक्सी लाइब्रेरी से समझौता किया गया
- telnyx 4.87.2 - PyPI पर एक वैध टेलीकॉम SDK का अपहरण किया गया
- pino-sdk-v2 - लोकप्रिय pino लॉगर के रूप में प्रच्छन्न एक टाइपोस्क्वाट पैकेज
PMG मुफ़्त, ओपन सोर्स (Apache 2.0) है, और इसके लिए किसी खाते या API कुंजी की आवश्यकता नहीं है। यह प्रत्येक पैकेज इंस्टॉल को इंटरसेप्ट करता है और कोड निष्पादित होने से पहले ज्ञात मैलवेयर के लिए SafeDep के मुफ़्त कम्युनिटी API के विरुद्ध इसकी जाँच करता है। अज्ञात मैलवेयर के लिए, यह सक्रिय सुरक्षा रक्षा के लिए डिपेंडेंसी कूलडाउन और ऑप्ट-इन सैंडबॉक्स का उपयोग करता है।
PMG कैसे काम करता है
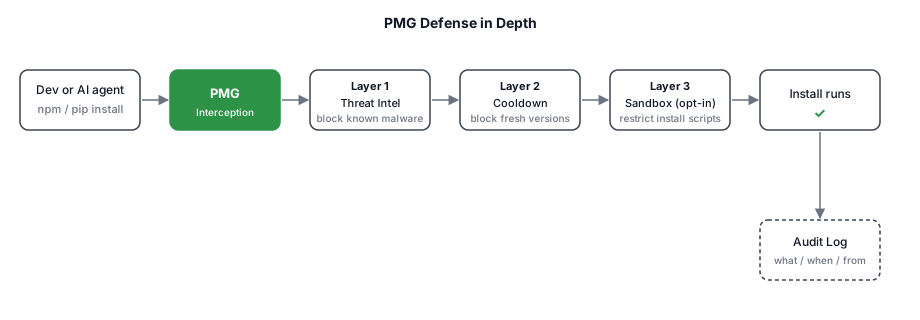
PMG गहन रक्षा (defense in depth) दृष्टिकोण अपनाता है। शून्य कॉन्फ़िग, Windows पर Zsh, Bash, Fish, और PowerShell में काम करता है। प्रत्येक इंटरसेप्ट किया गया इंस्टॉल कोड चलने से पहले उस पर लागू होने वाली सुरक्षा परतों से गुज़रता है, साथ ही एक ऑडिट ट्रेल भी।
परत विवरण
- पारदर्शी इंटरसेप्शन - PMG
npm,pip, और अन्य पैकेज मैनेजरों को रैप करता है। डेवलपर्स और AI एजेंट वही कमांड उपयोग करते हैं। कोई वर्कफ़्लो परिवर्तन नहीं। - लेयर 1: थ्रेट इंटेलिजेंस - PMG इंस्टॉल से पहले हर पैकेज को SafeDep की रीयल-टाइम थ्रेट इंटेलिजेंस के विरुद्ध जाँचता है। ज्ञात दुर्भावनापूर्ण पैकेज ब्लॉक किए जाते हैं। कोई कुंजी, कोई लॉगिन आवश्यक नहीं।
- लेयर 2: नीति (डिपेंडेंसी कूलडाउन) - PMG एक कॉन्फ़िगर करने योग्य कूलडाउन विंडो के भीतर प्रकाशित पैकेज संस्करणों को ब्लॉक करता है, ताकि विंडो के दौरान हाल ही में समझौता किए गए संस्करणों को छोड़ दिया जाए।
- लेयर 3: ऑप्ट-इन सैंडबॉक्स - जब सैंडबॉक्स सक्षम और कॉन्फ़िगर किया जाता है, तो PMG OS-नेटिव सैंडबॉक्स (macOS Seatbelt, डिफ़ॉल्ट रूप से Linux Landlock, या Bubblewrap फ़ॉलबैक) के भीतर इंस्टॉल चलाता है ताकि इंस्टॉल स्क्रिप्ट्स के पास प्रतिबंधित सिस्टम एक्सेस हो, भले ही कोई खतरा पहले दो लेयरों से बच निकले।
- ऑडिट लॉगिंग - PMG हर इंस्टॉल (क्या, कब, कहाँ से) को एक सत्यापन योग्य ऑडिट ट्रेल के लिए लॉग करता है।
PMG की तुलना
PMG इंस्टॉल-टाइम मैलवेयर ब्लॉकिंग, डिपेंडेंसी कूलडाउन, और एक OS-नेटिव सैंडबॉक्स को एक मुफ़्त, ओपन-सोर्स टूल में जोड़ता है, डेवलपर्स और AI कोडिंग एजेंट दोनों के लिए।
| क्षमता | PMG | Socket | safe-chain | Snyk | Dependabot |
|---|---|---|---|---|---|
| OSS / सार्वजनिक रूप से निर्मित | ✓ | ✗ | ✓ | ✗ | ✗ |
| कोई खाता या API कुंजी नहीं | ✓ | ✓ | ✓ | ✗ | ✗ |
| इंस्टॉल-टाइम दुर्भावनापूर्ण पैकेज ब्लॉकिंग | ✓ | ✓ | ✓ | ✗ | ✗ |
| डिपेंडेंसी कूलडाउन नीति | ✓ | ✗ | ✓ | ✗ | ✗ |
| रनटाइम सैंडबॉक्सिंग | ✓ | ✗ | ✗ | ✗ | ✗ |
| AI कोडिंग एजेंटों को पारदर्शी रूप से सुरक्षित रखता है | ✓ | ✗ | ✗ | ✗ | ✗ |
| स्थानीय ऑडिट लॉग | ✓ | ✗ | ✗ | ✗ | ✗ |
| ज्ञात-CVE उपचार PRs | ✗ | ✗ | ✗ | ✓ | ✓ |
नोट: यह तुलना अक्टूबर 2026 तक सटीक है।
त्वरित शुरुआत
1. इंस्टॉल करें
curl -fsSL https://raw.githubusercontent.com/safedep/pmg/main/install.sh | sh
Homebrew, npm और अन्य इंस्टॉल विधियों के लिए इंस्टॉलेशन देखें।
2. सेटअप
PMG को अपने shell में वायर करें ताकि यह package managers को इंटरसेप्ट कर सके।
pmg setup install
# Restart your terminal to apply changes
सुझाव: नए कॉन्फ़िगरेशन विकल्पों को प्राप्त करने के लिए PMG को अपग्रेड करने के बाद
pmg setup installको फिर से चलाएँ।सभी-उपयोगकर्ता / गोल्डन इमेज: Linux पर
sudo pmg setup install --system, या Windows पर व्यवस्थापक के रूप मेंpmg setup install --system— देखें docs/system-install.md।
अपनी इंस्टॉलेशन को मान्य करें और सत्यापित करें कि सुरक्षा काम कर रही है:
pmg setup doctor
वैकल्पिक: PMG एक ऑन-द-फ्लाई CA के साथ HTTPS ट्रैफ़िक का निरीक्षण करता है जिसे वह प्रति रन पैकेज मैनेजरों में इंजेक्ट करता है। रनों के बीच एक ही CA को बनाए रखने और उसे अपने OS ट्रस्ट स्टोर में विश्वसनीय बनाने के लिए (उन टूल्स के लिए आवश्यक जो CA पर्यावरण चरों को अनदेखा करते हैं, जैसे macOS और Windows पर Go), इसे एक बार इंस्टॉल करें:
pmg setup cert install          # user scope, no sudo
pmg setup cert status           # check trust state and expiry
स्कोप, रोटेशन और हटाने के लिए Certificate Authority देखें।
3. उपयोग
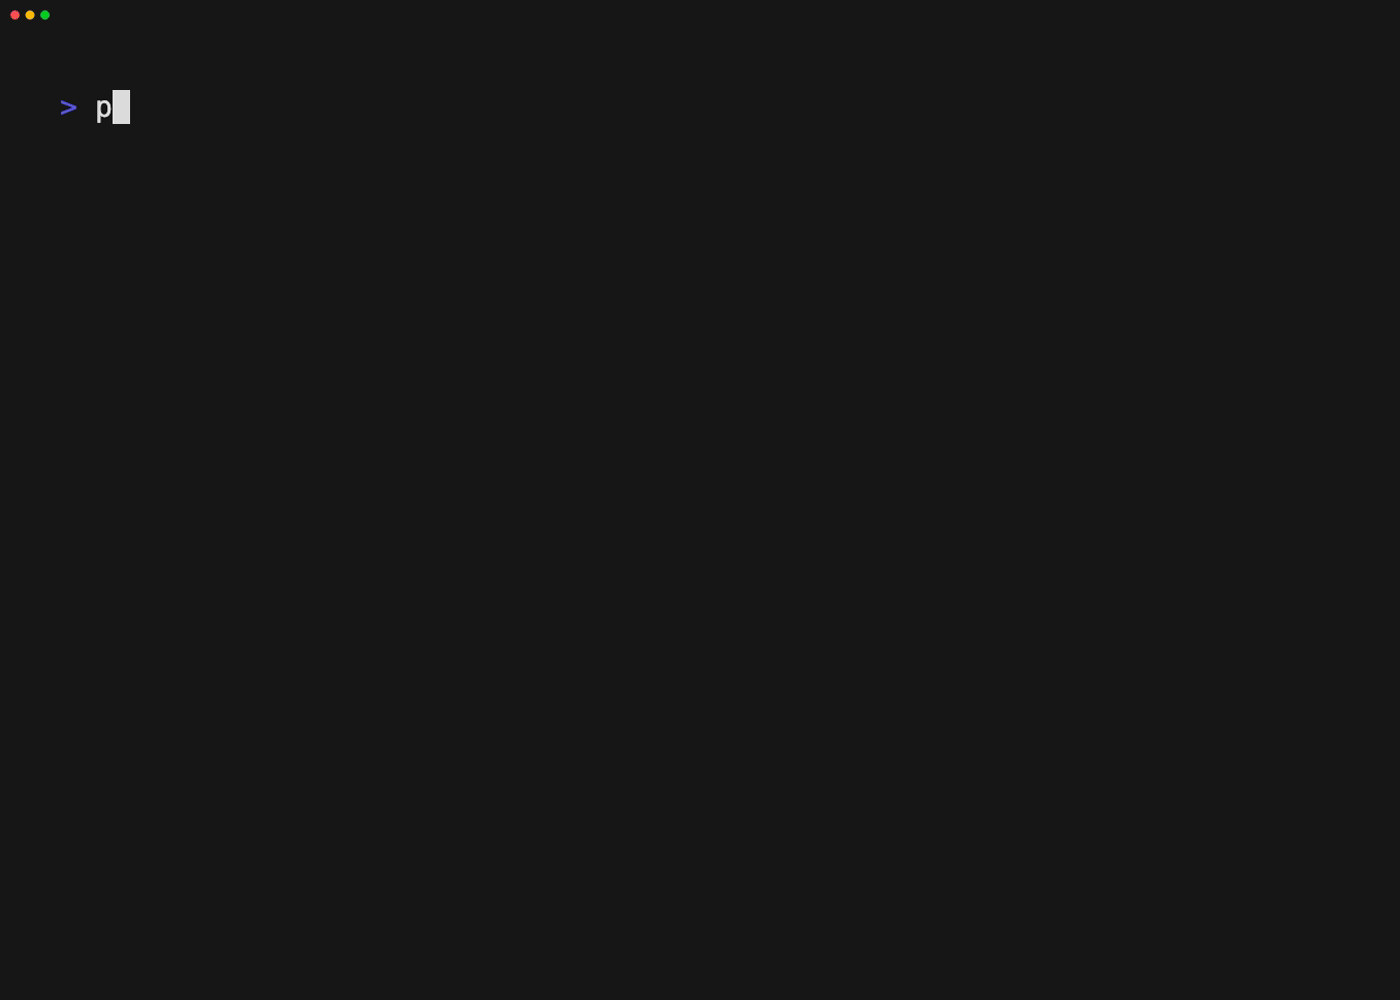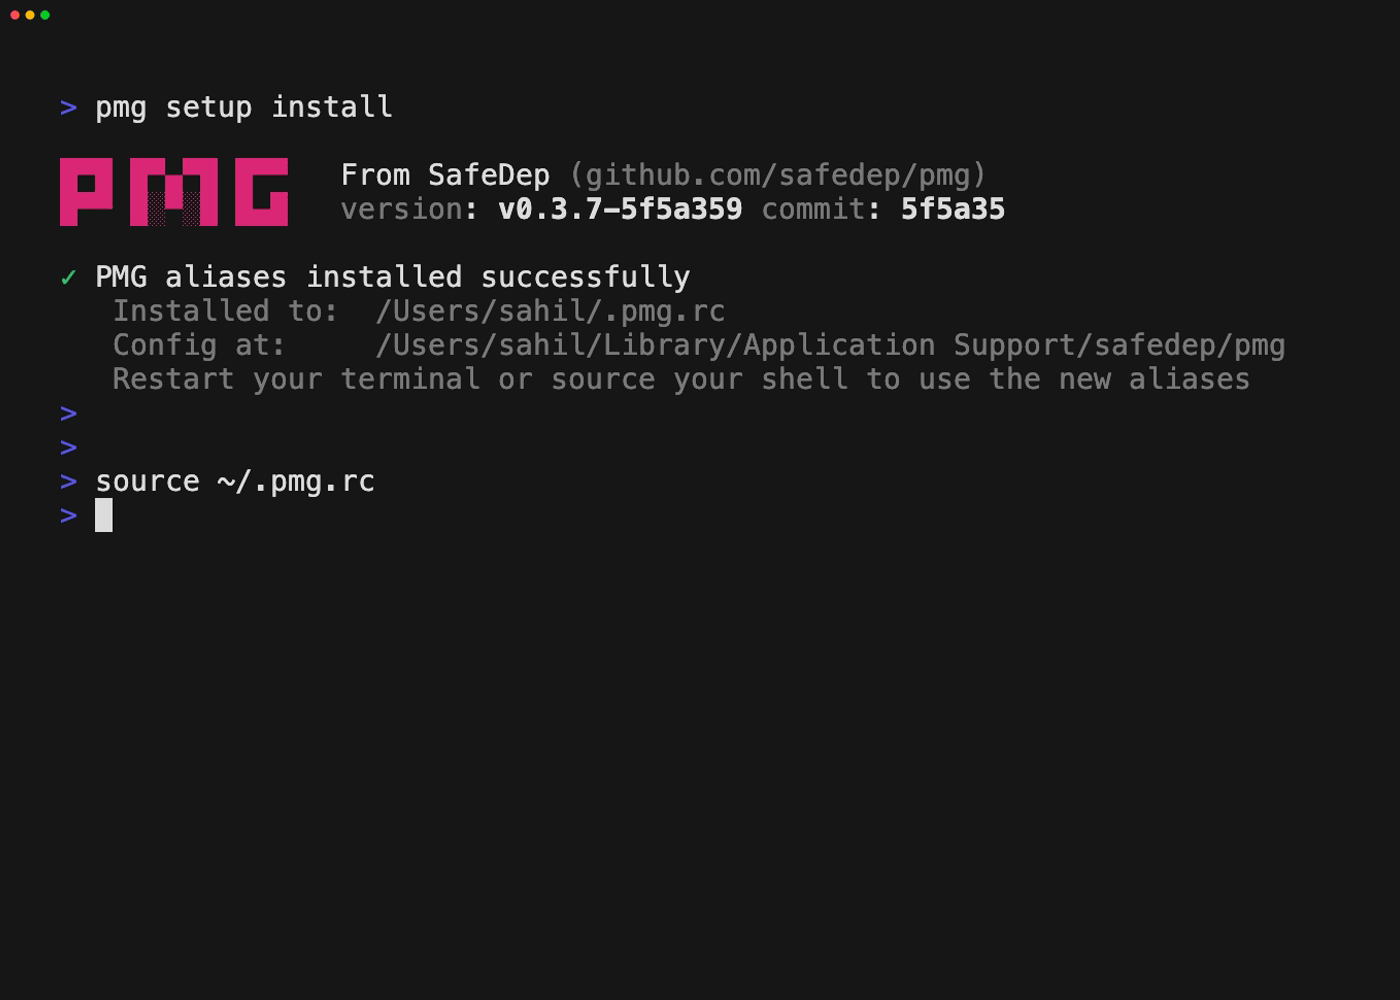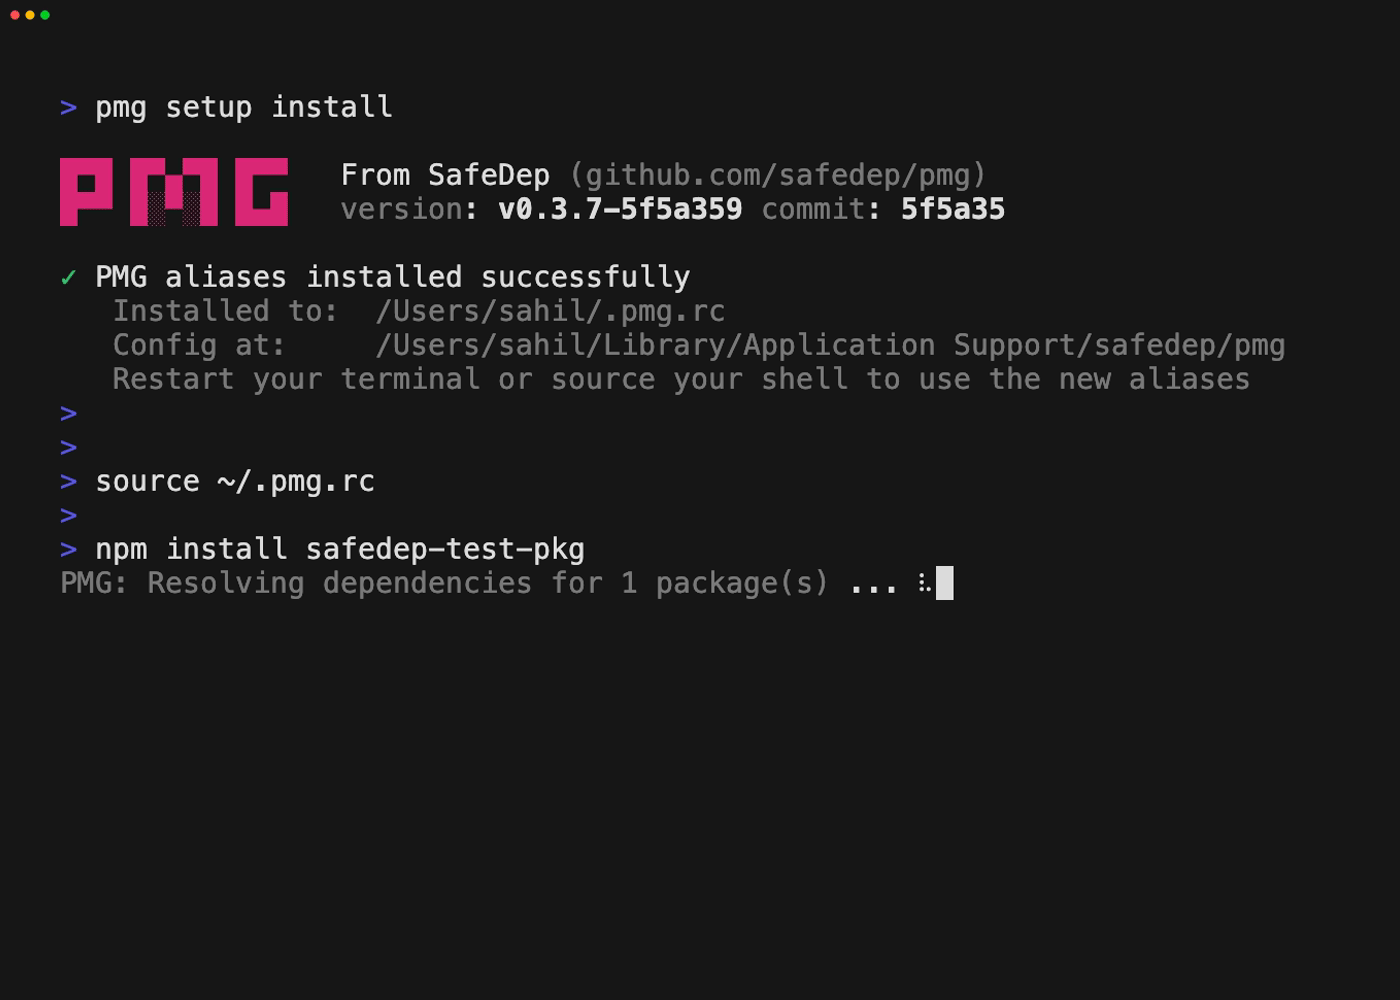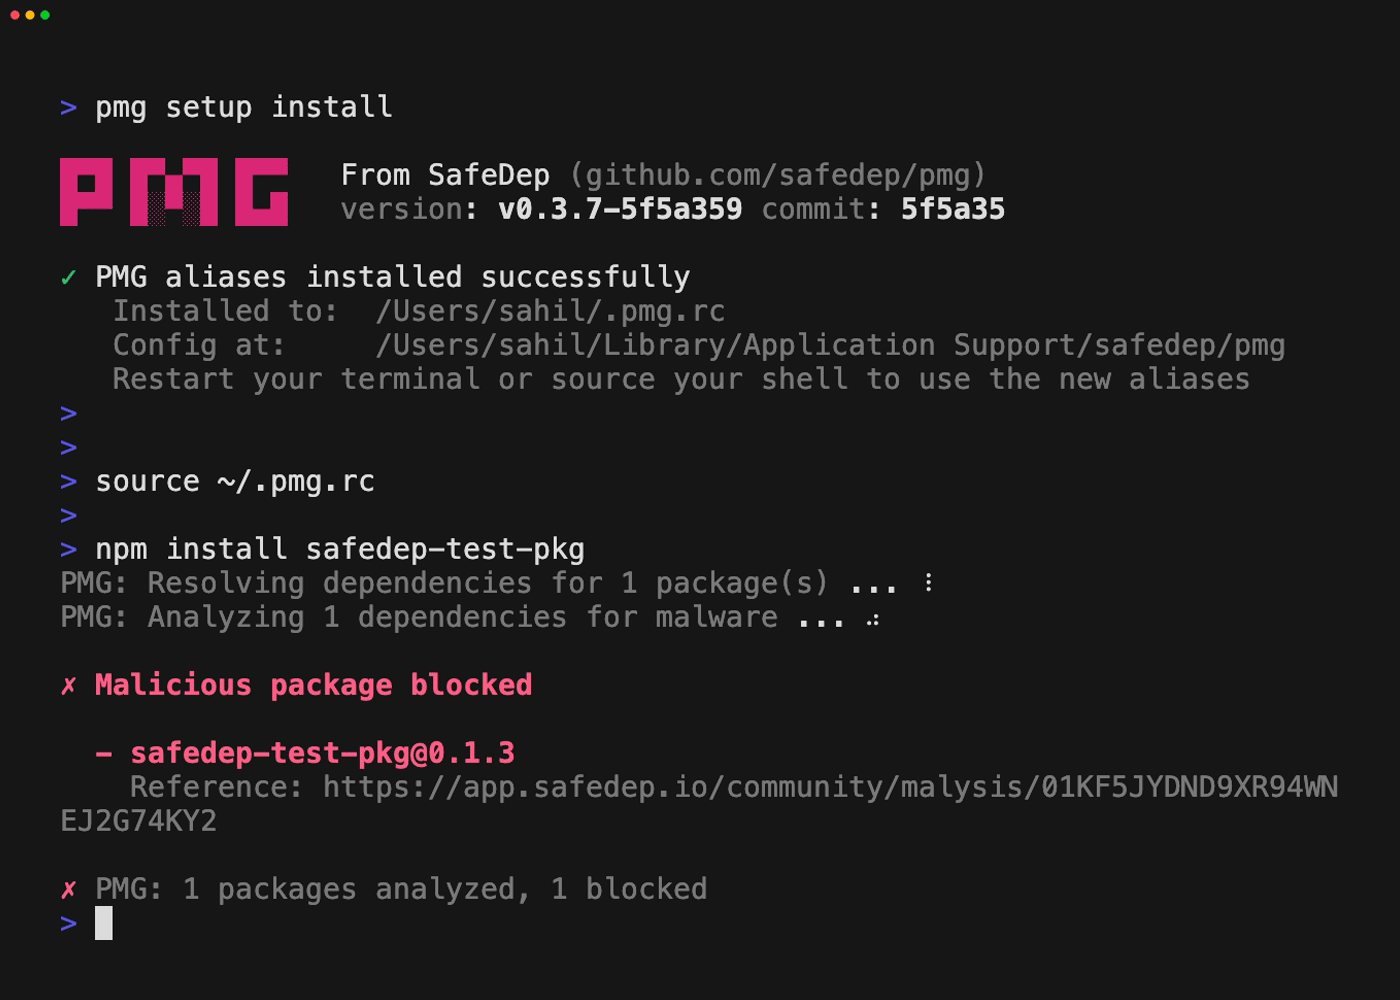
PMG को खतरों को ब्लॉक करते हुए देखें।
npm install --no-cache --prefer-online [email protected]
# or
pip install --no-cache-dir safedep-test-pkg==0.0.4
नोट:
safedep-test-pkg(npm और PyPI पर) एक सौम्य परीक्षण पैकेज है जिसे SafeDep के डेटाबेस में परीक्षण और सत्यापन उद्देश्यों के लिए दुर्भावनापूर्ण के रूप में चिह्नित किया गया है।
अपने पैकेज मैनेजरों का सामान्य रूप से उपयोग जारी रखें, या अपने AI कोडिंग एजेंट को उन्हें चलाने दें। PMG मार्ग में बैठता है, दुर्भावनापूर्ण पैकेजों को अवरुद्ध करता है।