
opennhp v1.0.1
क्रिप्टोग्राफी-संचालित ज़ीरो ट्रस्ट टूलकिट जो NHP और DHP प्रोटोकॉल लागू करता है ताकि नेटवर्क अवसंरचना को छिपाया जा सके, डेटा को एन्क्रिप्ट किया जा सके, और अनुप्रयोगों तथा अवसंरचना के लिए डिफ़ॉल्ट-डिनाई एक्सेस लागू किया जा सके।


इंटरनेट को हमलावरों के लिए अदृश्य बनाएं





OpenNHP आपके सर्वर, पोर्ट और डोमेन को सार्वजनिक इंटरनेट से छिपाता है। जब तक कोई क्लाइंट एक एन्क्रिप्टेड पैकेट के साथ यह साबित नहीं करता कि वह कौन है, तब तक कुछ भी उत्तर नहीं देता, इसलिए स्कैनर, बॉट और AI-संचालित हमलावरों को हमला करने के लिए कुछ नहीं मिलता।
OpenNHP एक हल्का, क्रिप्टोग्राफी-संचालित, ओपन-सोर्स टूलकिट है जो अवसंरचना, अनुप्रयोगों और डेटा के लिए ज़ीरो ट्रस्ट सुरक्षा लागू करता है। यह Cloud Security Alliance (CSA) की Network-infrastructure Hiding Protocol (NHP) specification का संदर्भ कार्यान्वयन है, और इसमें दो मुख्य प्रोटोकॉल हैं:
- Network-infrastructure Hiding Protocol (NHP): अनधिकृत पहुँच से अनुप्रयोगों और अवसंरचना की सुरक्षा के लिए सर्वर पोर्ट, IP पते और डोमेन नामों को छिपाता है।
- Data-content Hiding Protocol (DHP): एन्क्रिप्शन और गोपनीय कंप्यूटिंग के माध्यम से डेटा सुरक्षा और गोपनीयता सुनिश्चित करता है, जिससे डेटा "उपयोग करने योग्य लेकिन अदृश्य" बन जाता है।
वेबसाइट · विज़न · लाइव डेमो · दस्तावेज़ीकरण · Discord
OpenNHP क्यों
आधुनिक इंटरनेट एक डार्क फ़ॉरेस्ट है। हमलावर — जो तेज़ी से LLM द्वारा समर्थित हो रहे हैं जो Autonomous Vulnerability Exploitation के माध्यम से मशीन-गति से स्कैन, फ़िंगरप्रिंट और शोषण करते हैं — हर पहुँच-योग्य सेवा को एक लक्ष्य मानते हैं। Gartner का अनुमान है कि AI-संचालित साइबर हमले तेज़ी से बढ़ेंगे। पारंपरिक रक्षा प्रणालियाँ उपयोगकर्ताओं को प्रमाणित करती हैं नेटवर्क द्वारा उन्हें अंदर आने देने के बाद, जिससे उजागर पोर्ट, IP और डोमेन एक स्थायी हमला सतह के रूप में बने रहते हैं।
AI युग में, दृश्यता = भेद्यता।
OpenNHP इस मॉडल को उलट देता है: विश्वसनीय होने तक अदृश्य। हर पोर्ट, IP और होस्टनेम डिफ़ॉल्ट-अस्वीकार गेट के पीछे होता है। पहुँच केवल तब दी जाती है जब क्रिप्टोग्राफ़िक रूप से हस्ताक्षरित नॉक को आउट-ऑफ़-बैंड प्रमाणित और अधिकृत किया जाता है। हमलावर उस चीज़ का शोषण नहीं कर सकते जिसे वे खोज नहीं सकते।
तीसरी पीढ़ी का नेटवर्क हाइडिंग प्रोटोकॉल
NHP "पहले सेवा छिपाओ" डिज़ाइनों की श्रृंखला में अगला कदम है:
| पीढ़ी | प्रोटोकॉल | सीमाएँ |
|---|---|---|
| 1 | पोर्ट नॉकिंग | प्लेनटेक्स्ट, रीप्ले-प्रवण |
| 2 | सिंगल पैकेट ऑथराइज़ेशन (SPA) | साझा रहस्य, एकतरफ़ा, आमतौर पर केवल पोर्ट छिपाता है, आमतौर पर C/C++ |
| 3 | NHP | आधुनिक क्रिप्टो, स्थिति के साथ द्विदिशात्मक, डोमेन + IP + पोर्ट छिपाता है, स्टेटलेस और क्षैतिज रूप से स्केलेबल, मेमोरी-सुरक्षित Go |
NHP मौजूदा IAM, DNS, FIDO और Zero Trust नीति इंजनों को बदलने के बजाय उनके साथ जुड़ता है — यह आपके स्टैक को फोर्क करने के बजाय उसका विस्तार करता है।
आर्किटेक्चर
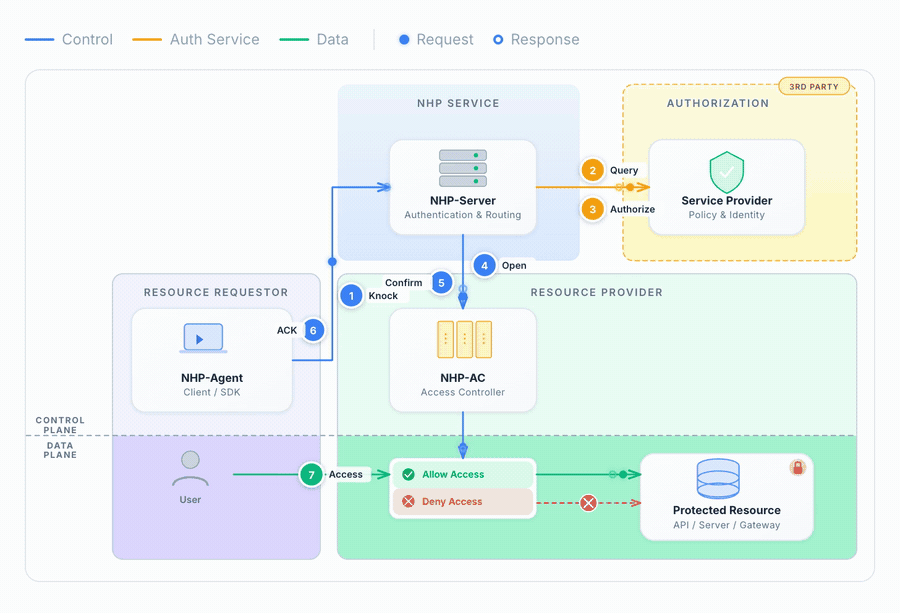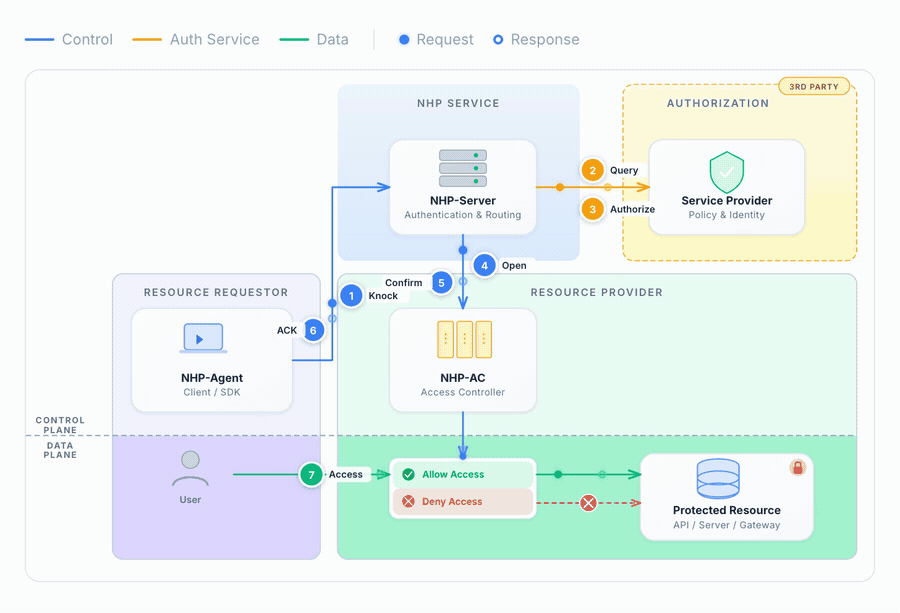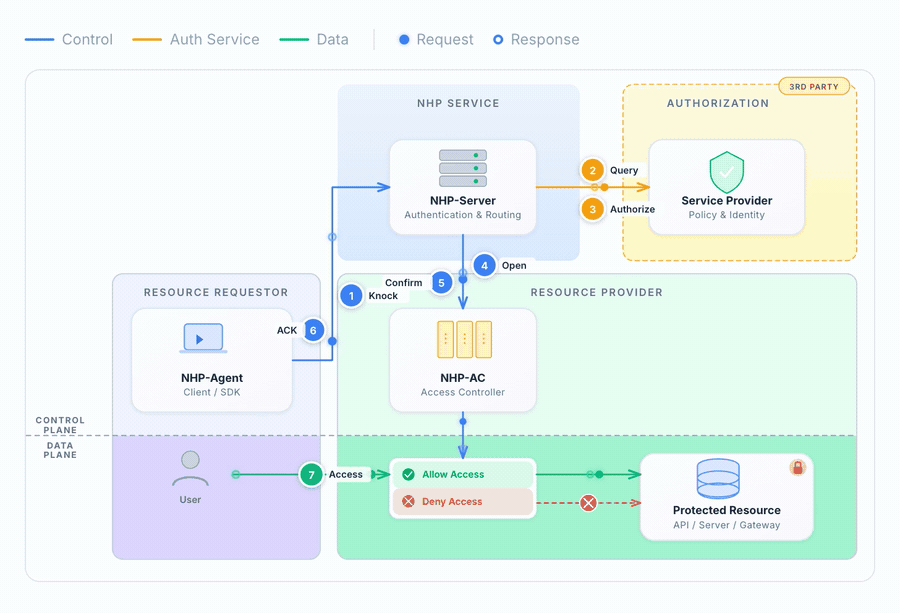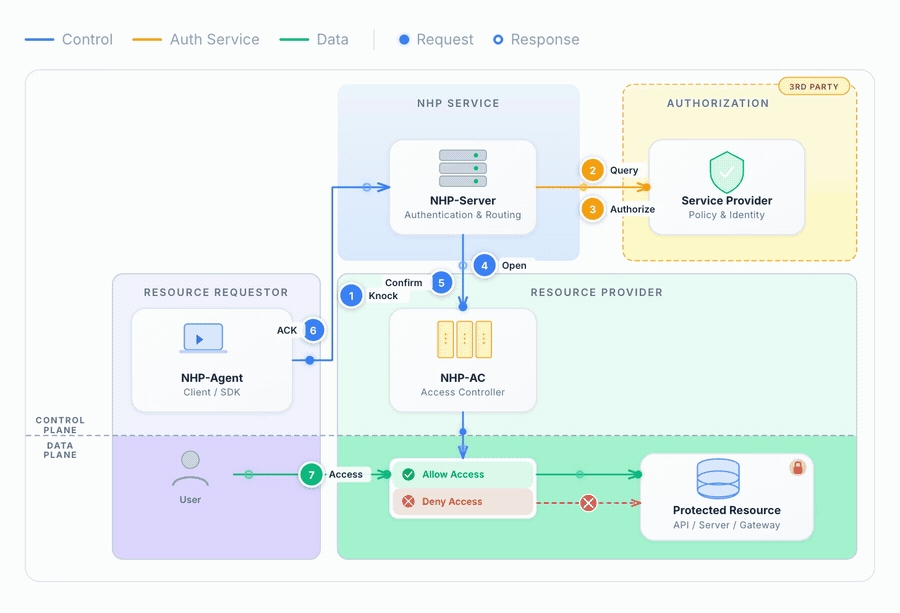
OpenNHP NIST Zero Trust Architecture से प्रेरित तीन मुख्य घटकों के साथ एक मॉड्यूलर डिज़ाइन का पालन करता है:
| मुख्य घटक | भूमिका |
|---|---|
| NHP-Agent | वह क्लाइंट जो एक्सेस प्राप्त करने के लिए एन्क्रिप्टेड नॉक अनुरोध भेजता है |
| NHP-Server | अनुरोधों को प्रमाणित और अधिकृत करता है; अलग से चलता है और संरक्षित होस्ट से आर्किटेक्चरल रूप से वियुक्त होता है |
| NHP-AC | एक्सेस कंट्रोलर जो संरक्षित सर्वर पर फ़ायरवॉल नियमों का प्रबंधन करता है |
| ऐडऑन घटक | भूमिका |
|---|---|
| NHP-Relay | HTTP-से-UDP ब्रिज जो ब्राउज़र-आधारित एजेंटों को HTTPS के माध्यम से NHP नॉक भेजने में सक्षम बनाता है |
| NHP-KGC | आइडेंटिटी-बेस्ड क्रिप्टोग्राफी (IBC) के लिए की जनरेशन सेंटर |
प्रोटोकॉल प्रवाह
पंजीकरण (प्रति डिवाइस एक बार)। एजेंट अपनी स्वयं की की-पेयर जनरेट करता है, फिर सार्वजनिक कुंजी को नामांकित करता है:
- एजेंट एक वन-टाइम पासवर्ड (
NHP_OTP) का अनुरोध करता है; सर्वर का ऑथ प्लगइन इसे उपयोगकर्ता तक पहुँचाता है (जैसे ईमेल द्वारा)। - एजेंट OTP और अपनी सार्वजनिक कुंजी (
NHP_REG) भेजता है; सर्वर कुंजी को उपयोगकर्ता से बाँधता है और उत्तर देता है (NHP_RAK)।
निजी कुंजी कभी भी डिवाइस से बाहर नहीं जाती।
नॉक (प्रत्येक एक्सेस पर)।
- एजेंट सर्वर को एक एन्क्रिप्टेड नॉक (
NHP_KNK) भेजता है। - सर्वर नॉक को सत्यापित करता है और AC को एक ऑपरेशन अनुरोध (
NHP_AOP) भेजता है। - AC फ़ायरवॉल खोलता है और सर्वर को उत्तर देता है (
NHP_ART)। - सर्वर एजेंट को एक्सेस जानकारी के साथ एक पावती (
NHP_ACK) लौटाता है। - एजेंट AC के माध्यम से संरक्षित संसाधन तक पहुँचता है।
ब्राउज़र एजेंट, जो कच्चे UDP नहीं भेज सकते, HTTPS के माध्यम से NHP-Relay के ज़रिए सर्वर तक पहुँचते हैं; रिले प्रत्येक पैकेट को एक प्रमाणित NHP_RLY एनवेलप के अंदर अग्रेषित करता है।
क्रिप्टोग्राफी
OpenNHP दो विनिमेय सिफर सूट के साथ आता है:
CIPHER_SCHEME_CURVE— Curve25519 + AES-256-GCM + BLAKE2sCIPHER_SCHEME_GMSM— SM2 + SM4-GCM + SM3
दोनों Noise Protocol Framework द्वारा संचालित हैं। की जनरेशन सेंटर (KGC) के माध्यम से एक आइडेंटिटी-बेस्ड क्रिप्टोग्राफी (IBC) मोड उपलब्ध है।
प्रोटोकॉल विवरण, डिप्लॉयमेंट मॉडल और क्रिप्टोग्राफिक डिज़ाइन के लिए, दस्तावेज़ीकरण देखें।