
TeamPass v3.2.2.0
सहयोगी पासवर्ड प्रबंधक
Teampass
स्व-होस्टेड पासवर्ड प्रबंधन जिस पर आपकी पूरी टीम भरोसा कर सकती है
फ़ोल्डर-स्तरीय एक्सेस नियंत्रण · प्रमाणित AES-256-GCM एन्क्रिप्शन · अनुपालन प्रमाण
आपके रहस्य कभी आपके इंफ्रास्ट्रक्चर से बाहर नहीं जाते।
🌐 teampass.net · 📖 दस्तावेज़ीकरण · 💬 चर्चाएँ · 🐳 Docker Hub
विषय-सूची
- परिचय
- यह किसके लिए है
- सुरक्षा
- विशेषताएँ
- शुरू करें
- दस्तावेज़ीकरण
- भाषाएँ
- समुदाय
- Teampass का समर्थन करें
- लाइसेंस
परिचय
Teampass एक ओपन-सोर्स क्रेडेंशियल वॉल्ट है जिसे आप स्वयं चलाते हैं। कोई खाता बनाने की आवश्यकता नहीं, पर्दे के पीछे कोई कंपनी आपका डेटा नहीं रखती — बस आपके अपने सर्वर पर एक PHP/MySQL एप्लिकेशन, फ़ोल्डर-स्तरीय एक्सेस नियंत्रण, प्रति-उपयोगकर्ता एन्क्रिप्शन कुंजियाँ और पूर्ण ऑडिट ट्रेल के साथ।
यह 2009 से बनाया और बनाए रखा गया है, जो वास्तविक टीमों की वास्तविक समस्याओं से प्रेरित है: किसे कौन-सा क्रेडेंशियल देखना चाहिए, इसे ऑडिटर के सामने कैसे साबित करें, और चैट थ्रेड्स और स्प्रेडशीट में पासवर्ड रहने से कैसे रोका जाए।
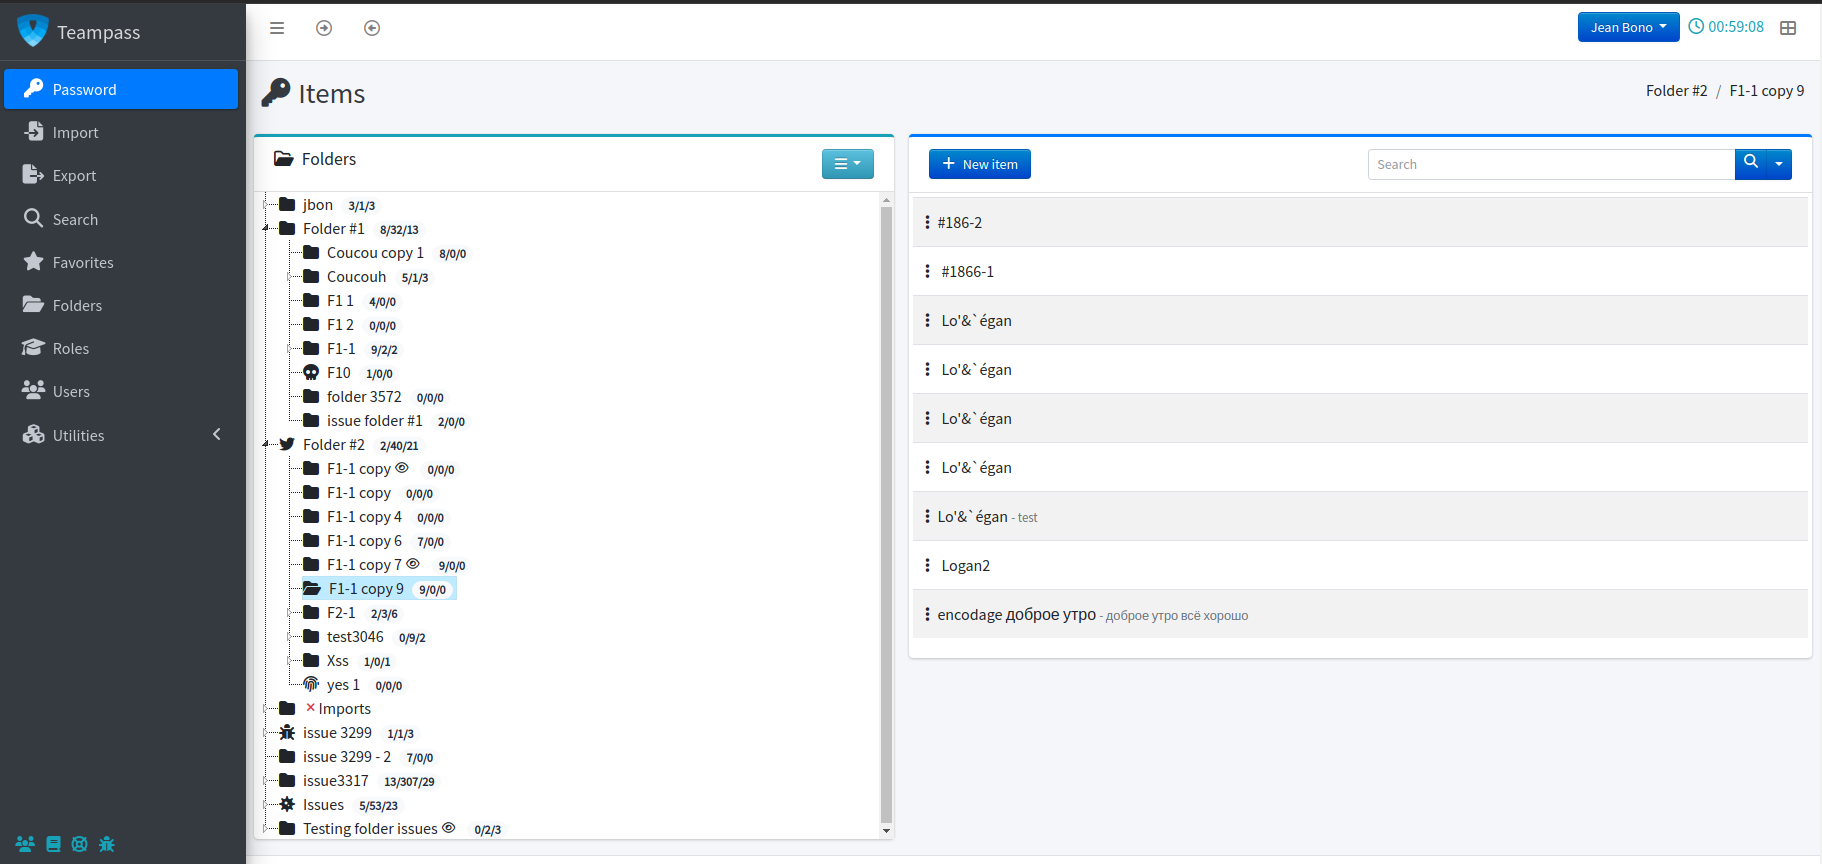
📸 और स्क्रीनशॉट
आइटम और रहस्य


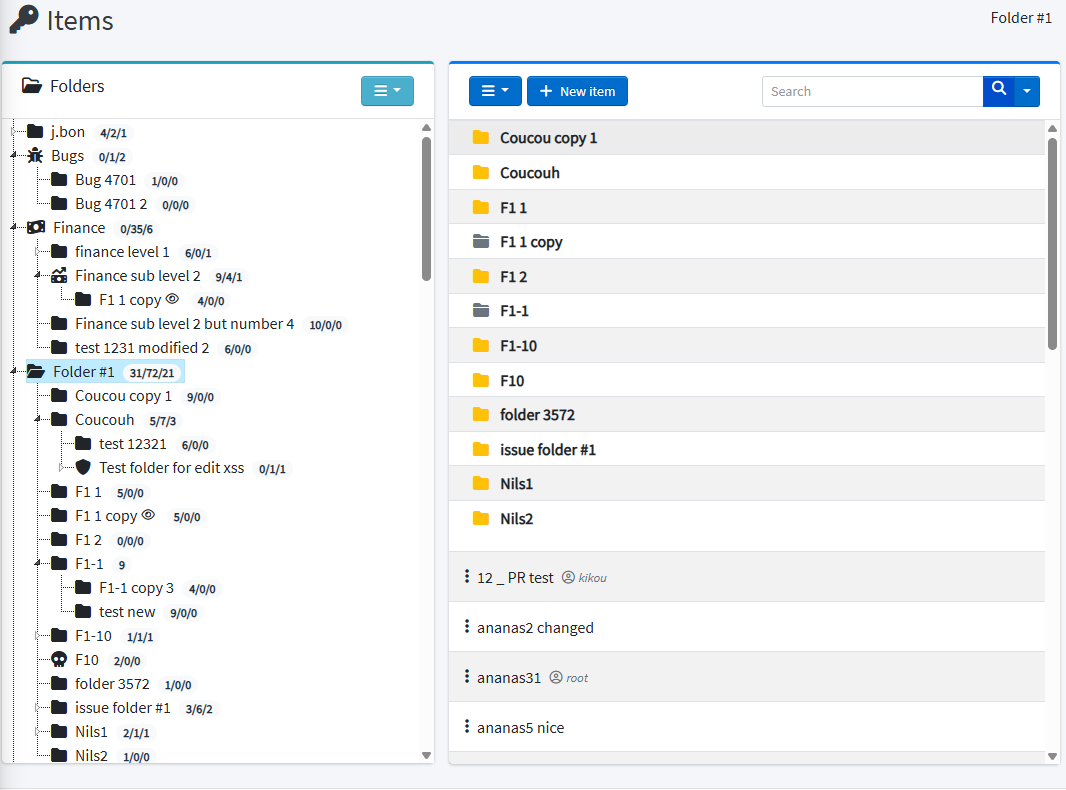
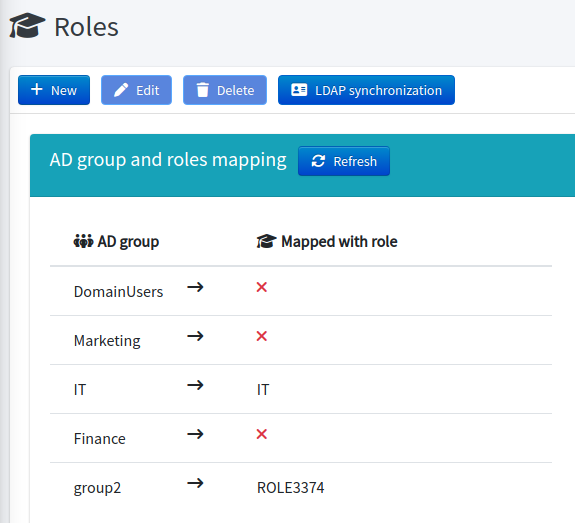
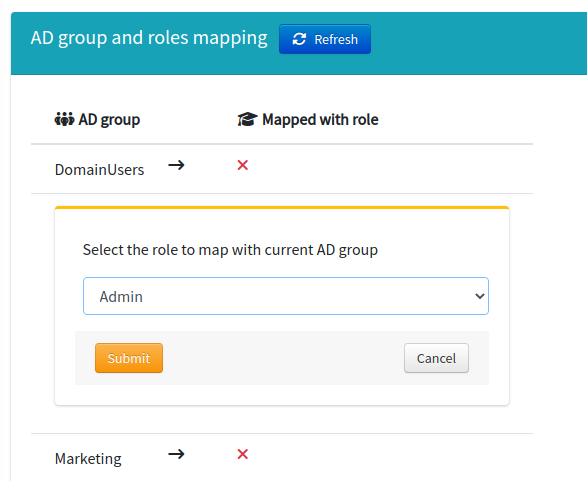
फ़ोल्डर और भूमिकाएँ

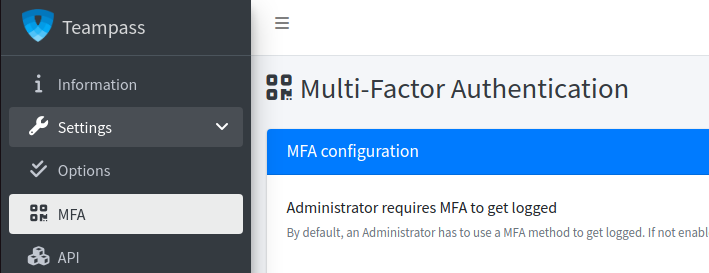
प्रमाणीकरण और MFA
एन्क्रिप्शन कुंजियाँ
खोज, निर्यात, एक-बार दृश्य
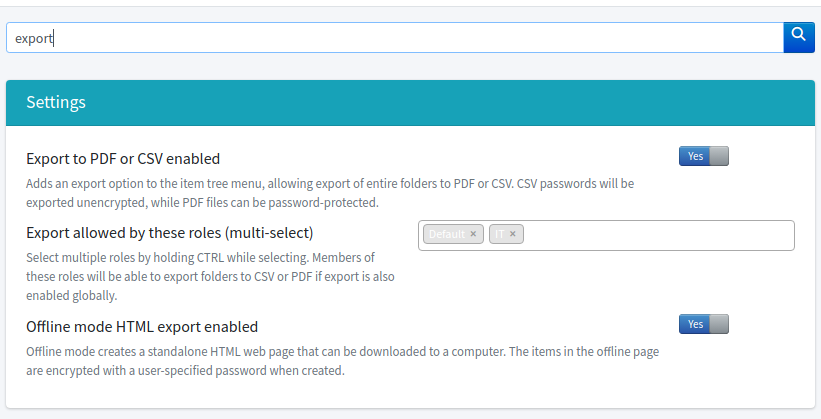
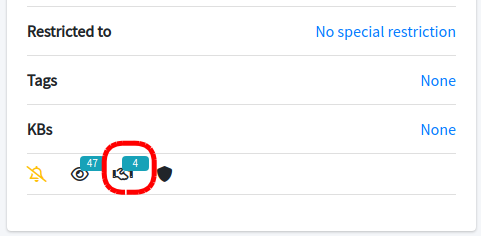
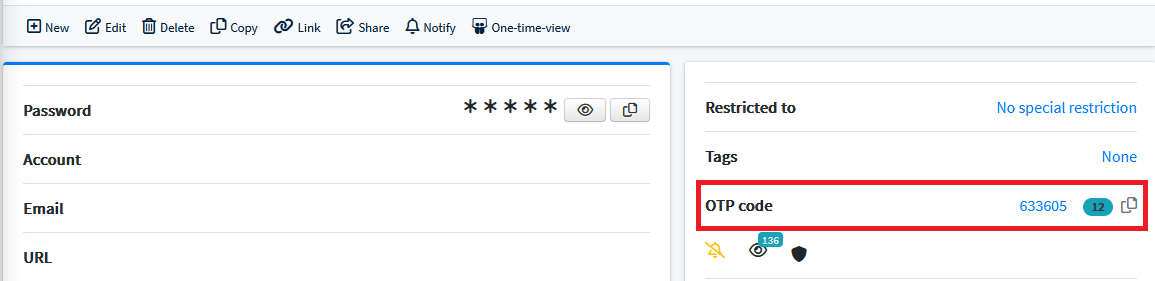
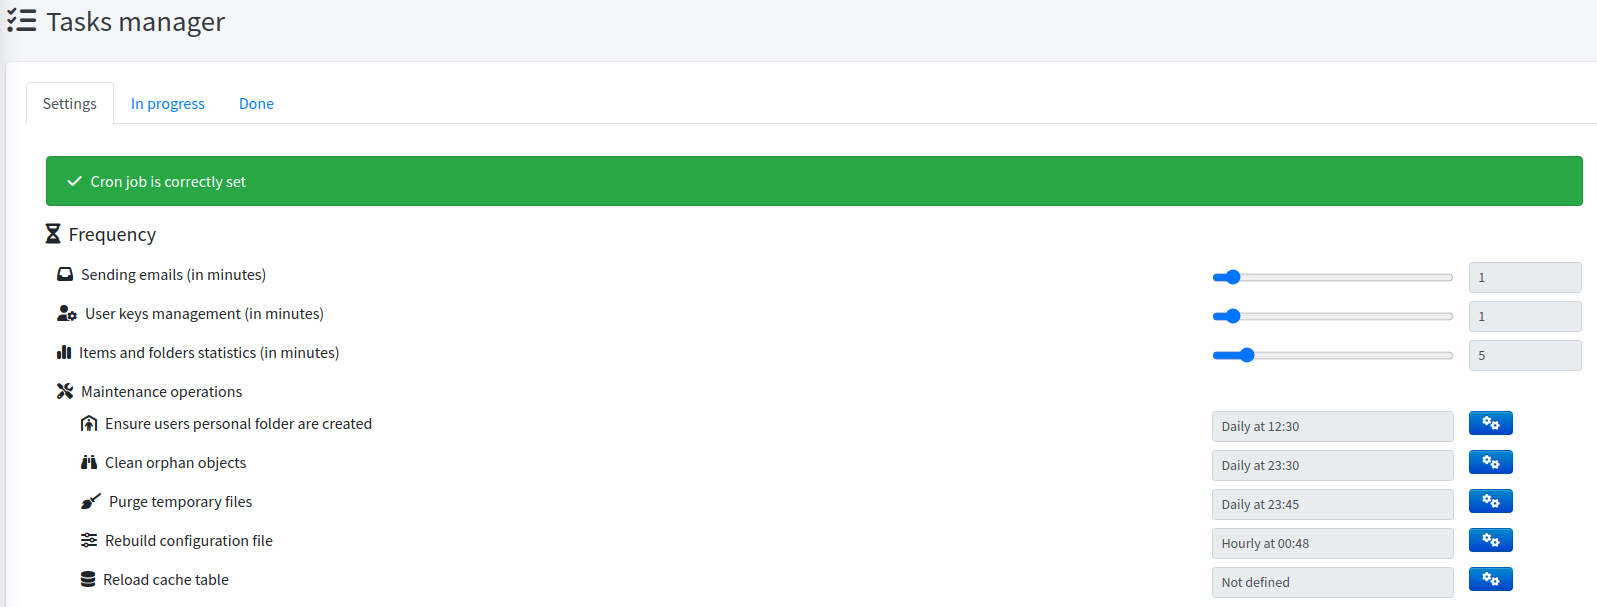
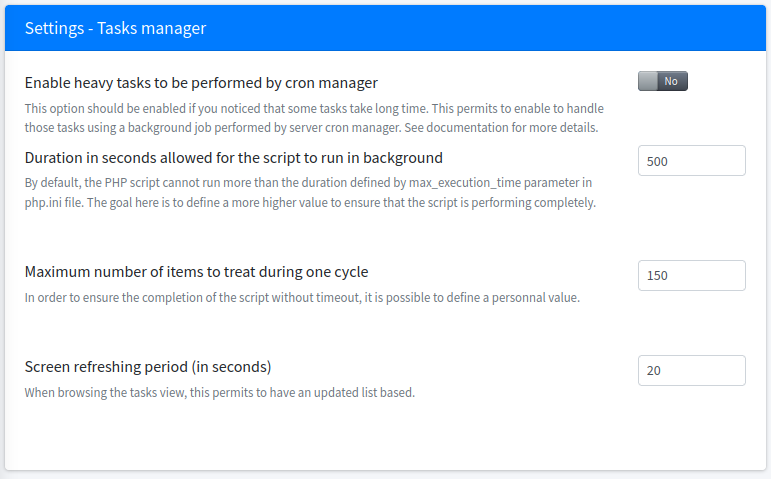
पृष्ठभूमि कार्य
यह किसके लिए है
🏠 व्यक्ति और होमलैबअपना वॉल्ट स्वयं रखें, सचमुच।
|
👥 टीमें और SMBचैट में पासवर्ड साझा करना बंद करें।
|
🏛️ एंटरप्राइज़ और विनियमितअपने एक्सेस नियंत्रण साबित करें, केवल दावा न करें।
|
सुरक्षा
एन्क्रिप्शन जिसे आप ऑडिटर को समझा सकते हैं
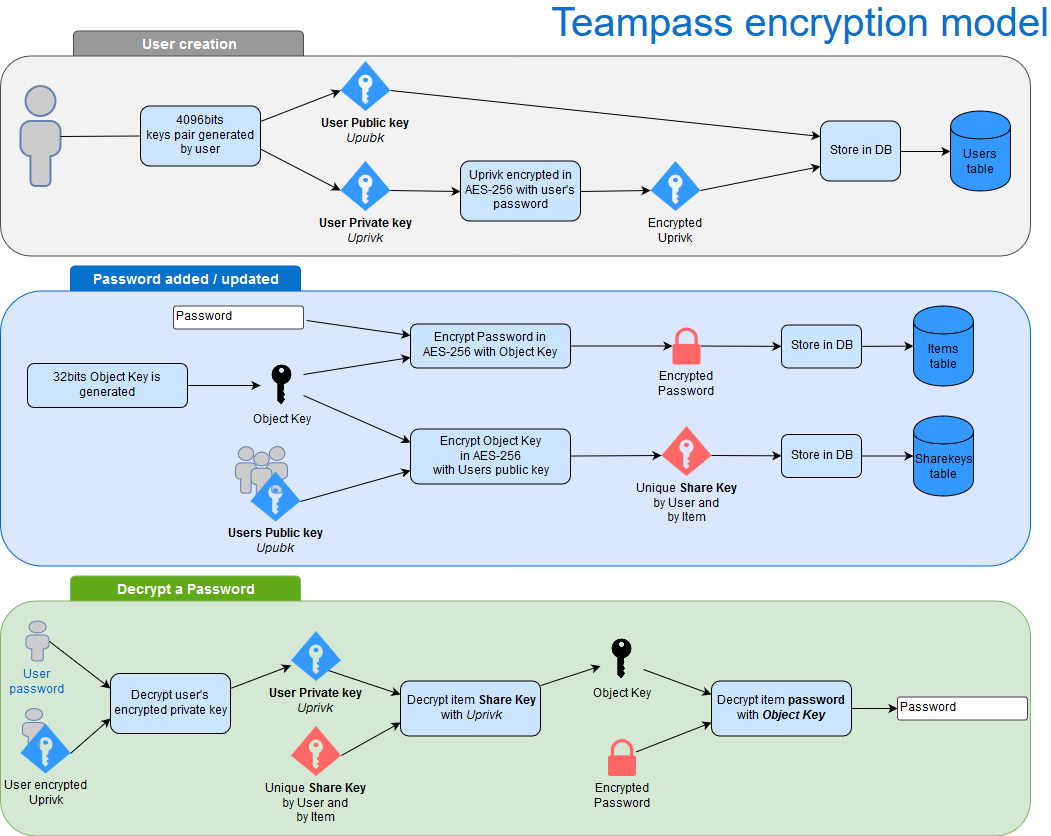
रहस्य AES-256-GCM से एन्क्रिप्ट किए जाते हैं, यादृच्छिक नॉन्स और प्रति-रहस्य साल्ट का उपयोग करते हुए, 256-बिट ऑब्जेक्ट कुंजियों के अंतर्गत। इन्हें अनलॉक करने वाली निजी कुंजी आपके पासवर्ड से PBKDF2-SHA256, 600 000 पुनरावृत्तियों पर व्युत्पन्न की जाती है।
- प्रमाणित एन्क्रिप्शन — छेड़छाड़ का पता चलता है, चुपचाप डिक्रिप्ट नहीं होती - प्रति-उपयोगकर्ता कुंजी वितरण — प्रत्येक उपयोगकर्ता के पास प्रत्येक ऑब्जेक्ट कुंजी की अपनी RSA-रैप्ड प्रति होती है, इसलिए खाता हटाने से एक्सेस वास्तव में रद्द हो जाता है, केवल बटन छिपाने से नहीं
- आलसी माइग्रेशन — प्रारूप उन्नयन एक्सेस पर होते हैं, किसी रखरखाव विंडो की आवश्यकता नहीं
चुप्पी पर पारदर्शिता
जो पासवर्ड प्रबंधक कोई कमज़ोरी नहीं बताता, वह पासवर्ड प्रबंधक कमज़ोरी-रहित नहीं होता।