TeamPass v3.2.1.7
सहयोगी पासवर्ड प्रबंधक
Teampass
स्व-होस्टेड पासवर्ड प्रबंधन जिस पर आपकी पूरी टीम भरोसा कर सकती है
फ़ोल्डर-स्तरीय एक्सेस नियंत्रण · प्रमाणित AES-256-GCM एन्क्रिप्शन · अनुपालन साक्ष्य
आपके रहस्य कभी भी आपके इंफ्रास्ट्रक्चर से बाहर नहीं जाते।
🌐 teampass.net · 📖 दस्तावेज़ीकरण · 💬 चर्चाएँ · 🐳 Docker Hub
सामग्री
- परिचय
- यह किसके लिए है
- सुरक्षा
- विशेषताएँ
- आरंभ करें
- दस्तावेज़ीकरण
- भाषाएँ
- समुदाय
- Teampass को समर्थन दें
- लाइसेंस
परिचय
Teampass एक ओपन-सोर्स क्रेडेंशियल वॉल्ट है जिसे आप स्वयं चलाते हैं। कोई खाता बनाने की आवश्यकता नहीं, आपका डेटा रखने वाली कोई पर्दे के पीछे की कंपनी नहीं — बस आपके अपने सर्वर पर एक PHP/MySQL एप्लिकेशन, जिसमें फ़ोल्डर-स्तरीय एक्सेस नियंत्रण, प्रति-उपयोगकर्ता एन्क्रिप्शन कुंजियाँ और एक पूर्ण ऑडिट ट्रेल है।
इसे 2009 से बनाया और बनाए रखा जा रहा है, जो वास्तविक टीमों को वास्तव में जिन समस्याओं का सामना करना पड़ता है, उनसे प्रेरित है: किसे कौन सा क्रेडेंशियल देखना चाहिए, इसे ऑडिटर के सामने कैसे साबित करें, और पासवर्ड को चैट थ्रेड्स और स्प्रेडशीट्स में रहने से कैसे रोकें।
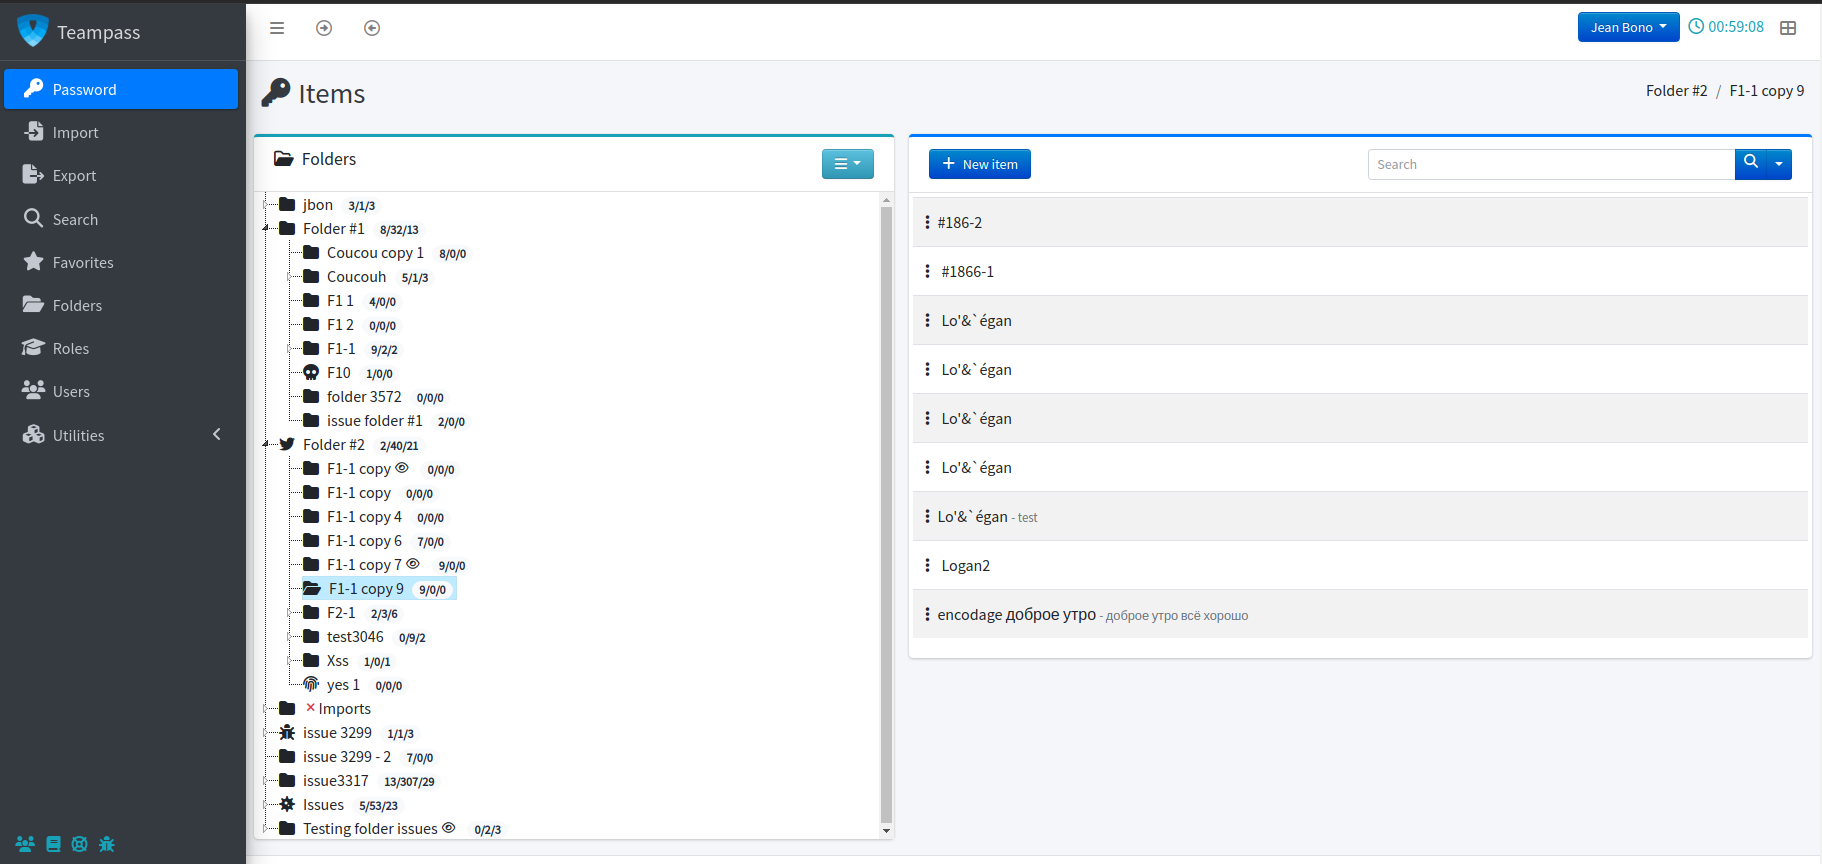
📸 अधिक स्क्रीनशॉट
आइटम और रहस्य


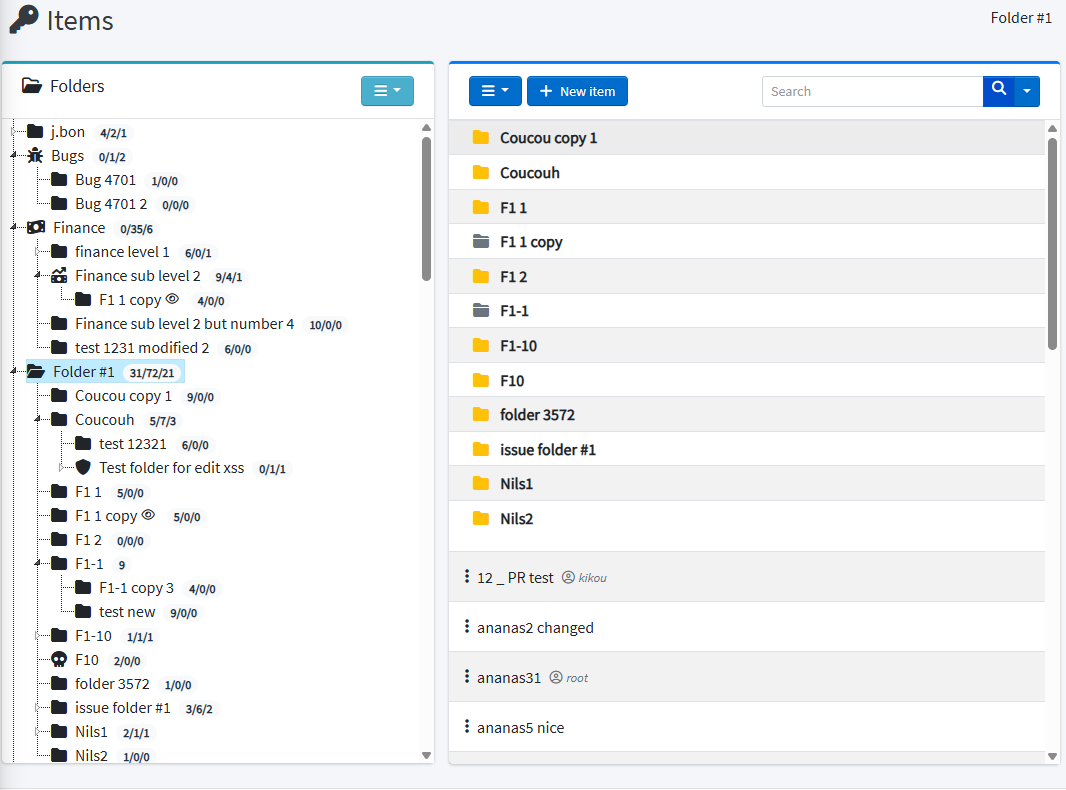
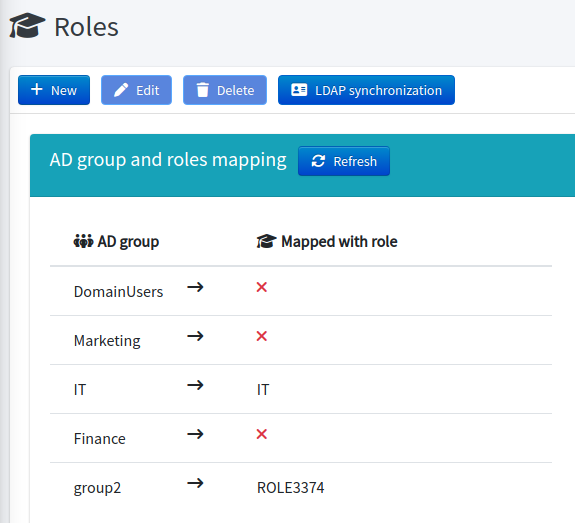
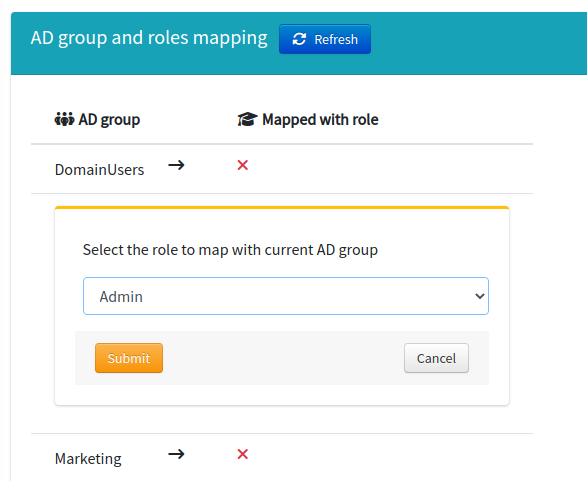
फ़ोल्डर और भूमिकाएँ

प्रमाणीकरण और MFA
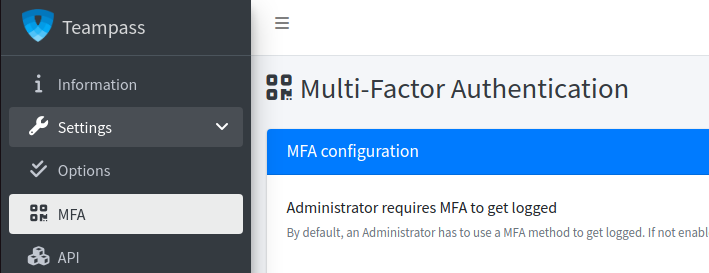
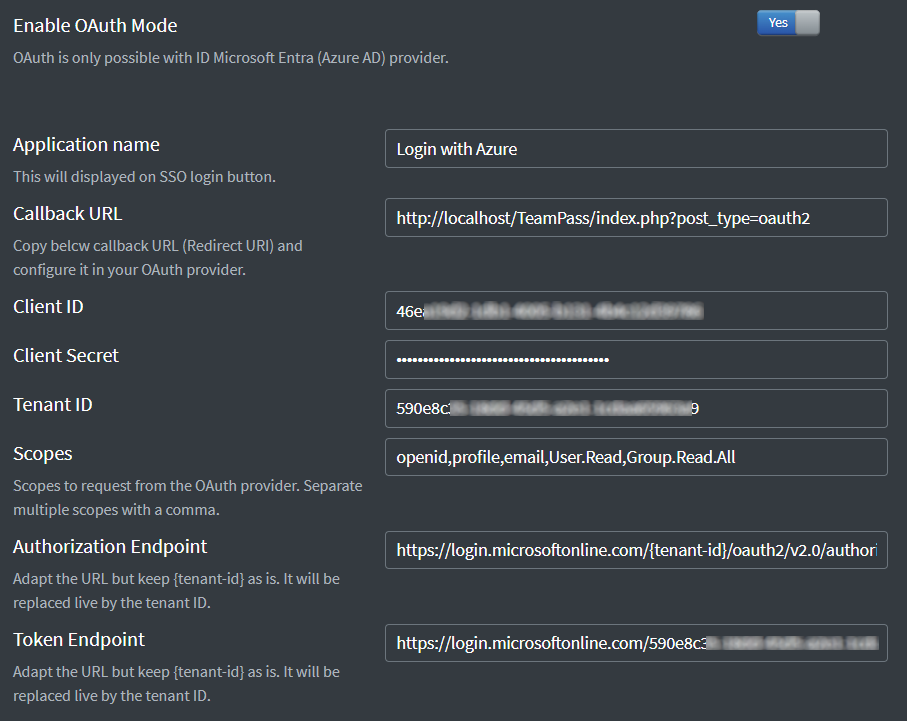
एन्क्रिप्शन कुंजियाँ
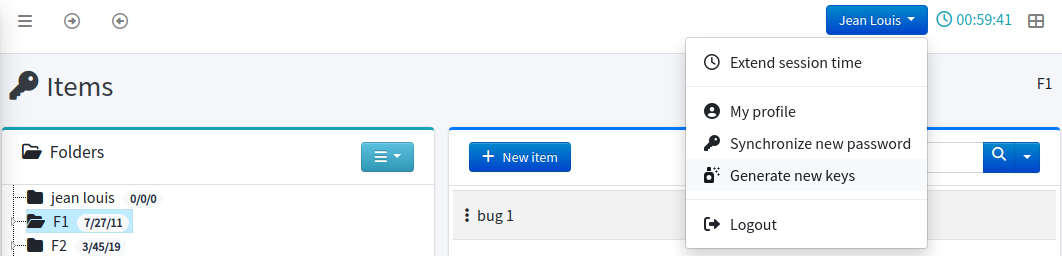
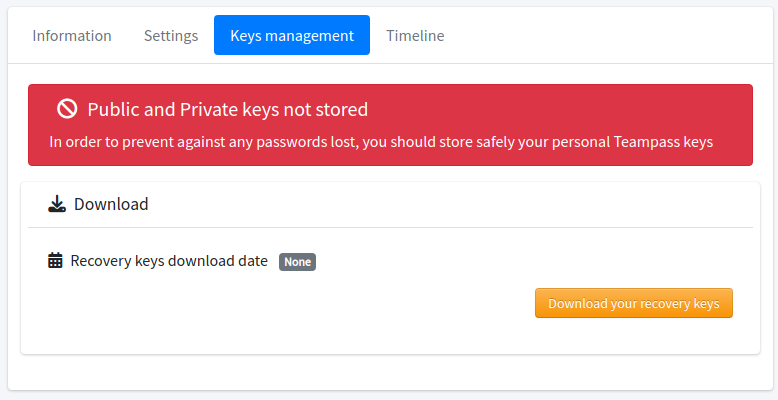
खोज, निर्यात, एक-बार दृश्य
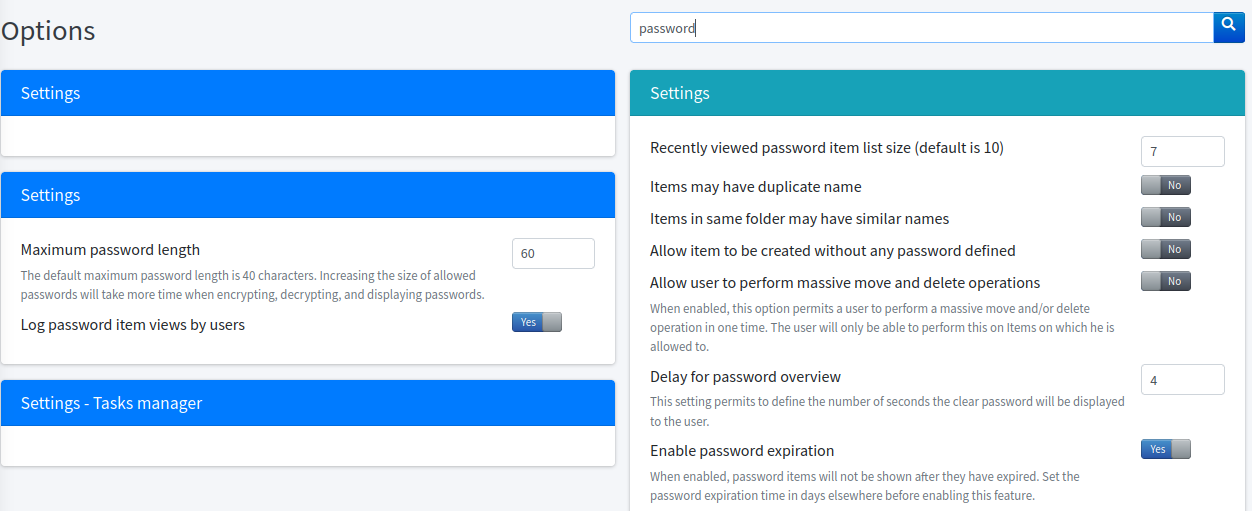
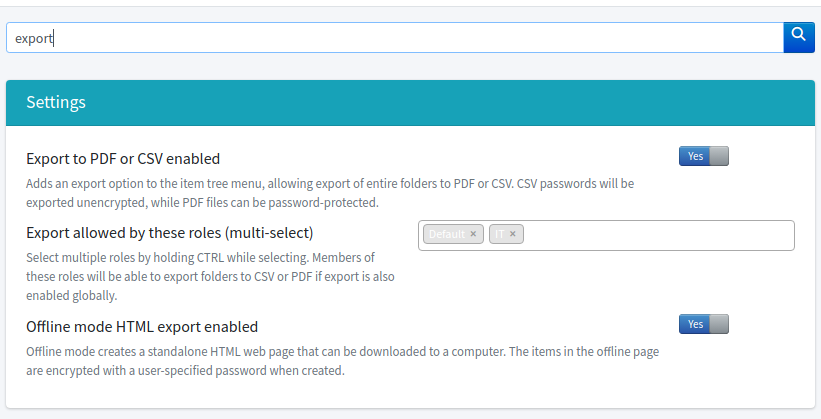
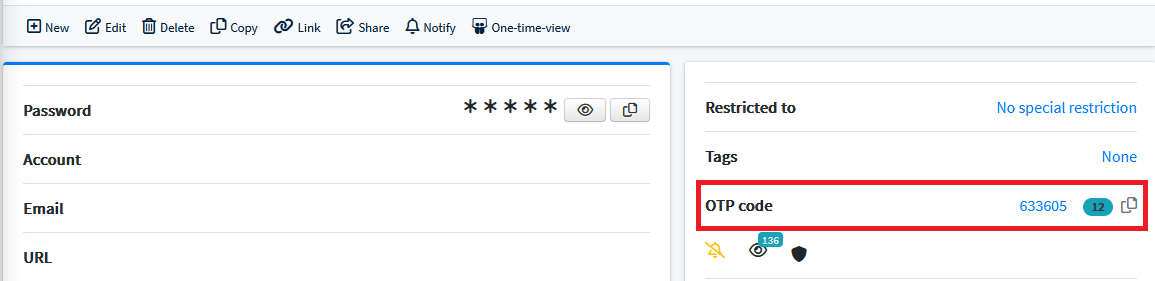
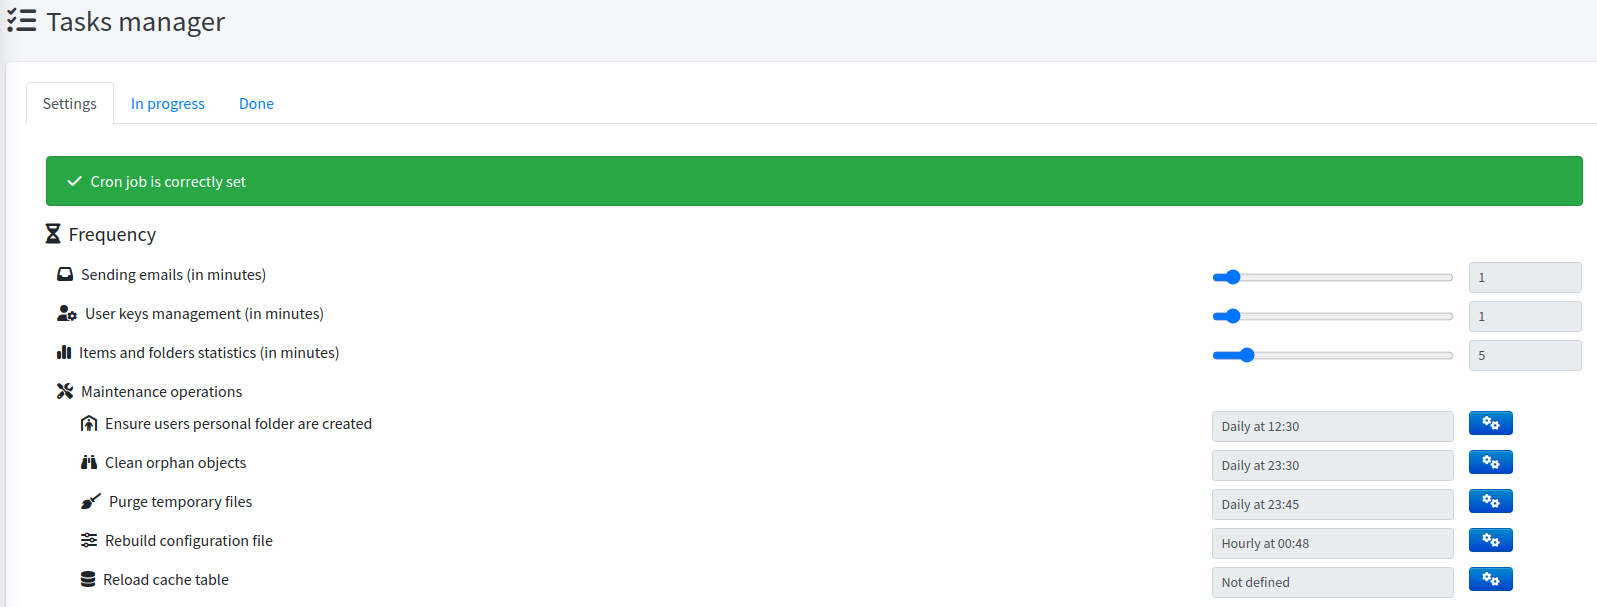
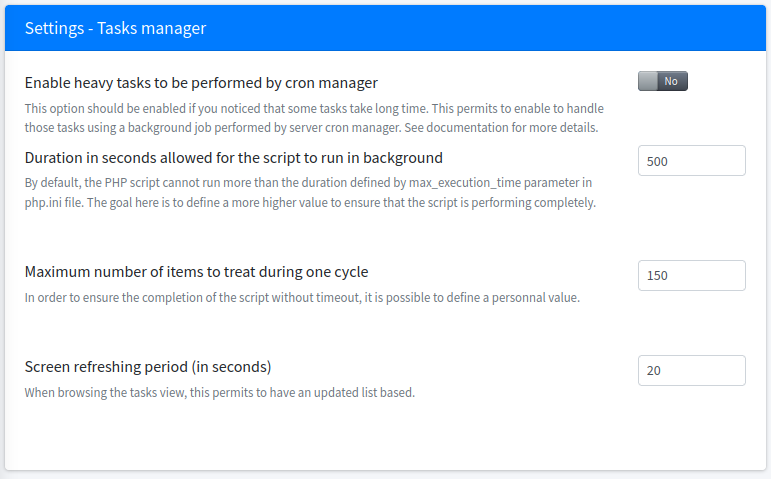
पृष्ठभूमि कार्य
यह किसके लिए है
🏠 व्यक्ति और होमलैबअपना वॉल्ट, सचमुच, अपने पास रखें।
|
👥 टीमें और SMBचैट में पासवर्ड साझा करना बंद करें।
|
🏛️ उद्यम और विनियमित क्षेत्रअपने एक्सेस नियंत्रण साबित करें, केवल दावा न करें।
|
सुरक्षा
एन्क्रिप्शन जिसे आप ऑडिटर को समझा सकते हैं
रहस्यों को AES-256-GCM के साथ एन्क्रिप्ट किया जाता है, जिसमें यादृच्छिक नॉन्स और प्रति-रहस्य सॉल्ट का उपयोग होता है, 256-बिट ऑब्जेक्ट कुंजियों के अंतर्गत। उन्हें अनलॉक करने वाली निजी कुंजी आपके पासवर्ड से 600,000 पुनरावृत्तियों पर PBKDF2-SHA256 के साथ व्युत्पन्न होती है।
- प्रमाणित एन्क्रिप्शन — छेड़छाड़ का पता लगाया जाता है, चुपचाप डिक्रिप्ट नहीं किया जाता
- प्रति-उपयोगकर्ता कुंजी वितरण — प्रत्येक उपयोगकर्ता के पास प्रत्येक ऑब्जेक्ट कुंजी की अपनी RSA-लिपटी प्रति होती है, इसलिए किसी खाते को हटाना वास्तव में एक्सेस रद्द करता है, न कि केवल एक बटन छिपाता है
- लेज़ी माइग्रेशन — प्रारूप अपग्रेड एक्सेस के समय होते हैं, बिना किसी रखरखाव विंडो के