

agent-bom v0.97.4
AI, MCP और क्लाउड के लिए ओपन सुरक्षा स्कैनर और सेल्फ-होस्टेड कंट्रोल प्लेन। एक साक्ष्य मॉडल — अपने वातावरण में स्कैन चलाएं, निष्कर्षों को केंद्रीकृत करें, अपने VPC में शासित करें।
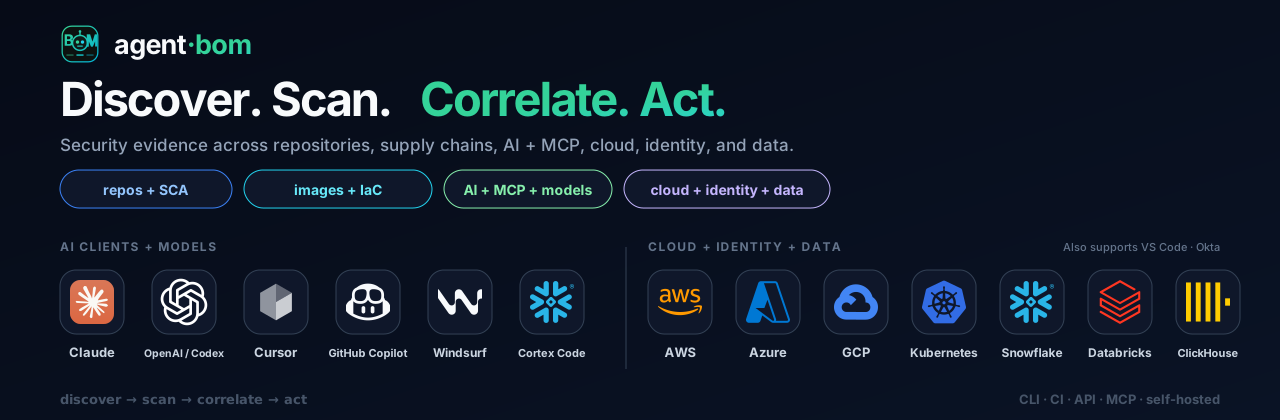
समर्थित बैकएंड क्षमता के अनुसार भिन्न होते हैं। क्षमता मैट्रिक्स।





बिखरे हुए इंफ्रास्ट्रक्चर साक्ष्य को प्राथमिकता-आधारित, सहसंबंधित, और सत्यापन-योग्य कार्रवाई में बदलें
AI, MCP, और क्लाउड इंफ्रास्ट्रक्चर के लिए ओपन सिक्योरिटी स्कैनर और सेल्फ-होस्टेड कंट्रोल प्लेन।
एक स्थानीय रिपॉज़िटरी, इमेज, SBOM, या MCP कॉन्फ़िगरेशन से शुरू करें, या सेल्फ-होस्टेड कंट्रोल प्लेन में रीड-ओनली इंफ्रास्ट्रक्चर स्रोतों को कनेक्ट करें। कच्चा डेटा, क्रेडेंशियल, फाइंडिंग्स, और पॉलिसी निर्णय अपने वातावरण के भीतर ही रखें।
त्वरित शुरुआत · लाइव डेमो · डॉक्स
साक्ष्य स्रोत से सत्यापित कार्रवाई तक
सुरक्षा टीमों के पास शायद ही कभी स्कैनर की कमी होती है। उनके पास इस बात का एक भरोसेमंद दृश्य नहीं होता कि क्या स्कैन किया गया, क्या खोजा गया, कौन-सी फाइंडिंग्स वास्तव में महत्वपूर्ण सिस्टम से जुड़ी हैं, उनका समाधान किसके पास है, और क्या समाधान टिका रहा।
agent-bom दो ईमानदार प्रवेश मार्गों के साथ उस लूप को बंद करता है:
| यहाँ से शुरू करें | पहली कार्रवाई | इन्वेंटरी क्या उत्पन्न करता है |
|---|---|---|
| एक रिपॉज़िटरी, इमेज, SBOM, वर्कस्टेशन, या MCP कॉन्फ़िग | स्थानीय या CI स्कैन चलाएँ—किसी कनेक्शन की आवश्यकता नहीं | स्कैनर लक्ष्य को पढ़ता है और इन्वेंटरी, फाइंडिंग्स, प्रोवेनेंस, और ग्राफ़ साक्ष्य एक साथ उत्सर्जित करता है |
| AWS, Azure, GCP, Snowflake, Kubernetes, या कोई अन्य प्रबंधित स्रोत | सेल्फ-होस्टेड कंट्रोल प्लेन में एक रीड-ओनली कनेक्शन जोड़ें, फिर स्कैन चलाएँ या शेड्यूल करें | कनेक्शन स्कोप और क्रेडेंशियल परिभाषित करता है; स्कैन स्रोत को एकत्र करता है और इन्वेंटरी स्नैपशॉट बनाता है |
दोनों मार्ग संग्रह के बाद अभिसरित होते हैं: साक्ष्य को समान Finding + UnifiedGraph कॉन्ट्रैक्ट्स में सामान्यीकृत करें, पहुँच-योग्य जोखिम को सहसंबंधित करें, एक स्वामी और SLA निर्दिष्ट करें, फिर परिणाम सत्यापित करने के लिए पुनः स्कैन करें। इन्वेंटरी हमेशा एक नामित लक्ष्य या कनेक्टेड स्रोत का आउटपुट होती है—कभी भी अस्पष्ट पूर्व-लोडेड डेटा नहीं।

उत्पाद का वादा: आज एक उपयोगी आर्टिफैक्ट से शुरू करें; वही साक्ष्य मॉडल बनाए रखें जब आप अपने स्वयं के वातावरण में CI, कनेक्टेड स्रोत, इतिहास, असाइनमेंट, अनुपालन निर्यात, और रनटाइम प्रवर्तन जोड़ते हैं।
त्वरित शुरुआत · साक्ष्य वर्कफ़्लो · इंटीग्रेशन क्षमता मैट्रिक्स · मापा गया मैचर प्रमाण · कंट्रोल-प्लेन आर्किटेक्चर
उत्पाद प्रमाण: स्वतंत्र साक्ष्य, एक सत्यापन-योग्य मार्ग
नीचे दिए गए दृश्य कमिट किए गए रेफ़रेंस एविडेंस लैब — मॉडल्ड लोकल इंफ्रास्ट्रक्चर से आते हैं। क्रेडेंशियल-रहित रन वास्तविक रिपॉज़िटरी, CycloneDX, Kubernetes IaC, और MCP पार्सर्स के साथ-साथ [email protected] / CVE-2023-4863 के लिए बंडल किए गए एडवाइज़री स्कैनर का उपयोग करता है, फिर सटीक OCI डाइजेस्ट, Kubernetes UID, MCP टूल, वर्कलोड आइडेंटिटी, और लाइव लोकल गेटवे रसीदों को सहसंबंधित करता है। यह ग्राहक साक्ष्य या लाइव-क्लाउड दावा नहीं है।
इन्वेस्टिगेशन स्वचालित रूप से नवीनतम पूर्ण सहसंबंध लोड करता है और पहले स्रोत-से-पथ यात्रा दिखाता है। कस्टम स्नैपशॉट चयन एक स्पष्ट उन्नत वर्कफ़्लो के रूप में उपलब्ध रहता है जिसमें ताज़गी नीति दृश्यमान होती है।

परिणामी पथ की पुष्टि केवल इसलिए होती है क्योंकि प्रत्येक निर्देशित हॉप ट्रैवर्सेबल और प्रोवेनेंस-समर्थित है: उजागर सेवा → वर्कलोड → डाइजेस्ट-पिन्ड कंटेनर → [email protected] / CVE-2023-4863 → MCP क्षमता → वर्कलोड आइडेंटिटी → मॉडल्ड संवेदनशील ऑब्जेक्ट स्टोर। वही लैब उपचार हैंडऑफ़ से पहले एक देखी गई गेटवे कॉल और एक अलग सख्त ऑप्ट-इन ब्लॉक रिकॉर्ड करती है।

रेफ़रेंस लैब पुनः उत्पन्न करें · पूरी उत्पाद गैलरी खोलें · कैप्चर प्रोटोकॉल देखें