attackgen v0.16.0
AttackGen एक साइबर सुरक्षा घटना प्रतिक्रिया परीक्षण उपकरण है जो बड़े भाषा मॉडल और व्यापक MITRE ATT&CK फ्रेमवर्क की शक्ति का उपयोग करता है। यह उपकरण उपयोगकर्ता द्वारा चयनित खतरे वाले अभिनेता समूहों और आपके संगठन के विवरण के आधार पर अनुकूलित घटना प्रतिक्रिया परिदृश्य उत्पन्न करता है।
AttackGen
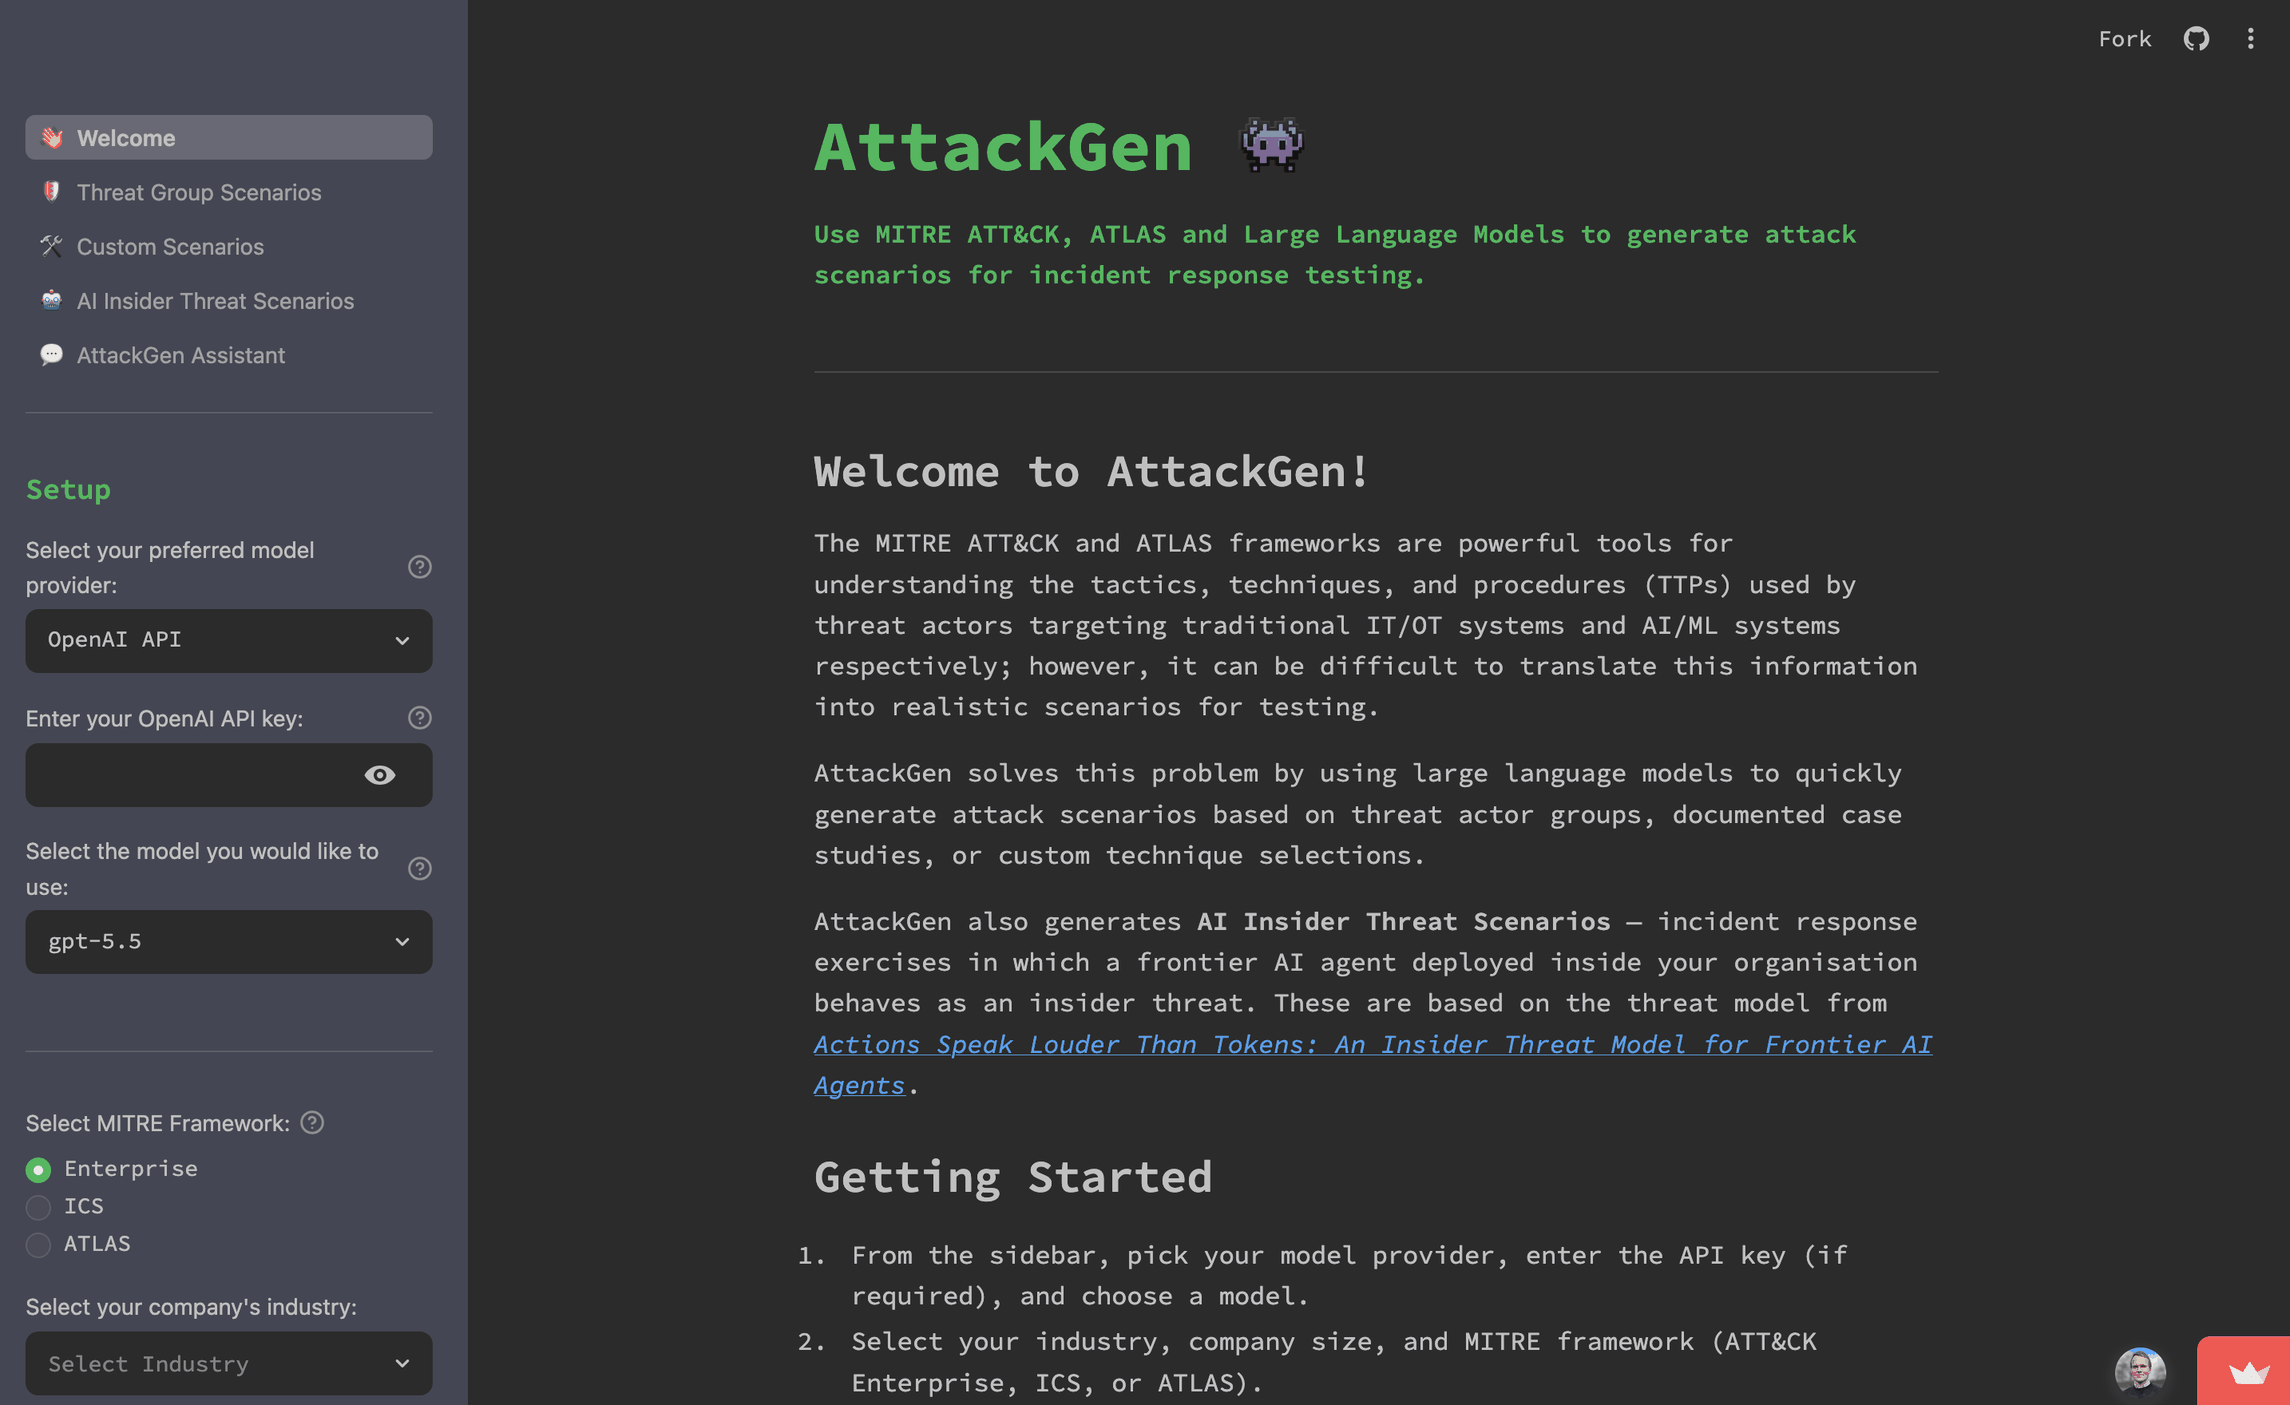
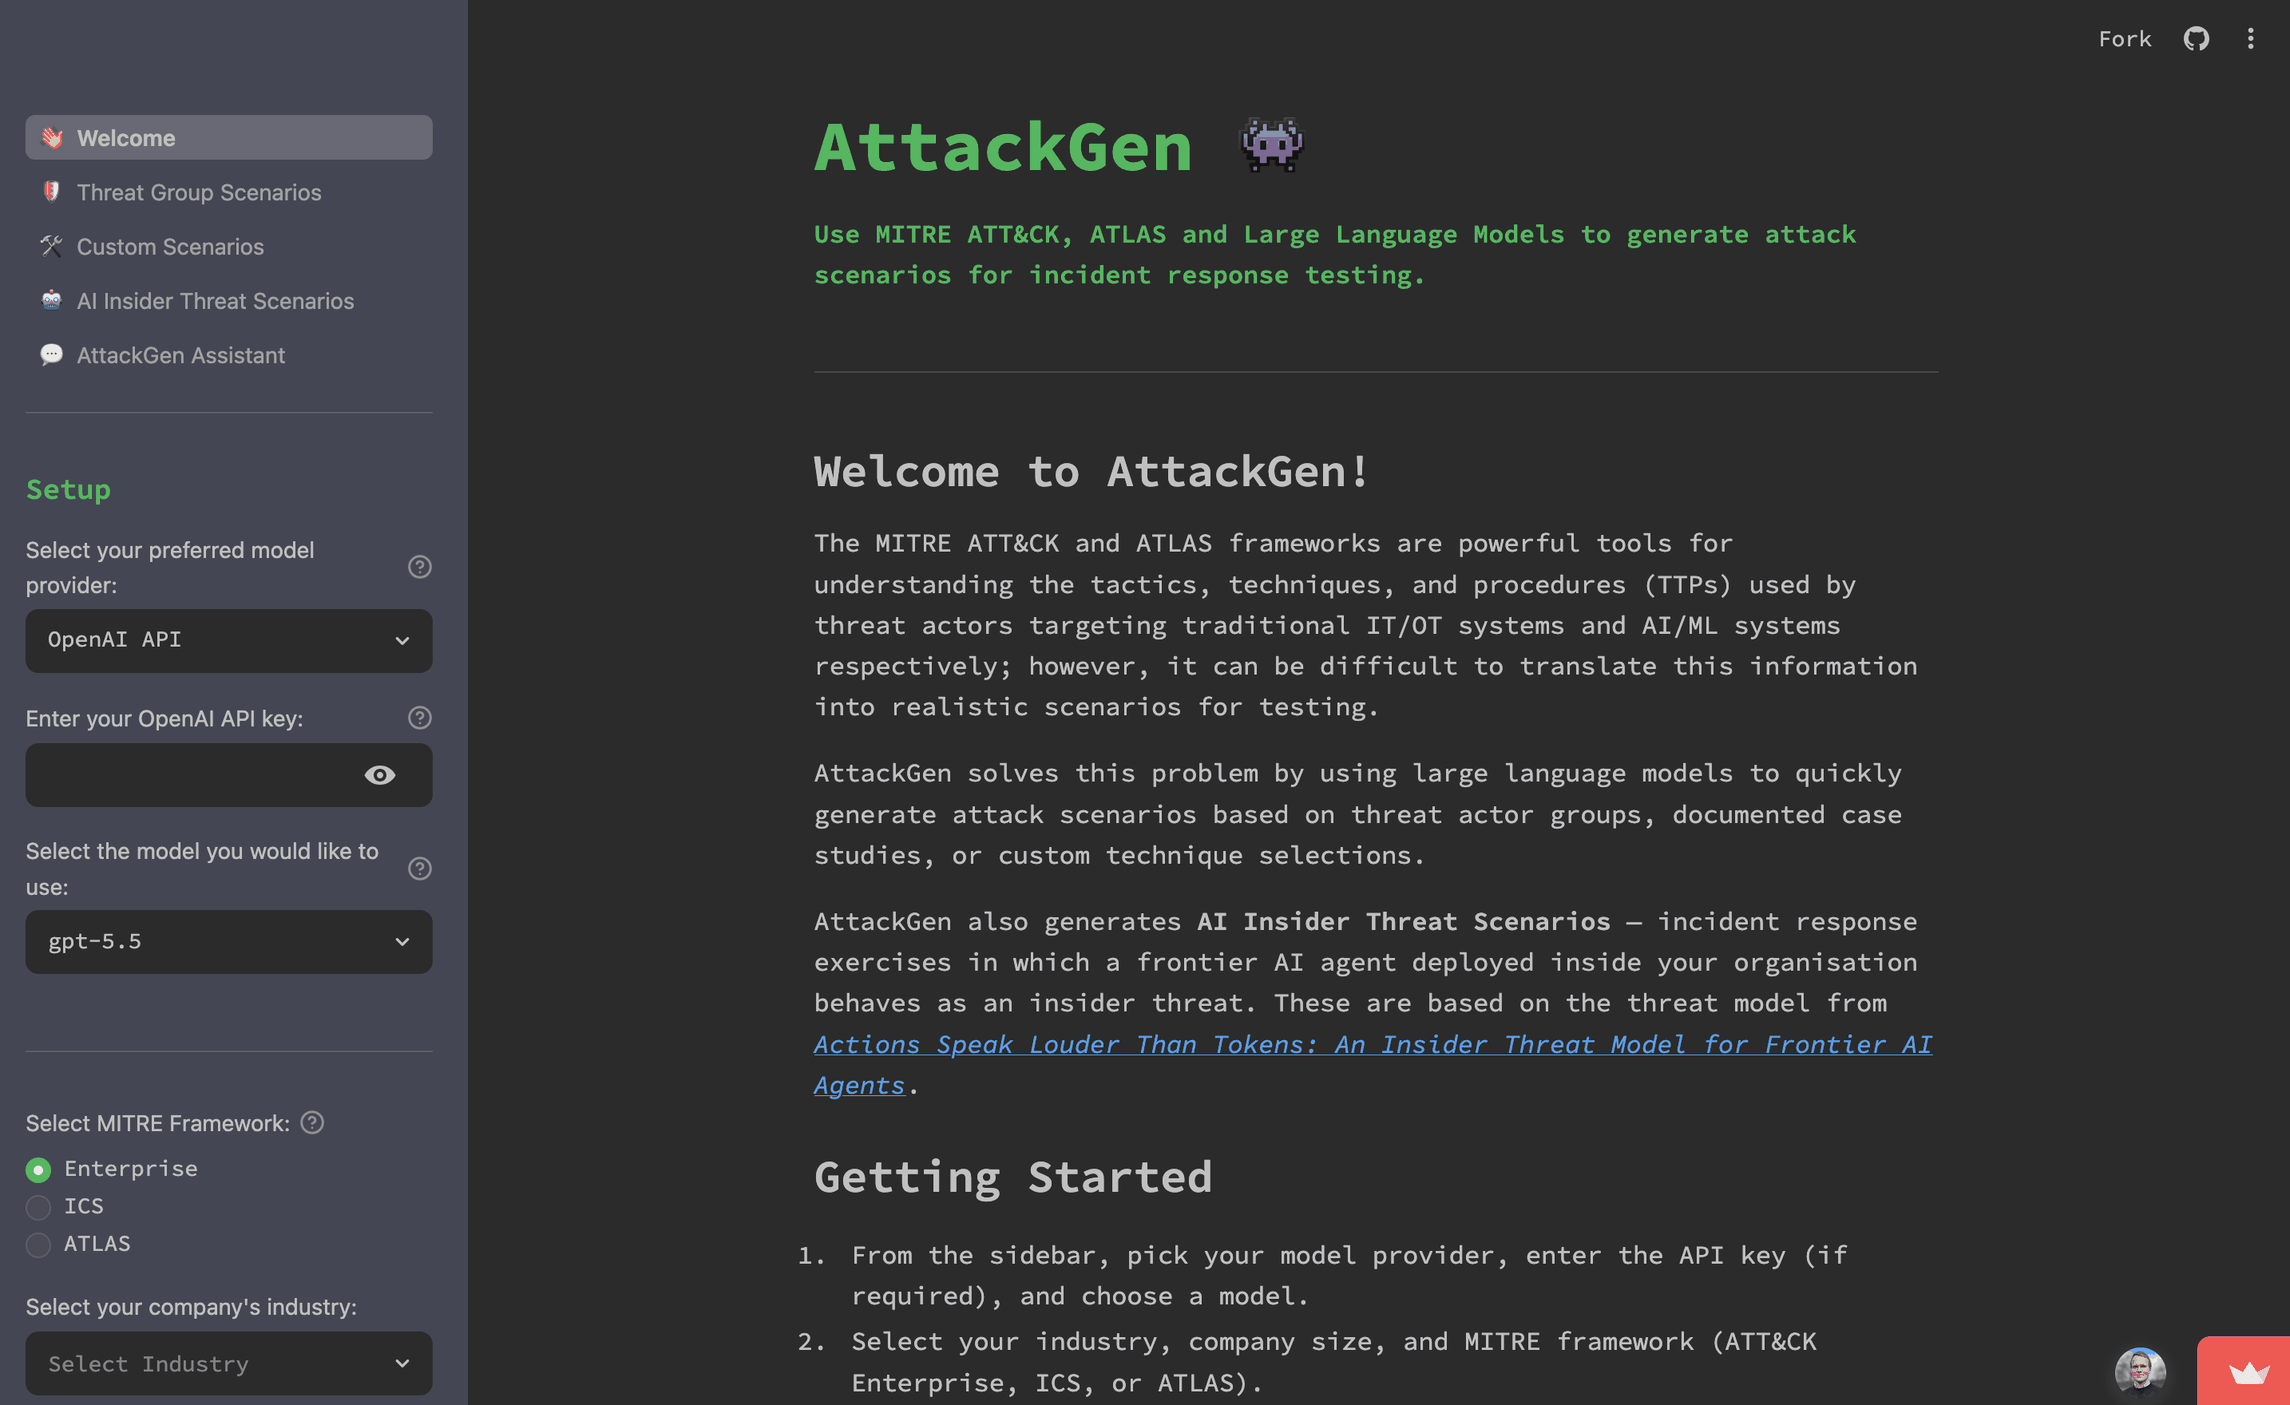
AttackGen एक साइबरसुरक्षा घटना प्रतिक्रिया परीक्षण उपकरण है जो बड़े भाषा मॉडल की शक्ति और व्यापक MITRE ATT&CK तथा ATLAS फ्रेमवर्क का उपयोग करता है। यह उपकरण उपयोगकर्ता द्वारा चयनित खतरा अभिनेता समूहों, AI आक्रमण केस अध्ययनों और आपके संगठन के विवरण के आधार पर अनुकूलित घटना प्रतिक्रिया परिदृश्य उत्पन्न करता है।
विषय-सूची
- Star the Repo
- विशेषताएँ
- रिलीज़
- आवश्यकताएँ
- इंस्टॉलेशन
- LangSmith सेटअप
- डेटा सेटअप
- AttackGen चलाना
- MCP सर्वर
- एजेंट स्किल्स
- उपयोग
- सुरक्षा सर्वोत्तम प्रथाएँ
- योगदान
- लाइसेंस
Star the Repo
यदि आपको AttackGen उपयोगी लगता है, तो कृपया GitHub पर रिपॉज़िटरी को स्टार करने पर विचार करें। इससे अधिक लोगों को इस उपकरण की खोज करने में मदद मिलती है। आपके समर्थन की बहुत सराहना की जाती है! ⭐
विशेषताएँ
- चुने गए थ्रेट एक्टर समूहों या ATLAS केस अध्ययनों के आधार पर अद्वितीय इंसिडेंट रिस्पॉन्स परिदृश्य उत्पन्न करता है।
- आपको अपने संगठन का आकार और उद्योग निर्दिष्ट करने की सुविधा देता है ताकि परिदृश्य अनुकूलित हो।
- MITRE ATT&CK Enterprise, ICS (औद्योगिक नियंत्रण प्रणालियाँ), और ATLAS (Adversarial Threat Landscape for AI Systems) फ्रेमवर्क का समर्थन करता है।
- चयनित थ्रेट एक्टर समूह या केस अध्ययन द्वारा उपयोग की जाने वाली तकनीकों की विस्तृत सूची प्रदर्शित करता है।
- ATT&CK या ATLAS तकनीकों के चयन के आधार पर कस्टम परिदृश्य बनाएँ।
- सामान्य प्रकार की साइबर घटनाओं, जिनमें AI/ML-विशिष्ट आक्रमण पैटर्न शामिल हैं, के आधार पर त्वरित रूप से कस्टम परिदृश्य उत्पन्न करने के लिए परिदृश्य टेम्पलेट्स का उपयोग करें।
- AI Insider Threat Scenarios उत्पन्न करें - इंसिडेंट रिस्पॉन्स अभ्यास जिनमें आपके संगठन के भीतर तैनात एक फ्रंटियर AI एजेंट इनसाइडर थ्रेट के रूप में व्यवहार करता है, जो Actions Speak Louder Than Tokens: An Insider Threat Model for Frontier AI Agents के थ्रेट मॉडल पर आधारित है। परिदृश्य एजेंट के डिप्लॉयमेंट आर्किटाइप (स्वायत्तता स्तर), थ्रेट श्रेणी, STRIDE थ्रेट्स, और एक वैकल्पिक फ्री-टेक्स्ट परिदृश्य सीड द्वारा आकार दिए जाते हैं।
- AttackGen Assistant - उत्पन्न परिदृश्यों को अपडेट करने और/या उनके बारे में प्रश्न पूछने के लिए एक चैट इंटरफ़ेस, जिसमें उस पृष्ठ पर सीधे वापस जाने का मार्ग है जहाँ से परिदृश्य आया था।
- निर्देशित सेटअप: प्रत्येक पृष्ठ एक ही Setup साइडबार दिखाता है, सभी शेष आवश्यकताओं को एक तैयारी सारांश में सूचीबद्ध करता है, और वर्कफ़्लो तैयार होने तक Generate को अक्षम रखता है।
- परिणाम सत्र के लिए बने रहते हैं: प्रत्येक परिदृश्य पृष्ठ पुनः चलाने और नेविगेशन के दौरान अपना नवीनतम परिणाम, अपने कैप्चर किए गए इनपुट और अपने डाउनलोड बनाए रखता है, और केवल एक स्पष्ट Regenerate या Clear result ही इसे बदलता या हटाता है।
- लंबे परिदृश्यों के साथ एक संक्षिप्त सारांश और अनुभाग नेविगेशन आता है, जिसमें इंजेक्ट्स, सफलता मानदंड, मेट्रिक्स, आर्टिफैक्ट्स और रूल्स ऑफ एंगेजमेंट के शॉर्टकट शामिल हैं जिनसे एक फैसिलिटेटर अभ्यास चलाता है।
- उत्पन्न परिदृश्यों की गुणवत्ता पर उपयोगकर्ता प्रतिक्रिया कैप्चर करें।
- Detection & Response साथी: परिदृश्य की तकनीकों के लिए, AttackGen मेल खाती ATT&CK डिटेक्शन रणनीतियाँ, एनालिटिक्स, लॉग स्रोत और शमन उपाय सूचीबद्ध करता है, जिन्हें एक अलग
_detection.mdफ़ाइल के रूप में डाउनलोड किया जा सकता है। - Threat Group और Custom परिदृश्यों के लिए ATT&CK Navigator लेयर डाउनलोड, ताकि आप परिदृश्य की तकनीकों को ATT&CK Navigator में देख सकें।
- Threat Group और Custom पृष्ठों पर वैकल्पिक टॉगल: AI-enhanced adversary उसी किल चेन को AI-त्वरित के रूप में पुनः प्रस्तुत करता है, और Purple-team narrative आपूर्त किए गए डिटेक्शन और शमन उपायों से निर्मित एक चरण-दर-चरण डिफेंडर का वॉकथ्रू जोड़ता है।
- Markdown प्रारूप में डाउनलोड करने योग्य परिदृश्य, साथ ही डिटेक्शन रिपोर्ट और Navigator लेयर।
- MCP सर्वर (
attackgen-mcp) जो एजेंटिक क्लाइंट्स के लिए किल चेन, डिटेक्शन रिपोर्ट, Navigator लेयर और परिदृश्य निर्माण को उजागर करता है, साथ ही उस आउटपुट को फैसिलिटेटर-तैयार टेबलटॉप अभ्यास में बदलने के लिएattackgen-tabletopAgent Skill। - इंसिडेंट रिस्पॉन्स परिदृश्य उत्पन्न करने के लिए OpenAI API, Anthropic API (Claude मॉडल), Google AI API, Mistral API, Groq API, या कोई भी कस्टम OpenAI-संगत एंडपॉइंट (Ollama, LM Studio, Azure OpenAI, OpenRouter, आदि) का उपयोग करें। सभी प्रदाता एक ही आंतरिक रैपर के पीछे LiteLLM के माध्यम से रूट किए जाते हैं, इसलिए नया मॉडल जोड़ना एक पंक्ति का परिवर्तन है।
- आसान डिप्लॉयमेंट के लिए Docker कंटेनर इमेज के रूप में उपलब्ध।
- मॉडल प्रदर्शन के शक्तिशाली डिबगिंग, परीक्षण और निगरानी के लिए LangSmith के साथ वैकल्पिक एकीकरण।
- API कुंजियों और रहस्यों के लिए .env फ़ाइल का उपयोग करके सुरक्षित क्रेडेंशियल प्रबंधन।