
New releaseJul 14, 2026
KubeArmor v1.7.5-rc1
रनटाइम सुरक्षा प्रवर्तन प्रणाली। LSMs (LSM-BPF, AppArmor) का उपयोग करके वर्कलोड हार्डनिंग/सैंडबॉक्सिंग और न्यूनतम-अनुमति नीतियों को लागू करना आसान बनाया गया है।





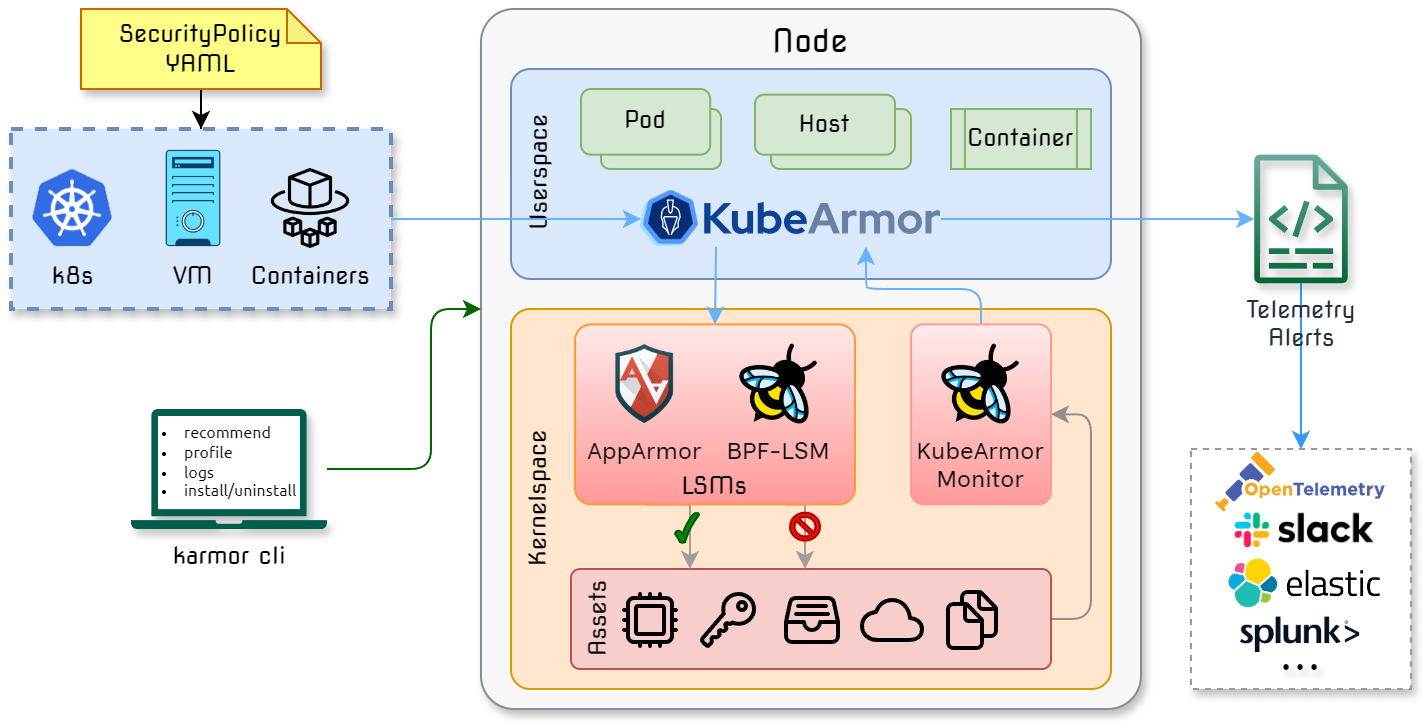
KubeArmor एक क्लाउड-नेटिव रनटाइम सुरक्षा प्रवर्तन प्रणाली है जो पॉड्स, कंटेनरों और नोड्स (VMs) के व्यवहार (जैसे प्रोसेस निष्पादन, फ़ाइल एक्सेस, और नेटवर्किंग ऑपरेशन) को सिस्टम स्तर पर प्रतिबंधित करती है।
KubeArmor उपयोगकर्ता-निर्दिष्ट नीतियों को लागू करने के लिए Linux सुरक्षा मॉड्यूल (LSMs) जैसे AppArmor, SELinux, या BPF-LSM का लाभ उठाता है। KubeArmor eBPF का उपयोग करके कंटेनर/पॉड/नेमस्पेस पहचान के साथ समृद्ध अलर्ट/टेलीमेट्री इवेंट उत्पन्न करता है।
| 💪 इन्फ्रास्ट्रक्चर को सख्त बनाएं ⛓️ सर्ट बंडल जैसे महत्वपूर्ण पथों की सुरक्षा करें 📋 MITRE, STIGs, CIS आधारित नियम 🛅 कच्चे DB तालिका तक पहुंच प्रतिबंधित करें | 💍 न्यूनतम अनुमतिपूर्ण एक्सेस 🚥 प्रोसेस व्हाइटलिस्टिंग 🚥 नेटवर्क व्हाइटलिस्टिंग 🎛️ संवेदनशील संपत्तियों तक पहुंच नियंत्रित करें |
| 🔭 एप्लिकेशन व्यवहार 🧬 प्रोसेस निष्पादन, फ़ाइल सिस्टम एक्सेस 🧭 सेवा बाइंड्स, इनग्रेस, एग्रेस कनेक्शन 🔬 संवेदनशील सिस्टम कॉल प्रोफाइलिंग | ❄️ डिप्लॉयमेंट मॉडल ☸️ Kubernetes डिप्लॉयमेंट 🐋 कंटेनरीकृत डिप्लॉयमेंट 💻 VM/बेयर-मेटल डिप्लॉयमेंट |
आर्किटेक्चर अवलोकन
दस्तावेज़ीकरण 📓
- 👉 आरंभ करना
- 🎯 उपयोग के मामले
- ✔️ KubeArmor समर्थन मैट्रिक्स
- ♟️ KubeArmor कैसे अलग है?
- 📜 पॉड्स/कंटेनरों के लिए सुरक्षा नीति [विनिर्देश] [उदाहरण]
- 📜 पॉड्स/कंटेनरों के लिए क्लस्टर स्तर की सुरक्षा नीति [विनिर्देश] [उदाहरण]
- 📜 होस्ट्स/नोड्स के लिए सुरक्षा नीति [विनिर्देश] [उदाहरण]
- 📜 होस्ट्स/नोड्स के लिए नेटवर्क सुरक्षा नीति [विनिर्देश] [उदाहरण]
... विस्तृत दस्तावेज़ीकरण
योगदानकर्ता 👥
- 📘 योगदान गाइड
- 🧑💻 विकास गाइड, परीक्षण गाइड
- ✋ KubeArmor Slack से जुड़ें
- ❓ अक्सर पूछे जाने वाले प्रश्न
द्वि-साप्ताहिक बैठक
- 🗣️ Zoom लिंक
- 📄 कार्यवृत्त: दस्तावेज़
- 📆 कैलेंडर निमंत्रण: Google Calendar, ICS फ़ाइल
समुदाय और शासन
KubeArmor एक समुदाय-शासित परियोजना है। निम्नलिखित दस्तावेज़ वर्णन करते हैं कि परियोजना कैसे चलाई जाती है: