
easywall v2.14.0
Linux पर nftables फ़ायरवॉल के लिए वेब इंटरफ़ेस, Go में लिखा गया। apply स्वयं को 120 सेकंड के बाद पूर्ववत कर लेता है जब तक आप इसकी पुष्टि नहीं करते — आप स्वयं को लॉक आउट नहीं कर सकते। Debian और Docker इंस्टॉल।

easywall
आपका फ़ायरवॉल। आपके नियम। कोई आश्चर्य नहीं।




लाइव डेमो · दस्तावेज़ · चेंजलॉग
एक वेब इंटरफ़ेस के माध्यम से nftables जो आपको बाहर नहीं लॉक कर सकता: हर लागू करना स्वयं को वापस ले लेता है जब तक आप इसकी पुष्टि नहीं करते।
विचार
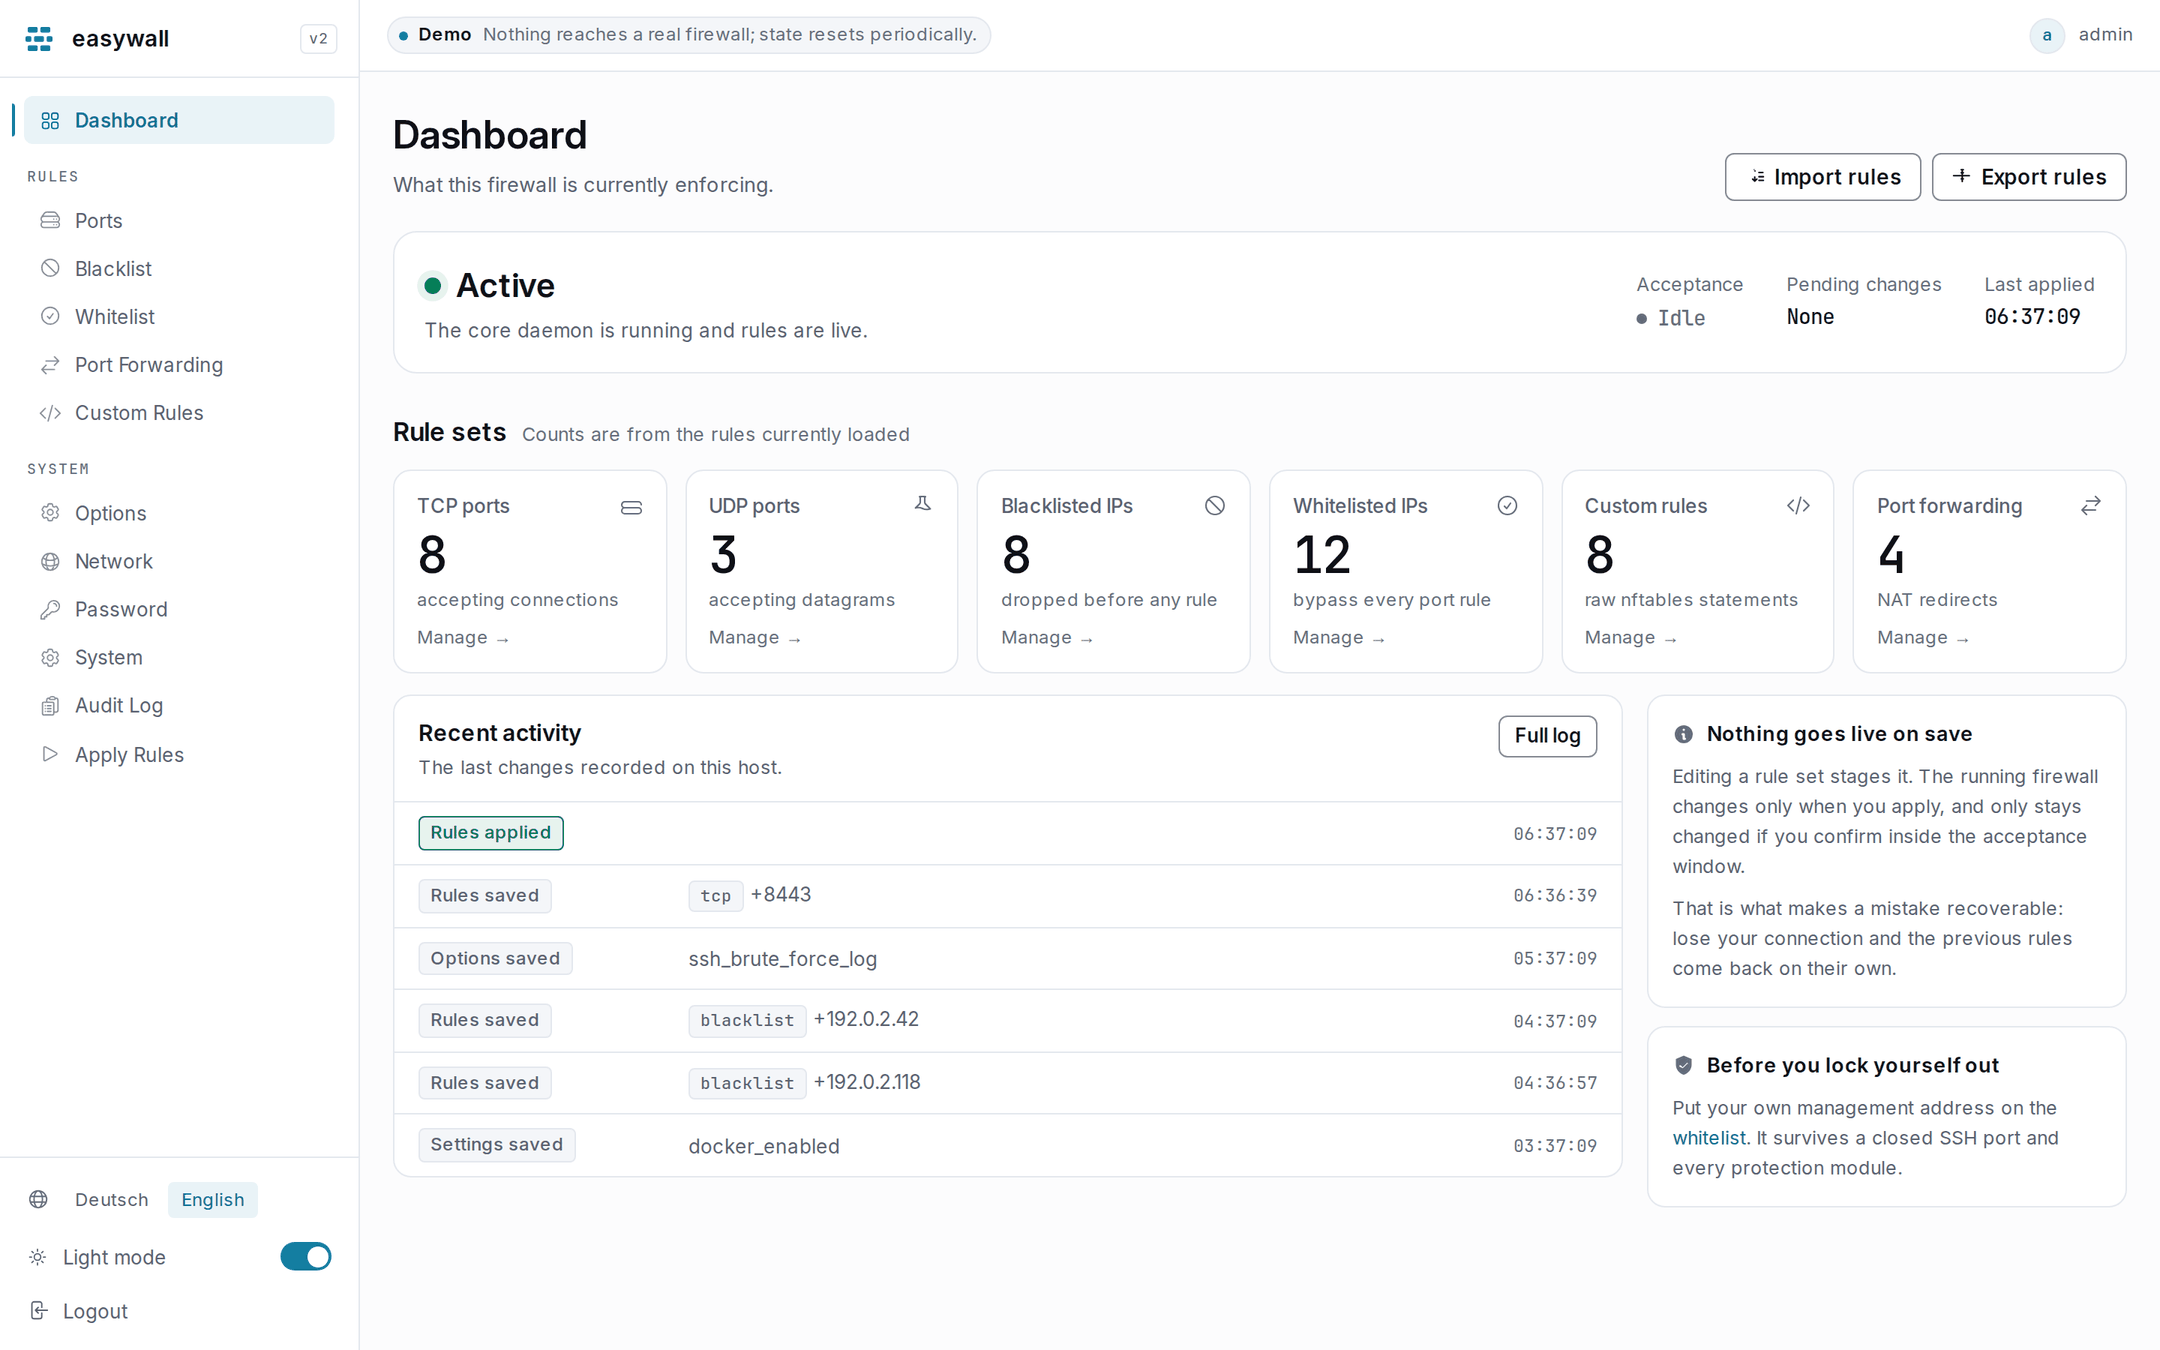
किसी नियम को संपादित करने से कुछ नहीं बदलता। उसे लागू करने से सब कुछ बदल जाता है — 120 सेकंड के लिए। यदि नए नियम आपका कनेक्शन काट देते हैं तो आप पुष्टि करें पर क्लिक नहीं कर सकते, और पुष्टि न करना ही पुराने नियमों को वापस ले आता है।

आर्किटेक्चर
दो प्रक्रियाएँ। जो नेटवर्क के लिए खुली है उसके पास चुराने लायक कोई विशेषाधिकार नहीं है।

मूल easywall — Python, Flask, subprocess के माध्यम से iptables — का पूर्ण पुनर्लेखन, जिसे एक CVE के बाद 2022 में संग्रहीत (archived) कर दिया गया था। दोनों मूल कारण अब समाप्त हो चुके हैं: विशेषाधिकार एक अलग प्रक्रिया में रहते हैं, और apply पथ कमांड लाइन के बजाय Go structs बनाता है। यह कैसे काम करता है →
इंस्टॉल करें

# Debian / Ubuntu — amd64 and arm64
ARCH=$(dpkg --print-architecture)
wget https://github.com/jp1337/easywall/releases/latest/download/easywall_$ARCH.deb
sudo dpkg -i easywall_$ARCH.deb && sudo apt-get install -f

# Docker
git clone https://github.com/jp1337/easywall.git && cd easywall && docker compose up -d

# From source — Go 1.27+, nftables
git clone https://github.com/jp1337/easywall.git && cd easywall
make build && sudo make install
sudo systemctl enable --now easywall-core easywall-web
फिर https://localhost:12227 खोलें। पहली विज़िट
खाता सेट अप करती है और पहले नियम तैयार करती है।
आपको क्या मिलता है
| पोर्ट | TCP और UDP, एकल या रेंज, प्रति-नियम SSH ब्रूट-फ़ोर्स रूटिंग के साथ |
| ब्लॉकलिस्ट और अनुमति सूची | IPv4, IPv6 और CIDR, किसी भी पोर्ट नियम से पहले मूल्यांकित |
| सुरक्षा मॉड्यूल | बारह, डिफ़ॉल्ट रूप से पाँच चालू — फ्लड, स्कैन, बोगॉन, फ़्रैगमेंट, ब्रॉडकास्ट/मल्टीकास्ट/एनीकास्ट |
| पोर्ट फ़ॉरवर्डिंग | प्रोटोकॉल चयन के साथ NAT रीडायरेक्ट |
| कस्टम नियम | रॉ nftables, लागू होने से पहले सिंटैक्स-जाँचा गया |
| निर्यात / आयात | पूरा नियम सेट JSON के रूप में |
| ऑडिट लॉग | क्या बदला और कब, प्रति पंक्ति एक JSON ऑब्जेक्ट |
| Docker सहअस्तित्व | table inet easywall का स्वामी, किसी और चीज़ को नहीं छूता |
| अंग्रेज़ी, जर्मन, फ़्रेंच | इंटरफ़ेस में स्विच करने योग्य, साइन-इन से पहले भी। कोई भाषा आंशिक हो सकती है: जो अनुपस्थित है वह अंग्रेज़ी में प्रदर्शित होता है, और अंतराल छिपाया नहीं बल्कि रिपोर्ट किया जाता है |
| लाइट और डार्क | OS का अनुसरण करता है, मैन्युअल टॉगल के साथ; दोनों कंट्रास्ट-जाँचे गए |
निर्मित
| Go 1.27, एकल बाइनरी | go-chi/chi · html/template |
google/nftables के माध्यम से nftables | टाइप्ड नियमों के लिए netlink; nft केवल कस्टम नियमों के लिए |
| Argon2id | golang.org/x/crypto, प्रति पासवर्ड 16-बाइट सॉल्ट |
| CSRF | net/http.CrossOriginProtection, Go 1.25 नेटिव |
| डिज़ाइन सिस्टम | DESIGN.md + Tailwind v4 — कोई तृतीय-पक्ष UI लाइब्रेरी नहीं |
| फ़ॉन्ट | Inter + JetBrains Mono, स्व-होस्टेड, ~145 KB — एयर-गैप्ड वातावरण में काम करता है |
| CI | govulncheck, gosec, CodeQL, -race, और वास्तविक कर्नेल के विरुद्ध एक इंटीग्रेशन सूट |