

infisical v0.162.24
Infisical गोपनीय जानकारी (secrets), प्रमाणपत्र और विशेषाधिकार प्राप्त पहुँच प्रबंधन के लिए ओपन-सोर्स प्लेटफ़ॉर्म है।

ओपन-सोर्स सीक्रेट प्रबंधन प्लेटफ़ॉर्म: अपनी टीम/इंफ्रास्ट्रक्चर में सीक्रेट/कॉन्फ़िगरेशन सिंक करें और सीक्रेट लीक को रोकें।
Slack | Infisical Cloud | सेल्फ-होस्टिंग | दस्तावेज़ | वेबसाइट | Twitter | भर्ती (रिमोट/SF)


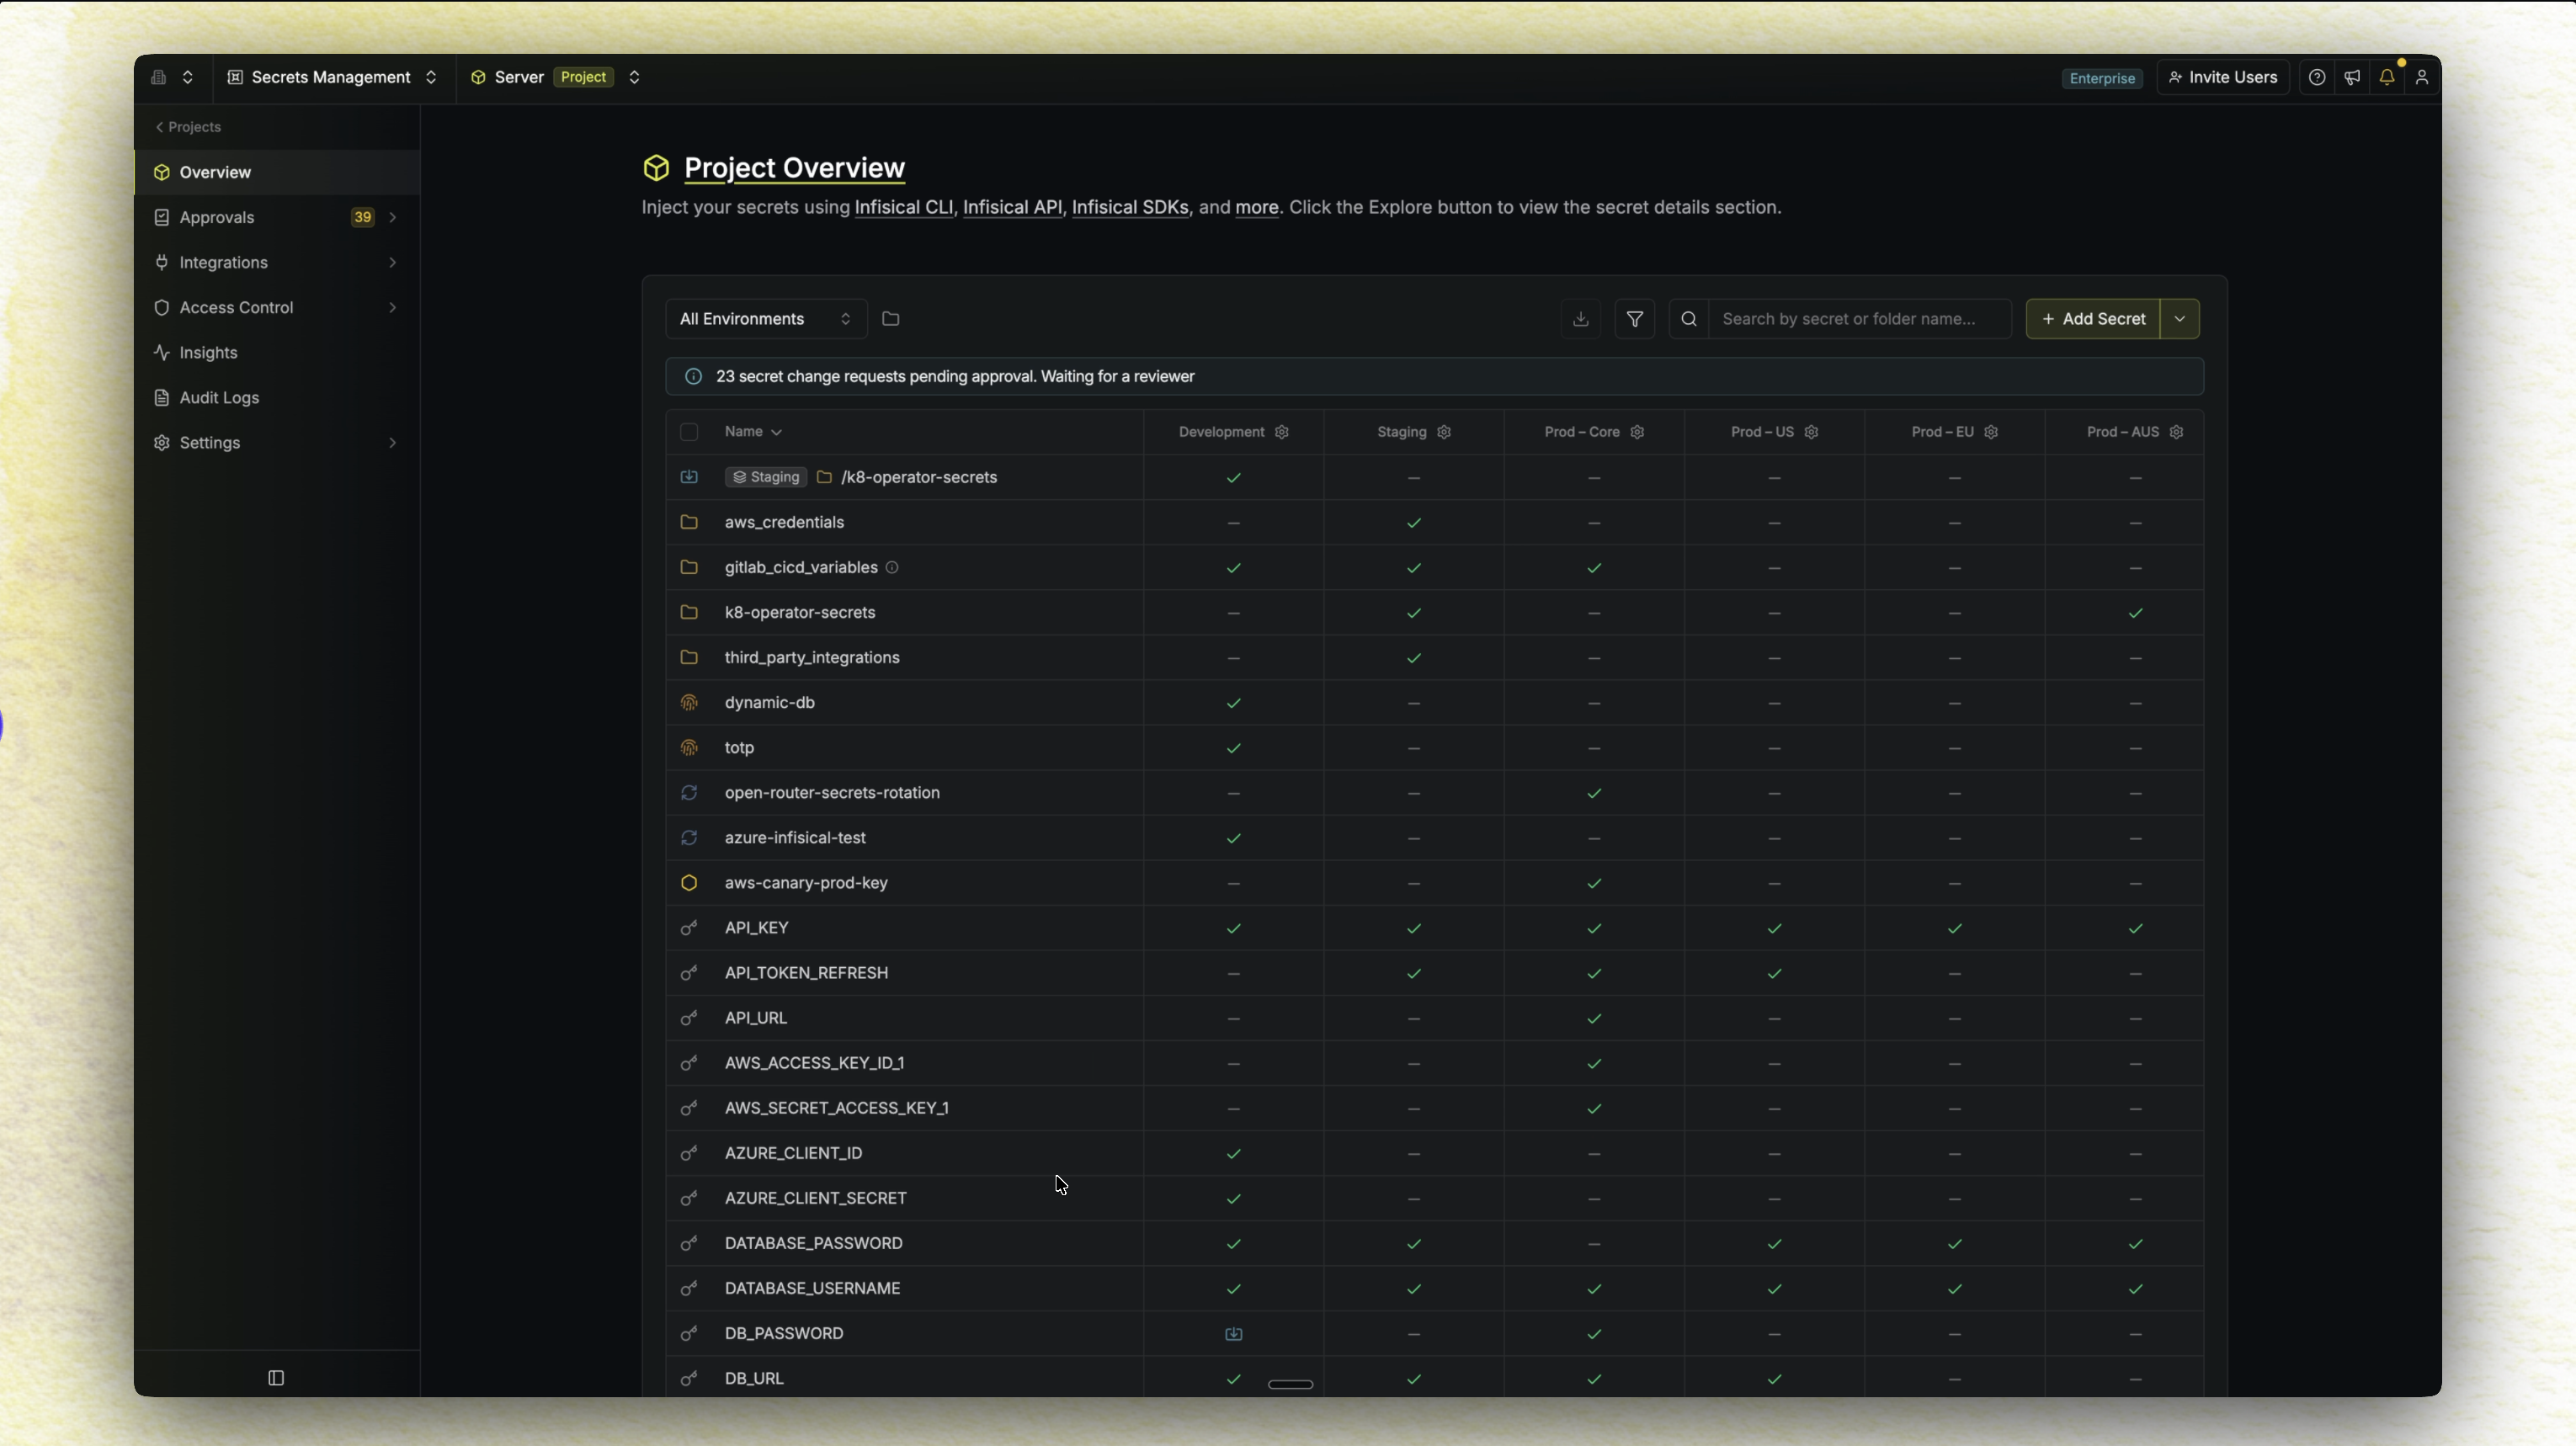
परिचय
Infisical ओपन सोर्स सुरक्षा इंफ्रास्ट्रक्चर प्लेटफ़ॉर्म है जिसका उपयोग टीमें सीक्रेट, प्रमाणपत्र और विशेषाधिकार प्राप्त एक्सेस प्रबंधन के लिए करती हैं।
हम सुरक्षा टूलिंग को केवल सुरक्षा टीमों तक सीमित न रखकर सभी के लिए अधिक सुलभ बनाने के मिशन पर हैं, और इसका मतलब है डेवलपर अनुभव को ज़मीन से पूरी तरह नया डिज़ाइन करना।
विशेषताएँ
सीक्रेट प्रबंधन:
अपने एप्लिकेशन सीक्रेट और कॉन्फ़िगरेशन को हर वातावरण में केंद्रीकृत करें, जिसमें वर्ज़निंग, रोटेशन और लीक रोकथाम अंतर्निहित हो।
- डैशबोर्ड: उपयोगकर्ता-अनुकूल इंटरफ़ेस के माध्यम से प्रोजेक्ट और वातावरण (जैसे विकास, उत्पादन, आदि) में सीक्रेट प्रबंधित करें।
- सीक्रेट सिंक: GitHub, Vercel, AWS जैसे प्लेटफ़ॉर्म पर सीक्रेट सिंक करें, और Terraform, Ansible जैसे टूल का उपयोग करें।
- सीक्रेट वर्ज़निंग और पॉइंट-इन-टाइम रिकवरी: हर सीक्रेट और प्रोजेक्ट स्थिति का ट्रैक रखें; ज़रूरत पड़ने पर वापस रोल करें।
- सीक्रेट रोटेशन: PostgreSQL, MySQL, AWS IAM जैसी सेवाओं के लिए नियमित अंतराल पर सीक्रेट रोटेट करें।
- डायनामिक सीक्रेट: PostgreSQL, MySQL, RabbitMQ जैसी सेवाओं के लिए मांग पर अस्थायी सीक्रेट उत्पन्न करें।
- सीक्रेट स्कैनिंग और लीक रोकथाम: सीक्रेट को git में लीक होने से रोकें।
- Infisical Kubernetes Operator: अपने Kubernetes वर्कलोड में सीक्रेट पहुँचाएँ और डिप्लॉयमेंट को स्वचालित रूप से रीलोड करें।
- Infisical Agent: बिना किसी कोड लॉजिक को संशोधित किए एप्लिकेशन में सीक्रेट इंजेक्ट करें।
- हनी टोकन: अपने वास्तविक सीक्रेट के साथ डिकॉय क्रेडेंशियल लगाएँ जो ट्रिपवायर की तरह काम करते हैं, और जिस क्षण कोई हमलावर उन्हें उपयोग करने का प्रयास करता है, आपकी टीम को तुरंत सचेत करते हैं।
- Agent Vault: AI एजेंटों के बाहरी APIs तक पहुँच को ब्रोकर करें ताकि एजेंट कभी वास्तविक क्रेडेंशियल न रखें। आउटबाउंड अनुरोध एक प्रॉक्सी के माध्यम से रूट होते हैं जो फॉरवर्डिंग से पहले सीक्रेट इंजेक्ट करता है, जिससे प्रॉम्प्ट इंजेक्शन से क्रेडेंशियल एक्सफ़िलट्रेशन का जोखिम समाप्त हो जाता है।
प्रमाणपत्र प्रबंधन
एक पूर्ण निजी PKI चलाएँ: एक केंद्रीकृत प्लेटफ़ॉर्म से X.509 प्रमाणपत्र जारी करें, प्रबंधित करें और मॉनिटर करें।
- आंतरिक CA: Infisical के भीतर सीधे एक निजी CA पदानुक्रम बनाएँ और प्रबंधित करें।
- बाहरी CA: मौजूदा PKI इंफ्रास्ट्रक्चर का लाभ उठाने या सार्वजनिक रूप से विश्वसनीय प्रमाणपत्र जारी करने के लिए Let's Encrypt, DigiCert, Microsoft AD CS जैसे तृतीय-पक्ष प्रमाणपत्र प्राधिकरणों के साथ एकीकृत करें।
- प्रमाणपत्र जीवनचक्र प्रबंधन: प्रमाणपत्र कैसे जारी किए जाते हैं इसे नियंत्रित करने के लिए प्रमाणपत्र प्रोफ़ाइल और नीतियाँ बनाएँ, जिसमें API, ACME या EST जैसे नामांकन तरीके शामिल हैं। CRL और इन्वेंट्री ट्रैकिंग के साथ जारी करने से लेकर नवीनीकरण और निरस्तीकरण तक पूर्ण जीवनचक्र प्रबंधित करें।
- प्रमाणपत्र सिंक: AWS Certificate Manager और Azure Key Vault जैसे बाहरी प्लेटफ़ॉर्म पर प्रमाणपत्र सिंक करें।
- अलर्टिंग: समाप्त होने वाले CA और एंड-एंटिटी प्रमाणपत्रों के लिए अलर्टिंग कॉन्फ़िगर करें।
- कोड साइनिंग: प्रबंधित कोड-साइनिंग प्रमाणपत्र, केंद्रीय अनुमोदन और पूर्ण ऑडिट ट्रेल के साथ कंटेनर, इंस्टॉलर और पैकेज जैसे सॉफ़्टवेयर आर्टिफैक्ट पर हस्ताक्षर करें।
Infisical Key Management System (KMS):
क्रिप्टोग्राफ़िक कुंजियों को केंद्रीय रूप से प्रबंधित करें और अपने प्रोजेक्ट में डेटा एन्क्रिप्ट और डिक्रिप्ट करने के लिए उनका उपयोग करें।
- क्रिप्टोग्राफ़िक कुंजियाँ: उपयोगकर्ता-अनुकूल इंटरफ़ेस या API के माध्यम से प्रोजेक्ट में कुंजियों को केंद्रीय रूप से प्रबंधित करें।
- डेटा एन्क्रिप्ट और डिक्रिप्ट करें: डेटा एन्क्रिप्ट और डिक्रिप्ट करने के लिए सममित कुंजियों का उपयोग करें।
विशेषाधिकार प्राप्त एक्सेस प्रबंधन (PAM)
नीति-आधारित नियंत्रण, अनुमोदन और पूर्ण सत्र दृश्यता के साथ डेटाबेस और सर्वर जैसे महत्वपूर्ण इंफ्रास्ट्रक्चर तक पहुँच प्रबंधित और सुरक्षित करें।
- विशेषाधिकार प्राप्त एक्सेस प्रबंधन: उपयोगकर्ता पहचान को इंफ्रास्ट्रक्चर क्रेडेंशियल से अलग करें। उपयोगकर्ता अपनी SSO पहचान के साथ प्रमाणित होते हैं जबकि Infisical PostgreSQL, SSH सर्वर, Kubernetes, Active Directory जैसे संसाधनों तक जस्ट-इन-टाइम एक्सेस ब्रोकर करता है।
- सत्र रिकॉर्डिंग: ऑडिट और अनुपालन के लिए विशेषाधिकार प्राप्त सत्रों को कैप्चर और रीप्ले करें, जोखिम भरी गतिविधि को सतह पर लाने के लिए AI सत्र अंतर्दृष्टि के साथ।
- क्रेडेंशियल रोटेशन: प्रबंधित संसाधनों के अंतर्निहित क्रेडेंशियल को स्वचालित रूप से रोटेट करें ताकि स्थिर सीक्रेट कभी Infisical से बाहर न जाएँ।
- वेब एक्सेस: ब्राउज़र से सीधे SSH, PostgreSQL, Redis और Windows RDP संसाधनों से कनेक्ट करें।
सामान्य प्लेटफ़ॉर्म:
वे क्षमताएँ जो हर Infisical उत्पाद में फैली हुई हैं।
- प्रमाणीकरण विधियाँ: क्लाउड-नेटिव या प्लेटफ़ॉर्म-अज्ञेय प्रमाणीकरण विधि (Kubernetes Auth, GCP Auth, Azure Auth, AWS Auth, OIDC Auth, Universal Auth) के साथ Infisical का उपयोग करके मशीन पहचान प्रमाणित करें।
- एक्सेस नियंत्रण: RBAC, अतिरिक्त विशेषाधिकार, अस्थायी एक्सेस, एक्सेस अनुरोध, अनुमोदन वर्कफ़्लो आदि के साथ उपयोगकर्ताओं और मशीन पहचान के लिए उन्नत प्राधिकरण नियंत्रण परिभाषित करें।
- ऑडिट लॉग: प्लेटफ़ॉर्म पर की गई हर कार्रवाई को ट्रैक करें, वैकल्पिक ऑडिट लॉग स्ट्रीमिंग के साथ बाहरी लॉगिंग प्रदाताओं तक।
- गेटवे: अपने वातावरण में इनबाउंड कनेक्शन खोले बिना Infisical से निजी नेटवर्क संसाधनों तक सुरक्षित रूप से पहुँचें।
- सेल्फ-होस्टिंग: Infisical को आसानी से ऑन-प्रिम या क्लाउड पर डिप्लॉय करें; डेटा को अपने इंफ्रास्ट्रक्चर पर रखें।
- Infisical SDK: क्लाइंट SDK (Node, Python, Go, Ruby, Java, .NET) के माध्यम से Infisical के साथ इंटरैक्ट करें।
- Infisical CLI: CLI के माध्यम से Infisical के साथ इंटरैक्ट करें; स्थानीय विकास और CI/CD पाइपलाइनों में सीक्रेट इंजेक्ट करने के लिए उपयोगी।
- Infisical API: API के माध्यम से Infisical के साथ इंटरैक्ट करें।
आरंभ करना
क्विकस्टार्ट गाइड देखें
| Infisical Cloud का उपयोग करें | Infisical को ऑन-प्रिमाइस डिप्लॉय करें |
|---|---|
| Infisical के साथ आरंभ करने का सबसे तेज़ और सबसे विश्वसनीय तरीका Infisical Cloud के लिए मुफ्त में साइन अप करना है। | सभी डिप्लॉयमेंट विकल्प देखें पहले से सेल्फ-होस्टिंग कर रहे हैं? Infisical Upgrade Tool के साथ संस्करण अपग्रेड की योजना बनाएँ। |
Infisical को स्थानीय रूप से चलाएँ
Infisical को स्थानीय रूप से सेट अप और चलाने के लिए, सुनिश्चित करें कि आपके सिस्टम पर Git और Docker इंस्टॉल हैं।
Linux/macOS:
git clone https://github.com/Infisical/infisical && cd "$(basename $_ .git)" && cp .env.example .env && docker compose -f docker-compose.prod.yml up
Windows (कमांड प्रॉम्प्ट):
git clone https://github.com/Infisical/infisical && cd infisical && copy .env.example .env && docker compose -f docker-compose.prod.yml up
चलने के बाद, http://localhost:80 पर एक खाता बनाएँ।
योगदान कर रहे हैं? आरंभ करने का तरीका जानने के लिए हमारी गाइड देखें।
सीक्रेट लीक स्कैन और रोकें
Infisical के साथ सीक्रेट प्रबंधित करने के अलावा, आप अपनी फ़ाइलों, निर्देशिकाओं और git रिपॉज़िटरी में 140+ सीक्रेट प्रकारों के लिए स्कैन भी कर सकते हैं।
अपनी पूरी git हिस्ट्री स्कैन करने के लिए, चलाएँ:
infisical scan --verbose
अपने रिपॉज़िटरी में पुश करने से पहले प्रत्येक कमिट को स्कैन करने के लिए प्री-कमिट हुक इंस्टॉल करें
infisical scan install --pre-commit-hook
Infisical की कोड स्कैनिंग सुविधा के बारे में यहाँ जानें
ओपन-सोर्स बनाम पेड
यह रिपॉज़िटरी MIT expat लाइसेंस के तहत उपलब्ध है, ee निर्देशिका के अपवाद के साथ जिसमें प्रीमियम एंटरप्राइज़ सुविधाएँ होंगी जिनके लिए Infisical लाइसेंस की आवश्यकता होगी।
यदि आप प्रबंधित Infisical Cloud या सेल्फ-होस्टेड एंटरप्राइज़ ऑफ़रिंग में रुचि रखते हैं, तो हमारी वेबसाइट देखें या हमारे साथ मीटिंग बुक करें।
सुरक्षा
कृपया सुरक्षा कमजोरियों के लिए GitHub issues न बनाएँ या हमारे सार्वजनिक फ़ोरम पर पोस्ट न करें, क्योंकि वे सार्वजनिक हैं!
Infisical सुरक्षा मुद्दों को बहुत गंभीरता से लेता है। यदि आपको Infisical के बारे में कोई चिंता है या आपको लगता है कि आपने कोई कमजोरी खोजी है, तो कृपया https://infisical.com/vulnerability-disclosure पर हमारी कमजोरी प्रकटीकरण नीति के माध्यम से निजी रूप से रिपोर्ट करें। दायरा, सुरक्षित आश्रय और प्रकटीकरण शर्तें सभी वहाँ निर्धारित हैं। SECURITY.md भी देखें।
कृपया किसी भी सुरक्षा समस्या को सार्वजनिक रूप से प्रकट करने से पहले हमें रिपोर्ट करें। अनुपालन दस्तावेज़ीकरण और सुरक्षा प्रश्नावली के लिए, [email protected] का उपयोग करें।
योगदान
चाहे वह बड़ा हो या छोटा, हमें योगदान पसंद है। आरंभ करने का तरीका जानने के लिए हमारी गाइड देखें।
पता नहीं कहाँ से शुरू करें? आप कर सकते हैं:
- हमारे Slack से जुड़ें, और वहाँ हमसे कोई भी प्रश्न पूछें।
हम भर्ती कर रहे हैं!
यदि आप यह पढ़ रहे हैं, तो इस बात की प्रबल संभावना है कि आपको हमारे द्वारा बनाए गए उत्पाद पसंद आएँगे।
आप हमारी टीम के लिए एक बेहतरीन अतिरिक्त सदस्य भी हो सकते हैं। हम तेज़ी से बढ़ रहे हैं और चाहेंगे कि आप हमसे जुड़ें।