

infisical v0.162.21
Infisical गोपनीय जानकारी (secrets), प्रमाणपत्र और विशेषाधिकार प्राप्त पहुँच प्रबंधन के लिए ओपन-सोर्स प्लेटफ़ॉर्म है।


ओपन-सोर्स सीक्रेट प्रबंधन प्लेटफ़ॉर्म: अपनी टीम/इंफ्रास्ट्रक्चर में सीक्रेट/कॉन्फ़िगरेशन सिंक करें और सीक्रेट लीक को रोकें।
Slack | Infisical Cloud | सेल्फ-होस्टिंग | दस्तावेज़ | वेबसाइट | Twitter | भर्ती (रिमोट/SF)


परिचय
Infisical ओपन सोर्स सुरक्षा इंफ्रास्ट्रक्चर प्लेटफ़ॉर्म है जिसका उपयोग टीमें सीक्रेट, प्रमाणपत्र और विशेषाधिकार प्राप्त एक्सेस प्रबंधन के लिए करती हैं।
हम सुरक्षा टूलिंग को केवल सुरक्षा टीमों तक सीमित न रखकर सभी के लिए अधिक सुलभ बनाने के मिशन पर हैं, और इसका मतलब है डेवलपर अनुभव को ज़मीन से पूरी तरह नया डिज़ाइन करना।
विशेषताएँ
सीक्रेट प्रबंधन:
अपने एप्लिकेशन सीक्रेट और कॉन्फ़िगरेशन को हर वातावरण में केंद्रीकृत करें, जिसमें वर्ज़निंग, रोटेशन और लीक रोकथाम अंतर्निहित हो।
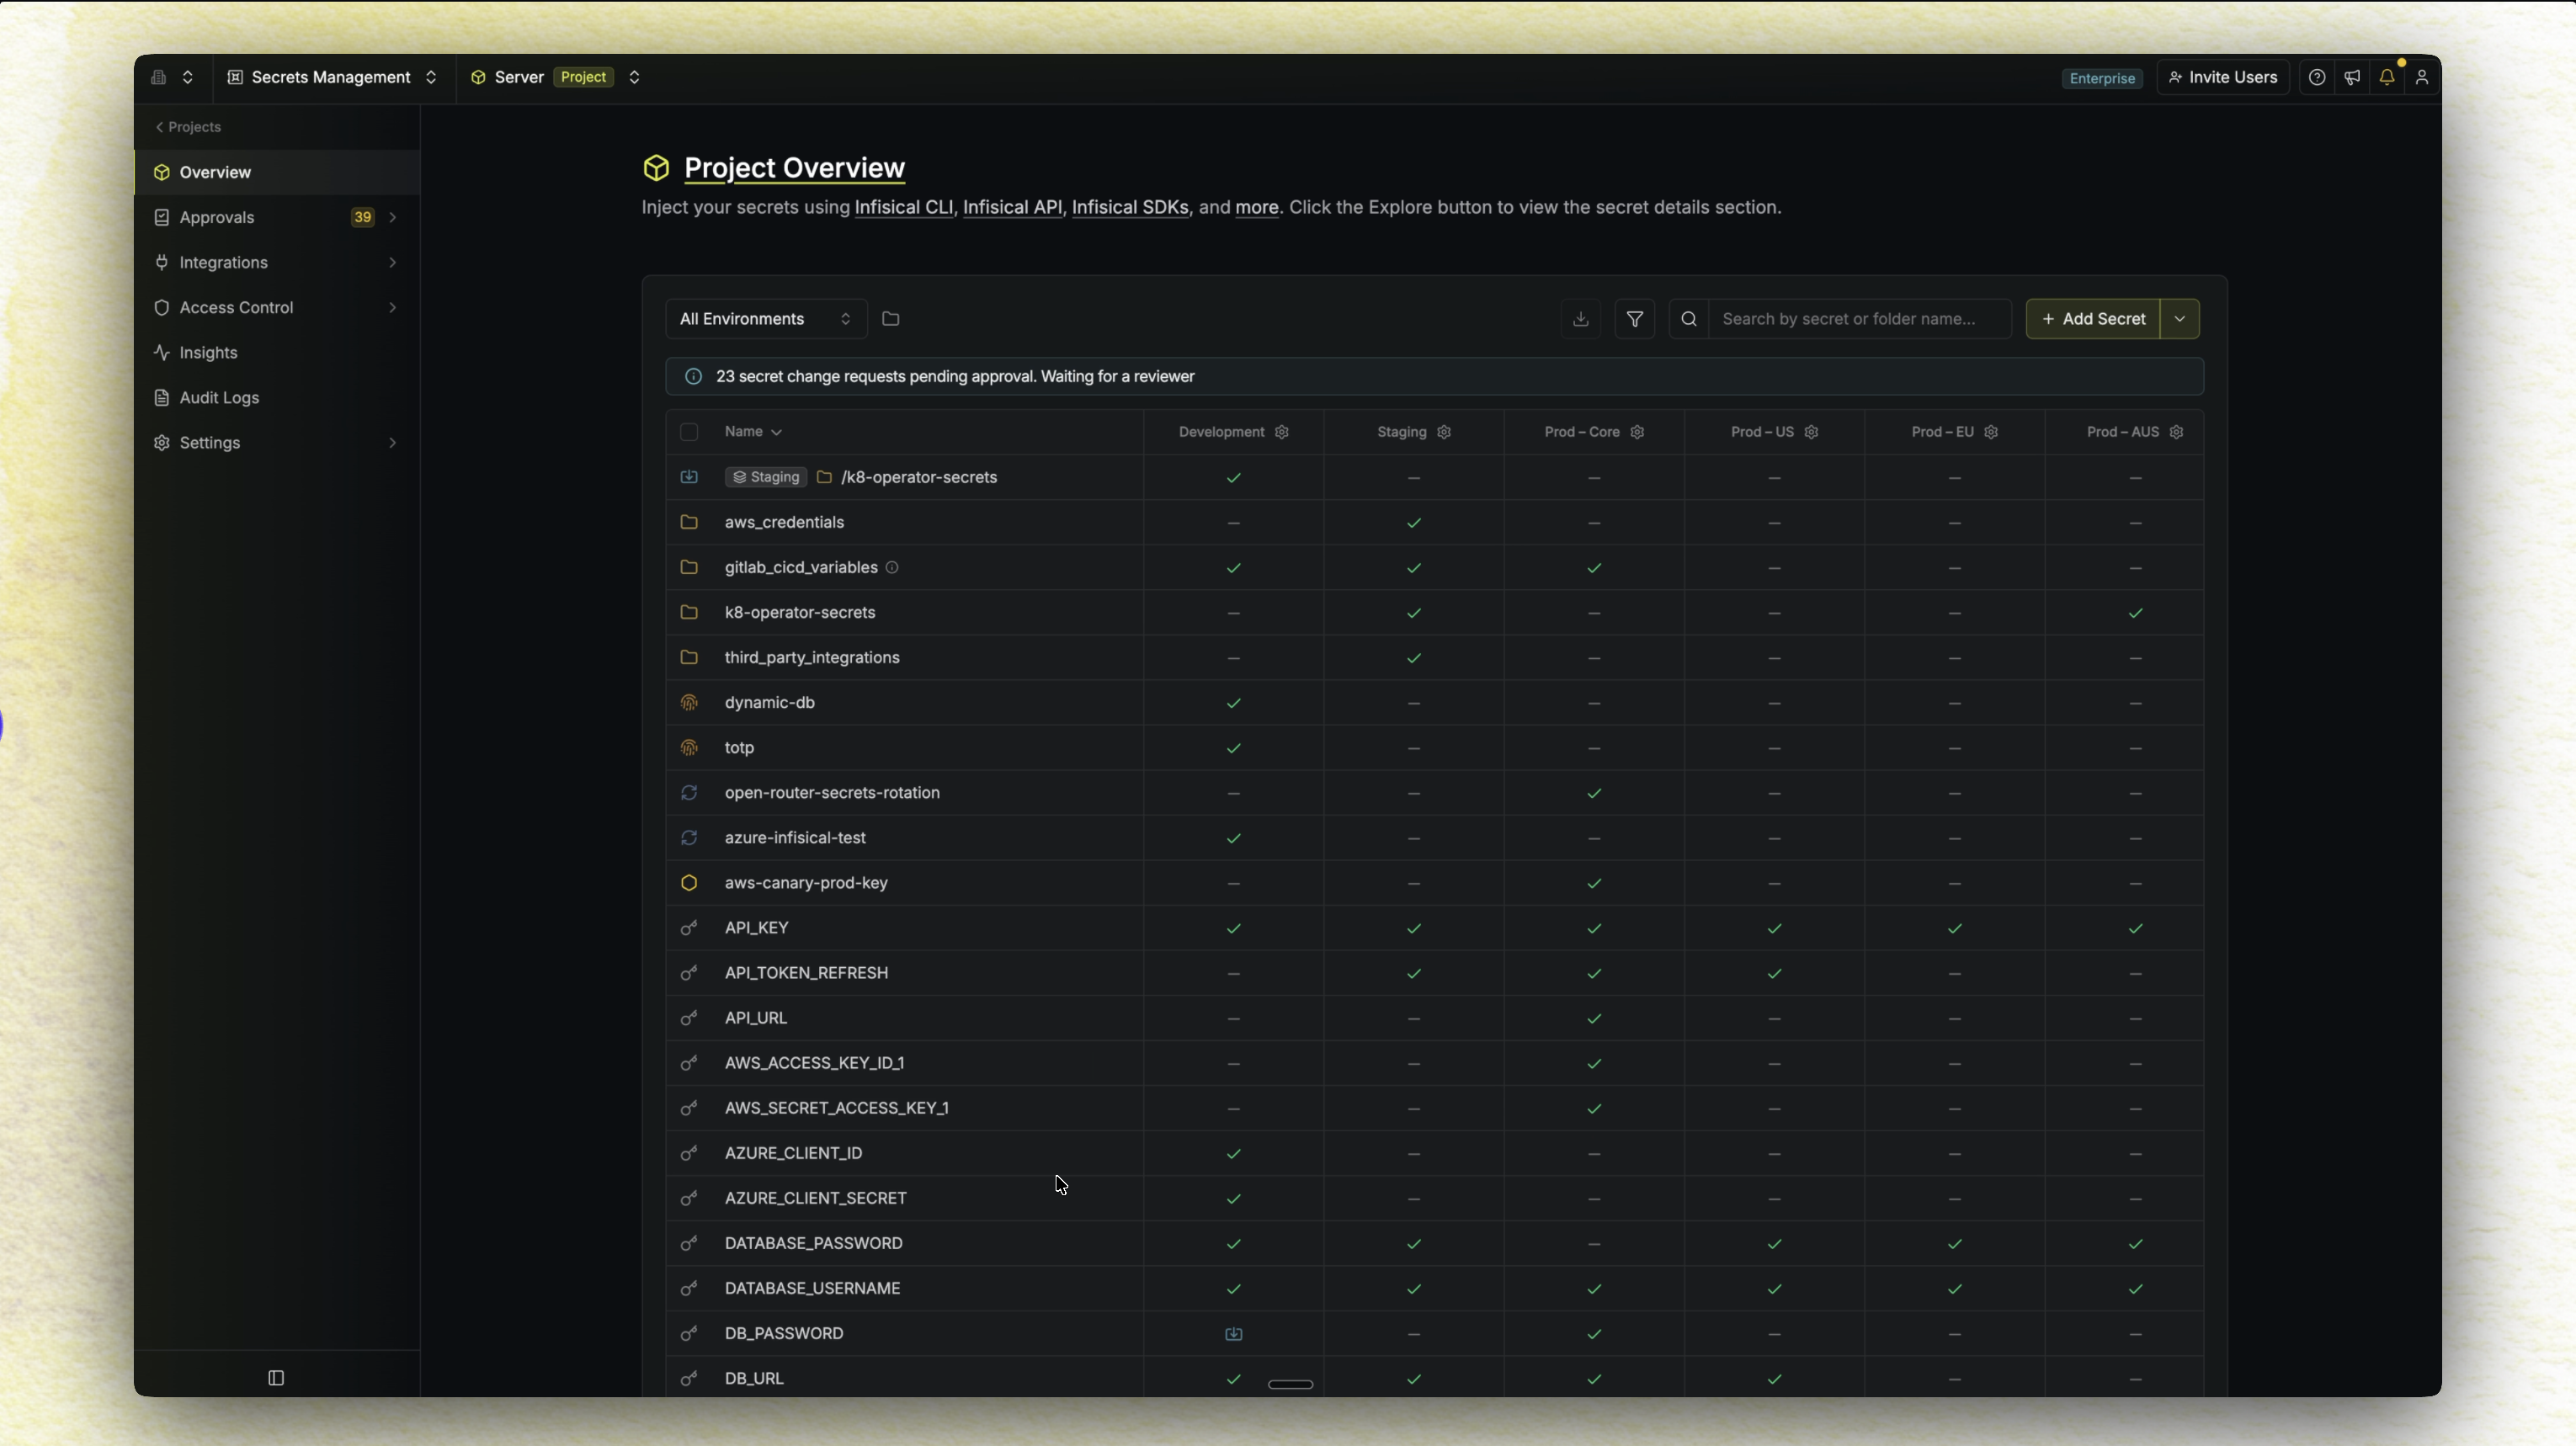
- डैशबोर्ड: उपयोगकर्ता-अनुकूल इंटरफ़ेस के माध्यम से प्रोजेक्ट और वातावरण (जैसे विकास, उत्पादन, आदि) में सीक्रेट प्रबंधित करें।
- सीक्रेट सिंक: GitHub, Vercel, AWS जैसे प्लेटफ़ॉर्म पर सीक्रेट सिंक करें, और Terraform, Ansible जैसे टूल का उपयोग करें।
- सीक्रेट वर्ज़निंग और पॉइंट-इन-टाइम रिकवरी: हर सीक्रेट और प्रोजेक्ट स्थिति का ट्रैक रखें; ज़रूरत पड़ने पर वापस रोल करें।
- सीक्रेट रोटेशन: PostgreSQL, MySQL, AWS IAM जैसी सेवाओं के लिए नियमित अंतराल पर सीक्रेट रोटेट करें।
- डायनामिक सीक्रेट: PostgreSQL, MySQL, RabbitMQ जैसी सेवाओं के लिए मांग पर अस्थायी सीक्रेट उत्पन्न करें।
- सीक्रेट स्कैनिंग और लीक रोकथाम: सीक्रेट को git में लीक होने से रोकें।
- Infisical Kubernetes Operator: अपने Kubernetes वर्कलोड में सीक्रेट पहुँचाएँ और डिप्लॉयमेंट को स्वचालित रूप से रीलोड करें।
- Infisical Agent: बिना किसी कोड लॉजिक को संशोधित किए एप्लिकेशन में सीक्रेट इंजेक्ट करें।
- हनी टोकन: अपने वास्तविक सीक्रेट के साथ डिकॉय क्रेडेंशियल लगाएँ जो ट्रिपवायर की तरह काम करते हैं, और जिस क्षण कोई हमलावर उन्हें उपयोग करने का प्रयास करता है, आपकी टीम को तुरंत सचेत करते हैं।
- Agent Vault: AI एजेंटों के बाहरी APIs तक पहुँच को ब्रोकर करें ताकि एजेंट कभी वास्तविक क्रेडेंशियल न रखें। आउटबाउंड अनुरोध एक प्रॉक्सी के माध्यम से रूट होते हैं जो फॉरवर्डिंग से पहले सीक्रेट इंजेक्ट करता है, जिससे प्रॉम्प्ट इंजेक्शन से क्रेडेंशियल एक्सफ़िलट्रेशन का जोखिम समाप्त हो जाता है।
प्रमाणपत्र प्रबंधन
एक पूर्ण निजी PKI चलाएँ: एक केंद्रीकृत प्लेटफ़ॉर्म से X.509 प्रमाणपत्र जारी करें, प्रबंधित करें और मॉनिटर करें।
- आंतरिक CA: Infisical के भीतर सीधे एक निजी CA पदानुक्रम बनाएँ और प्रबंधित करें।
- बाहरी CA: मौजूदा PKI इंफ्रास्ट्रक्चर का लाभ उठाने या सार्वजनिक रूप से विश्वसनीय प्रमाणपत्र जारी करने के लिए Let's Encrypt, DigiCert, Microsoft AD CS जैसे तृतीय-पक्ष प्रमाणपत्र प्राधिकरणों के साथ एकीकृत करें।
- प्रमाणपत्र जीवनचक्र प्रबंधन: प्रमाणपत्र कैसे जारी किए जाते हैं इसे नियंत्रित करने के लिए प्रमाणपत्र प्रोफ़ाइल और नीतियाँ बनाएँ, जिसमें API, ACME या EST जैसे नामांकन तरीके शामिल हैं। CRL और इन्वेंट्री ट्रैकिंग के साथ जारी करने से लेकर नवीनीकरण और निरस्तीकरण तक पूर्ण जीवनचक्र प्रबंधित करें।
- प्रमाणपत्र सिंक: AWS Certificate Manager और Azure Key Vault जैसे बाहरी प्लेटफ़ॉर्म पर प्रमाणपत्र सिंक करें।
- अलर्टिंग: समाप्त होने वाले CA और एंड-एंटिटी प्रमाणपत्रों के लिए अलर्टिंग कॉन्फ़िगर करें।
- कोड साइनिंग: प्रबंधित कोड-साइनिंग प्रमाणपत्र, केंद्रीय अनुमोदन और पूर्ण ऑडिट ट्रेल के साथ कंटेनर, इंस्टॉलर और पैकेज जैसे सॉफ़्टवेयर आर्टिफैक्ट पर हस्ताक्षर करें।
Infisical Key Management System (KMS):
क्रिप्टोग्राफ़िक कुंजियों को केंद्रीय रूप से प्रबंधित करें और अपने प्रोजेक्ट में डेटा एन्क्रिप्ट और डिक्रिप्ट करने के लिए उनका उपयोग करें।