
IAGA-Sentinel v2.0.1
AI एजेंटों के लिए क्रिप्टोग्राफिक रूप से हस्ताक्षरित, पुनः-सत्यापनीय साक्ष्य परत। लूप में कार्यों को नियंत्रित करता है, Ed25519-हस्ताक्षरित रसीदें उत्पन्न करता है जो हैश-चेन्ड ऐपेंड-लॉग में जुड़ी होती हैं, और EU AI Act Article 12 रिकॉर्ड-कीपिंग और Annex IV दस्तावेज़ीकरण का समर्थन करता है।
IAGA Sentinel
AI एजेंटों के लिए EU AI Act अनुरूपता साक्ष्य परत।
हर उस कार्रवाई का क्रिप्टोग्राफिक रूप से हस्ताक्षरित, रीप्ले-सत्यापन योग्य साक्ष्य जो कोई एजेंट इसके माध्यम से रूट करता है, जो AI Act अनुच्छेद 12 रिकॉर्ड-कीपिंग और Annex IV दस्तावेज़ीकरण का समर्थन करने के लिए संरचित है।


दस्तावेज़ीकरण · एक प्रॉम्प्ट में सेटअप · त्वरित आरंभ · स्वायत्त एजेंट सेटअप · Community बनाम Enterprise · हम कौन हैं · लाइसेंस
EU में तीन संस्थापकों (फ्रांसीसी, जर्मन, इतालवी) द्वारा निर्मित और शोध-सत्यापित, विपणन-सत्यापित नहीं: AISEC 2026, मराकेश में सहकर्मी-समीक्षित।
एक प्रॉम्प्ट में सेटअप
इसे अपने कोडिंग एजेंट में पेस्ट करें। यह AGENTS.md पढ़ता है और बाकी काम करता है — बाइनरी बनाता है, आपके नियम प्राप्त करता है, उन्हें स्वीकृत करने के लिए कहता है, सर्वर शुरू करता है, MCP पर खुद को कनेक्ट करता है, और दो लाइव कॉल करता है जिन्हें आप डैशबोर्ड में उतरते हुए देखते हैं।
```text copy the repo here https://github.com/IAGA-TEAM/IAGA-Sentinel and follow the AGENTS.MD STEP BY STEP ```यह रुककर आपका दो बार इंतज़ार करता है: एक बार उन नियमों को मंज़ूरी देने के लिए जिन्हें यह लागू करेगा, और एक बार यह पुष्टि करने के लिए कि आप कॉल देख सकते हैं।
…और एक ही कमांड में बाहर
बाहर निकलना उतना ही आसान है जितना अंदर जाना, और यह आपको दिखाता है कि यह करने से पहले क्या करेगा।
```powershell .\scripts\uninstall.ps1 # dry run: lists exactly what it would remove .\scripts\uninstall.ps1 -Yes # remove the install ```
.sh जुड़वाँ --yes स्वीकार करता है। यह तब तक चलने से इनकार करता है जब तक कोई नियंत्रित प्रक्रिया
अभी भी चालू है, और यह आपकी साइनिंग कुंजी को सुरक्षित रखता है जब तक आप स्पष्ट रूप से अन्यथा न कहें —
उसे हटा दें और आपके द्वारा कभी भी निर्यात की गई हर रसीद स्थायी रूप से असत्यापनीय हो जाती है।
बंद करने के लिए कोई खाता नहीं है, पीछे छोड़ा गया कोई डेमन नहीं है, और कोई टेलीमेट्री नहीं है: पूरी स्थापना
एक डेटाबेस, एक नीति फ़ाइल और एक कुंजी है जो आपके पास है।
IAGA Sentinel क्या है
AI एजेंट शेल, फाइलसिस्टम, डेटाबेस, तृतीय-पक्ष API और रहस्यों को छूते हैं। जब कोई नियामक, ऑडिटर, या आपका अपना DPO आपसे यह साबित करने के लिए कहता है कि एजेंट ने क्या किया, और यह साबित करने के लिए कि रिकॉर्ड बाद में बदला नहीं गया था, तो अधिकांश टीमों के पास दिखाने के लिए कुछ नहीं होता। IAGA Sentinel वह प्रमाण उत्पन्न करता है: यह आपके एजेंट स्टैक के बगल में बैठता है (HTTP साइडकार, MCP प्रॉक्सी, या iaga run) और हर शासन निर्णय को एक Ed25519-हस्ताक्षरित रसीद में बदल देता है जो हैश-चेन्ड अपेंड-लॉग में जुड़ी होती है, ऑफ़लाइन सत्यापन योग्य, प्रतिलिपि प्रस्तुत करने योग्य निर्णयों (निश्चित जोखिम भार के तहत नियतात्मक) और रीप्ले-आधारित बहाव पहचान के साथ। रिकॉर्ड EU AI Act अनुच्छेद 12 रिकॉर्ड-कीपिंग का समर्थन करने और उच्च-जोखिम प्रणाली के लिए आवश्यक Annex IV तकनीकी दस्तावेज़ीकरण तैयार करने में मदद करने के लिए संरचित है।
[!IMPORTANT] IAGA Sentinel लूप में शासन करता है और कठोरता से सील करता है। कार्रवाई आगे बढ़ने से पहले निर्णयों की गणना की जाती है;
iaga runके साथ एक अवरुद्ध प्रक्रिया कभी शुरू नहीं होती और एक अनुमत प्रक्रिया सीधे सीमित होती है — इसके वातावरण से रहस्य हटा दिए जाते हैं, कोई कोर डंप नहीं, कोई विशेषाधिकार वृद्धि नहीं, इसके पैरेंट के साथ समाप्त किया जाता है। हस्ताक्षरित साक्ष्य और ऑफ़लाइन रीप्ले वास्तविक और सत्यापन योग्य हैं, अभी, एक स्वच्छ चेकआउट से। कर्नेल-स्तरीय सीमा (eBPF/LSM syscall और नेटवर्क मध्यस्थता) एंटरप्राइज़ टियर है और इस खुले बिल्ड में नहीं है:iaga kernel statusस्थिति को ईमानदारी से रिपोर्ट करता है, और हर रसीद मेंis_authoritative: falseहोता है। हम उस प्रवर्तन का विपणन नहीं करते जो हम प्रदान नहीं करते।
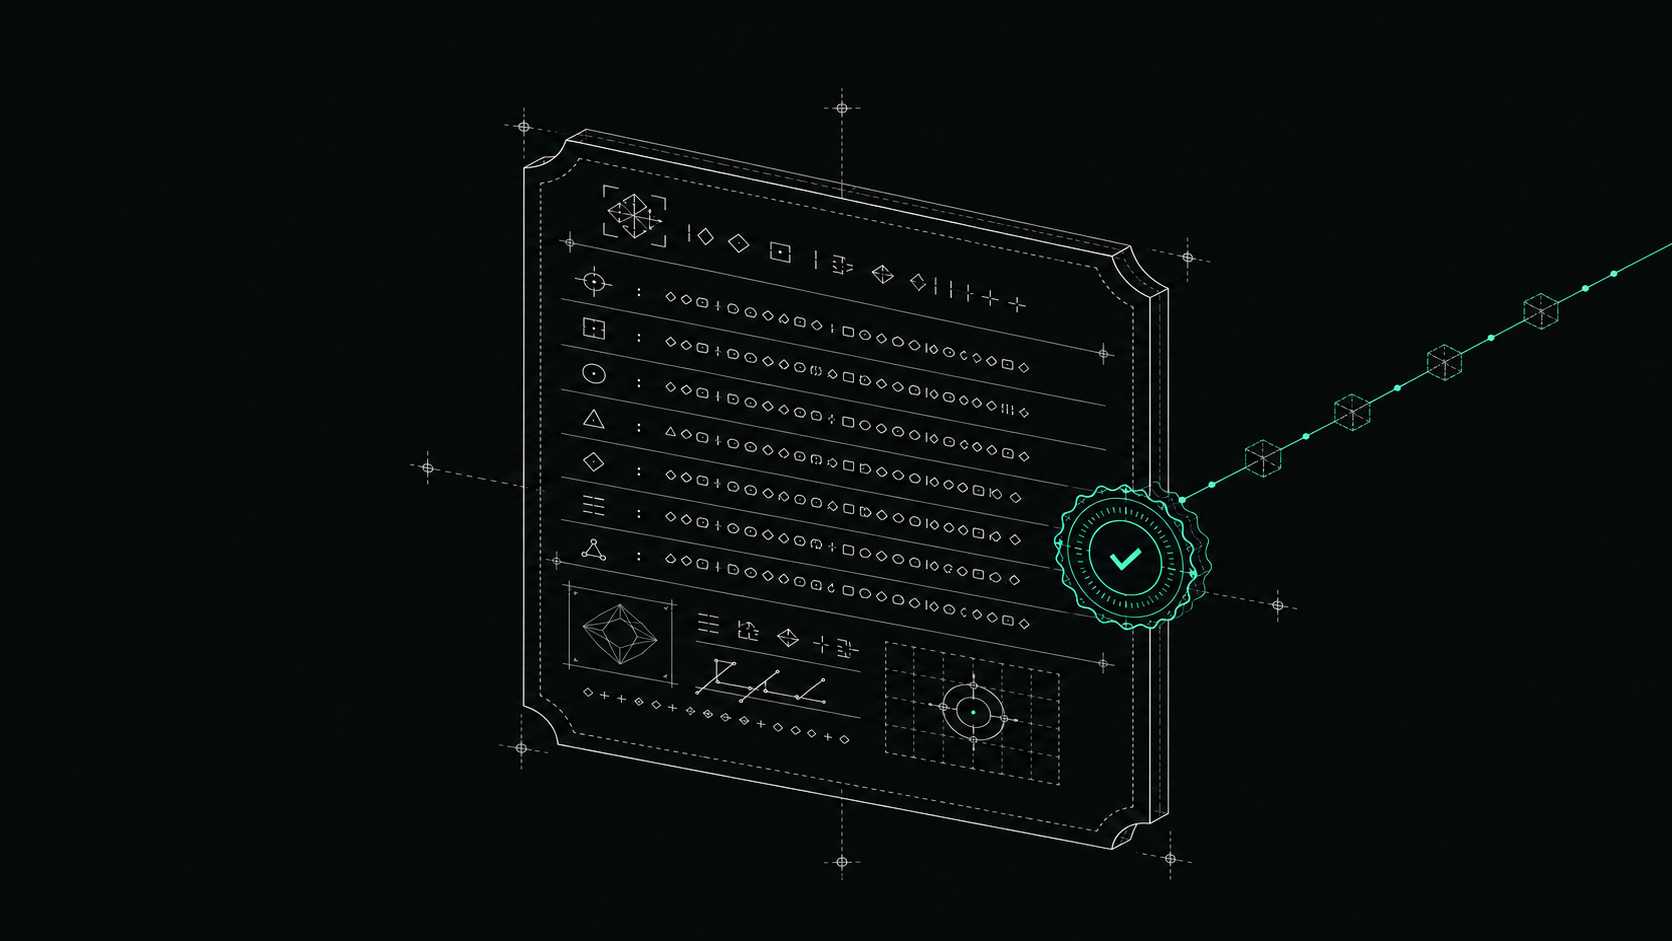
हर शासन निर्णय एक हस्ताक्षरित रसीद बन जाता है, Ed25519 के साथ सील और हैश-चेन्ड लॉग में जुड़ा हुआ।
इसे अलग क्या बनाता है:
- प्रमाण, गवाही नहीं। Ed25519 + हैश-चेन्ड रसीदें, स्टैंडअलोन
iaga-verifyबाइनरी के साथ ऑफ़लाइन सत्यापन योग्य: कोई सर्वर नहीं, कोई नेटवर्क नहीं, IAGA पर कोई भरोसा आवश्यक नहीं। - ईमानदार स्थिति। प्रवर्तन स्थिति हस्ताक्षरित साक्ष्य के अंदर ही दर्ज की जाती है (
is_authoritative: false), फुटनोट में दफन नहीं। - स्व-होस्टेड, लूप में कोई विक्रेता नहीं। पूरी तरह से स्व-होस्टेड या एयर-गैप्ड चलता है; BUSL-1.1 स्वचालित रूप से Apache-2.0 में परिवर्तित हो जाता है; कोई IAGA-संचालित सेवा आपके साक्ष्य की प्रति नहीं रखती।
- EU AI Act-आकार। रसीदें अनुच्छेद 12 लॉगिंग के साथ संरेखित होती हैं; टाइप किए गए Dictum नीतियाँ आपके जोखिम नियंत्रणों का दस्तावेज़ीकरण करती हैं।
त्वरित आरंभ
सबसे तेज़ नज़र। शिप किए गए Dockerfile से इमेज बनाएं और इसे पहले से सीड किए गए डेमो डेटा के साथ चलाएं —
आपकी मशीन पर कोई Rust टूलचेन नहीं, बिल्डर स्टेज इसे ले जाता है:```bash
docker build -t iaga-sentinel:local .
docker run -p 127.0.0.1:4010:4010 -e IAGA_SENTINEL_OPEN_MODE=true
iaga-sentinel:local serve --seed-demo
Open mode makes every unauthenticated caller an implicit ADMIN while no API key exists, so
publish on loopback only — otherwise /v1/audit, the signed decision log, is readable by the
whole LAN. Pin the publish, not IAGA_SENTINEL_HOST: binding the container to its own loopback
would make the published port unreachable.
> [!NOTE]
> **अभी तक कोई प्रकाशित इमेज नहीं है।** `ghcr.io/iaga-team/iaga-sentinel` रिज़ॉल्व नहीं होती: पैकेज निजी है और टैग पुश मैनिफेस्ट समय पर `403` के साथ विफल हो जाता है, संगठन-पक्ष के कारणों से जो [`.github/workflows/docker.yml`](https://github.com/iaga-team/iaga-sentinel/blob/main/.github/workflows/docker.yml) में प्रलेखित हैं। जब तक यह हल नहीं हो जाता, ऊपर बताए अनुसार स्थानीय रूप से बिल्ड करें, या नीचे `cargo install` का उपयोग करें। अंतिम सार्वजनिक रूप से प्रकाशित इमेज `ghcr.io/edoardobambini/iaga-sentinel:v1.8.1` है — सात रिलीज़ पीछे (1.9.0, 1.9.1, 1.9.2, 2.0.0, 2.0.1, 2.0.2, 2.1.0); इस रिलीज़ का मूल्यांकन इसके साथ न करें।