

CyberStrikeAI v1.7.18
AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।
CyberStrikeAI
AI-मूल साइबर सुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।
CyberStrikeAI योजना, निष्पादन, मानवीय निगरानी, साक्ष्य और रीप्ले को एक ऑडिट-योग्य कार्यक्षेत्र में जोड़ता है। Go में निर्मित, यह अधिकृत सुरक्षा संचालन के लिए Eino-संचालित एजेंट, MCP-मूल उपकरण, RAG ज्ञान, दृश्य वर्कफ़्लो, और आक्रमण-श्रृंखला मॉडलिंग और विश्लेषण को जोड़ता है।
यहाँ से शुरू करें: त्वरित प्रारंभ · दस्तावेज़ीकरण · सुरक्षा सख्तीकरण
[!IMPORTANT] CyberStrikeAI का उपयोग केवल उन प्रणालियों पर करें जिनके आप स्वामी हैं या जिनका परीक्षण करने के लिए आपको स्पष्ट रूप से अधिकृत किया गया है। साझा या उत्पादन वातावरण के लिए, उच्च-जोखिम वाले उपकरण, WebShell, या C2 क्षमताओं को सक्षम करने से पहले सुरक्षा मॉडल और सख्तीकरण मार्गदर्शिका की समीक्षा करें।
इंटरफ़ेस और एकीकरण पूर्वावलोकन
सिस्टम डैशबोर्ड अवलोकन
लाइट मोड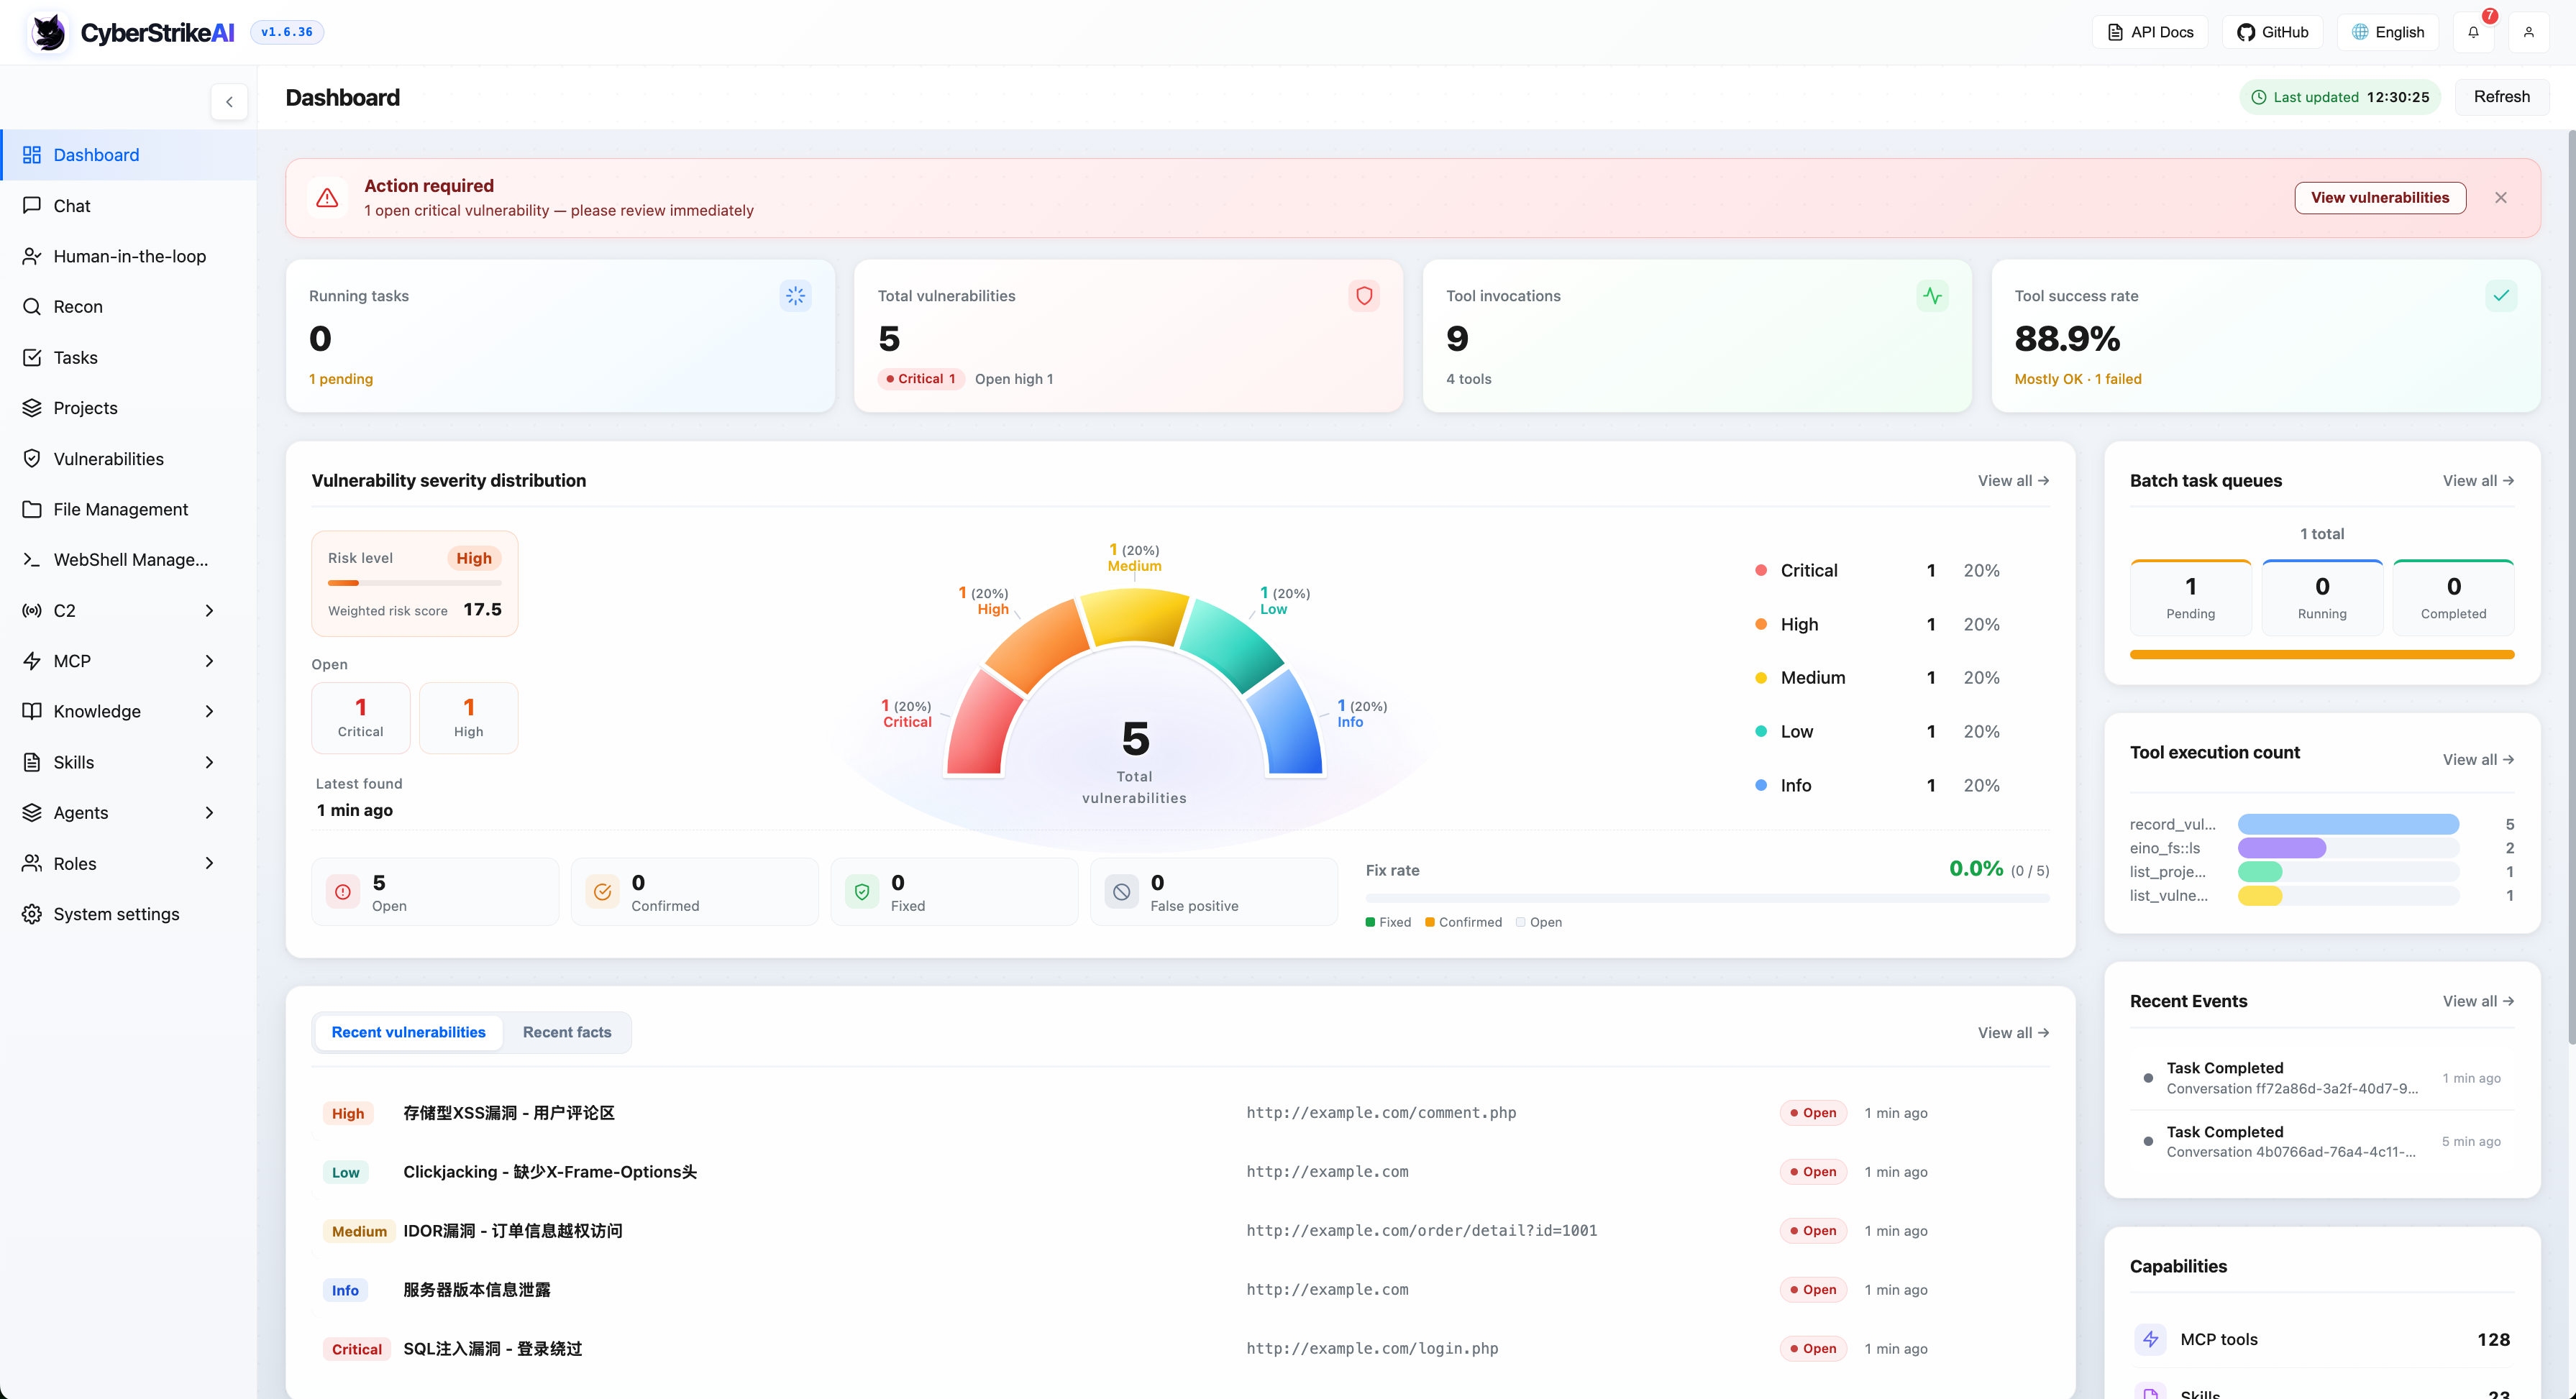
|
डार्क मोड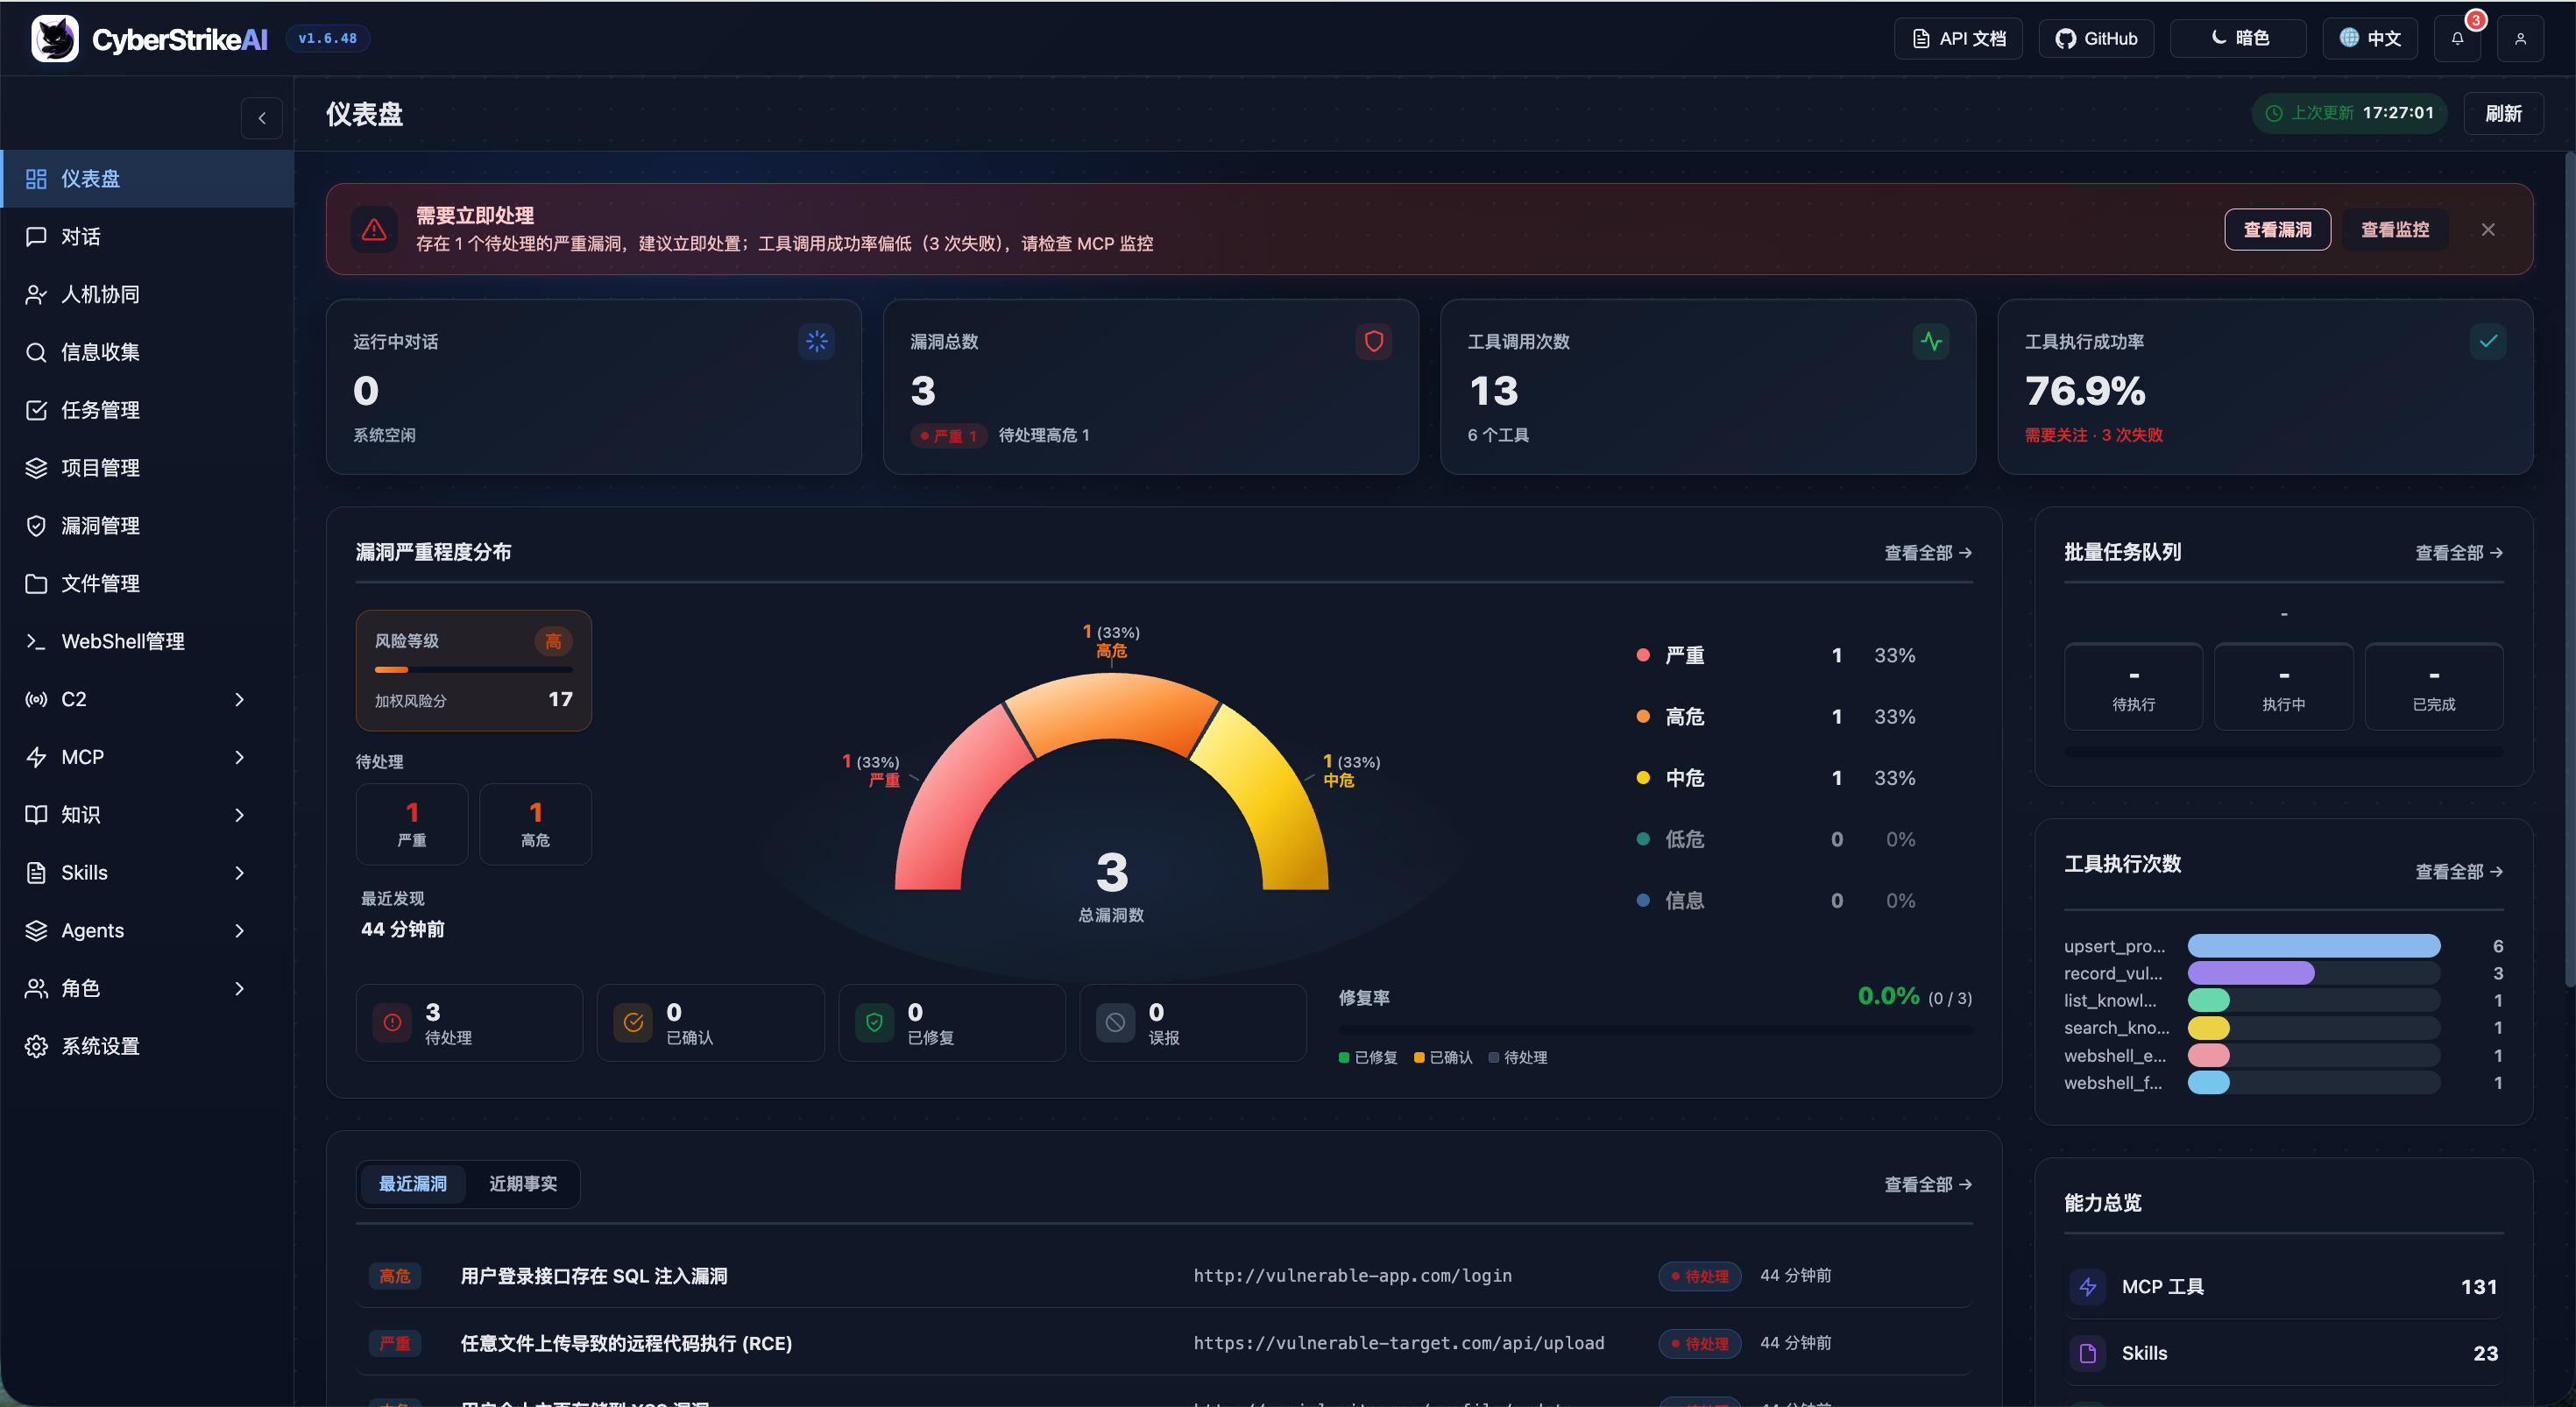
|
डैशबोर्ड सिस्टम रनटाइम स्थिति, सुरक्षा कमजोरियों, उपकरण उपयोग और ज्ञान आधार का व्यापक अवलोकन प्रदान करता है, जिससे उपयोगकर्ताओं को प्लेटफ़ॉर्म की मुख्य विशेषताओं और वर्तमान स्थिति को शीघ्रता से समझने में मदद मिलती है।
अधिक इंटरफ़ेस स्क्रीनशॉट
मुख्य विशेषताओं का अवलोकन
वेब कंसोल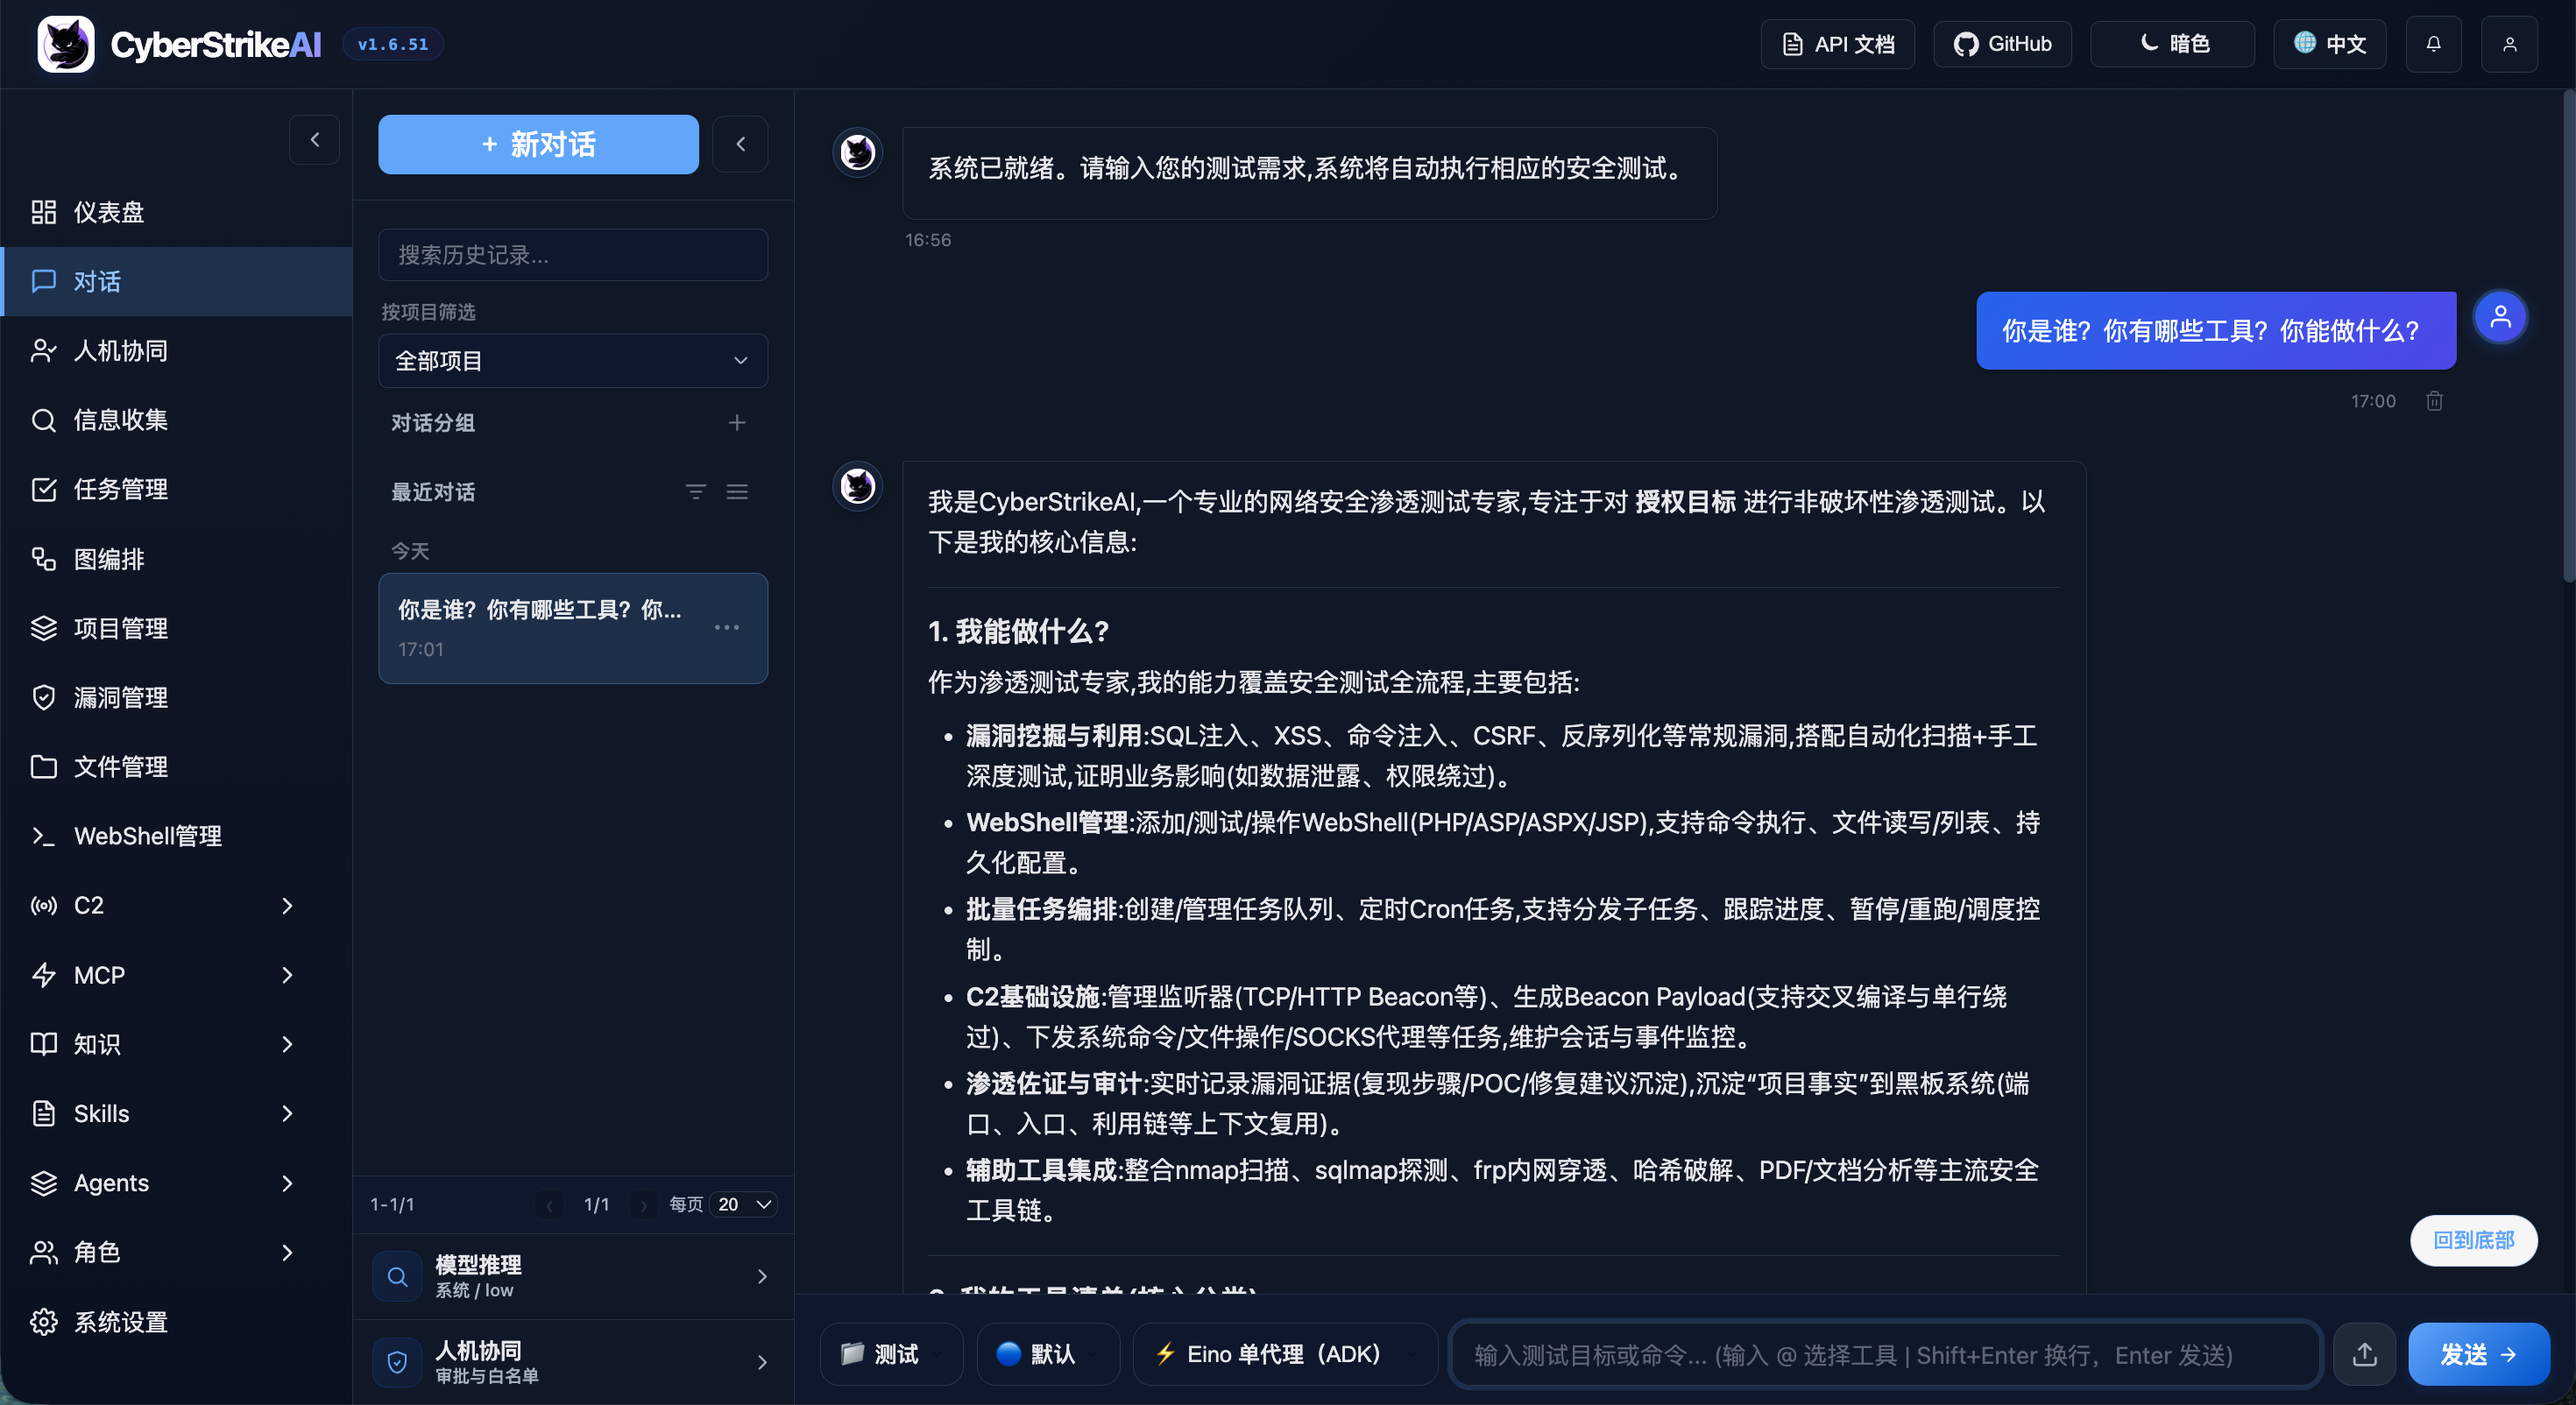
|
कार्य प्रबंधन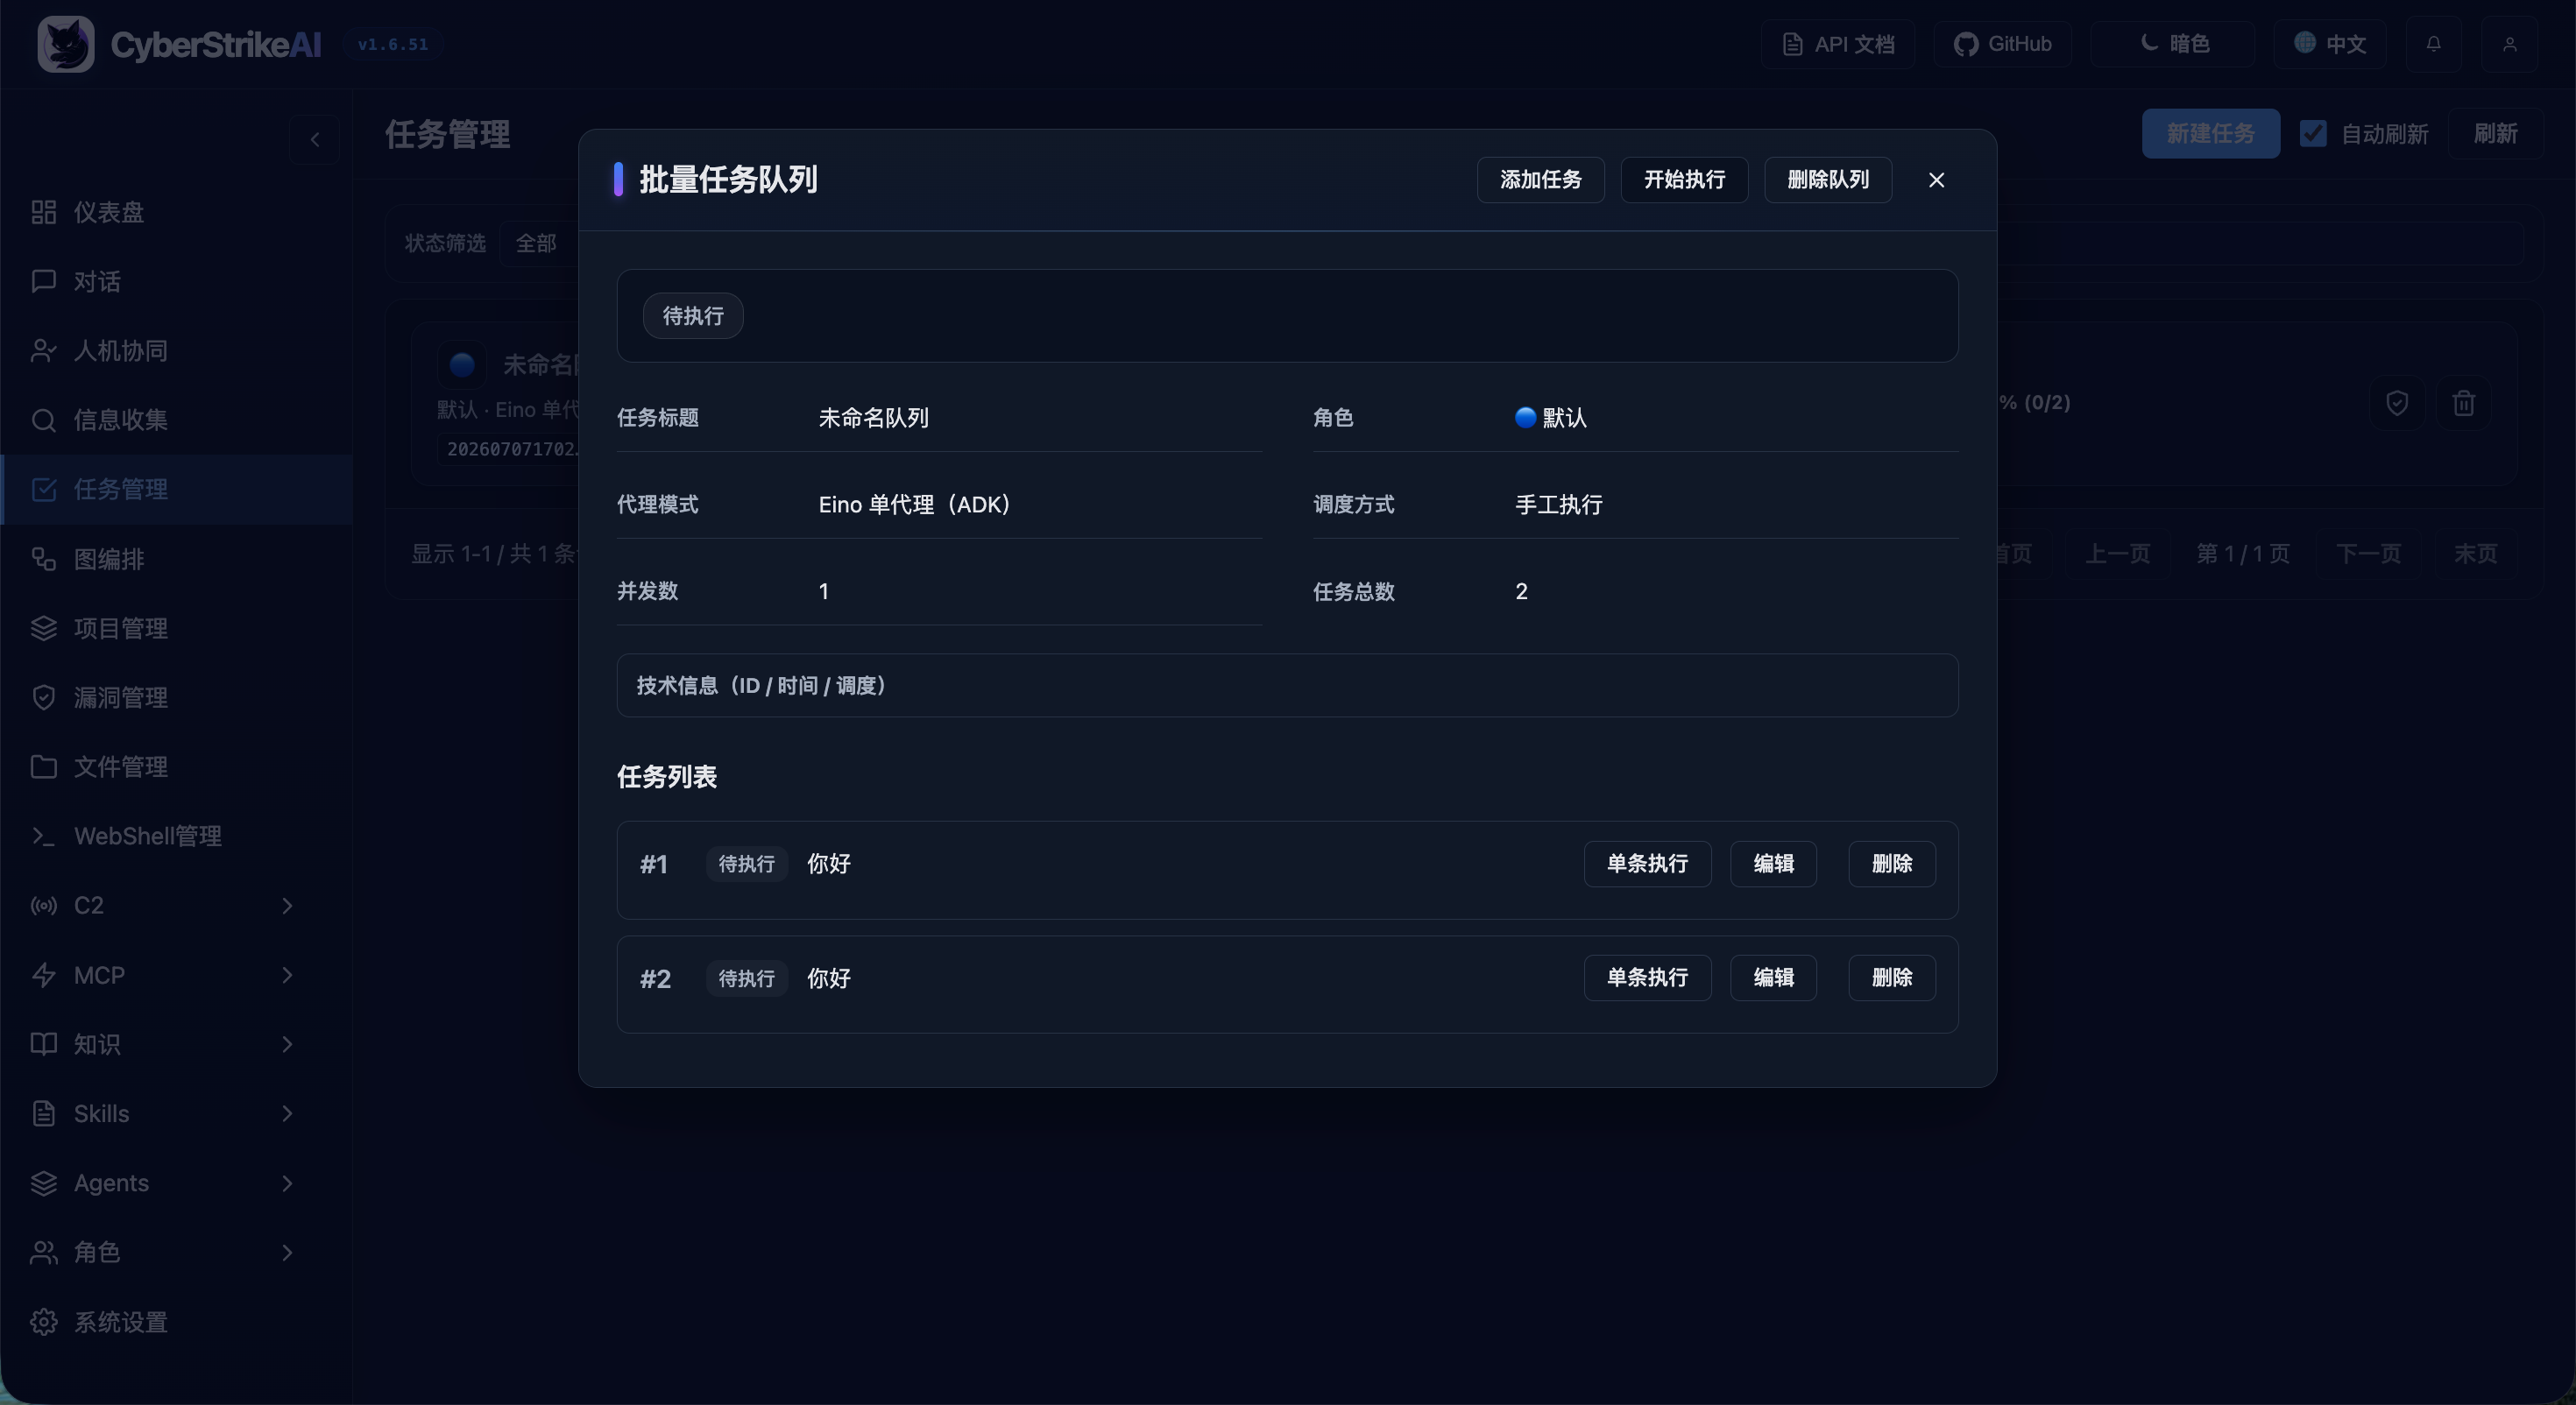
|
कमजोरी प्रबंधन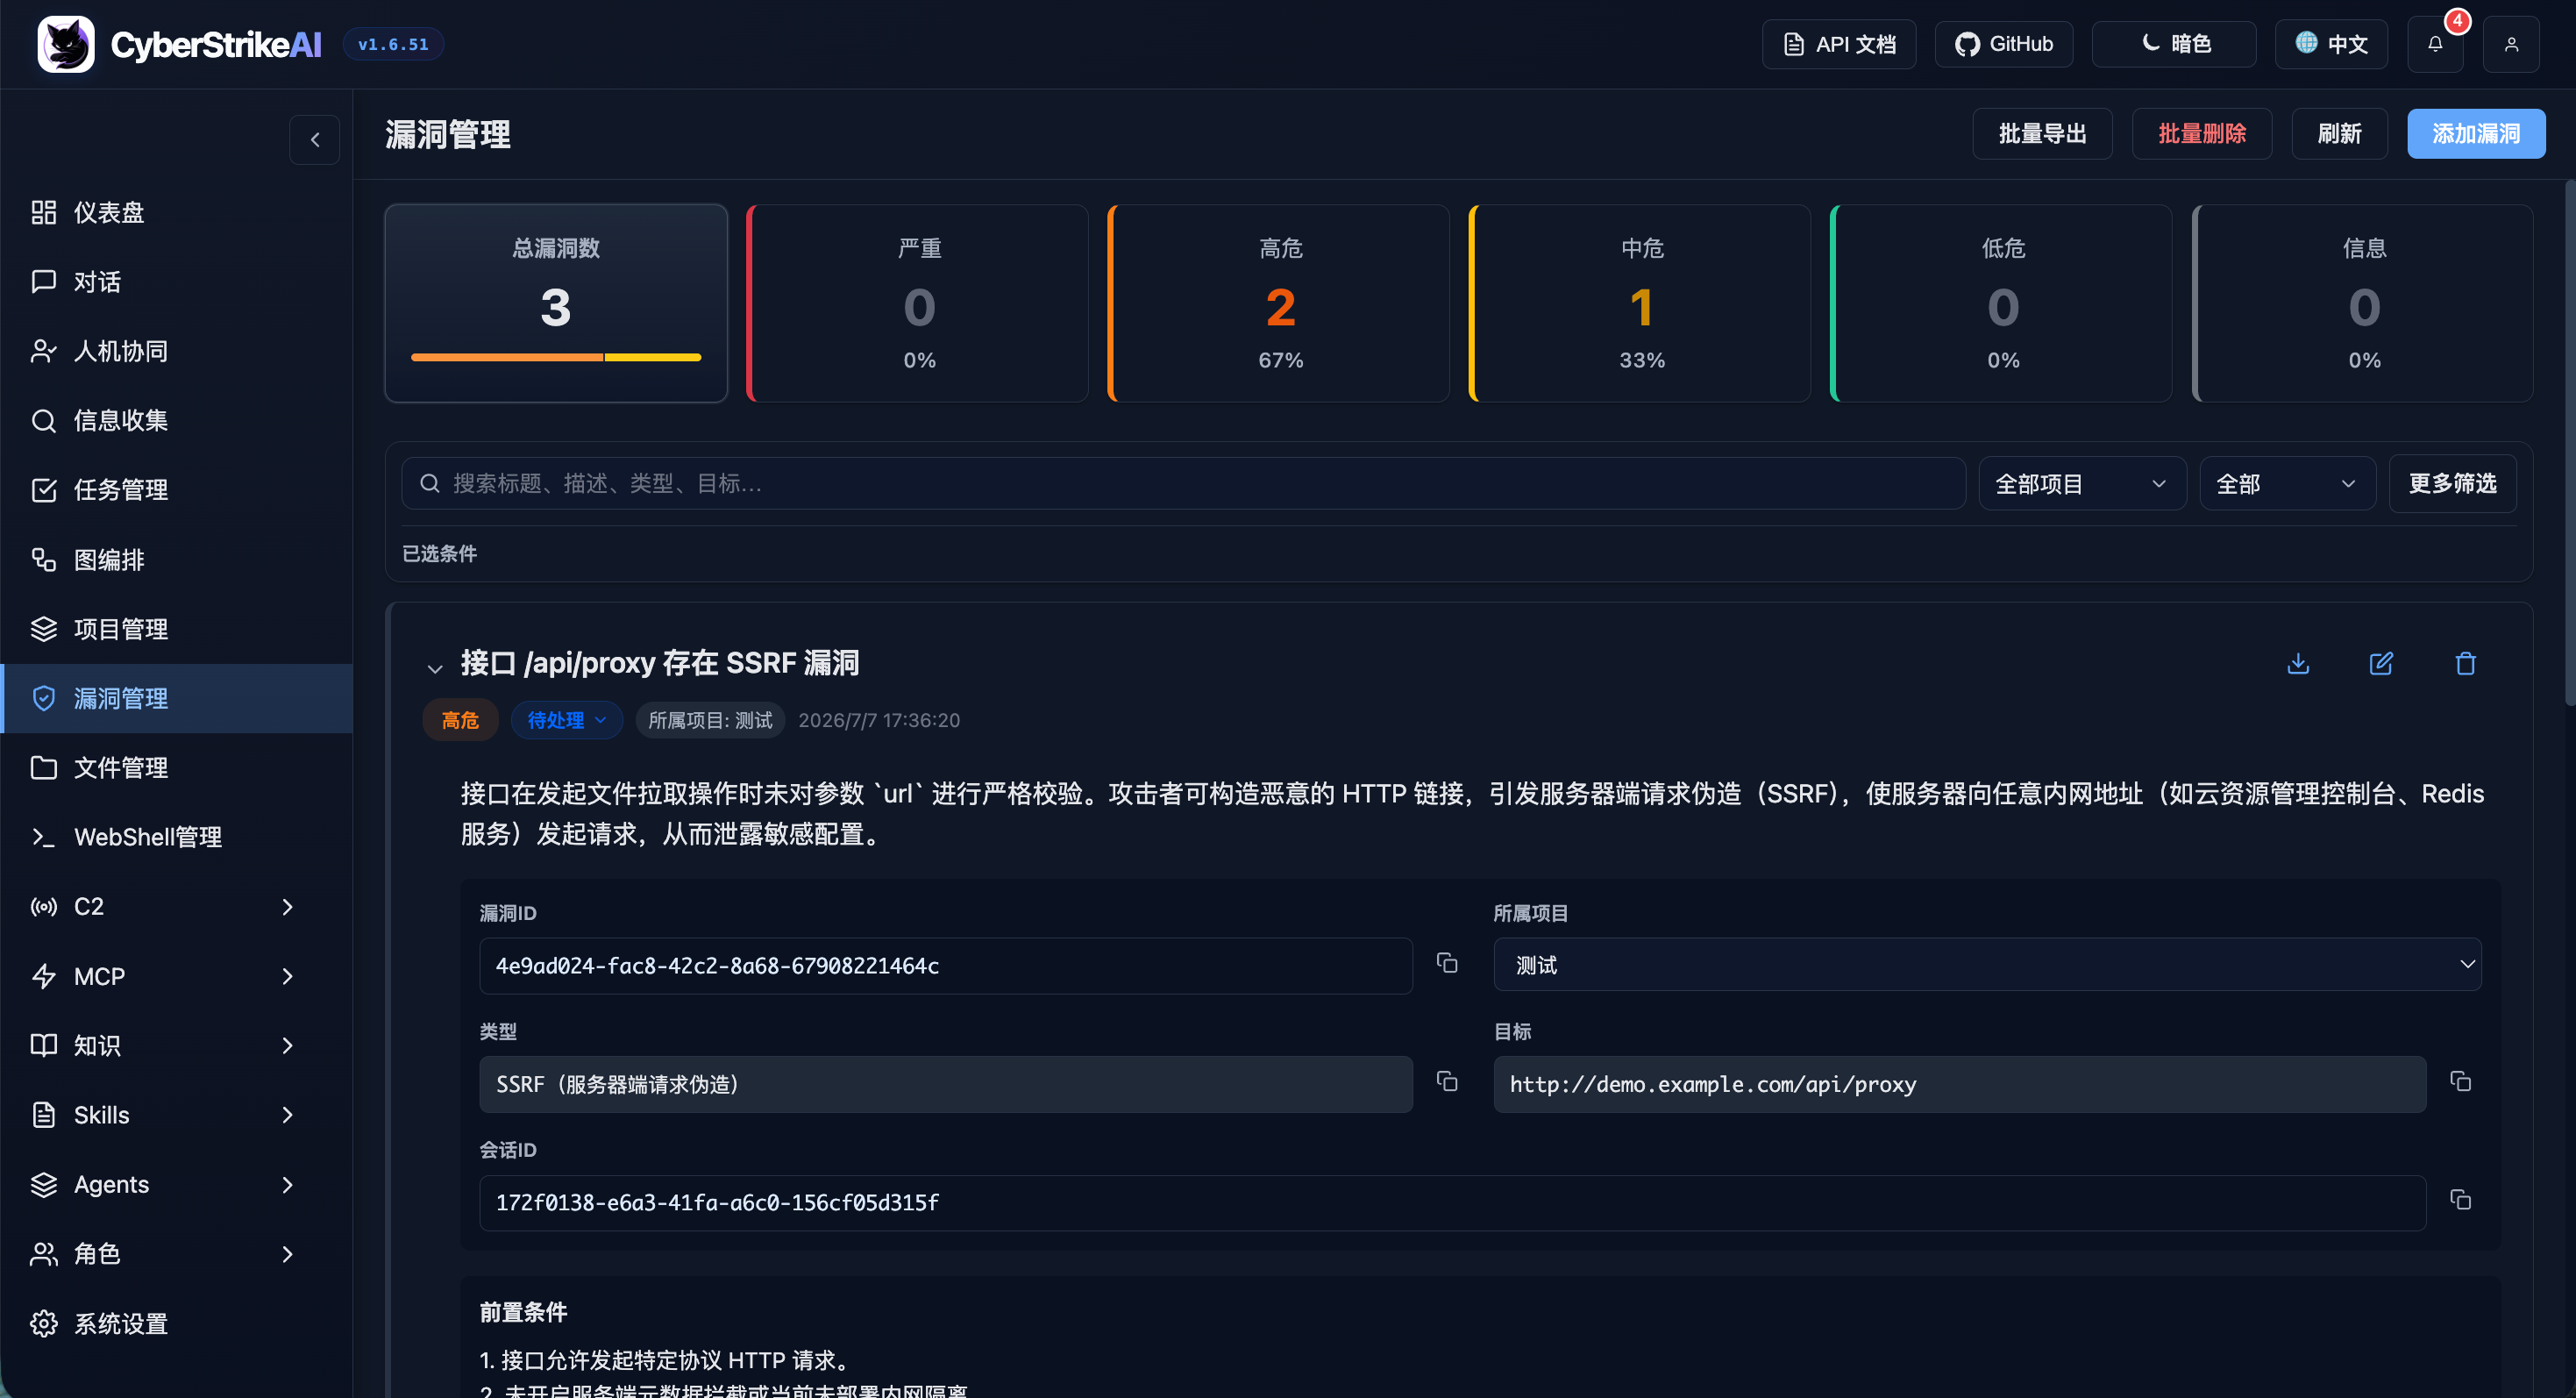
|
WebShell प्रबंधन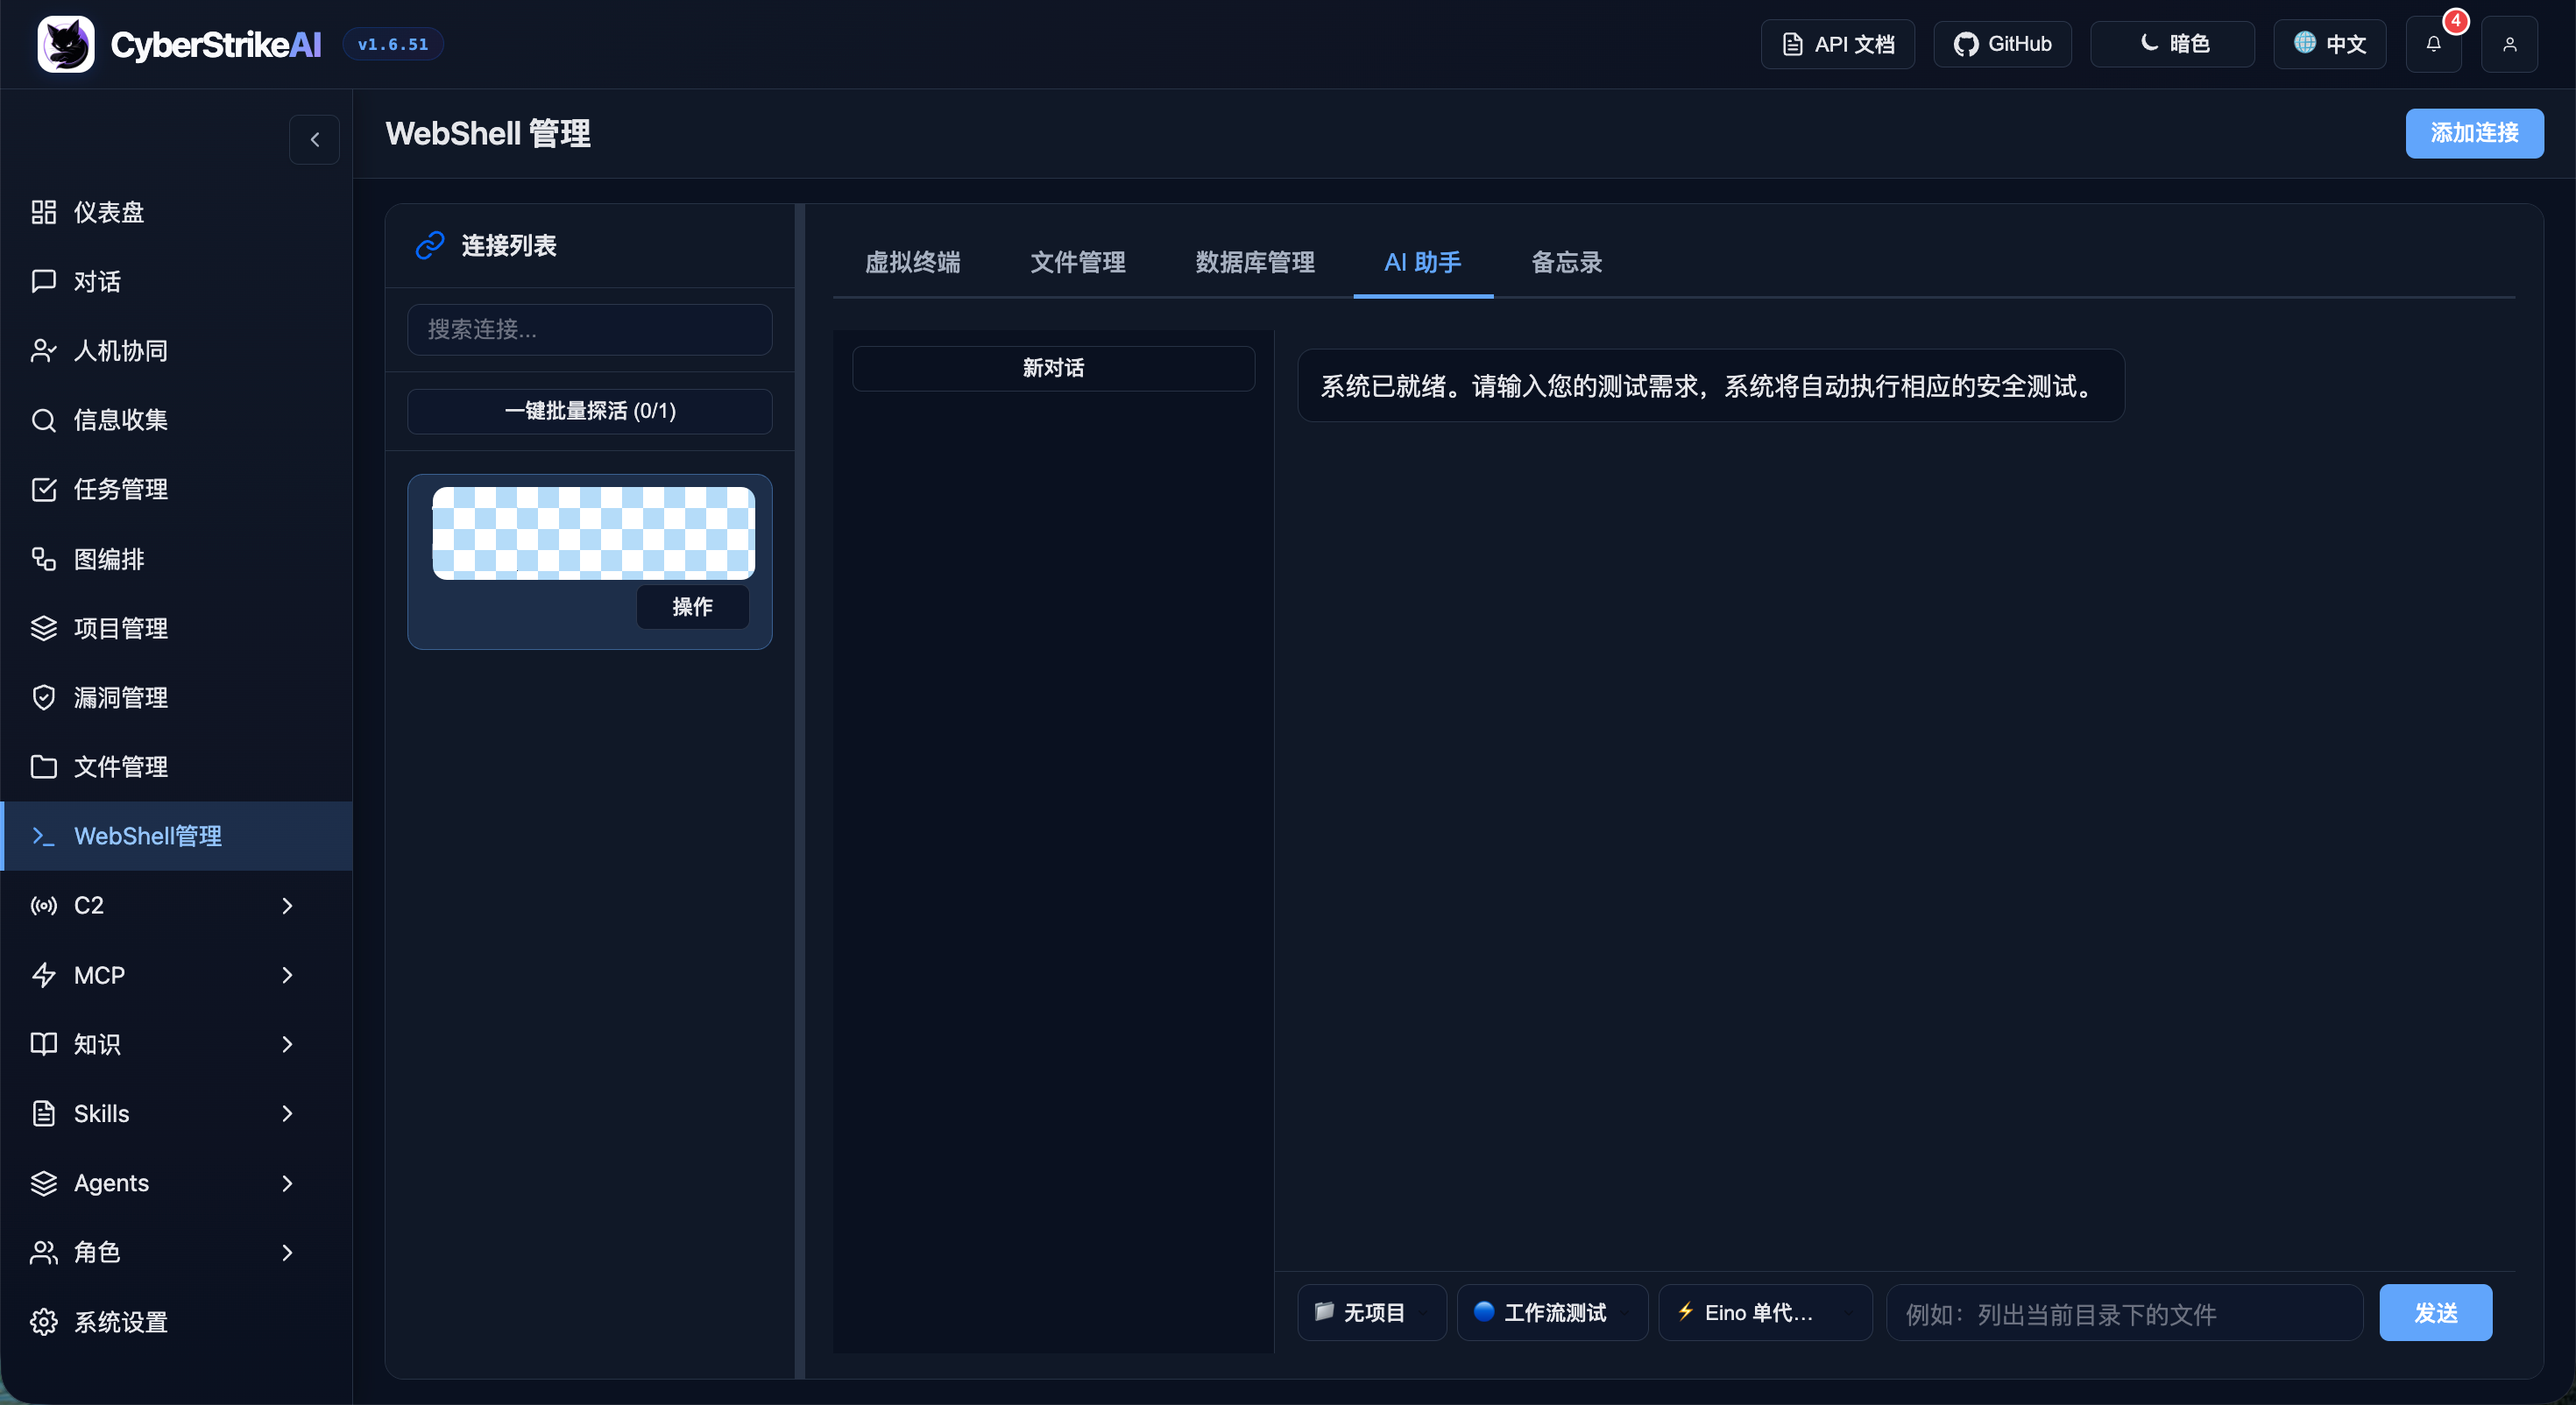
|
MCP प्रबंधन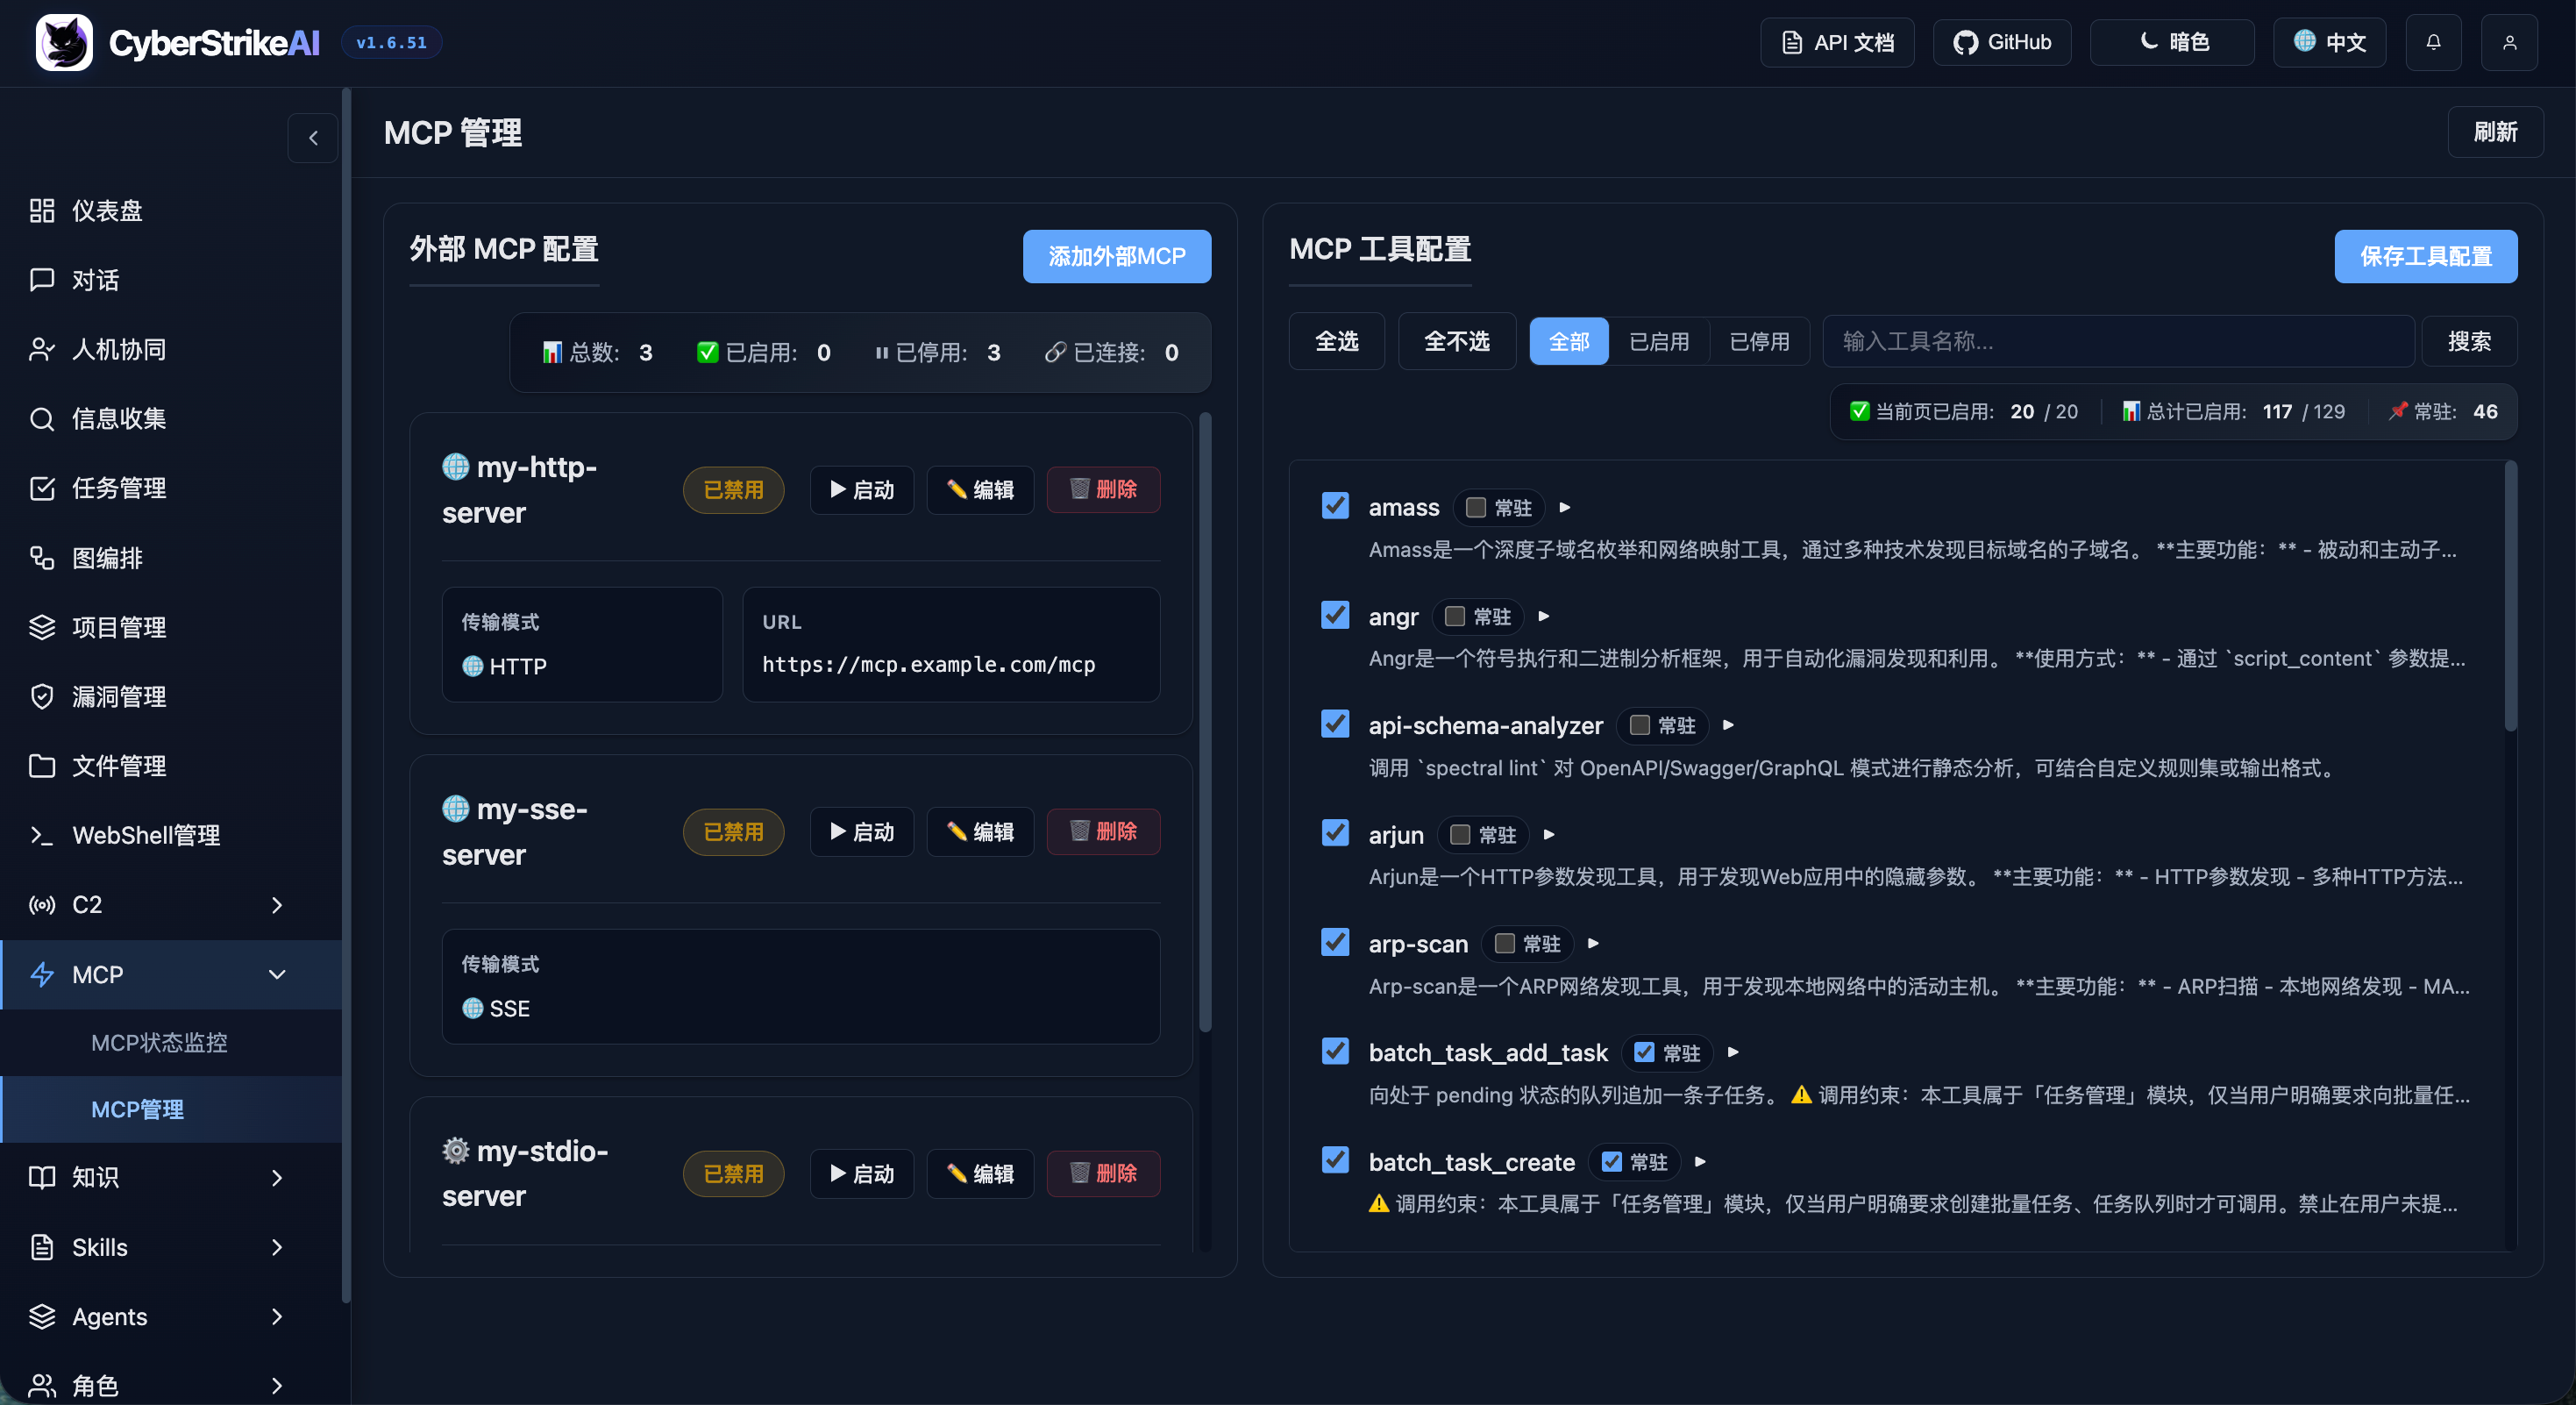
|
ज्ञान आधार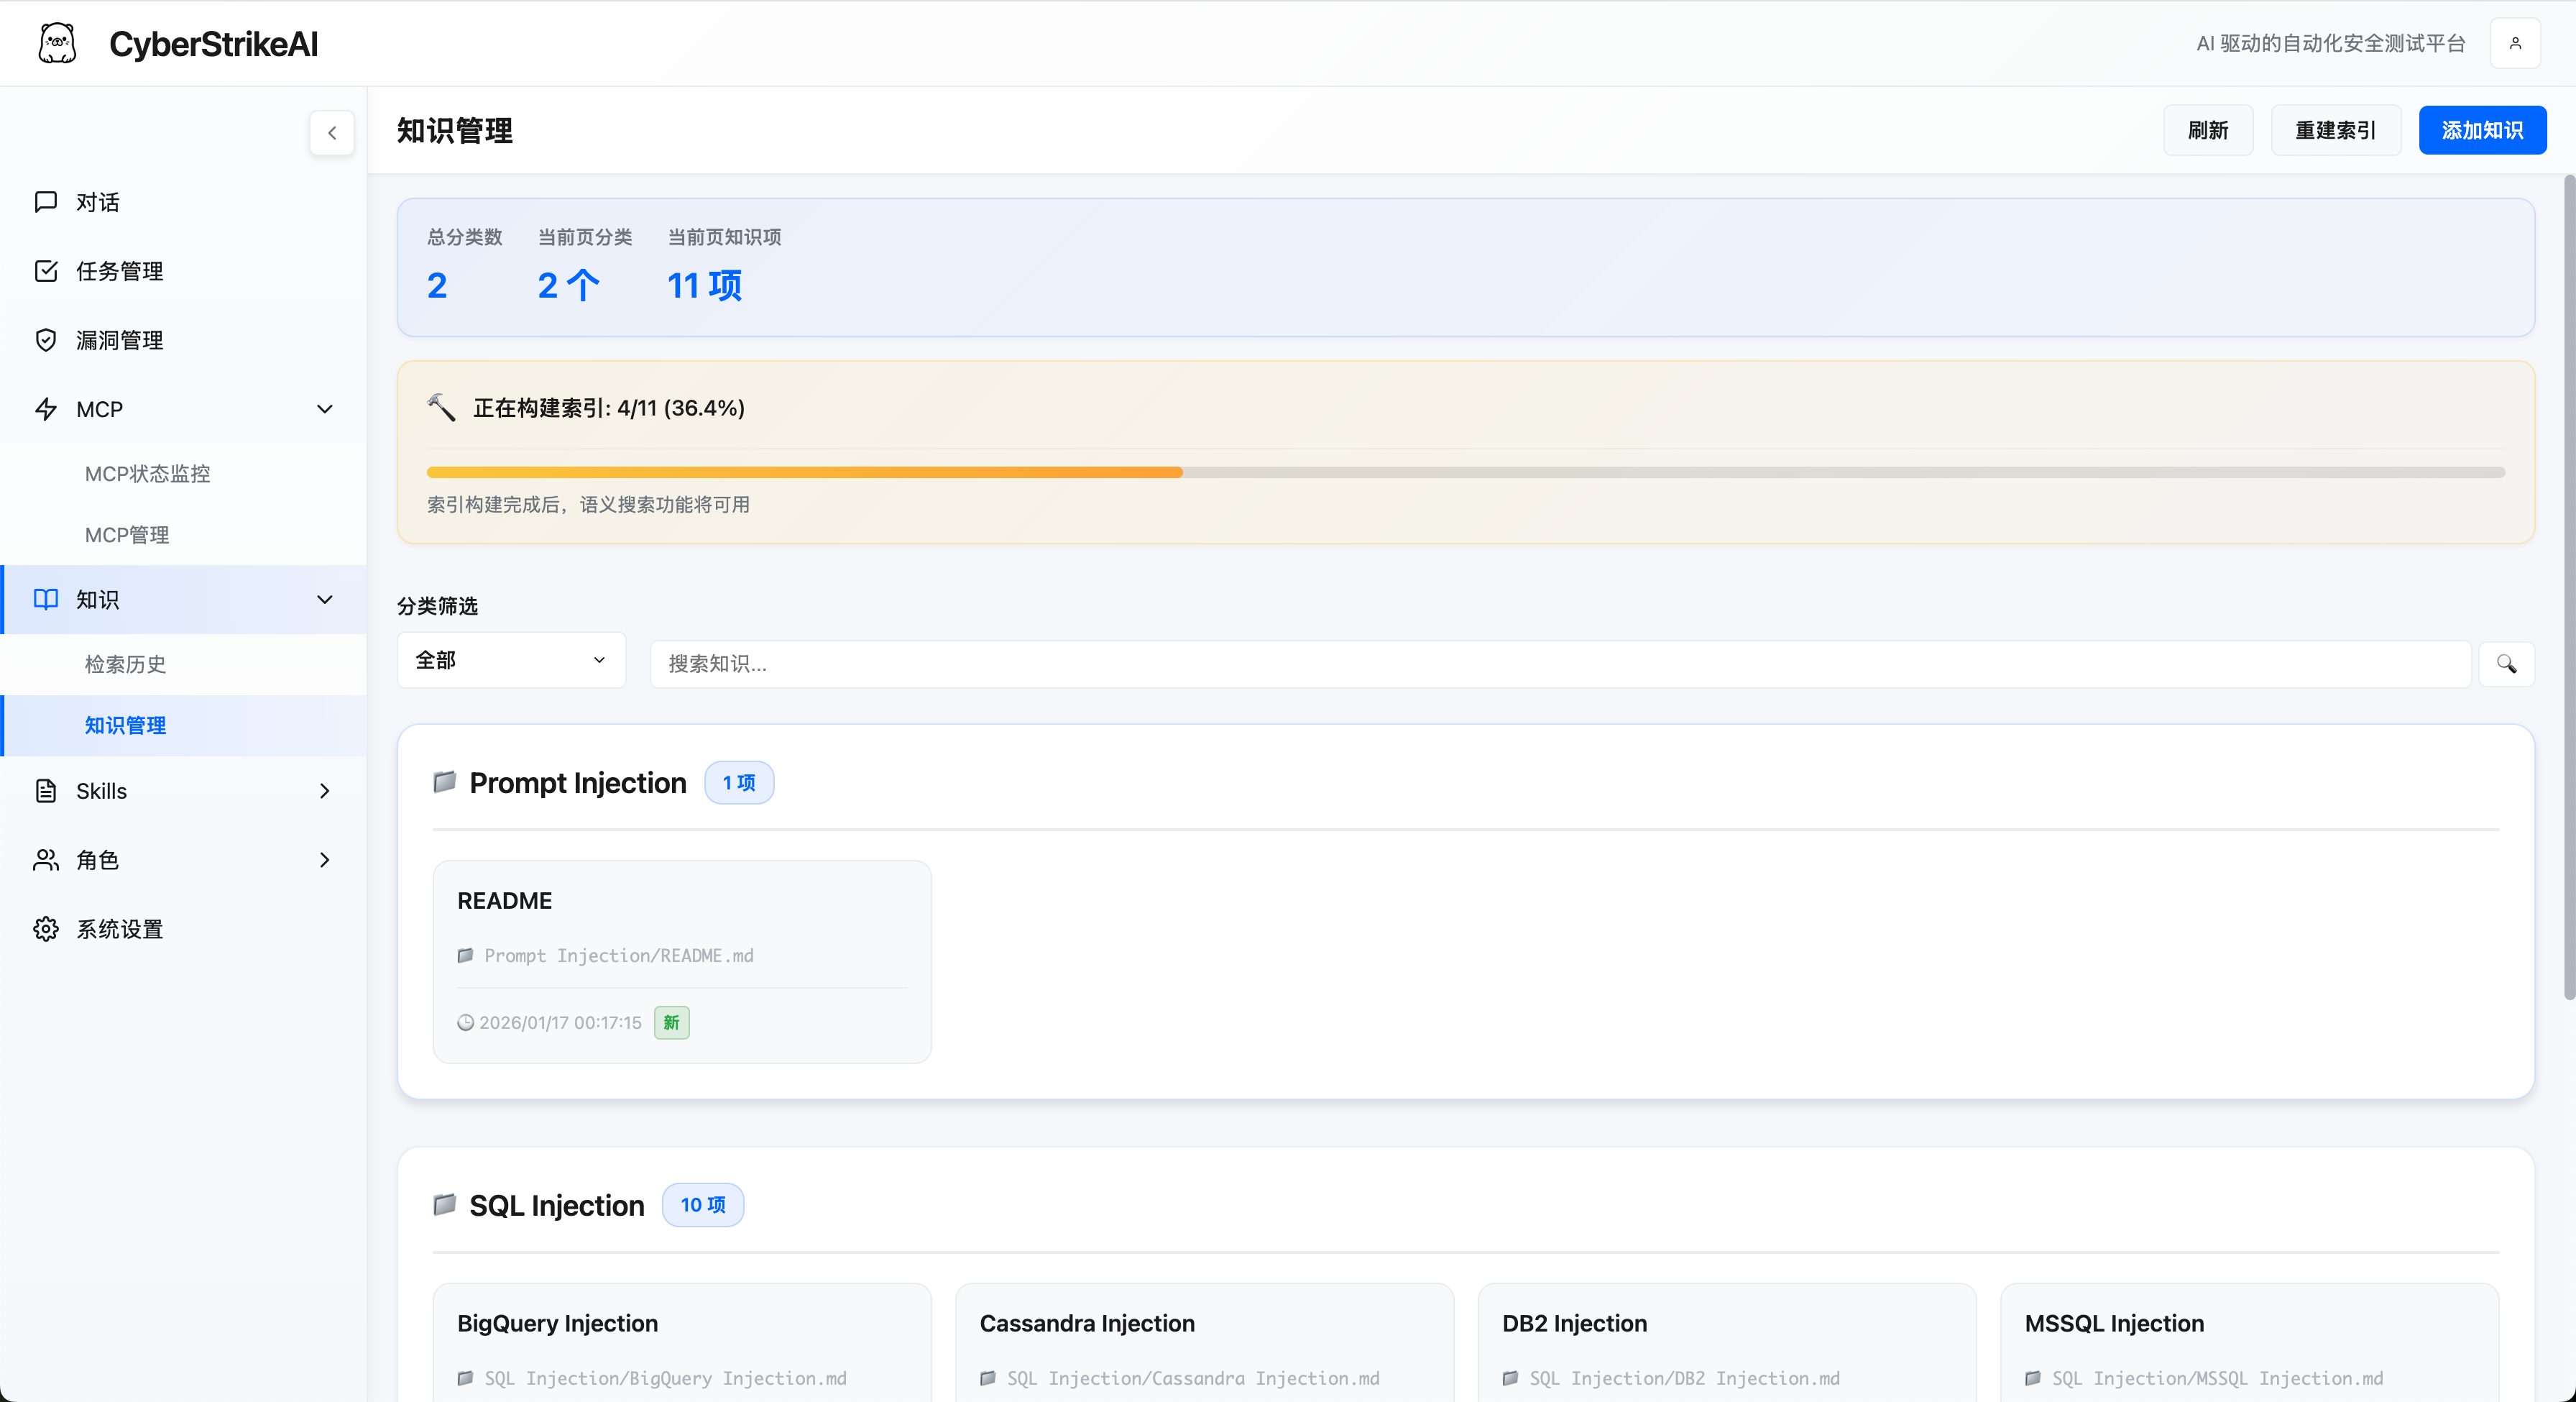
|
कौशल प्रबंधन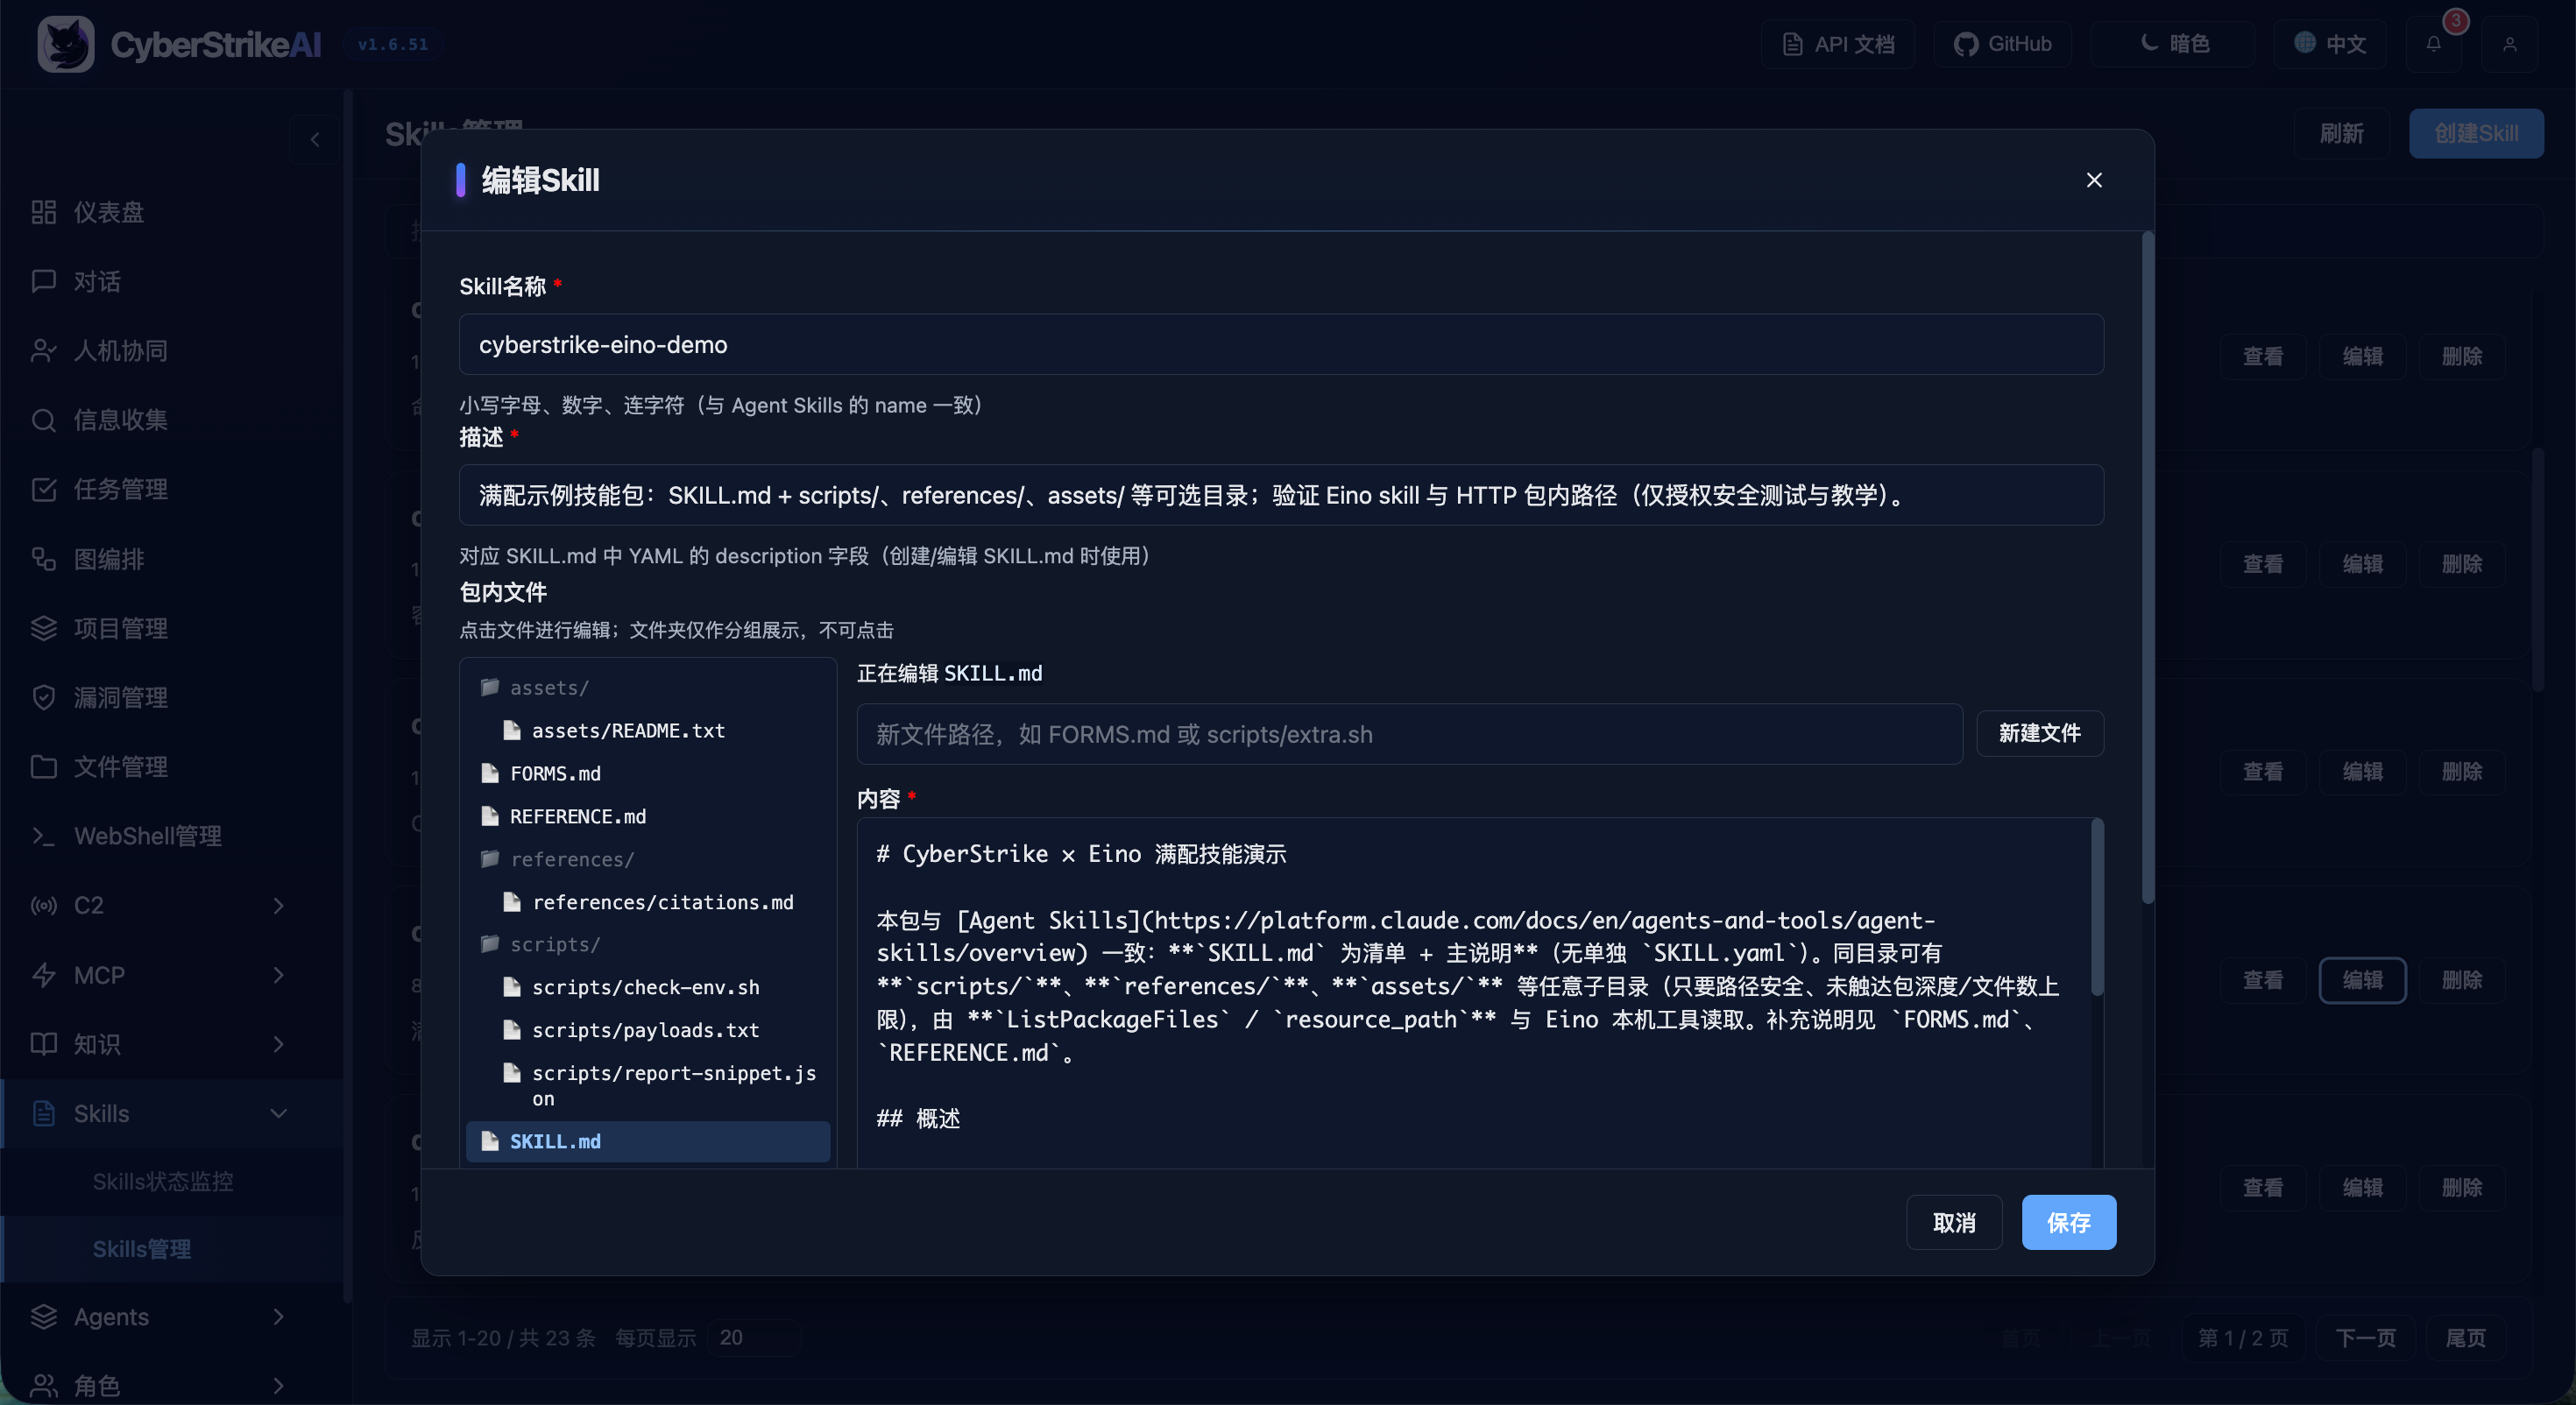
|
एजेंट प्रबंधन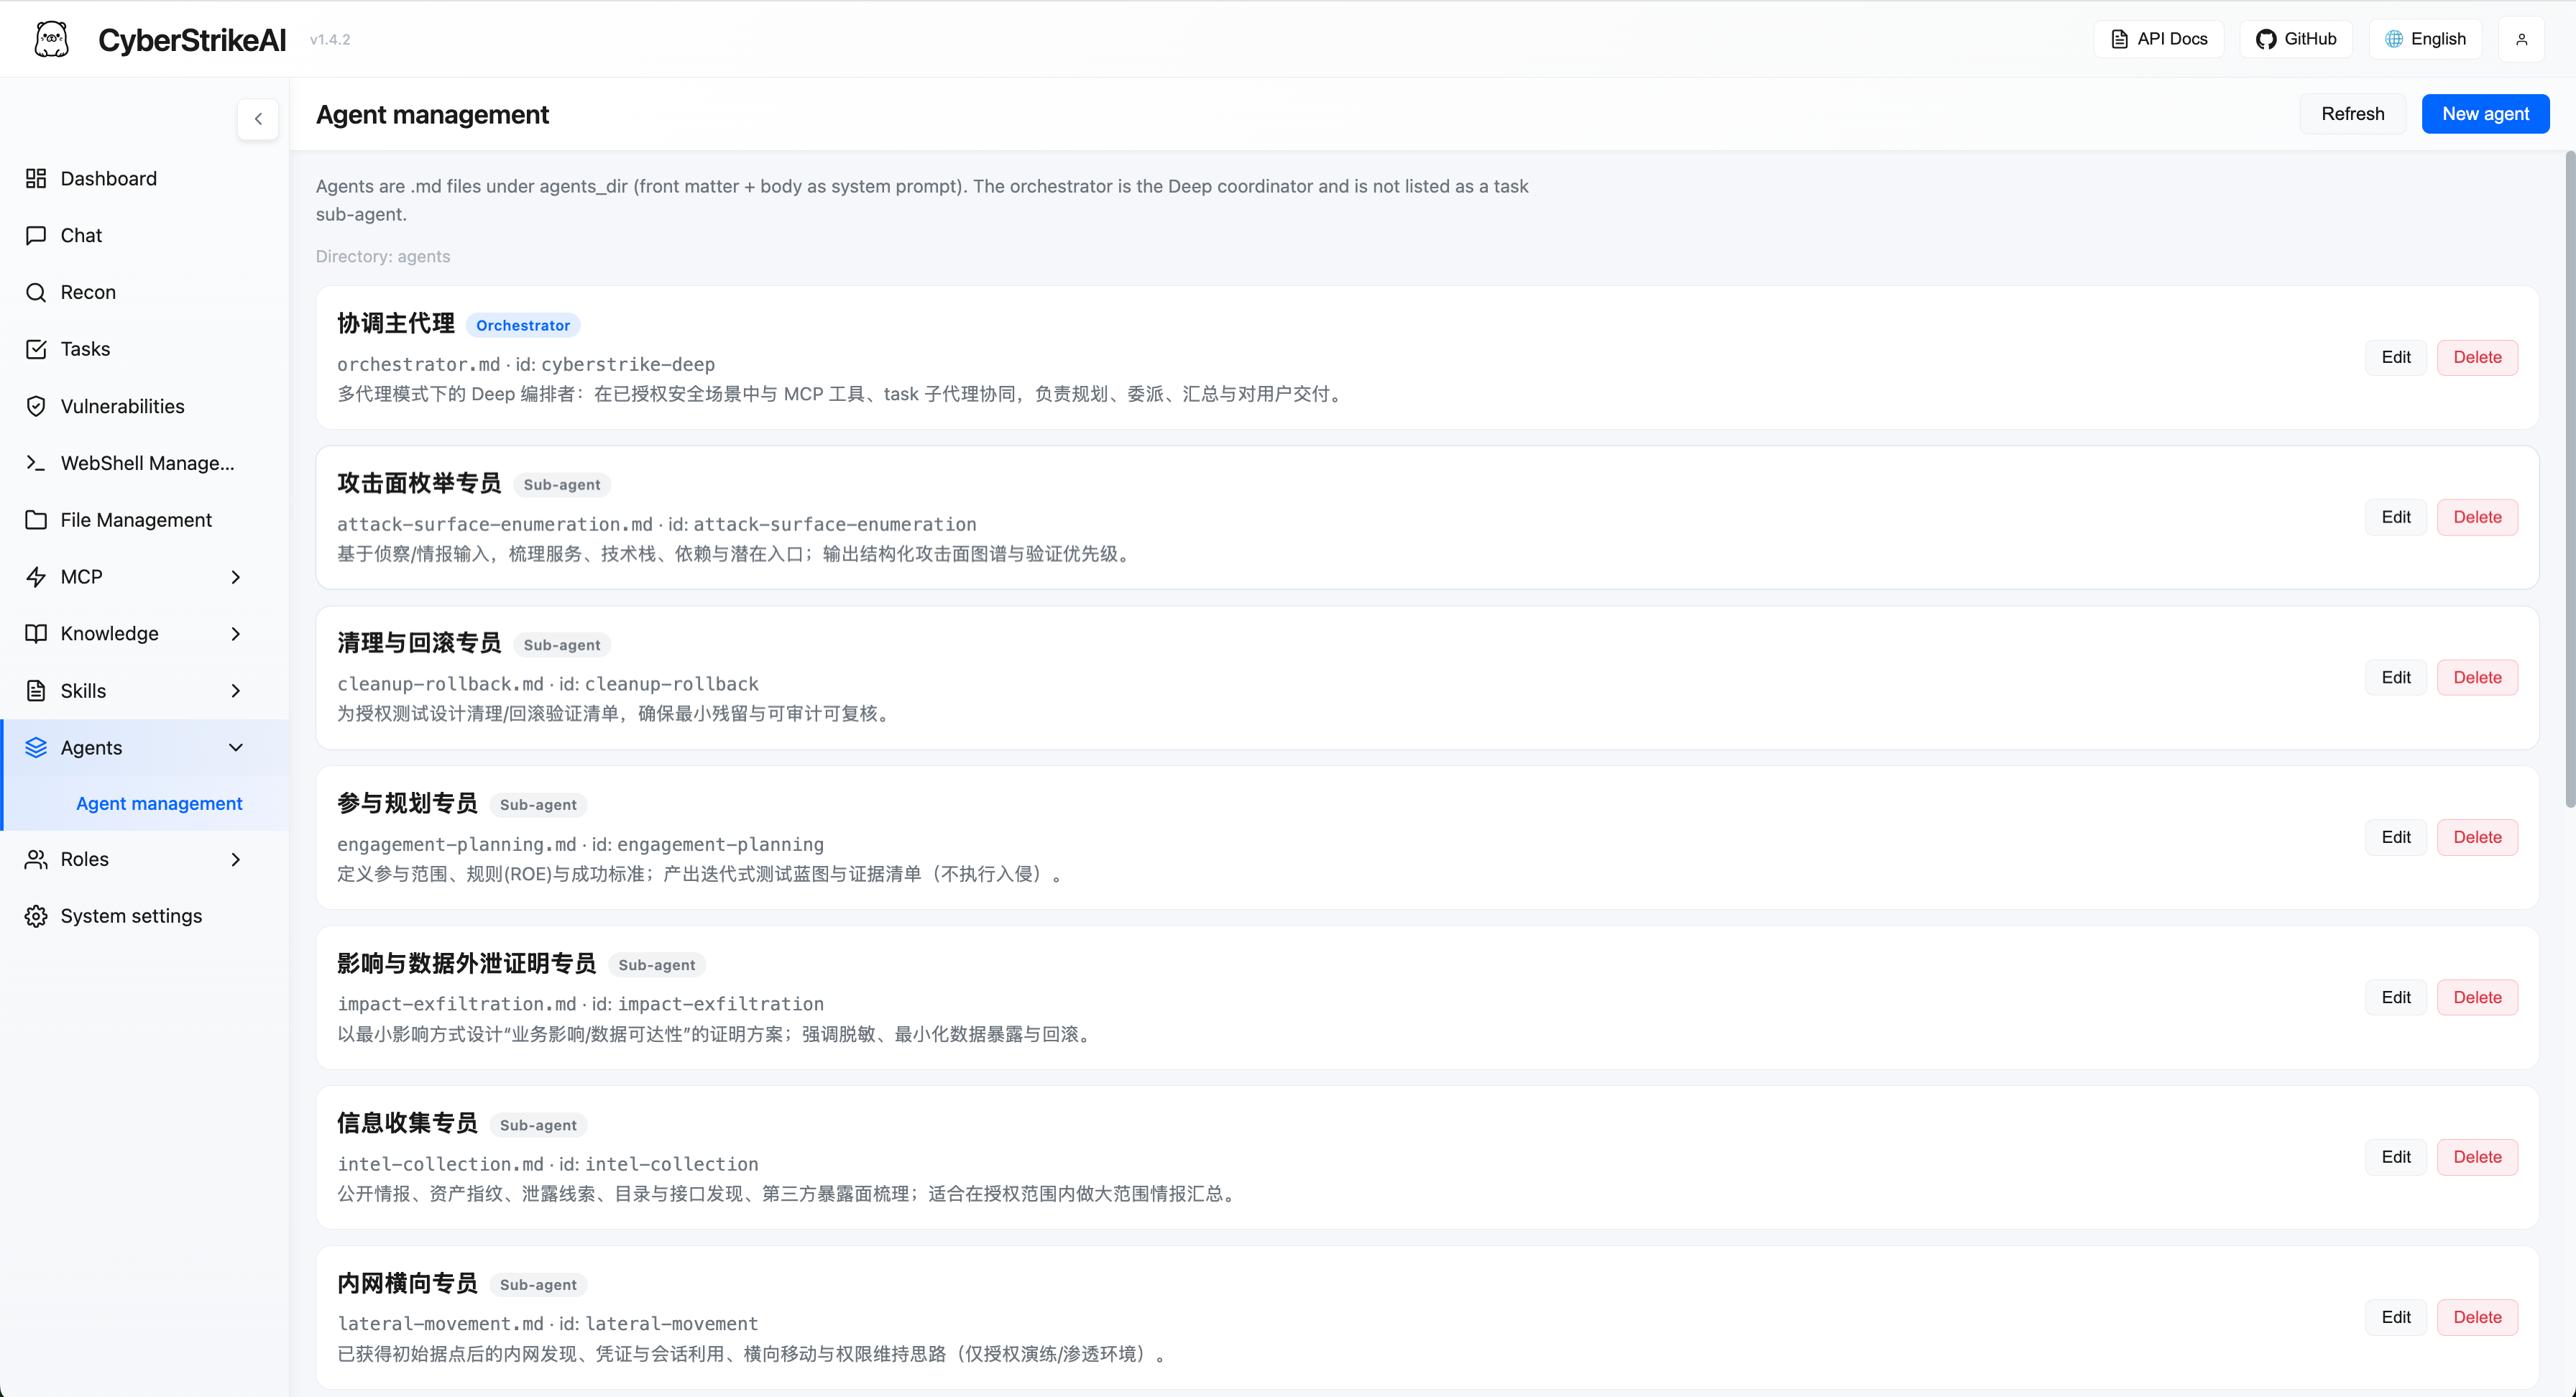
|
भूमिका प्रबंधन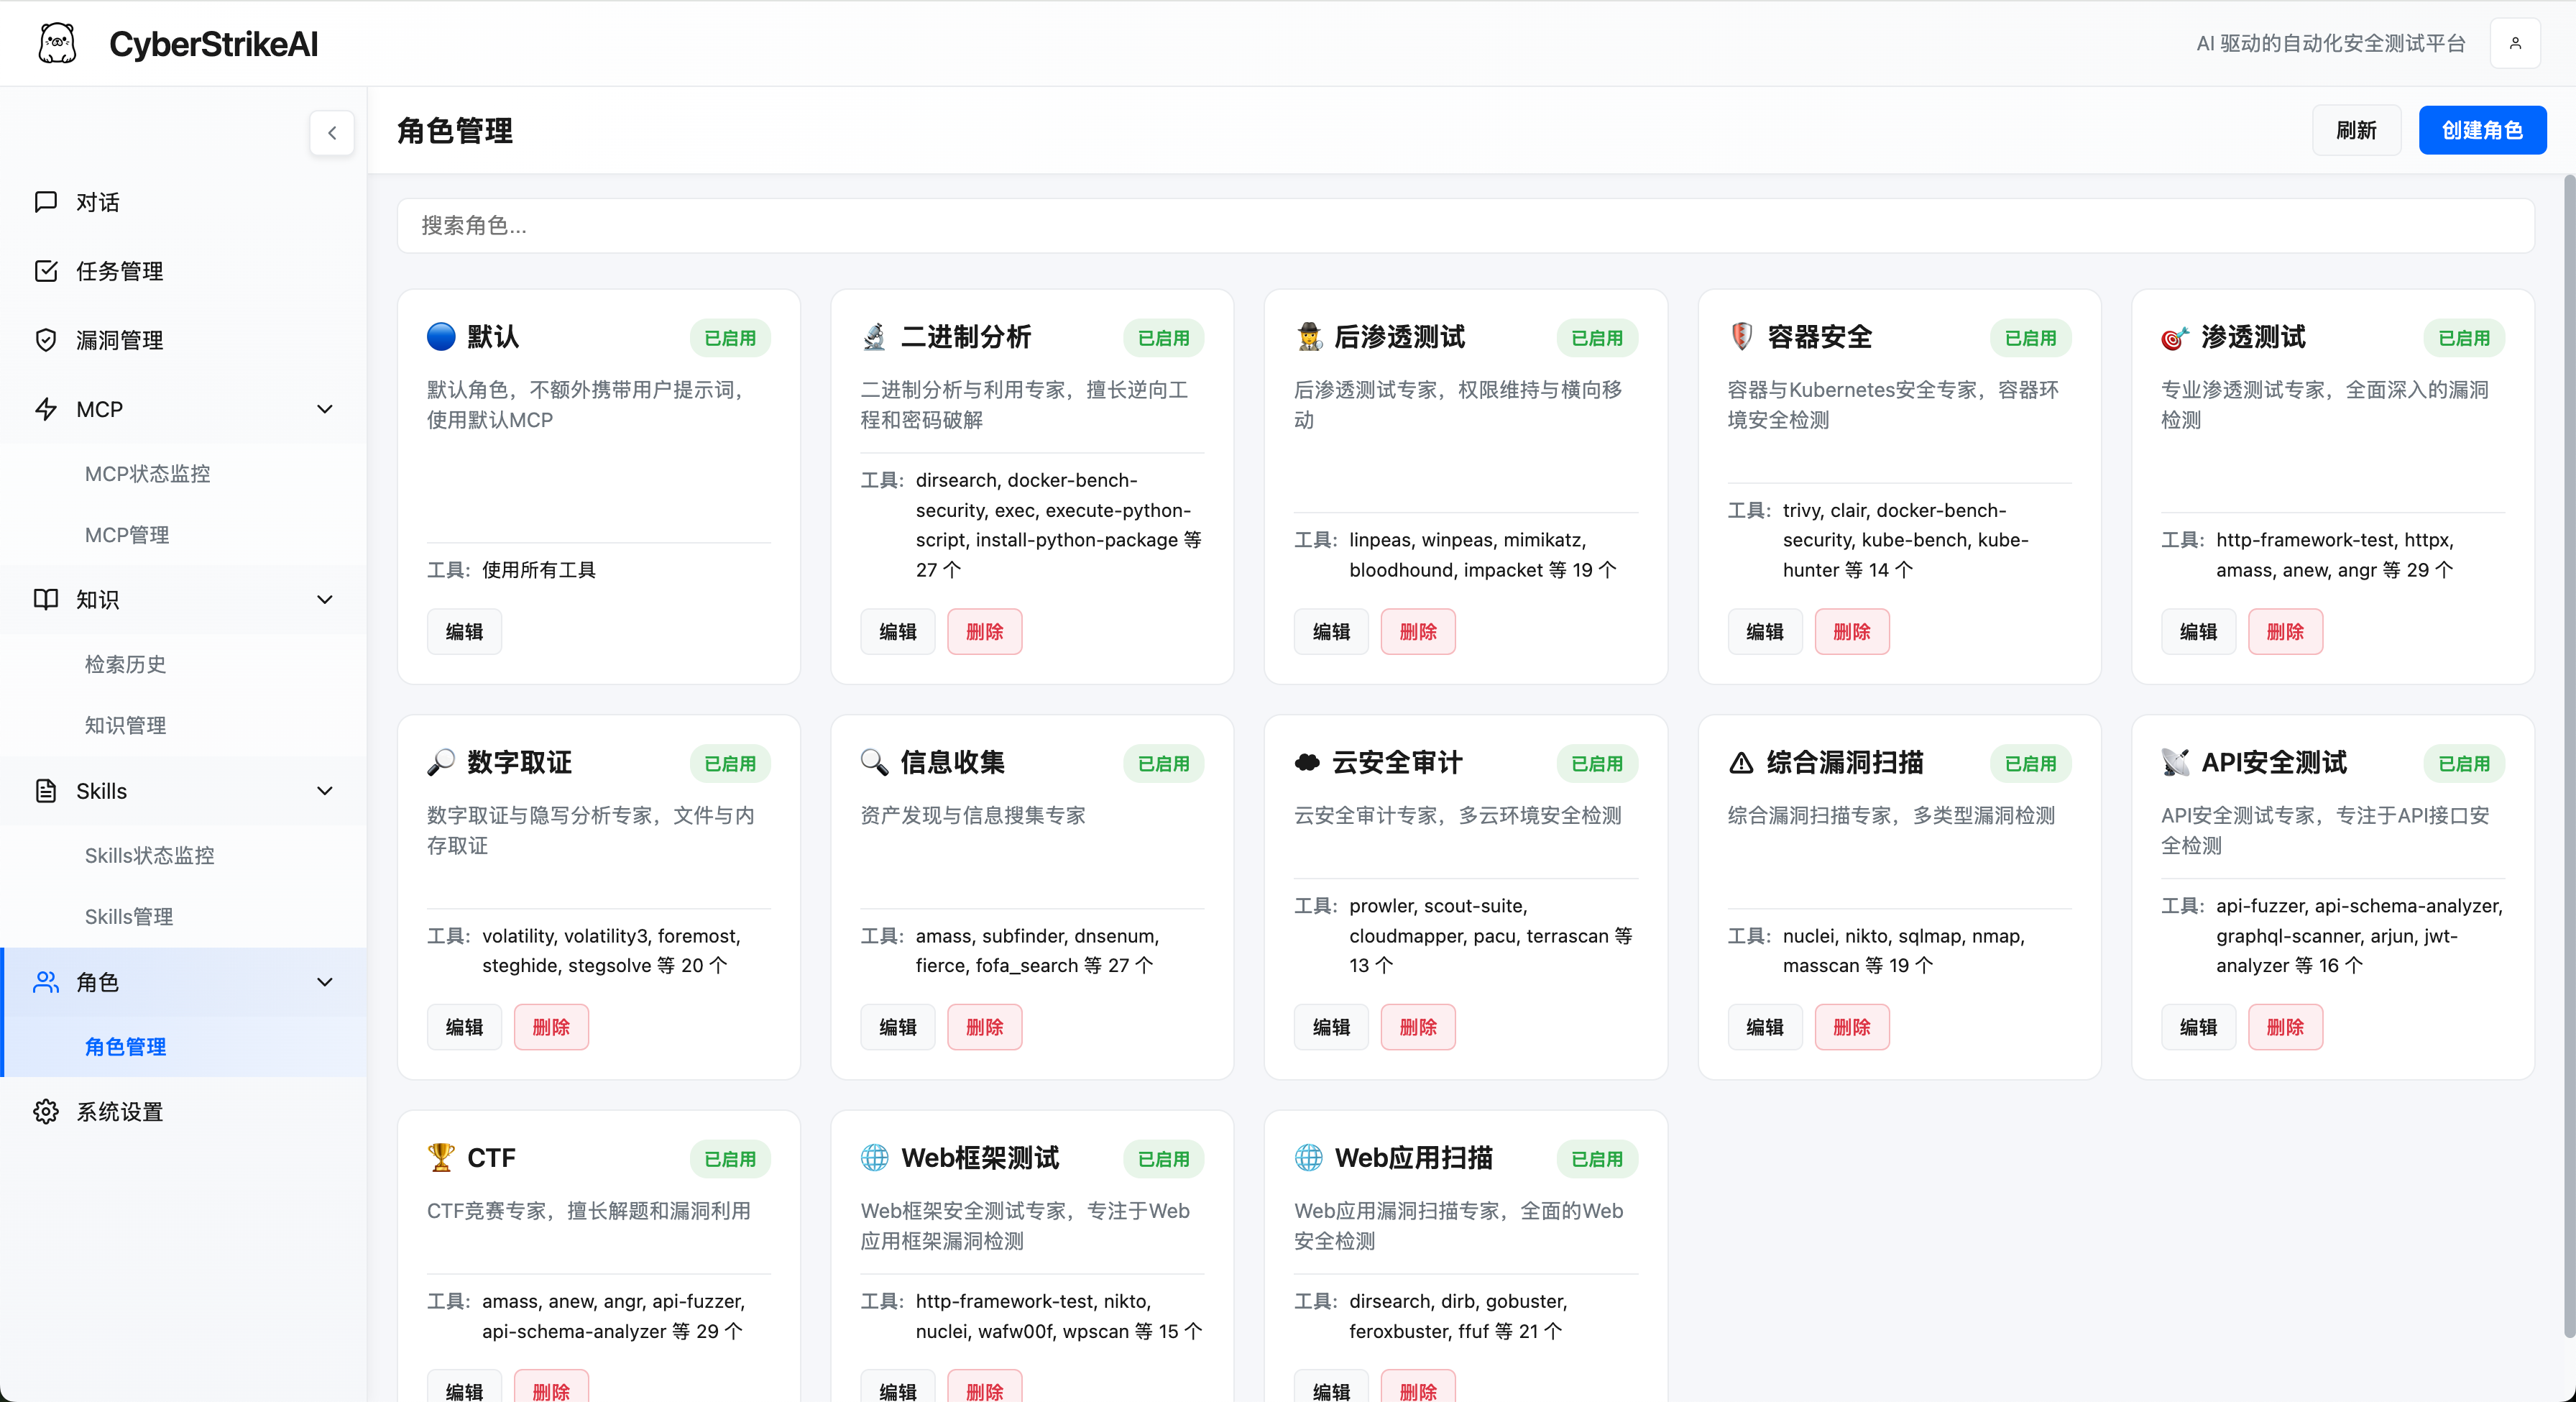
|
सिस्टम सेटिंग्स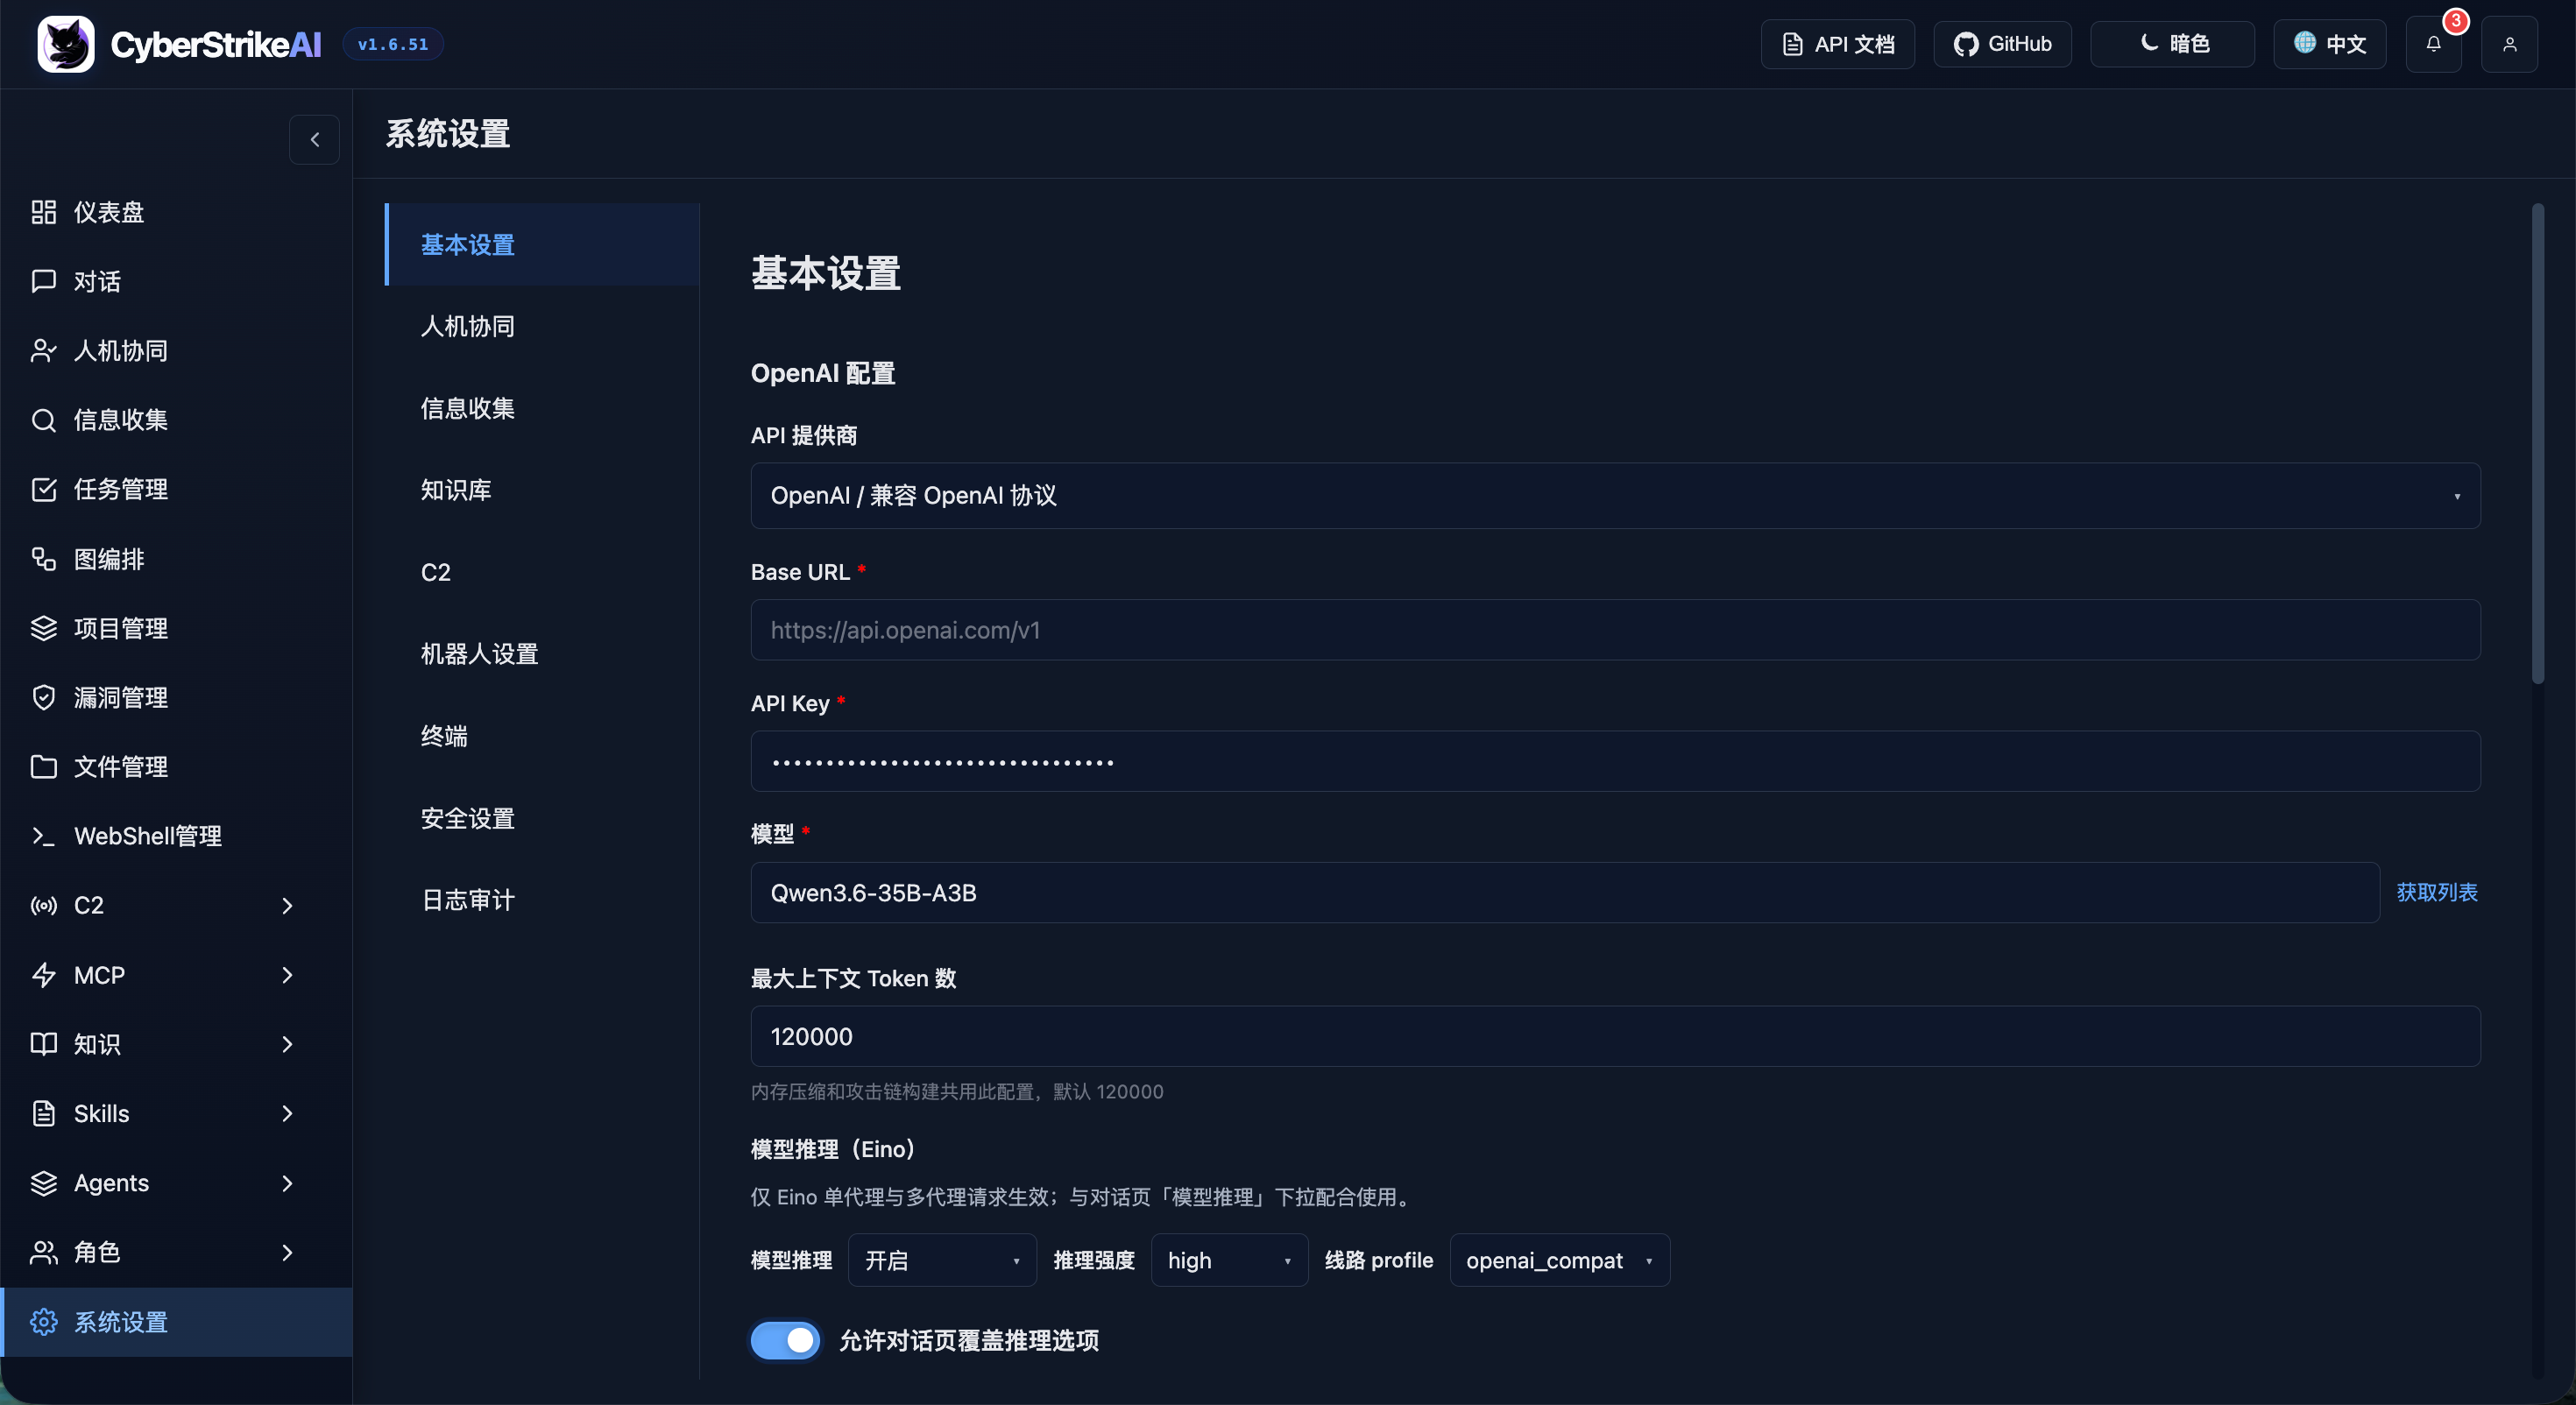
|
MCP stdio मोड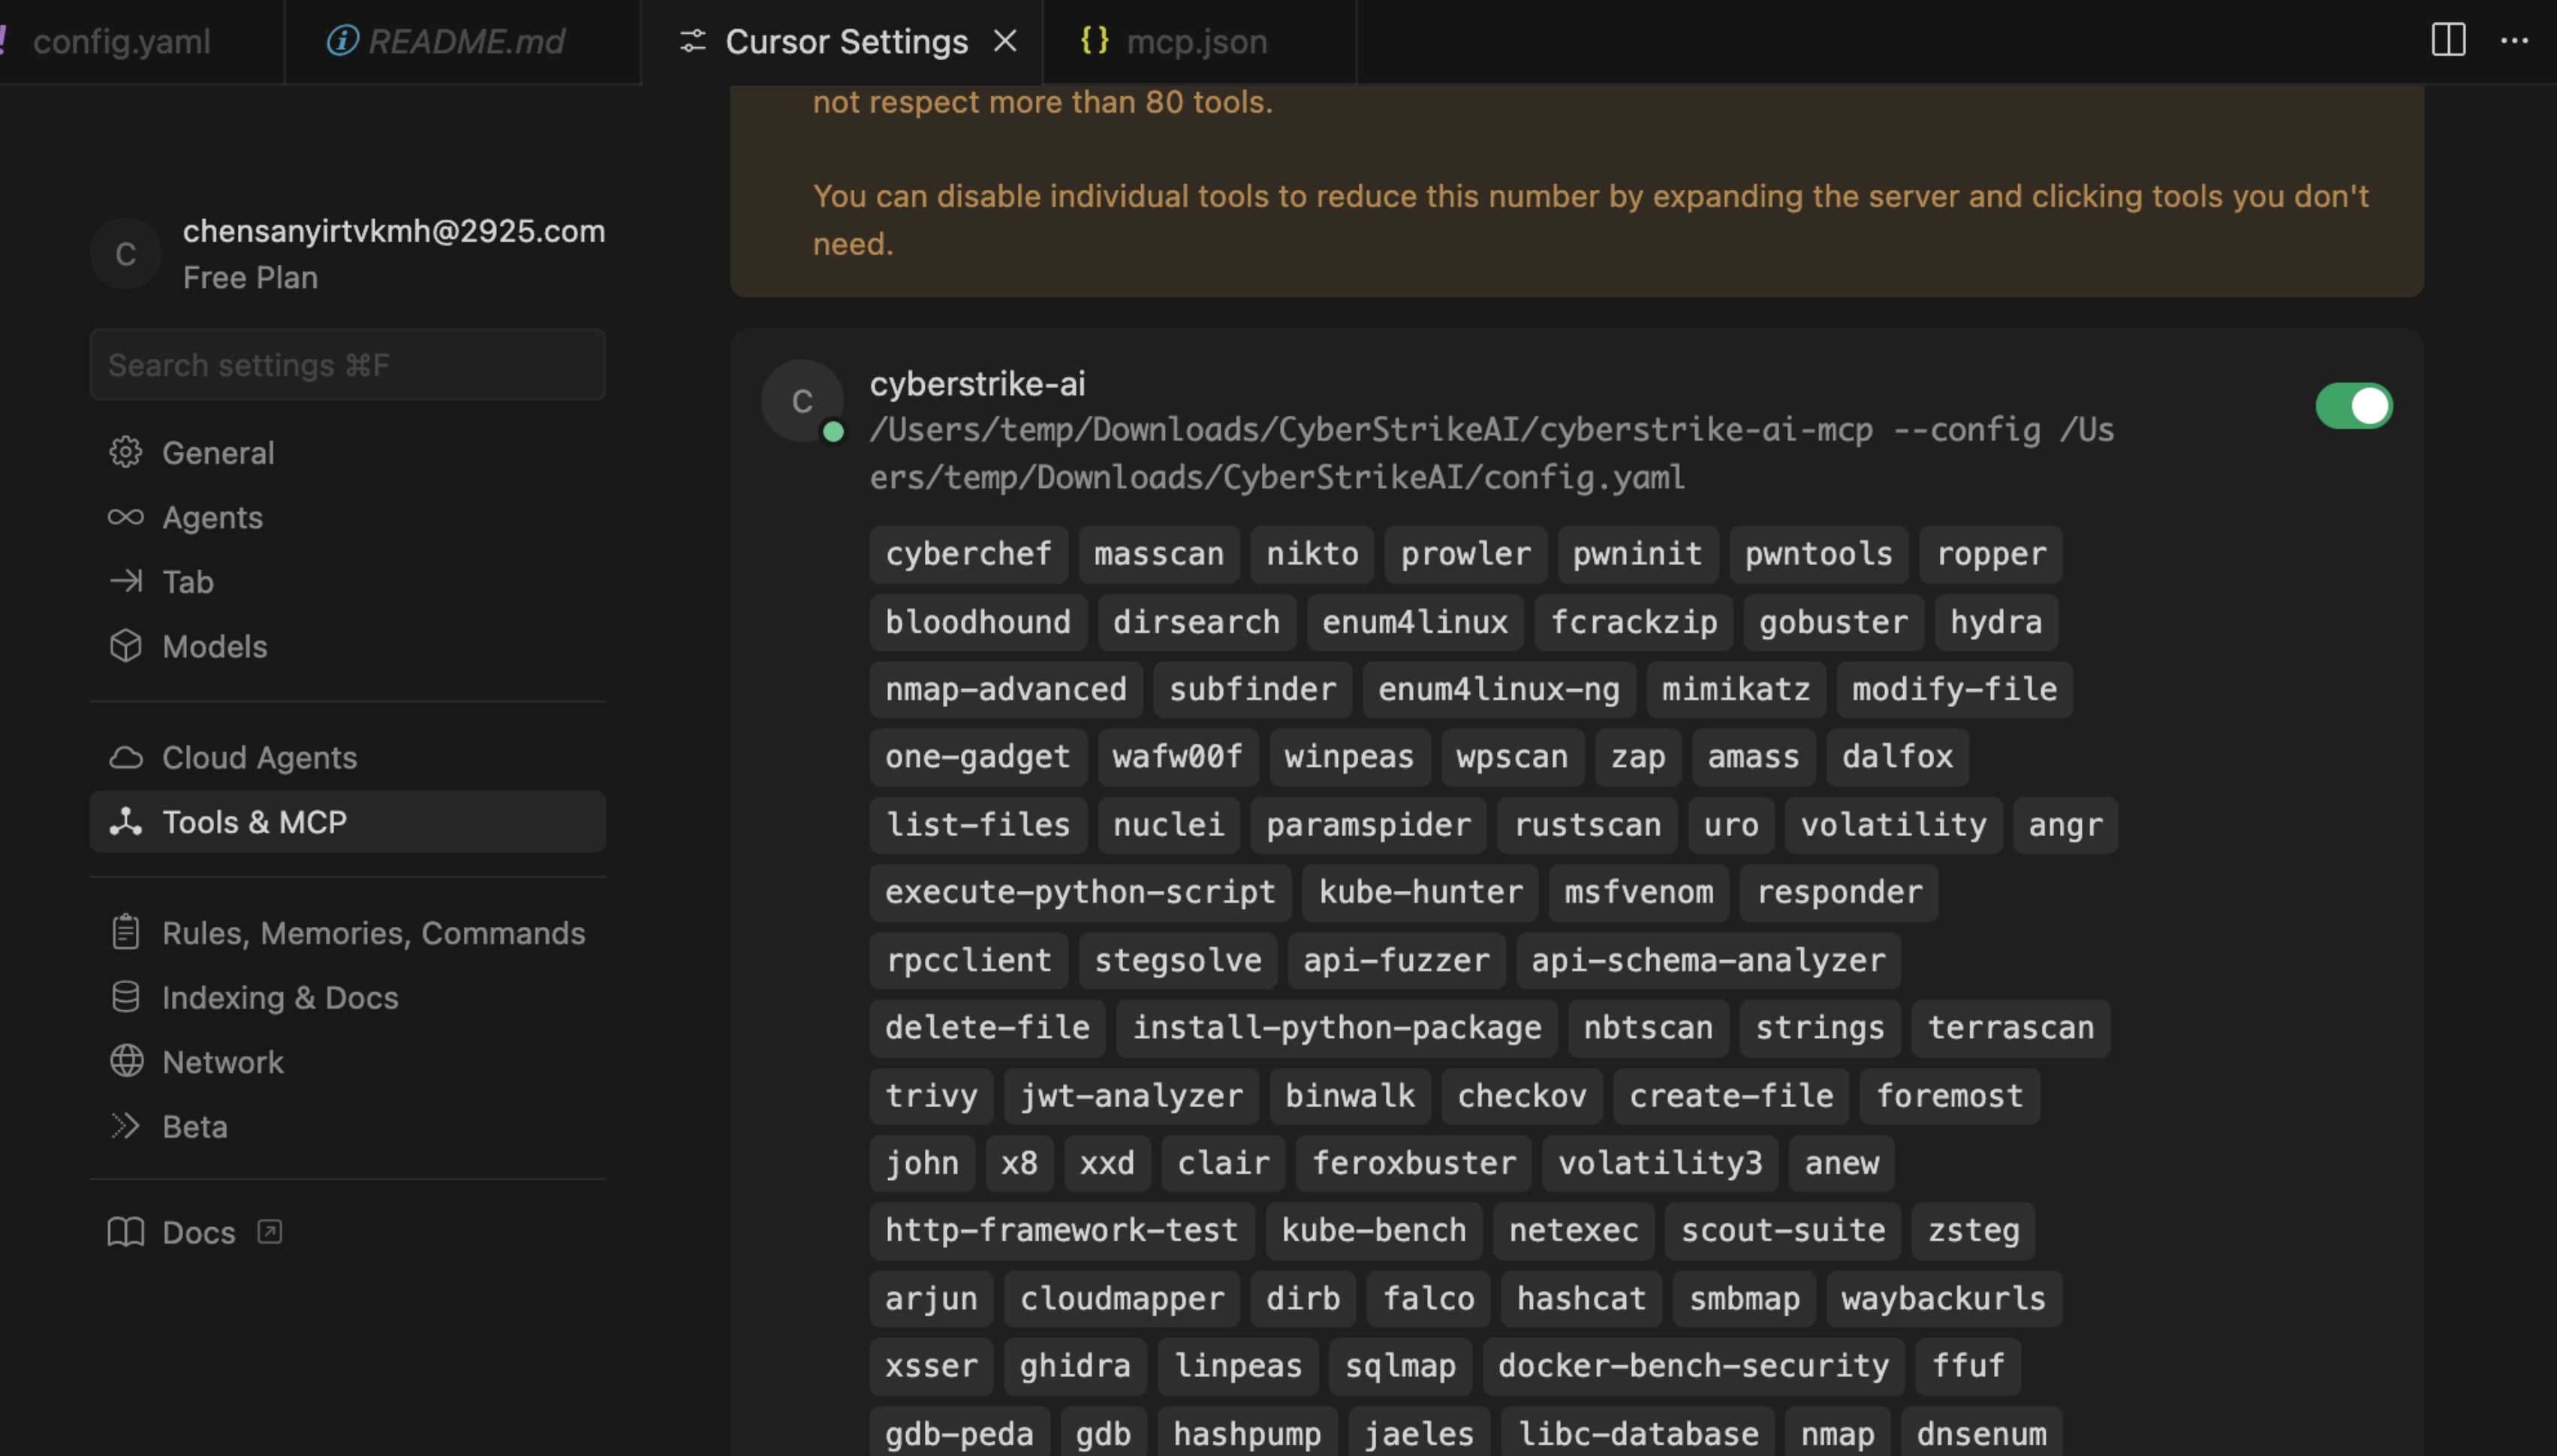
|
Burp Suite प्लगइन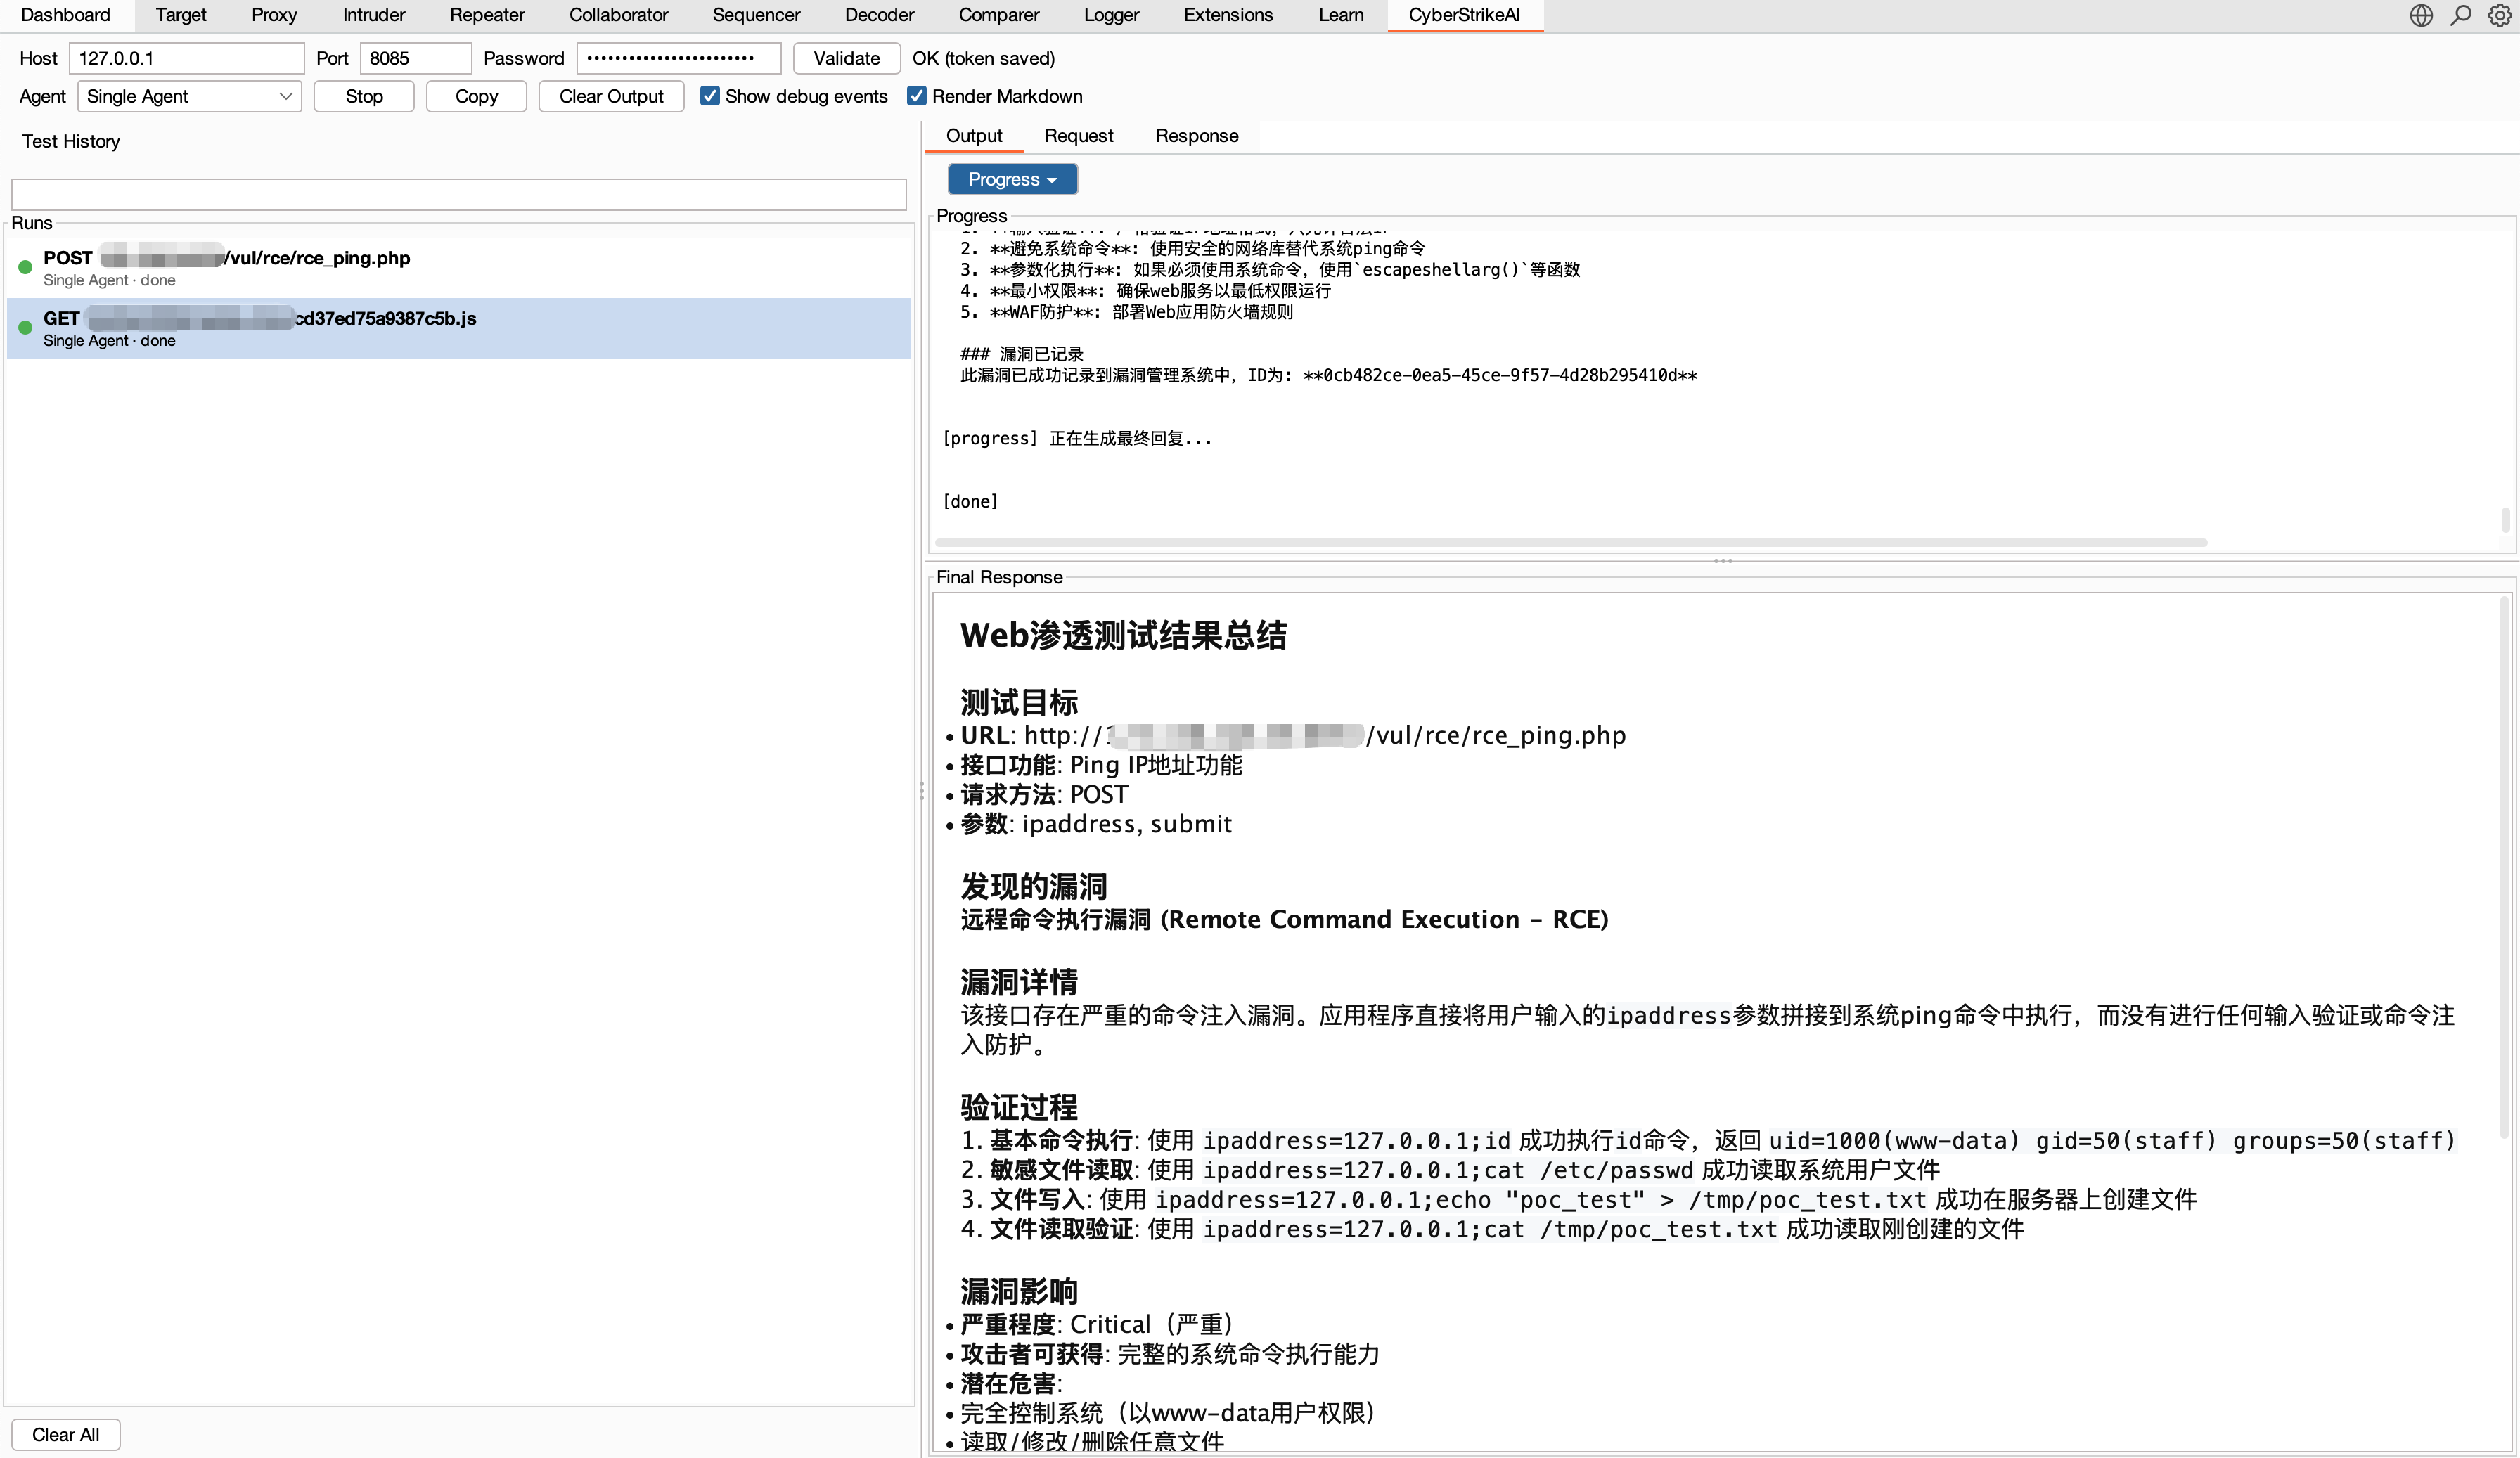
|
मुख्य विशेषताएँ
एजेंट और ऑर्केस्ट्रेशन
- 🤖 एजेंटिक निष्पादन प्राकृतिक-भाषा इरादे को नियंत्रित, ऑडिट-योग्य सुरक्षा क्रियाओं में अनुवादित करता है।
- 🧩 Eino ऑर्केस्ट्रेशन एकल-एजेंट निष्पादन के साथ-साथ Deep, Plan-Execute, और Supervisor मल्टी-एजेंट मोड का समर्थन करता है।
- 🔀 ग्राफ़ वर्कफ़्लो एजेंट, उपकरण, शर्तों, अनुमोदन और आउटपुट को पुन: प्रयोज्य प्रवाहों में जोड़ते हैं।
- 🎭 भूमिका-आधारित परीक्षण सामान्य सुरक्षा परिदृश्यों के लिए केंद्रित प्रॉम्प्ट और उपकरण नीतियाँ प्रदान करता है।
उपकरण और ज्ञान
- 🧰 सुरक्षा उपकरण में 100+ क्यूरेटेड YAML रेसिपी शामिल हैं, जिनमें कस्टम एक्सटेंशन और भूमिका-स्कोप्ड पहुँच होती है।
- 🔌 MCP एकीकरण HTTP, stdio, SSE, बाहरी फेडरेशन और गतिशील उपकरण खोज का समर्थन करता है।
- ⏱️ लचीला उपकरण निष्पादन ब्लॉकिंग MCP/टूल कॉल को वर्कर्स में चलाता है, जिसमें सीमित एजेंट प्रतीक्षा, पुन: शुरू करने योग्य
execution_idपोलिंग, रद्दीकरण, प्रति-सर्वर सर्किट ब्रेकर, समवर्ती सीमाएँ और एकीकृत आउटपुट कैप शामिल हैं। - 🎯 एजेंट कौशल मानक Skill लेआउट का पालन करते हैं और प्रगतिशील, मांग-आधारित लोडिंग का समर्थन करते हैं।
- 📚 ज्ञान आधार क्वेरी पुनर्लेखन, वेक्टर पुनर्प्राप्ति, रीरैंकिंग और परिणाम पोस्ट-प्रोसेसिंग को जोड़ता है।
- 🖼️ विज़न विश्लेषण स्क्रीनशॉट, कैप्चा और UI के लिए एक अलग विज़न मॉडल का उपयोग करता है, जबकि केवल पाठ सारांश बनाए रखता है।
शासन और ऑडिट
- 🧑⚖️ मानव-इन-द-लूप अनुमोदन मोड, उपकरण अनुमतिसूची, ऑडिट-एजेंट समीक्षा और ट्रेसेबल निर्णय प्रदान करता है।
- 🛡️ कॉल ब्लॉकिंग Security के अंतर्गत MCP निष्पादन से पहले कॉन्फ़िगर करने योग्य regex जाँच, अनुस्मारक टेम्पलेट और ड्राई रन जोड़ता है, जिसमें सरकारी-डोमेन सुरक्षा डिफ़ॉल्ट रूप से सक्षम होती है। देखें उपकरण कॉल ब्लॉकिंग।
- 🔐 प्लेटफ़ॉर्म RBAC कई उपयोगकर्ताओं, सिस्टम और कस्टम भूमिकाओं, स्कोप्ड अनुमतियों, स्वामित्व और स्पष्ट असाइनमेंट का समर्थन करता है।
- 🔒 सुरक्षा और ऑडिट प्रमाणित पहुँच, ऑडिट लॉग, SQLite दृढ़ता और परिचालन साक्ष्य प्रतिधारण प्रदान करते हैं।
- 📄 परिणाम शासन एजेंट द्वारा देखे गए समान कैप्ड टूल परिणाम को संग्रहीत करता है, पुनः आरंभ पथों को अत्यधिक बड़े ऐतिहासिक आउटपुट से सुरक्षित करता है, और बड़े विवरण दृश्यों के लिए UI सुरक्षा उपाय जोड़ता है। देखें उपकरण निष्पादन शासन।