

Krawl v2.3.0
Krawl एक अनुकूलन योग्य, हल्का, क्लाउड-नेटिव वेब धोखाधड़ी सर्वर और एंटी-क्रॉलर है जो यथार्थवादी, यादृच्छिक रूप से उत्पन्न डिकॉय डेटा और एआई-जनरेटेड HTML टेम्पलेट्स का उपयोग करके आसानी से शोषण योग्य कमजोरियों वाले नकली वेब एप्लिकेशन बनाता है।
Krawl
एक आधुनिक, अनुकूलन योग्य वेब हनीपॉट सर्वर जिसे भ्रामक वेब पेजों, नकली क्रेडेंशियल्स और कैनरी टोकन के माध्यम से हमलावरों और वेब क्रॉलरों की दुर्भावनापूर्ण गतिविधि का पता लगाने और उसे ट्रैक करने के लिए डिज़ाइन किया गया है।




विषय-सूची
- डेमो
- Krawl क्या है?
- Krawl डैशबोर्ड
- डिप्लॉयमेंट मोड
- Krawl बैनलिस्ट
- क्विकस्टार्ट
- कॉन्फ़िगरेशन
- दुर्भावनापूर्ण IP को बैन करें
- हमला पहचान
- IP प्रतिष्ठा
- AI का उपयोग करके भ्रम
- रिवर्स प्रॉक्सी या CDN के पीछे चलाना
- मेट्रिक्स और मॉनिटरिंग
- दस्तावेज़ीकरण
- योगदान
डेमो
सुझाव: अतिरिक्त मज़े के लिए robots.txt पथों को क्रॉल करें
Krawl URL: http://demo.krawlme.com
डैशबोर्ड देखें http://demo.krawlme.com/das_dashboard
Krawl क्या है?
Krawl एक क्लाउड-नेटिव डिसेप्शन सर्वर है जिसे दुर्भावनापूर्ण हमलावरों, वेब क्रॉलरों और स्वचालित स्कैनरों का पता लगाने, उन्हें विलंबित करने और उनका विश्लेषण करने के लिए डिज़ाइन किया गया है।
यह संदिग्ध गतिविधि को आकर्षित करने और पहचानने के लिए एडमिन पैनल, कॉन्फ़िगरेशन फ़ाइलों और उजागर नकली क्रेडेंशियल्स जैसे आसान लक्ष्यों से भरे यथार्थवादी नकली वेब एप्लिकेशन बनाता है।
हमलावरों के संसाधनों को बर्बाद करके, Krawl दुर्भावनापूर्ण व्यवहार को वैध क्रॉलरों से स्पष्ट रूप से अलग करने में मदद करता है।
इसमें ये विशेषताएँ हैं:
- AI जनरेटेड भ्रामक पेज: हमलावरों को अपनी नकली कमज़ोर हमला सतह उत्पन्न करने में मदद करने दें
- स्पाइडर ट्रैप पेज: क्रॉलर संसाधनों को बर्बाद करने के लिए अनंत यादृच्छिक लिंक, spidertrap प्रोजेक्ट पर आधारित
- नकली लॉगिन पेज: WordPress, phpMyAdmin, एडमिन पैनल
- हनीपॉट पाथ: स्कैनरों को पकड़ने के लिए robots.txt में विज्ञापित
- नकली क्रेडेंशियल: वास्तविक दिखने वाले उपयोगकर्ता नाम, पासवर्ड, API कुंजियाँ
- कैनरी टोकन एकीकरण: बाहरी अलर्ट ट्रिगर करना
- यादृच्छिक सर्वर हेडर: सर्वर हेडर और संस्करण के आधार पर हमलों को भ्रमित करें
- रियल-टाइम डैशबोर्ड: संदिग्ध गतिविधि की निगरानी करें
- YARA हमला पहचान: वेब हमलों, एक्सप्लॉइट पेलोड, 2,500 से अधिक CVE, IoT बॉटनेट और एक्सपोज़र प्रोब के लिए 3,100 से अधिक बंडल किए गए नियम, जिनका उत्तर मिलते-जुलते नकली उत्तरों से दिया जाता है
- अनुकूलन योग्य नकली सामग्री: प्रत्येक नकली पेज और हमला उत्तर एक फ़ाइल है जो
responses/manifest.yamlमें सूचीबद्ध है - यादृच्छिक त्रुटि इंजेक्शन: वास्तविक सर्वर व्यवहार की नकल करें
आप रिवर्स प्रॉक्सी का उपयोग करके Krawl को अपनी अन्य सेवाओं के साथ आसानी से उजागर कर सकते हैं ताकि उन्हें वेब क्रॉलर और दुर्भावनापूर्ण उपयोगकर्ताओं से बचाया जा सके। अधिक जानकारी के लिए, रिवर्स प्रॉक्सी दस्तावेज़ीकरण देखें।
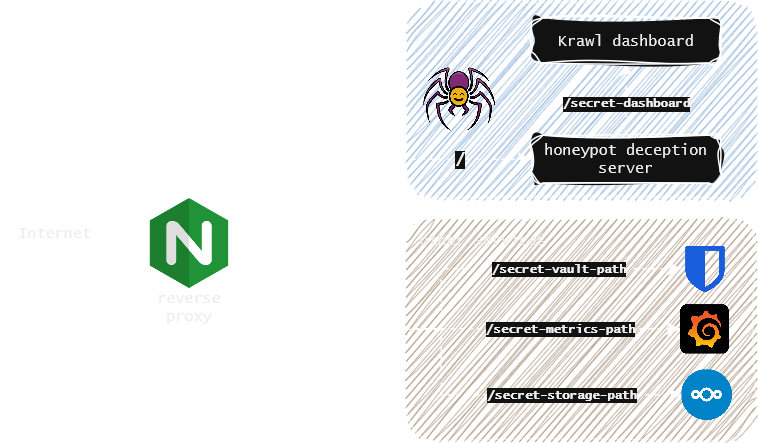
Krawl डैशबोर्ड
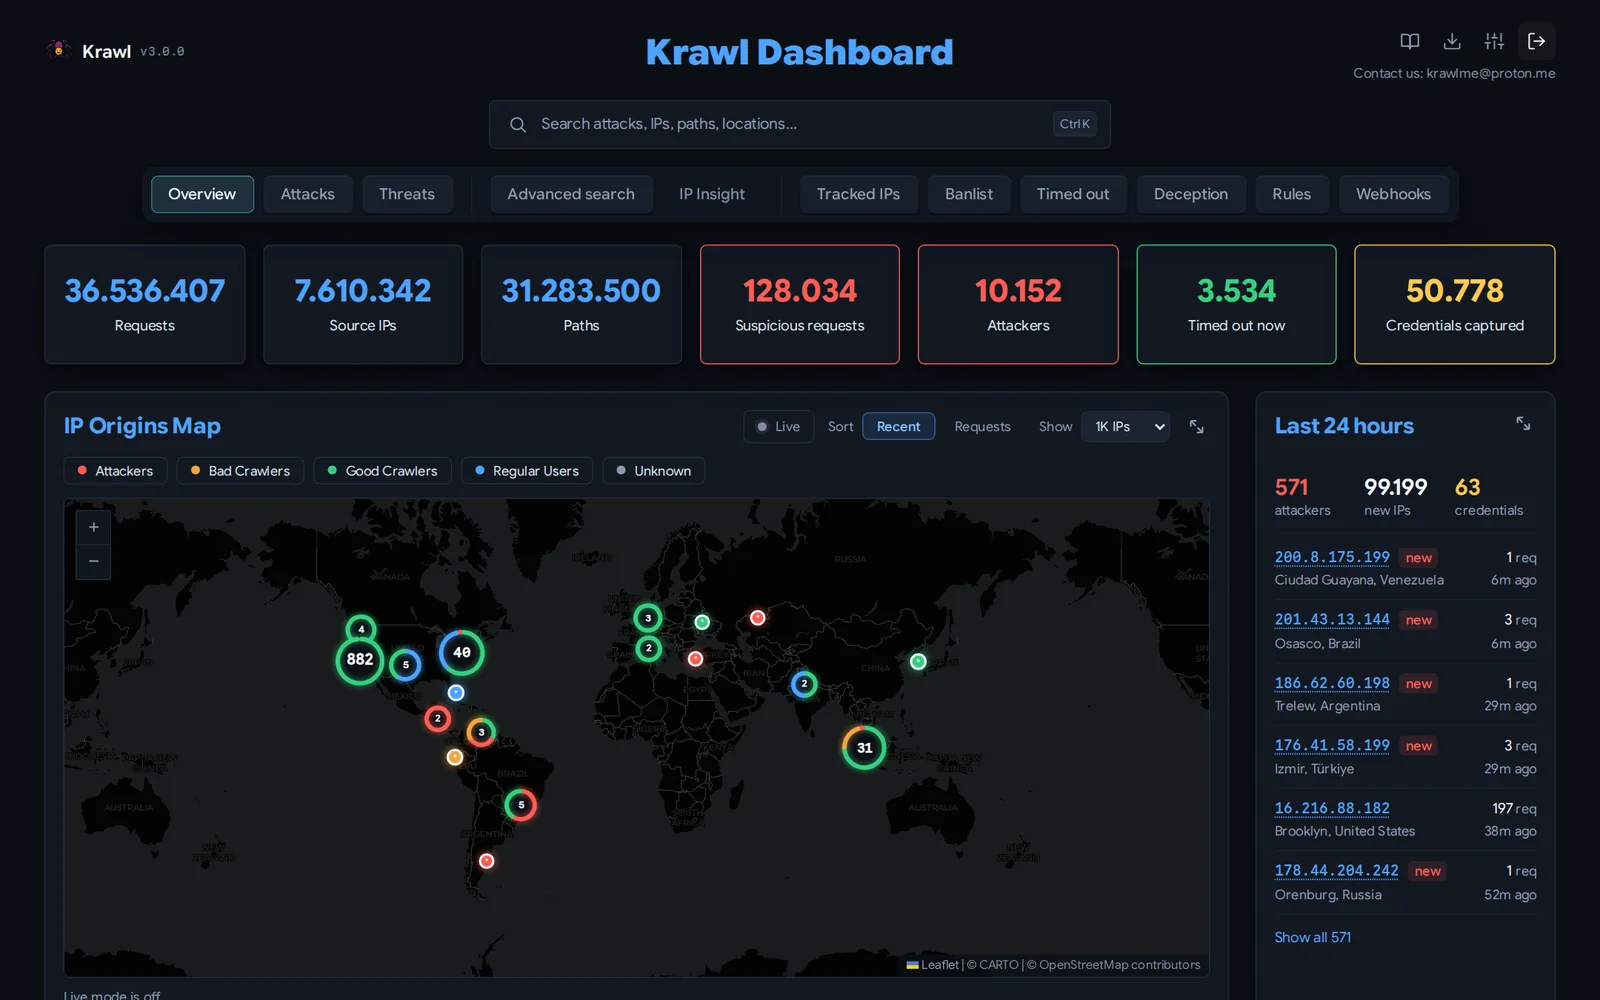
Krawl एक व्यापक डैशबोर्ड प्रदान करता है, जो स्टार्टअप पर उत्पन्न एक यादृच्छिक गुप्त पथ पर या KRAWL_DASHBOARD_SECRET_PATH के माध्यम से कॉन्फ़िगर किए गए कस्टम पथ पर सुलभ है। यह डैशबोर्ड को आपके हनीपॉट को स्कैन करने वाले हमलावरों से छिपाकर रखता है।
डैशबोर्ड पथ वाले किसी भी व्यक्ति के लिए पाँच टैब खुले हैं:
- अवलोकन: हमला गतिविधि का उच्च-स्तरीय दृश्य: IP मूल स्थानों का इंटरैक्टिव मानचित्र, हाल के संदिग्ध अनुरोध, और शीर्ष IP, User-Agent और पथ।
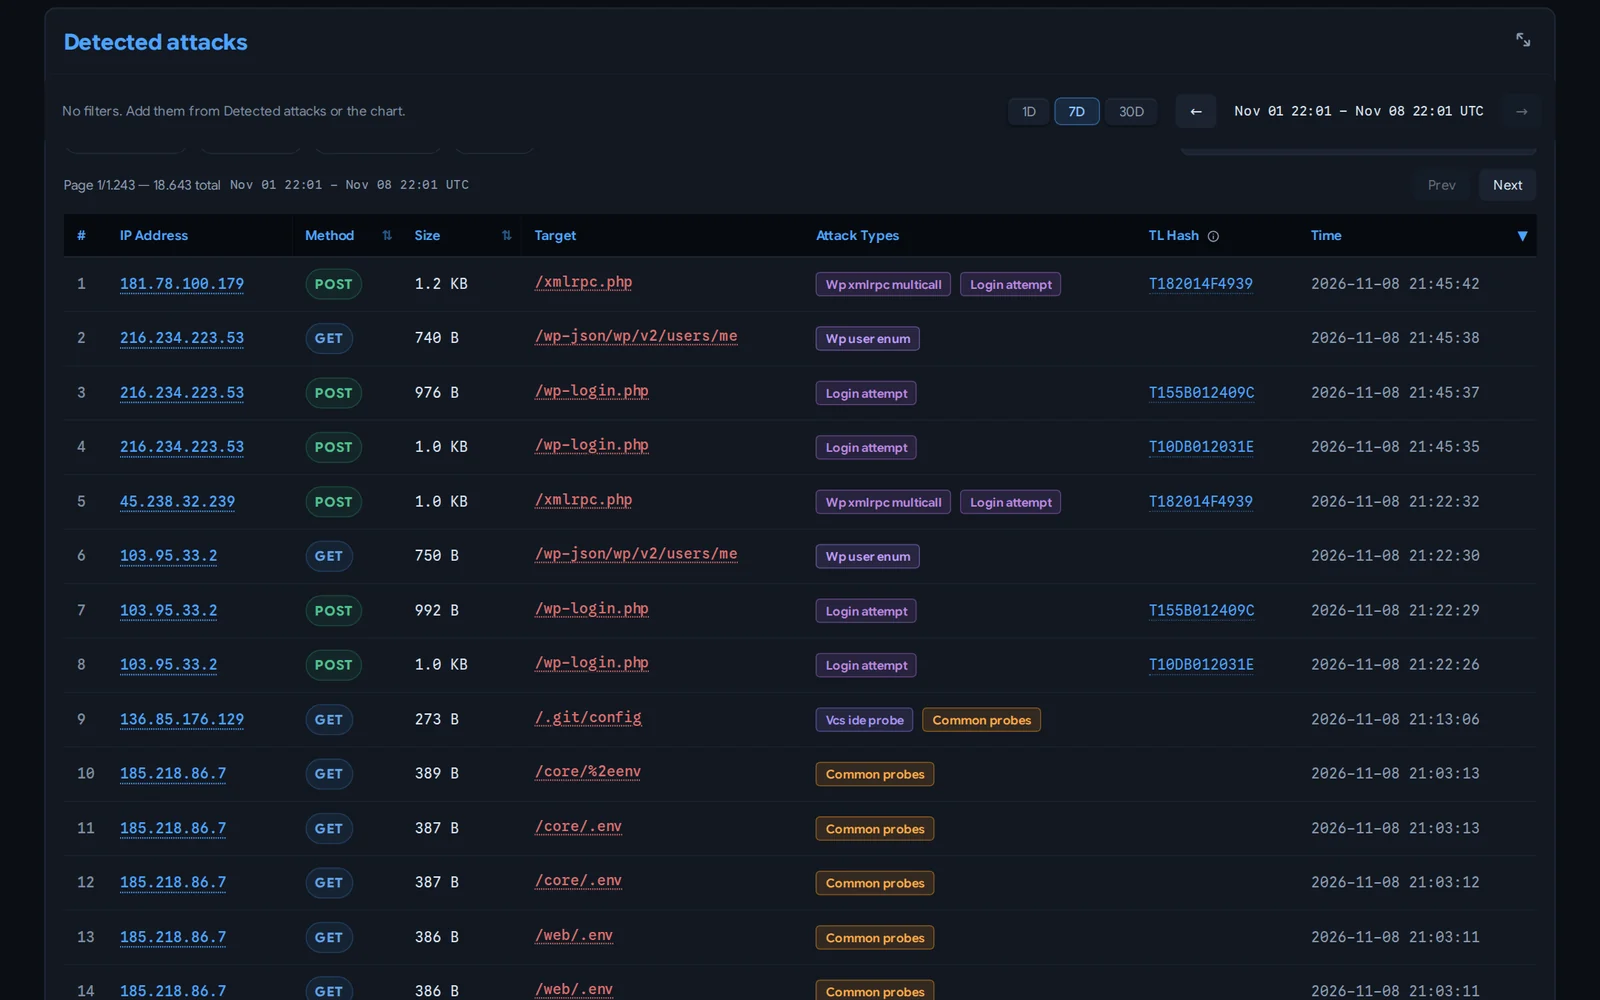
- हमले: कैप्चर किए गए क्रेडेंशियल, हनीपॉट ट्रिगर, और पहचाने गए हमला प्रकारों (SQLi, XSS, पथ ट्रैवर्सल, आदि) का विस्तृत विश्लेषण, चार्ट और तालिकाओं के साथ।
-
खतरे: TLSH फ़ज़ी हैश द्वारा अभियानों में समूहीकृत पेलोड, ताकि एक वेबशेल और उसके संपादित रूपांतर असंबंधित हिट के बजाय एक अभियान के रूप में पढ़े जाएँ, साथ में प्रत्येक कैप्चर की गई फ़ाइल की एक सूची।
-
उन्नत खोज: पथ, होस्ट, IP, रेफरर, यूज़र एजेंट, मेथड, कच्चे अनुरोध टेक्स्ट और HTTP हेडर द्वारा संग्रहीत अनुरोध खोजें।
-
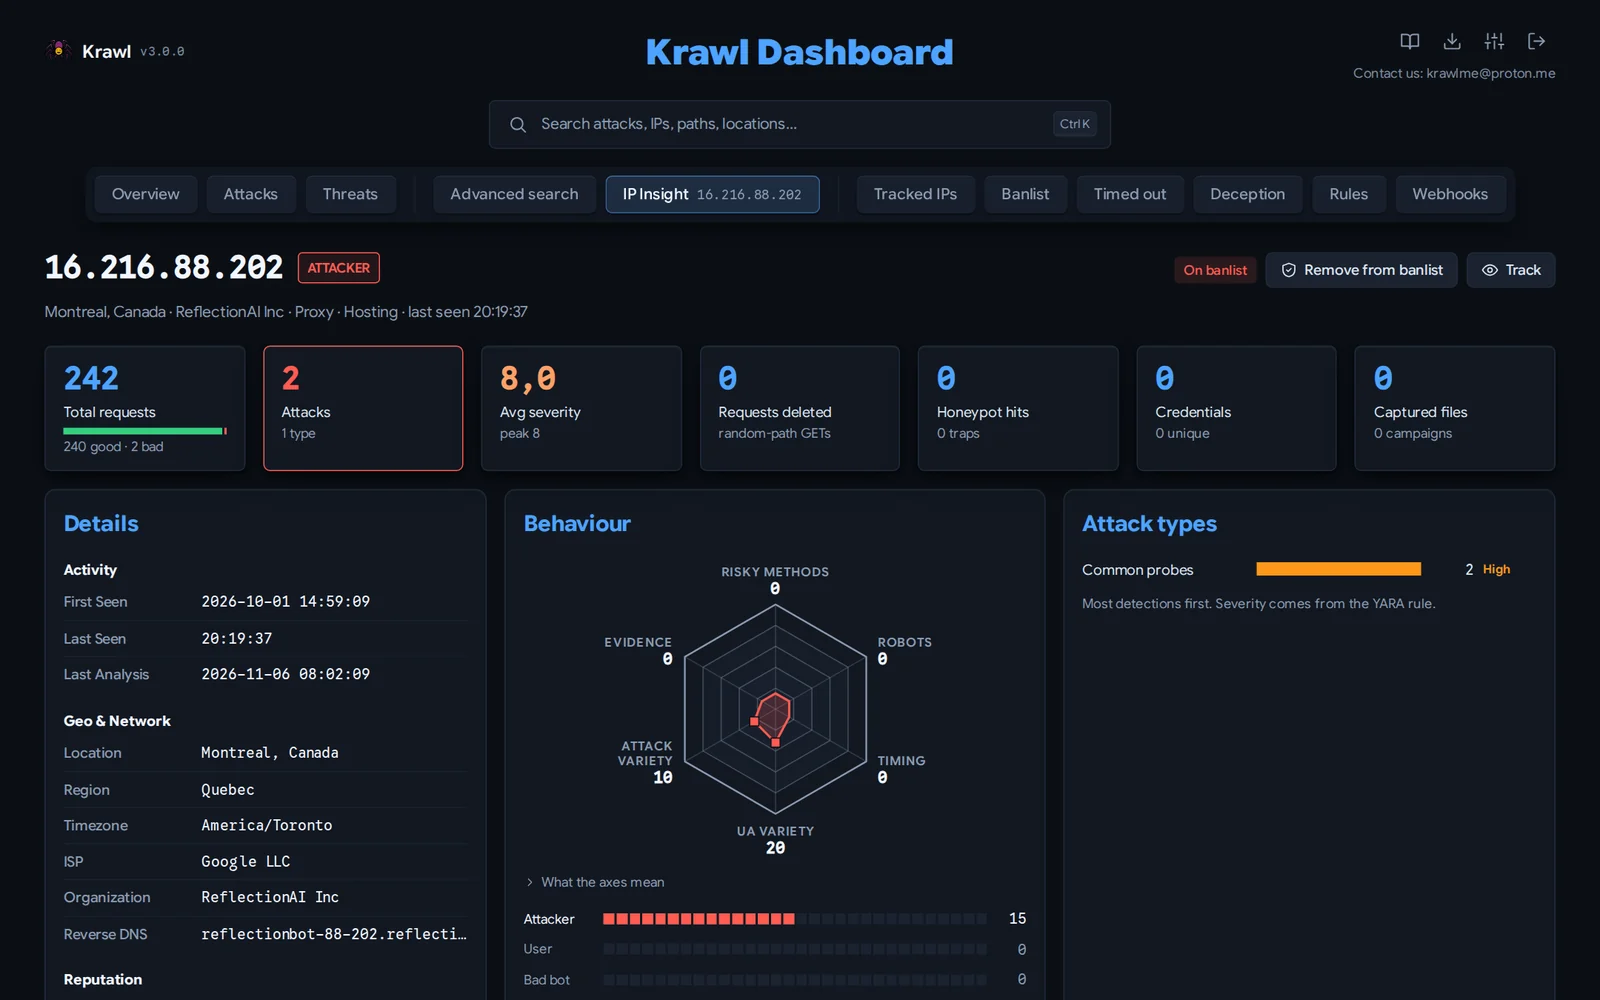
IP इनसाइट: चयनित IP का गहन फ़ोरेंसिक दृश्य: भू-स्थान, ISP/ASN जानकारी, प्रतिष्ठा फ़्लैग, एक व्यवहार षट्भुज, रैंक किए गए हमला प्रकार, अच्छे और बुरे अनुरोधों की गिनती, औसत गंभीरता, रेफरर इतिहास, कैप्चर की गई फ़ाइलें और क्रेडेंशियल, श्रेणी टाइमलाइन, और पूर्ण एक्सेस इतिहास।
इसके अतिरिक्त, डैशबोर्ड पासवर्ड से प्रमाणित करने के बाद, संरक्षित टैब उपलब्ध हो जाते हैं: