
nebula v2.0.0
रिकॉन, नोट-टेकिंग और कमजोरी विश्लेषण को स्वचालित करने के लिए AI-संचालित पैनेट्रेशन टेस्टिंग सहायक।
Nebula
AI संचालित पेंटेस्टिंग
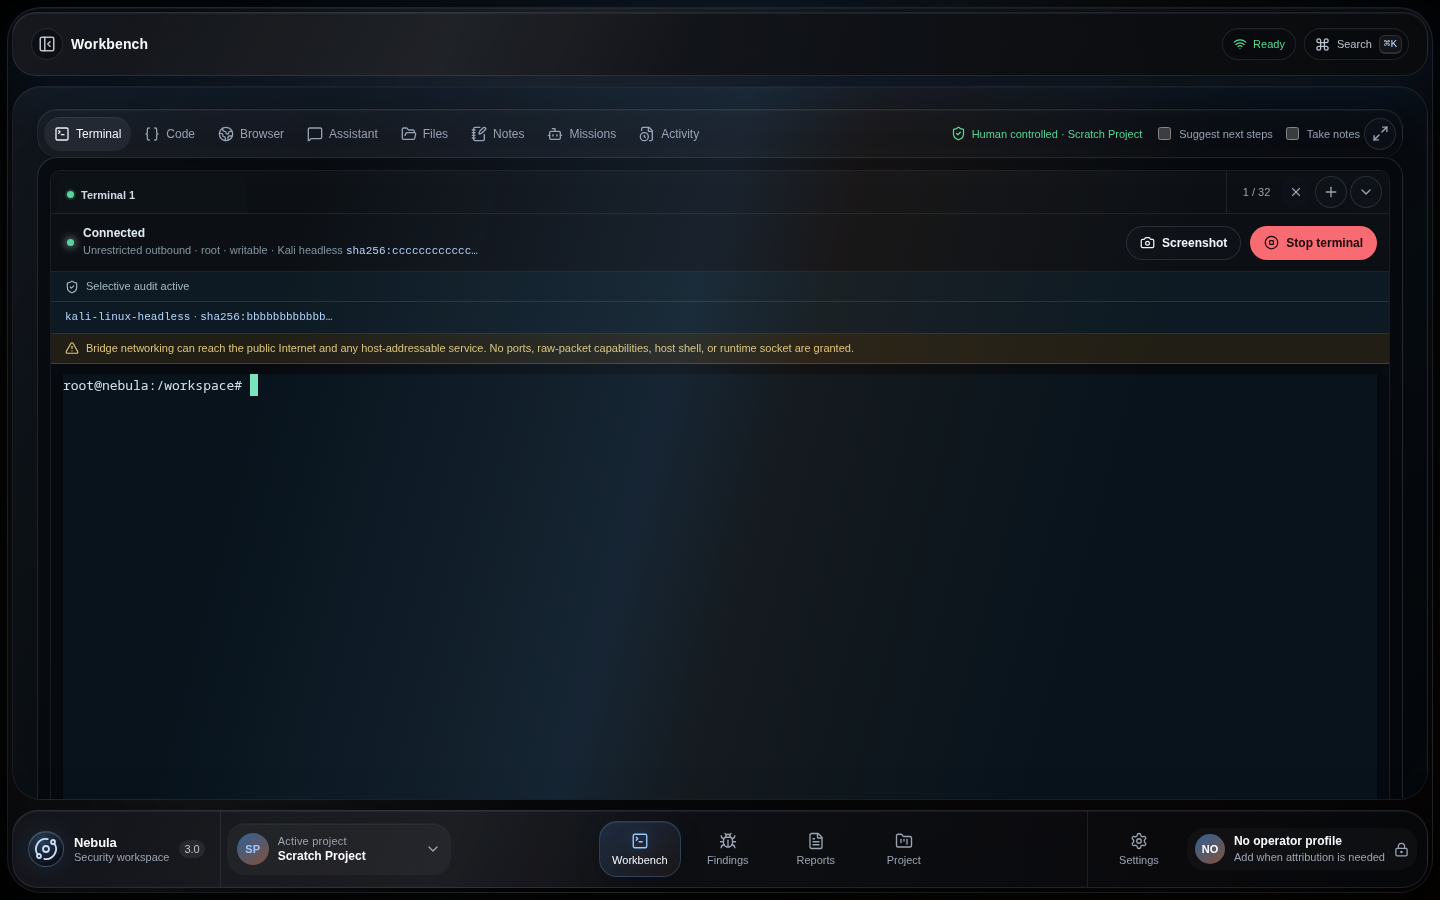
The Zero Layer workbench
आभार
सबसे पहले, मैं सर्वशक्तिमान ईश्वर को धन्यवाद देना चाहता हूँ, जो सभी ज्ञान का स्रोत हैं। उनके बिना, यह संभव नहीं होता।
Nebula एक सुरक्षा एंगेजमेंट के कार्यशील भागों को एक डेस्कटॉप सतह पर लाता है: टर्मिनल, कोड, ब्राउज़र, सहायक, फ़ाइलें, नोट्स, मिशन, निष्कर्ष, और रिपोर्ट।
AI जाँच, व्यवस्थित करण, और लेखन कर सकता है। ऑपरेटर दायरा परिभाषित करता है, अधिकार प्रदान करता है, और तय करता है कि क्या चलता है।
ऑपरेटर के इर्द-गिर्द डिज़ाइन किया गया
एक ही स्थान पर काम करें। शोध से एक सीमित टर्मिनल तक जाएँ, उपयोगी आउटपुट को साक्ष्य के रूप में सुरक्षित रखें, और संदर्भ खोए बिना इसे निष्कर्षों और रिपोर्टों में ले जाएँ।
अधिकार स्पष्ट रखें। दायरा प्रवर्तन, अनुमोदन विराम, कठोर बजट, और पृथक OCI निष्पादन AI सहायता और परीक्षणाधीन सिस्टमों के बीच स्थित हैं।
एक टिकाऊ निशान छोड़ें। सामग्री-पता-युक्त आर्टिफैक्ट, केवल-जोड़ने वाली घटनाएँ, निष्पादन उद्गम, और अखंडता-प्रमाणित निर्यात यह संरक्षित करते हैं कि किसी निष्कर्ष तक कैसे पहुँचा गया।
intent → assistance → approval → execution → evidence
Nebula होस्टेड, स्थानीय, और OpenAI-संगत मॉडल रनटाइम का समर्थन करता है। एक मॉडल प्रदाता वैकल्पिक है; मानव टर्मिनल, साक्ष्य कार्यप्रवाह, नोट्स, निष्कर्ष, और रिपोर्टें इसके बिना भी उपलब्ध रहती हैं।
Nebula का उपयोग केवल उन सिस्टमों और नेटवर्कों पर करें जिनके आप स्वामी हैं या जिनका परीक्षण करने के लिए आपको स्पष्ट रूप से अधिकृत किया गया है।
प्रीव्यू इंस्टॉल करें
Linux x86_64 के लिए Nebula 3 प्रीव्यू बिल्ड GitHub Releases पर nebula-v3.* प्रीरिलीज़ के रूप में दिखाई देते हैं। नेटिव आर्टिफैक्ट वाला रिलीज़ चुनें और इंस्टॉल करने से पहले उसके प्रकाशित नोट्स पढ़ें; चेक-इन किए गए रिलीज़ नोट्स अप्रकाशित उम्मीदवारों का भी वर्णन कर सकते हैं। कंटेनर टर्मिनल और Docker-मोड ऑटोमेशन के लिए Docker या Podman आवश्यक है। सोर्स चेकआउट में मौजूद सुविधाएँ प्रकाशित प्रीव्यू से आगे हो सकती हैं।
पसंदीदा इंस्टॉलेशन विधि हस्ताक्षरित Nebula APT रिपॉज़िटरी है। इसका आर्काइव-की फिंगरप्रिंट है:
1D90 1EB3 4C8C 1065 F118 680D 1C5C 924C B4B5 823D
उस फिंगरप्रिंट को सत्यापित करें, वर्तमान प्रीव्यू चैनल जोड़ें, और इंस्टॉल करें:
sudo apt update
sudo apt install -y ca-certificates curl gnupg
curl -fsSL https://berylliumsec.github.io/nebula-apt/nebula-archive-keyring.asc |
  gpg --show-keys --fingerprint
curl -fsSL https://berylliumsec.github.io/nebula-apt/nebula-archive-keyring.asc |
  sudo gpg --dearmor --batch --yes -o /usr/share/keyrings/nebula-archive-keyring.gpg
echo "deb [arch=amd64 signed-by=/usr/share/keyrings/nebula-archive-keyring.gpg] https://berylliumsec.github.io/nebula-apt prerelease main" |
  sudo tee /etc/apt/sources.list.d/nebula.list >/dev/null
sudo apt update
sudo apt install nebula
nebula
Nebula 3 के प्रीव्यू में होने के दौरान prerelease चैनल जानबूझकर है। DEB
Debian, Ubuntu, Kali, और संगत सिस्टमों का समर्थन करता है। भविष्य के अपडेट सामान्य APT कार्यप्रवाह के माध्यम से प्रशासक के नियंत्रण में रहते हैं।
इसके बजाय डाउनलोड किया गया DEB मैन्युअल रूप से इंस्टॉल करें
GitHub Releases से DEB और SHA256SUMS-linux-x64.txt डाउनलोड करें, फिर सत्यापित करें और इंस्टॉल करें (<version> को प्रकाशित रिलीज़ संस्करण से बदलें):
sha256sum --check --ignore-missing SHA256SUMS-linux-x64.txt
sudo apt install ./Nebula-<version>-linux-x86_64.deb
इसके बजाय पोर्टेबल AppImage का उपयोग करें
उसी रिलीज़ से AppImage और चेकसम फ़ाइल डाउनलोड करें, फिर चलाएँ:
sha256sum --check --ignore-missing SHA256SUMS-linux-x64.txt
chmod +x Nebula-<version>-linux-x86_64.AppImage
./Nebula-<version>-linux-x86_64.AppImage
AppImage को किसी सिस्टम-व्यापी इंस्टॉलेशन की आवश्यकता नहीं है और यह Nebula के हस्ताक्षरित डायरेक्ट-अपडेट चैनल का उपयोग करता है।
लॉन्च के बाद, बंडल किए गए Core और स्थानीय रनटाइम सीमा का निरीक्षण करें:
nebula-core doctor --json
पहला लॉन्च: टर्मिनल और ऑटोमेशन सुविधाएँ तैयार होने से पहले Nebula को आधिकारिक Kali इमेज डाउनलोड, तैयार, और सत्यापित करने की आवश्यकता हो सकती है। आपके कनेक्शन और कंटेनर रनटाइम के आधार पर इसमें कई मिनट लग सकते हैं।
प्रीव्यू बिल्ड के बारे में
कोई बिल्ड तभी मौजूद होता है जब GitHub Releases पर एक
nebula-v3.*प्रविष्टि और उसके नेटिव आर्टिफैक्ट दिखाई दें। उपयोग से पहले एंगेजमेंट डेटा का बैकअप लें और रिलीज़ नोट्स तथा चेकसम की समीक्षा करें। Nebula 3 इंस्टॉल करने के लिएpip install nebula-aiका उपयोग न करें।
macOS, Windows, और Linux arm64 इंस्टॉलर वर्तमान रिलीज़ मैट्रिक्स का हिस्सा नहीं हैं।
सोर्स से चलाएँ
Python 3.11–3.13, Poetry 2.1.3, npm के साथ Node.js 20, स्थिर Rust टूलचेन, और अपने ऑपरेटिंग सिस्टम के लिए Tauri पूर्वापेक्षाएँ इंस्टॉल करें।
git clone https://github.com/BerylliumSec/nebula.git
cd nebula
poetry install --with dev
poetry run playwright install chromium
npm --prefix ui ci
npm --prefix ui run dev:desktop
Playwright ब्राउज़र JavaScript-चालित URL ज्ञान स्रोतों को रेंडर करता है। हस्ताक्षरित Linux इंस्टॉलर में पैकेज्ड डेस्कटॉप द्वारा उपयोग किया जाने वाला लॉक्ड Chromium हेडलेस रनटाइम शामिल है। सोर्स चेकआउट के लिए ऊपर दिए गए स्पष्ट इंस्टॉलेशन चरण की आवश्यकता होती है; Nebula मौजूदा सिस्टम Chrome या Chromium ब्राउज़र का भी उपयोग कर सकता है। अंतिम कमांड स्थानीय Nebula Core साइडकार बनाता है, UI डेवलपमेंट सर्वर शुरू करता है, और चेकआउट से सीधे नेटिव डेस्कटॉप खोलता है।
केवल-ब्राउज़र विकास और केंद्रित जाँच
वर्कस्पेस बनाएँ और Core को उपलब्ध लूपबैक पोर्ट चुनने दें:
npm --prefix ui run build
poetry run nebula-core ui
संस्करण मेटाडेटा और UI बिल्ड की जाँच करें। केंद्रित परीक्षण नीति का उपयोग करके बदले गए यात्रा के लिए परीक्षण चुनें और एकत्र करें; एक नियमित परिवर्तन संपूर्ण बैकएंड या UI सूट नहीं चलाता।
python scripts/nebula3_version.py check
npm --prefix ui run build
Nebula 2 से माइग्रेट करें
Nebula 2 बंद करें, एंगेजमेंट डायरेक्टरी का बैकअप सुरक्षित रखें, और स्रोत को संशोधित किए बिना इसे आयात करें:
nebula-core import-2x "/path/to/nebula-2-engagement"
मूल डेटा हटाने से पहले आयातित प्रोजेक्ट और उसके साक्ष्य को सत्यापित करें। पूर्ण अखंडता और पुनर्प्राप्ति प्रक्रिया के लिए Nebula 2 से माइग्रेट करना देखें।
और पढ़ें
Built for deliberate security work.