
aws-security-assessment-solution v3.0.0
आपके AWS खाते का Prowler का उपयोग करके एक समय-बिंदु मूल्यांकन बनाने में मदद करने के लिए एक AWS उपकरण।
स्व-सेवा सुरक्षा मूल्यांकन समाधान (v2.0)
साइबर सुरक्षा कई CIOs, CISOs और उनके ग्राहकों के लिए एक बहुत ही महत्वपूर्ण विषय और चिंता का बिंदु बनी हुई है। इन महत्वपूर्ण चिंताओं को पूरा करने के लिए, AWS ने एक प्राथमिक सेवा समूह विकसित किया है जिसका उपयोग ग्राहकों को अपने खातों की सुरक्षा में सहायता के लिए करना चाहिए। Amazon GuardDuty, AWS Security Hub, AWS Config, और AWS Well-Architected समीक्षाएँ ग्राहकों को अपने AWS खातों पर एक मजबूत सुरक्षा स्थिति बनाए रखने में मदद करती हैं। जैसे-जैसे अधिक संगठन क्लाउड पर तैनाती करते हैं, विशेष रूप से यदि वे इसे तेज़ी से कर रहे हैं, और उन्होंने अभी तक अनुशंसित AWS सेवाओं को लागू नहीं किया है, तो क्लाउड वातावरण का त्वरित सुरक्षा मूल्यांकन करने की आवश्यकता हो सकती है।
हमने अपने ग्राहकों को एक सुरक्षा मूल्यांकन रिपोर्ट प्रदान करने के लिए एक सस्ता, तैनात करने में आसान, सुरक्षित और तेज़ समाधान विकसित किया है। ये रिपोर्ट ओपन सोर्स प्रोजेक्ट Prowler का उपयोग करके उत्पन्न की जाती हैं। Prowler AWS सर्वोत्तम प्रथाओं के आधार पर समय-बिंदु सुरक्षा मूल्यांकन करता है और ग्राहक के तैनात वातावरण में किसी भी संभावित जोखिम क्षेत्रों की शीघ्रता से पहचान करने में मदद कर सकता है। यदि आप इन मूल्यांकनों को निरंतर आधार पर करने में रुचि रखते हैं, तो AWS Security Hub के Foundational Security Best Practices standard को सक्षम करने की सिफारिश करता है। यदि आप अपने Prowler मूल्यांकन परिणामों को Security Hub के साथ एकीकृत करने में रुचि रखते हैं, तो आप Prowler Documentation में दिए गए निर्देशों का पालन कर सकते हैं।
नोट: Prowler एक AWS स्वामित्व वाला समाधान नहीं है। ग्राहकों को इस समाधान को चलाने से पहले स्वतंत्र रूप से Prowler की समीक्षा करनी चाहिए। Prowler से जुड़ी किसी भी निर्भरता को अद्यतित रखा जाना चाहिए। यह समाधान pip पैकेज इंस्टॉलर से Prowler का एक पिन किया गया संस्करण (वर्तमान में 5.41.0) इंस्टॉल करता है, ताकि Prowler के आउटपुट प्रारूप में परिवर्तन बिना चेतावनी के स्कैन को तोड़ न सके। किसी नए रिलीज़ पर जाने के लिए,
2-sat2-codebuild-prowler.yamlमेंpip3 install prowler==लाइन को संपादित करें।
📕 अधिक गहन चरण-दर-चरण निर्देशों के लिए, SHIP Workshop में मॉड्यूल 2 पर जाएँ।
विषय-सूची
- अवलोकन
- पैरामीटर
- तैनाती
- एकल खाता स्कैन
- बहु-खाता स्कैन
- परिणामों की समीक्षा करें
- स्कैन प्रकार
- सूचनाएँ
- रिपोर्टिंग सारांश
- अक्सर पूछे जाने वाले प्रश्न (FAQ)
- सफ़ाई
- सुरक्षा
- लाइसेंस
अवलोकन
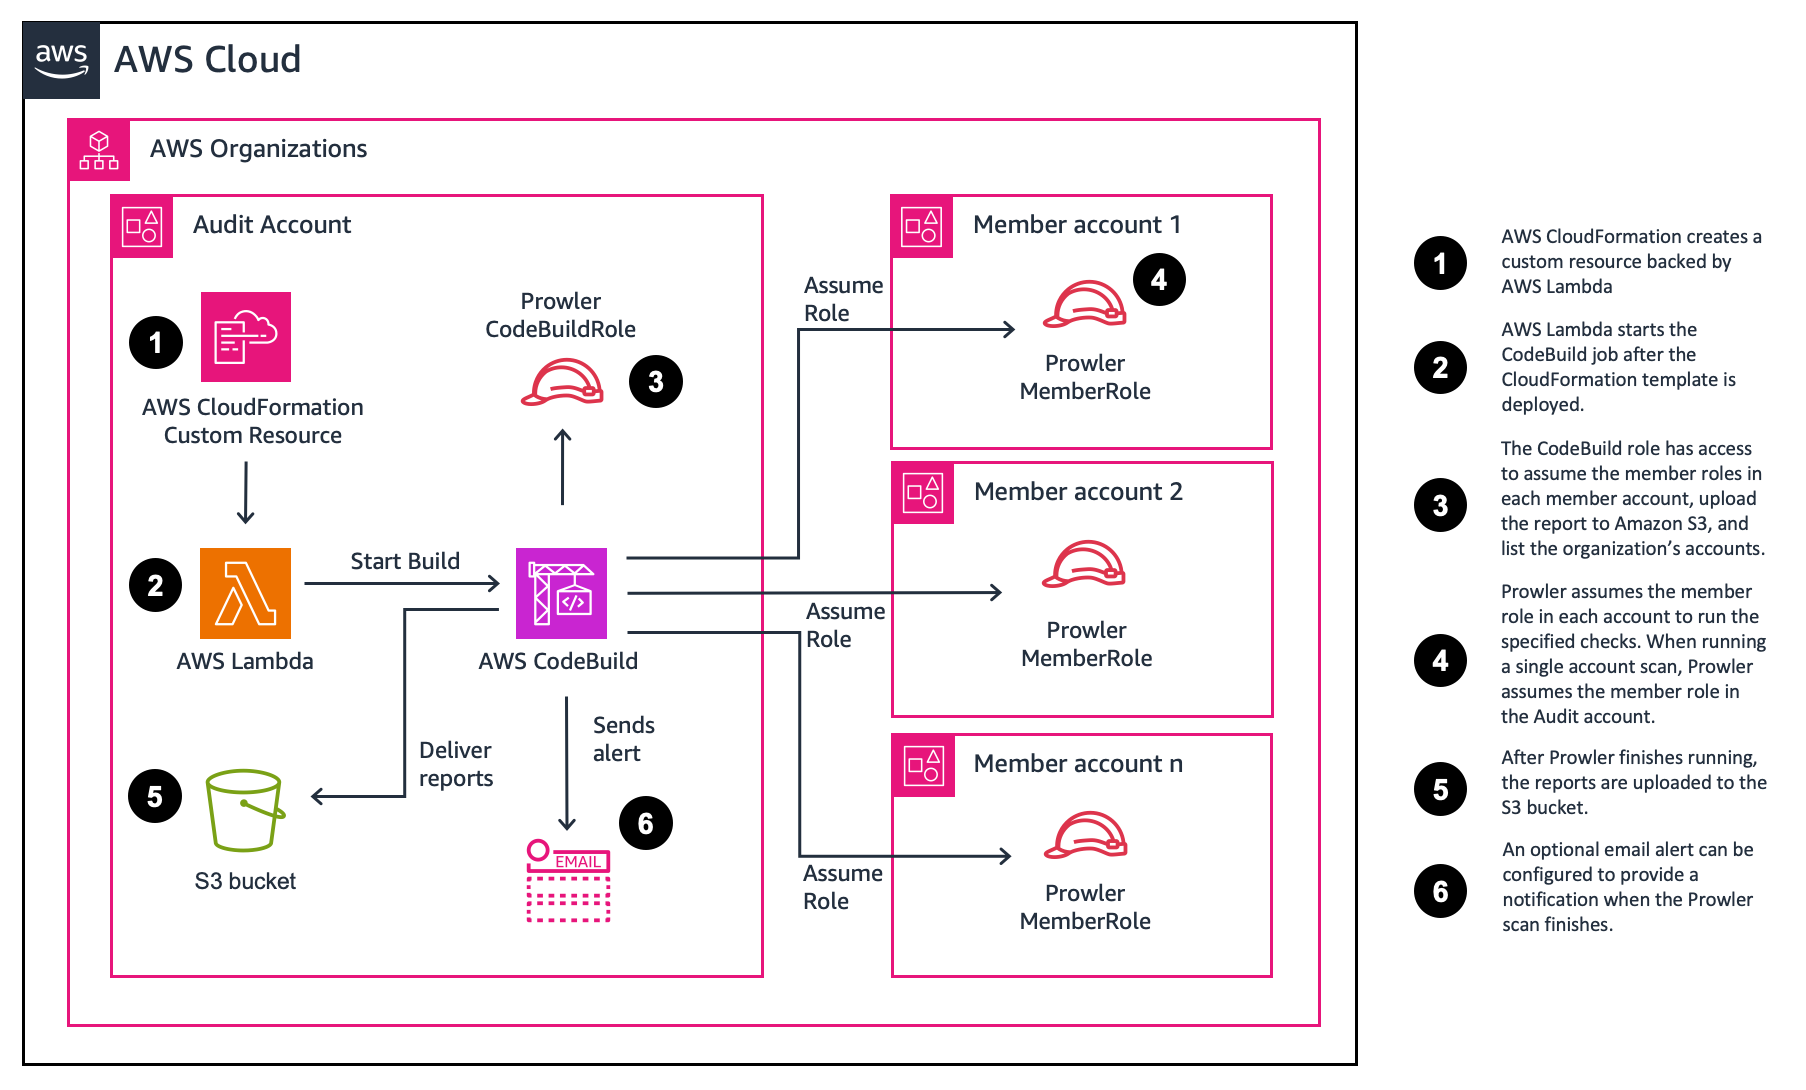
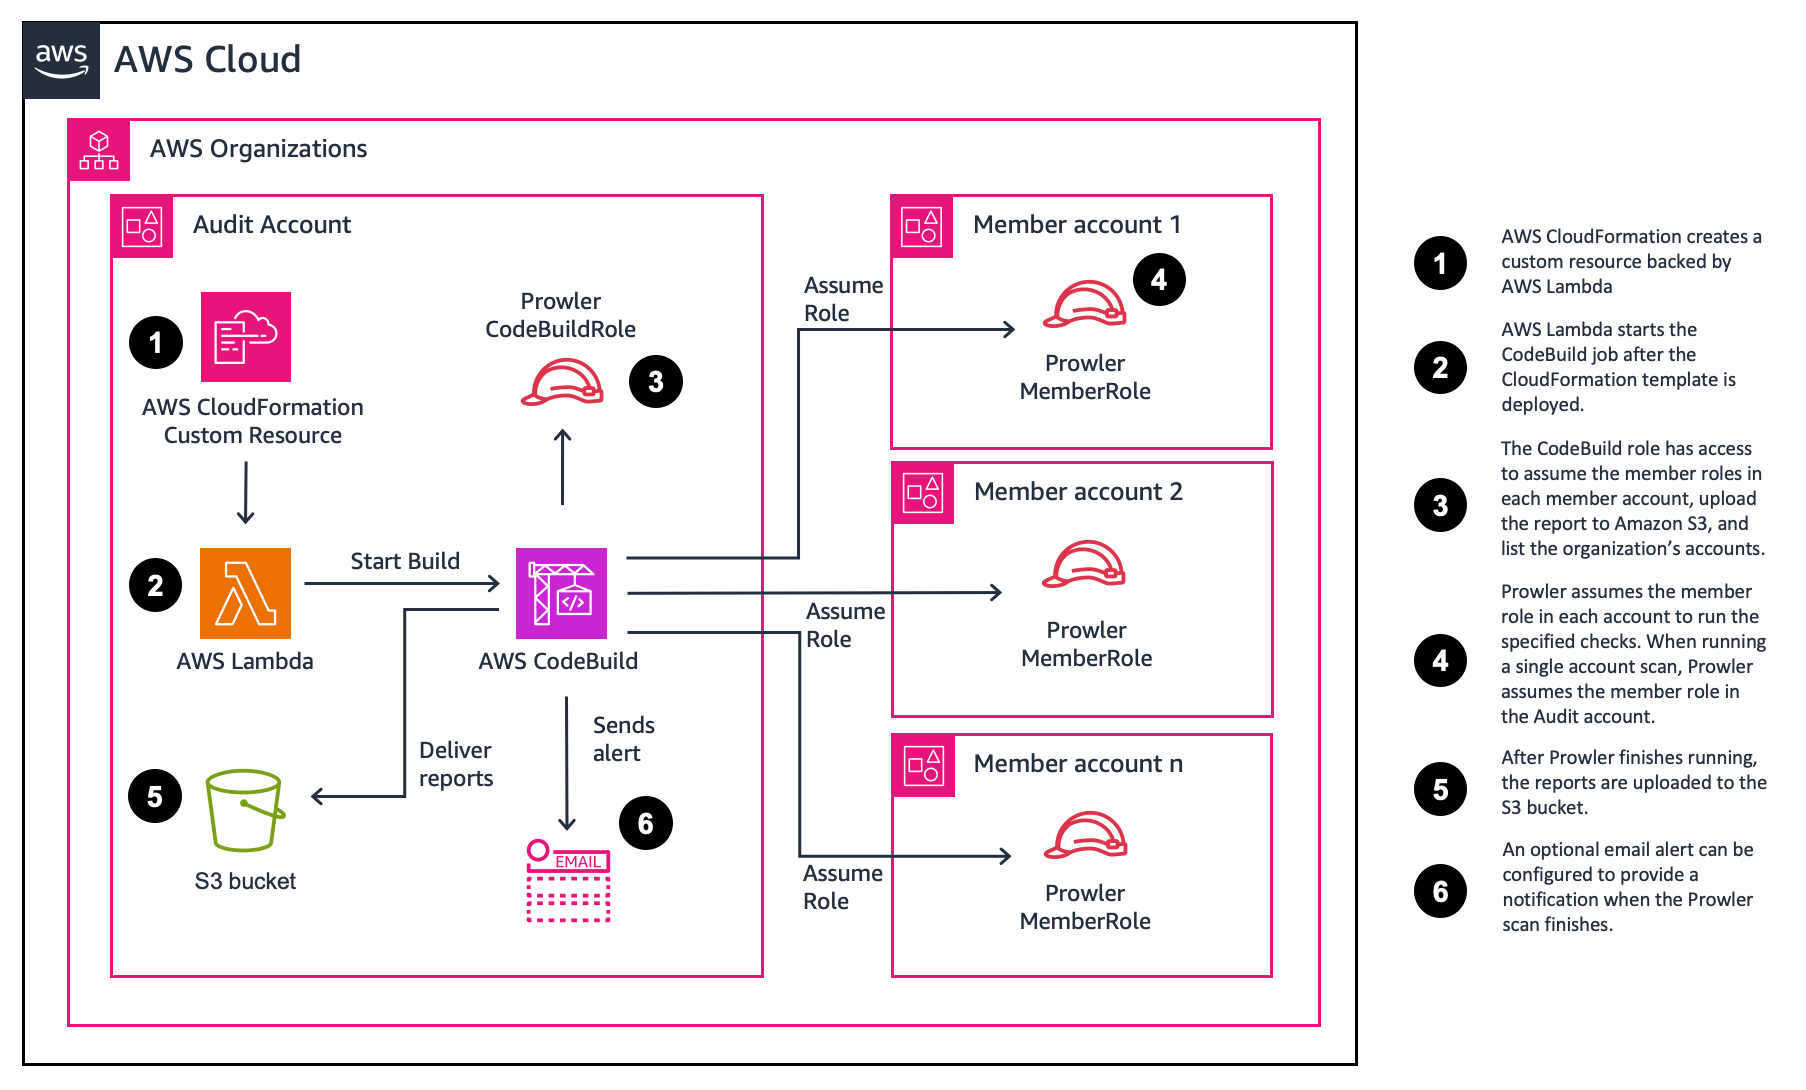
यह समाधान AWS CloudFormation के साथ तैनात किया गया है। तैनात होने पर, एक AWS CodeBuild प्रोजेक्ट और Prowler द्वारा उत्पन्न रिपोर्टों को संग्रहीत करने के लिए एक Amazon S3 बकेट बनाया जाता है। फिर AWS CodeBuild प्रोजेक्ट को शुरू करने के लिए एक AWS Lambda फ़ंक्शन का उपयोग किया जाता है।
पैरामीटर (उपयोगकर्ता इनपुट) डिफ़ॉल्ट एकल खाते में एक बेसिक स्कैन चलाएँगे। हालाँकि, आप अधिक व्यापक स्कैन चलाने या कई खातों को स्कैन करने के लिए विभिन्न पैरामीटर चुन सकते हैं। तैनाती प्रक्रिया को पूरा होने में 5 मिनट से कम समय लगता है। समाधान के AWS CloudFormation टेम्पलेट्स इस Github रिपॉजिटरी में समीक्षा के लिए प्रदान किए गए हैं।
एक बार टेम्पलेट तैनात हो जाने के बाद, CodeBuild प्रोजेक्ट चलेगा। डिफ़ॉल्ट मूल्यांकन को पूरा होने में लगभग 5 मिनट लगते हैं। सुरक्षा मूल्यांकन को पूरा करने का समय संसाधनों की संख्या और चयनित स्कैन विकल्पों के आधार पर भिन्न होगा। मूल्यांकन के अंत में रिपोर्ट बनाए गए S3 बकेट में वितरित की जाती हैं।
पैरामीटर
SATv2 को CloudFormation पैरामीटर अपडेट करके अनुकूलित किया जा सकता है। यह अनुभाग उपलब्ध विकल्पों का सारांश प्रदान करता है और अधिक जानकारी वाले अनुभाग का लिंक देता है।