

akto v2.14.7
सक्रिय, ओपन सोर्स API सुरक्षा → API खोज, API सुरक्षा स्थिति, CI/CD में परीक्षण, 1000+ परीक्षणों के साथ परीक्षण पुस्तकालय, कस्टम परीक्षण जोड़ें, संवेदनशील डेटा एक्सपोज़र
Akto.io एपीआई सुरक्षा
योगदानकर्ता
Akto क्या है?
यह कैसे काम करता है • शुरुआत कैसे करें • एपीआई इन्वेंट्री • एपीआई परीक्षण • टेस्ट जोड़ें • Discord समुदाय से जुड़ें •
Akto एक त्वरित, ओपन सोर्स API सुरक्षा प्लेटफ़ॉर्म है जिसे शुरू करने में केवल 60 सेकंड लगते हैं। Akto का उपयोग सुरक्षा टीमों द्वारा APIs की निरंतर इन्वेंट्री बनाए रखने, कमजोरियों के लिए APIs का परीक्षण करने और रनटाइम समस्याओं का पता लगाने के लिए किया जाता है। Akto सभी OWASP Top 10 और HackerOne Top 10 श्रेणियों जैसे BOLA, प्रमाणीकरण, SSRF, XSS, सुरक्षा कॉन्फ़िगरेशन आदि के लिए कवरेज प्रदान करता है। Akto का शक्तिशाली परीक्षण इंजन API ट्रैफ़िक पैटर्न को समझने के लिए ट्रैफ़िक डेटा पढ़कर विभिन्न प्रकार के बिजनेस लॉजिक परीक्षण चलाता है, जिससे गलत सकारात्मक परिणाम (false positives) कम होते हैं। Akto कई ट्रैफ़िक स्रोतों - burpsuite, AWS, postman, GCP, गेटवे आदि के साथ एकीकृत हो सकता है। इस तिमाही के लिए हमारा सार्वजनिक रोडमैप यहाँ है।
Akto सुरक्षा और इंजीनियरिंग टीमों को तीन काम करके उनके APIs को सुरक्षित करने में सक्षम बनाता है:
यह कैसे काम करता है?
चरण 1: इन्वेंट्री बनाएँ

चरण 2: परीक्षण चलाएँ
शुरुआत कैसे करें?
docker-compose का उपयोग करके (किसी भी मशीन पर काम करता है जिसमें Docker स्थापित है)
Akto स्थापित करने के लिए निम्नलिखित कमांड चलाएँ। कंटेनर चलाने के लिए आपके पास curl और Docker स्थापित होना आवश्यक है..
- इस कमांड का उपयोग करके Akto रेपो को क्लोन करें
git clone https://github.com/akto-api-security/akto.git - क्लोन की गई डायरेक्टरी में जाएँ
cd akto docker-compose up -dचलाएँ
यदि आप इसे अपने स्वयं के क्लाउड (AWS/GCP/Heroku) में सेट कर रहे हैं, तो यह अनुभाग पढ़ें
कृपया अच्छी सुरक्षा प्रथाओं के लिए निम्नलिखित सुनिश्चित करें
-
केवल पोर्ट 9090 के लिए इनबाउंड सुरक्षा नियम खोलें। और स्रोत CIDR को केवल VPC CIDR या अपने IP तक सीमित करें।
-
प्राइवेट सबनेट से EC2 का उपयोग करें -
a. इस तरह, कोई भी आपकी मशीन पर इनबाउंड अनुरोध नहीं कर पाएगा।
b. सुनिश्चित करें कि इस प्राइवेट सबनेट के पास इंटरनेट की पहुँच है ताकि आउटबाउंड कॉल सफल हो सकें!
c. VPN के माध्यम से इंस्टेंस तक पहुँचने के लिए आपको टनलिंग सेट अप करनी पड़ सकती है
ssh -i pemfile ec2-user@vpn-public-instance -L 9090:private-instance:9090d. अपने ब्राउज़र में
http://private-instance:9090पर जाएँ -
पब्लिक सबनेट से EC2 का उपयोग करें - कृपया न करें! यदि आप फिर भी ऐसा करना चाहते हैं, तो आप 2.b और 2.c को छोड़ सकते हैं। बस अपने इंस्टेंस को
http://ip:9090के माध्यम से एक्सेस करें
Akto क्लाउड डिप्लॉयमेंट में वास्तव में शक्तिशाली है यदि आप अपने एप्लिकेशन का मिरर किया हुआ ट्रैफ़िक प्रदान कर सकते हैं (0 प्रदर्शन प्रभाव)। आप CI/CD में परीक्षण शेड्यूल करने और डैशबोर्ड पर अधिक टीम सदस्यों को आमंत्रित करने में भी सक्षम होंगे। उसके लिए, आपको यहाँ उपलब्ध Akto Enterprise संस्करण स्थापित करना चाहिए। इसके बारे में यहाँ और पढ़ें।
एपीआई सुरक्षा परीक्षण ट्यूटोरियल
| शीर्षक | लिंक |
|---|---|
| परिचय | https://www.youtube.com/watch?v=oFt4OVmfE2s |
| ट्यूटोरियल 1: SSRF पोर्ट स्कैनिंग (OWASP API7:2023) | https://www.youtube.com/watch?v=WjNNh6asAD0 |
विकास करें और योगदान दें
VSCode Devcontainers का उपयोग करके त्वरित सेटअप
पूर्वापेक्षाएँ:
- VSCode स्थापित करें
- VSCode Dev Containers एक्सटेंशन स्थापित करें
- Windows: Windows 10 Pro/Enterprise पर Docker Desktop 2.0+। Windows 10 Home (2004+) के लिए Docker Desktop 2.3+ और WSL 2 बैक-एंड आवश्यक है।
- macOS: Docker Desktop 2.0+।
- Linux: Docker CE/EE 18.06+ और Docker Compose 1.21+।
नोट: यदि Docker Desktop का उपयोग कर रहे हैं, तो बेहतर प्रदर्शन के लिए मेमोरी आवंटन को 8 GB में बदलने पर विचार करें
चरण:
रेपो क्लोन करें और vscode में खोलें
- टर्मिनल खोलें
mkdir ~/akto_codecd ~/akto_codegit clone https://github.com/akto-api-security/akto- VScode में खोलें:
code akto
Dev Container प्रारंभ करें
- View > Command Palette पर जाएँ और टाइप करें: Dev Containers: Reopen in Container
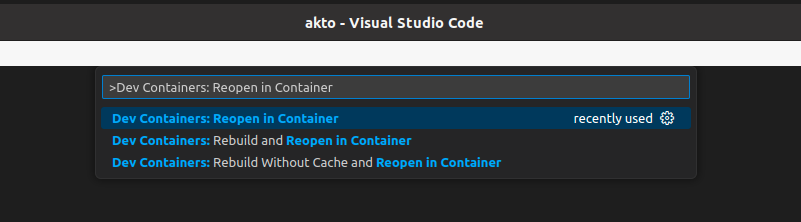
- Dev Container के सेट होने की प्रतीक्षा करें।
- Akto डैशबोर्ड देखने के लिए अपने वेब ब्राउज़र में localhost:9090 खोलें