 #1
वाई-फाई, ब्लूटूथ, और आरएफआईडी सिस्टम की ऑडिटिंग, परीक्षण, और सुरक्षित करने के उपकरण।
Kitploit अनुशंसित
 lodi-g/cve-2019-13361
Smanos W100 1.0.0 डिवाइसों में असुरक्षित अनुमतियाँ हैं, जो समान वाई-फाई नेटवर्क पर हमलावर द्वारा शोषणीय हैं।
 aymankhalfatni/cve-2017-0785
CVE-2017-0785: BlueBorne PoC
 spiralbl0ck/cve-2024-31320-
CVE-2024-31320 और bluetooth का उपयोग करके शोषित उपकरण का भू-स्थान प्राप्त करें
 kalibb/cve-2020-0022
Android 8-9 के लिए ज़ीरो-क्लिक ब्लूटूथ RCE शोषण (CVE-2020-0022) जिसमें हीप स्प्रेइंग, एड्रेस लीकिंग, और BlueFrag भेद्यता के माध्यम से दूरस्थ कोड…
 v3ilsm1th/cve-2023-45866_wip
सिमुलेट करता है एक ब्लूटूथ कीबोर्ड जो CVE-2023-45866 का शोषण करता है, तथा DuckyScript के माध्यम से कमजोर Android, iOS, macOS और Linux डिवाइसों पर…
 uthrasri/cve-2023-28588_system_bt
system_bt_CVE-2023-28588
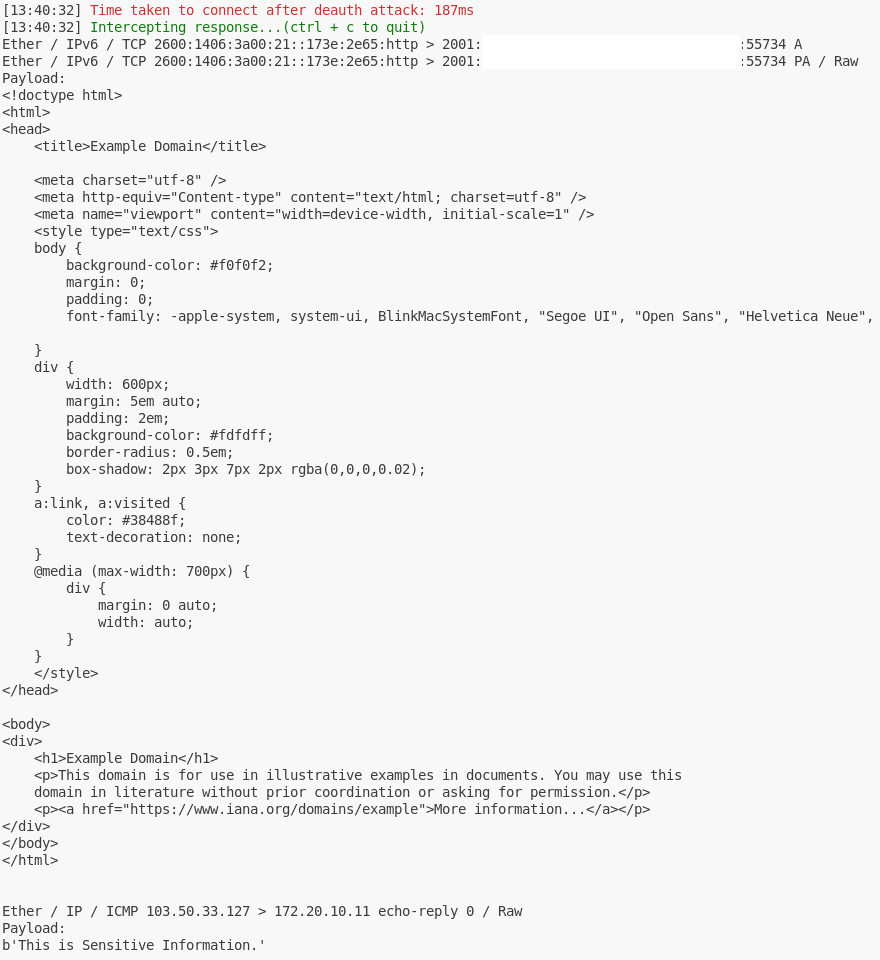 toffeenutt/cve-2022-47522-poc
CVE-2022-47522 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो डीऑथेंटिकेशन हमले और MAC एड्रेस स्पूफिंग के माध्यम से Wi-Fi फ्रेम इंटरसेप्शन का प्रदर्शन करता…
 tlatkdgus1/blueborne-cve-2017-1000251
क्लोन
 nanopathi/packages_wpa_supplicant8_cve-2021-0326
wpa_supplicant और hostapd का स्रोत कोड, Wi-Fi सुरक्षा दोषों के विश्लेषण, परीक्षण और समझ के लिए CVE-2021-0326 भेद्यता पर केंद्रित है।
 coffeeesd/knob
ब्लूटूथ BR/EDR और BLE को लक्षित करने वाले ब्लूटूथ की नेगोशिएशन (KNOB) हमलों का कार्यान्वयन, सुरक्षा अनुसंधान और भेद्यता परीक्षण के लिए CVE-2019-9506…
 chapoly1305/cve-2023-46870
CVE-2023-46870 के लिए विस्तृत विश्लेषण और प्रूफ-ऑफ-कॉन्सेप्ट, ब्लूटूथ LE के लिए Nordic Semiconductor nRF स्निफर में असुरक्षित फ़ाइल अनुमतियों के कारण…
 devdanqtuan/poc-for-cve-2020-0022
cve-2020-0022
 alt3kx/cve-2004-2549
Nortel वायरलेस LAN एक्सेस पॉइंट 2200 सीरीज़ - सेवा अस्वीकार
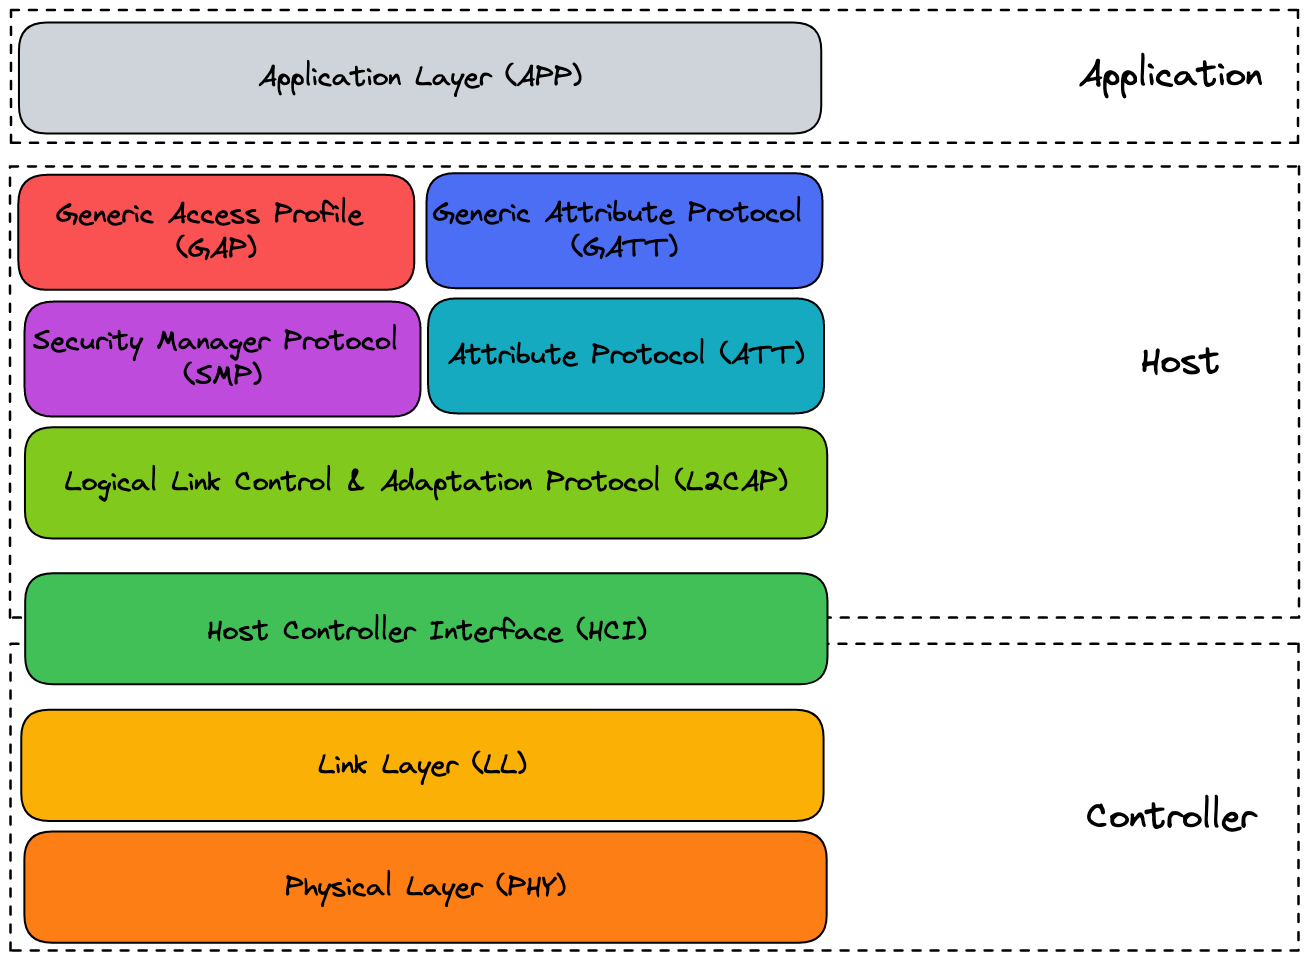 louisabricot/writeup-cve-2019-19194
CVE-2019-19194 के लिए एक राइटअप और सैद्धांतिक प्रूफ-ऑफ-कॉन्सेप्ट
 uthrasri/system_connectivity_wificond_cve-2021-0392
CVE-2021-0392 के लिए एक्सप्लॉइट जो एंड्रॉइड के wificond सिस्टम सेवा को लक्षित करता है, कनेक्टिविटी भेद्यता के माध्यम से विशेषाधिकार वृद्धि हेतु।
 jjjjjjjj987/cve-2023-45866-py
CVE-2023-45866 के लिए पायथन-आधारित प्रूफ-ऑफ-कॉन्सेप्ट, एक ब्लूटूथ भेद्यता, जो सुरक्षा अनुसंधान और परीक्षण के लिए शोषण तकनीकों का प्रदर्शन करती है।
 nanopathi/packages_apps_bluetooth_aosp10_r33_cve-2020-0183
CVE-2020-0183 के लिए शोषण जो एंड्रॉइड 10 ब्लूटूथ स्टैक को लक्षित करता है। ब्लूटूथ पैकेट इंजेक्शन के माध्यम से रिमोट कोड निष्पादन के लिए…