
 #1
वाई-फाई, ब्लूटूथ, और आरएफआईडी सिस्टम की ऑडिटिंग, परीक्षण, और सुरक्षित करने के उपकरण।
Kitploit अनुशंसित

 s0lst1c3/eaphammer
WPA2-Enterprise नेटवर्कों के विरुद्ध लक्षित evil twin हमले। hostile portal हमलों का उपयोग करके अप्रत्यक्ष wireless pivots।

 amirasaiyad/ble-tpms
CVE-2024-39081. ब्लूटूथ संचार पर BLE TPMS डेटा हेरफेर।
 avishekdhakal/cve-2023-45866_exploits
Mi A2 Lite और Realme 2 pro में परीक्षित एक्सप्लॉइट्स
 fj016/cve-2024-41992-poc
CVE-2024-41992 के लिए PoC (WiFi-TestSuite-DUT चलाने वाले उपकरणों पर RCE)
 xen0bit/fwbt
फ़ायरवाला के साथ ब्लूटूथ लो-एनर्जी के माध्यम से इंटरैक्शन और CVE-2024-40892 / CVE-2024-40893 के शोषण हेतु प्रूफ ऑफ कॉन्सेप्ट कोड
 seemoo-lab/internalblue
Broadcom और Cypress चिप्स के लिए ब्लूटूथ प्रयोग फ्रेमवर्क।
 uthrasri/system_bt_cve-2024-0030
CVE-2024-0030 के लिए शोषण जो Android ब्लूटूथ स्टैक की कमजोरी को लक्षित करता है, निर्मित ब्लूटूथ पैकेटों के माध्यम से दूरस्थ कोड निष्पादन को सक्षम…
 ynwarcs/cve-2023-23388
CVE-2023-23388 के लिए PoC (Windows 10/11 bthserv सेवा में LPE)
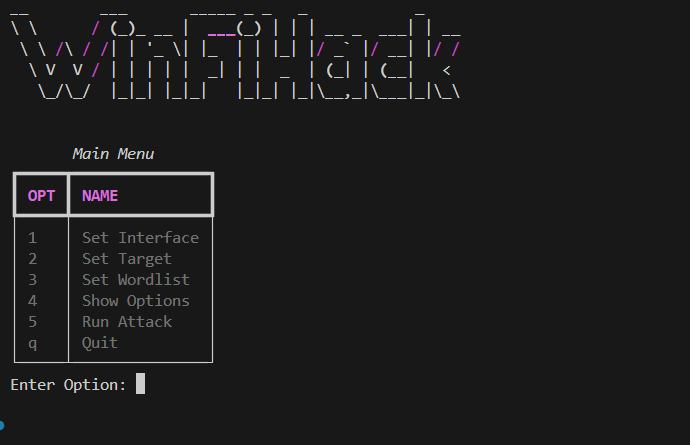 morpheuslord/winfihack
एक विंडोज वाईफाई ब्रूट फोर्सिंग उपयोगिता जो एक अत्यंत पुरानी विधि है लेकिन फिर भी बिना बाहरी निर्भरता के काम करती है।
 phuchaudeveloper/badblue
CVE-2024-21306 BadBlue कार्यान्वयन (DuckyScript का उपयोग करके)
 sgxgsx/blueborne-cve-2017-1000251
लिनक्स कर्नेल < 4.13.1 - ब्लूटूथ बफ़र ओवरफ़्लो (PoC) ब्लूबॉर्न - प्रूफ़ ऑफ़ कॉन्सेप्ट - अहथियारबंद/हथियार-रहित - केवल DoS (क्रैश)
 cisnarfu/bluepop
CVE-2023-45866 के लिए ब्लूटूथ क्लासिक HID इंजेक्शन शोषण, कमजोर BlueZ-आधारित Linux सिस्टम के खिलाफ अनप्रमाणित कीस्ट्रोक इंजेक्शन सक्षम करता है।
 uthrasri/frameworks_opt_net_wifi_cve-2021-0466
एंड्रॉइड वाई-फाई कमजोरी CVE-2021-0466 के लिए एक्सप्लॉइट, जो सुरक्षा परीक्षण और मान्यता के लिए frameworks/opt/net/wifi घटक को लक्षित करता है।
 uthrasri/frameworks_opt_net_wifi_cve-2021-0390
Android Wi-Fi फ्रेमवर्क पैच CVE-2021-0390 के लिए, जो Wi-Fi सबसिस्टम में दूरस्थ कोड निष्पादन (remote code execution) भेद्यता को संबोधित करता है।
 uthrasri/system_connectivity_wificond_cve-2021-0392
CVE-2021-0392 के लिए एक्सप्लॉइट जो एंड्रॉइड के wificond सिस्टम सेवा को लक्षित करता है, कनेक्टिविटी भेद्यता के माध्यम से विशेषाधिकार वृद्धि हेतु।
 chapoly1305/cve-2023-46870
CVE-2023-46870 के लिए विस्तृत विश्लेषण और प्रूफ-ऑफ-कॉन्सेप्ट, ब्लूटूथ LE के लिए Nordic Semiconductor nRF स्निफर में असुरक्षित फ़ाइल अनुमतियों के कारण…
 d3adp3nguin/cve-2023-33105-transient-dos-in-wlan-host-and-firmware
इस रिपॉज़िटरी में CVE-2023-33105 के लिए एक्सप्लॉइट कोड शामिल है, जो Qualcomm डिवाइसों में पहचानी गई एक कमज़ोरी है। यह एक्सप्लॉइट ऑथेंटिकेशन फ्रेम्स…








