
 #1
वाई-फाई, ब्लूटूथ, और आरएफआईडी सिस्टम की ऑडिटिंग, परीक्षण, और सुरक्षित करने के उपकरण।
Kitploit अनुशंसित
 dougives/wisp
Script and hardware kit to automatically deauth 802.11 clients en masse. Captures packets for later nefariousness.
 nanopathi/system_bt_aosp10_r33_cve-2021-0431
AOSP 10 r33 के लिए Android ब्लूटूथ स्टैक (Fluoride) स्रोत कोड, विशेष रूप से CVE-2021-0431 ब्लूटूथ भेद्यता अनुसंधान और शोषण से संबंधित।
 yash-chandna/cve-2024-34463
CVE-2024-34463 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो BPL स्मार्ट वेइंग स्केल PWS-01-BT में अपर्याप्त ब्लूटूथ सुरक्षा को लक्षित करता है। BLE स्कैनर…
 uthrasri/system_connectivity_wificond_cve-2021-0392
CVE-2021-0392 के लिए एक्सप्लॉइट जो एंड्रॉइड के wificond सिस्टम सेवा को लक्षित करता है, कनेक्टिविटी भेद्यता के माध्यम से विशेषाधिकार वृद्धि हेतु।

 nanopathi/system_bt_aosp10_r33_cve-2020-0471
# एंड्रॉइड ब्लूटूथ स्टैक (Fluoride) जिसमें CVE-2020-0471 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट शामिल है, जो AOSP 10 पर भेद्यता विश्लेषण और…
 nanopathi/packages_apps_nfc_cve-2020-0453
CVE-2020-0453 के लिए एक्सप्लॉइट जो Android NFC स्टैक में कमज़ोरी को लक्षित करता है, निर्मित NFC पैकेट्स के माध्यम से स्थानीय विशेषाधिकार वृद्धि को…
 dybrkr/wifi_leak
CVE-2018-4084 के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण, macOS High Sierra में WiFi क्रेडेंशियल रिसाव भेद्यता, प्लेनटेक्स्ट वाई-फाई पासवर्ड के अवरोधन का…
 cisnarfu/bluepop
CVE-2023-45866 के लिए ब्लूटूथ क्लासिक HID इंजेक्शन शोषण, कमजोर BlueZ-आधारित Linux सिस्टम के खिलाफ अनप्रमाणित कीस्ट्रोक इंजेक्शन सक्षम करता है।
 trinadh465/system_bt_aosp10_r33_cve-2021-0589
पैच किया गया एंड्रॉइड ब्लूटूथ स्टैक (AOSP10) जो CVE-2021-0589 को संबोधित करता है, AOSP और लिनक्स के लिए बिल्ड निर्देशों के साथ।
 chapoly1305/cve-2023-46870
CVE-2023-46870 के लिए विस्तृत विश्लेषण और प्रूफ-ऑफ-कॉन्सेप्ट, ब्लूटूथ LE के लिए Nordic Semiconductor nRF स्निफर में असुरक्षित फ़ाइल अनुमतियों के कारण…
 761669642/mahesh-970-cve-2023-21125_bluedriod_repo
CVE-2023-21125 के लिए लक्षित संदर्भ, जो एक Android BlueDroid ब्लूटूथ भेद्यता है, जिसमें प्रभावित घटक पर केंद्रित कोड और दस्तावेज़ीकरण शामिल है।
 oblique/create_ap
[अनुरक्षित नहीं] यह स्क्रिप्ट एक NATed या Bridged WiFi Access Point बनाती है।
 zalexdev/wpair-app
WPair एक रक्षात्मक सुरक्षा अनुसंधान उपकरण है जो Google के Fast Pair प्रोटोकॉल में CVE-2025-36911 (जिसे WhisperPair भी कहा जाता है) भेद्यता प्रदर्शित…
 ojasookert/cve-2017-0785
Blueborne CVE-2017-0785 Android सूचना लीक भेद्यता
 nonamecoder/cve-2022-27254
प्रमाण-अवधारणा जो Honda के रिमोट कीलेस एंट्री सिस्टम (CVE-2022-27254) पर RF रीप्ले हमले का प्रदर्शन करती है, सिग्नल कैप्चर और पुनर्प्रेषण के लिए…
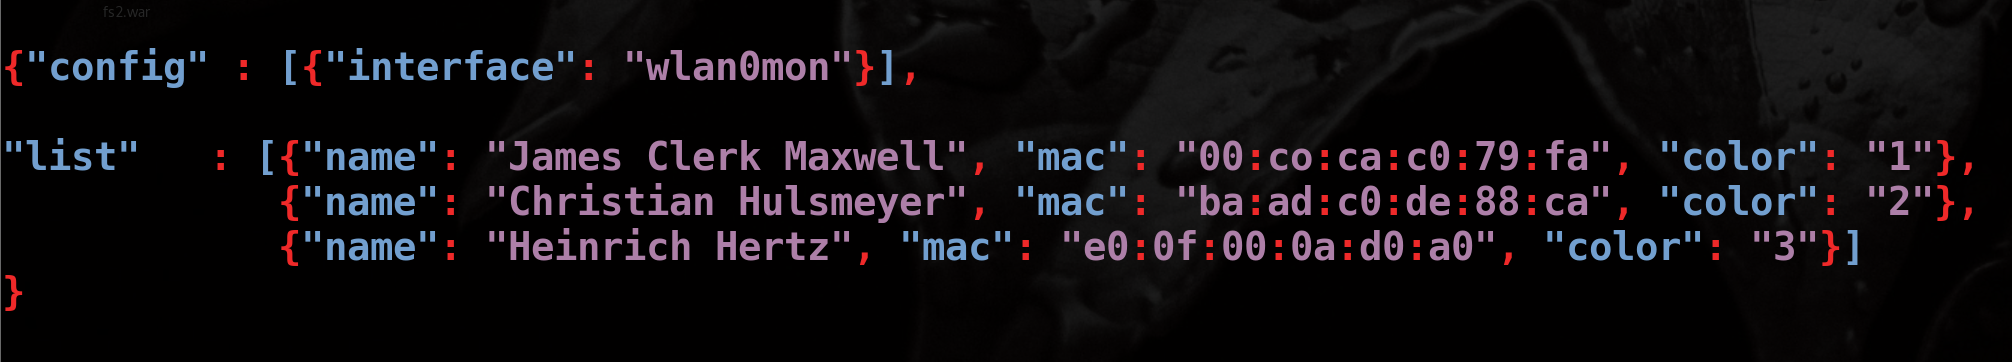 hkm/whoishere.py
WIFI क्लाइंट डिटेक्शन - लोगों की पहचान करें एक नाम निर्दिष्ट करके एक उपकरण को जो एक वायरलेस प्रोब अनुरोध कर रहा है।
 ymsniper/whisper_bully
तीन-चरणीय ब्लूटूथ BDADDR निष्कर्षण, Fast Pair डिवाइसों पर DoS और हाईजैक; CVE-2025-36911 के दायरे से बाहर अनपैच्ड प्रिमिटिव्स (Ubertooth की आवश्यकता…








