
 #1
वाई-फाई, ब्लूटूथ, और आरएफआईडी सिस्टम की ऑडिटिंग, परीक्षण, और सुरक्षित करने के उपकरण।
Kitploit अनुशंसित

 fredevsec/cve-2026-0073
0-क्लिक RCE Android Adb TLS वायरलेस डिबगिंग
 nanopathi/system_bt_aosp10_r33_cve-2021-0507
CVE-2021-0507 के लिए एक्सप्लॉइट, जो Android के ब्लूटूथ स्टैक (system/bt) में एक दूरस्थ कोड निष्पादन (remote code execution) भेद्यता है। इस दोष के लिए…
 afbf4c8996f/jammer-loc
इनडोर UWB जैमर स्थानीकरण के लिए मशीन और डीप लर्निंग विधियों को लागू करता है, जिसमें वास्तविक दुनिया के डेटासेट पर हाइपरपैरामीटर अनुकूलन, वर्गीकरण और…
 foxtrot/cve-2021-1965
CVE-2021-1965 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, एक वाई-फाई भेद्यता, जो पैकेट पार्सिंग के लिए libwifi का उपयोग करता है और शैक्षिक उद्देश्यों के…
 davidrxchester/smart-sketcher-upload
स्मार्ट स्केचर 2.0 टॉय प्रोजेक्टर पर ब्लूटूथ प्रमाणीकरण बायपास का शोषण करता है, जिससे Python स्क्रिप्ट के माध्यम से बिना प्रमाणीकरण के कनेक्शन और छवि…
 eason-zz/bluetoothducky
CVE-2023-45866 के लिए एक्सप्लॉइट कार्यान्वयन जो Raspberry Pi पर DuckyScript पेलोड का उपयोग करके अनधिकृत ब्लूटूथ कीबोर्ड इंजेक्शन सक्षम करता है।
 tomasz-lisowski/swsim
एक सॉफ्टवेयर सिम कार्ड।
 nccgroup/nobex
nOBEX PBAP, MAP, और HFP प्रोफाइल का अनुकरण करने की अनुमति देता है ताकि वाहन इन्फोटेनमेंट सिस्टम और इन प्रोफाइल का उपयोग करने वाले समान उपकरणों का…
 dnatividade/arduino_mousejack
Arduino UNO के लिए Mousejack
 jimilinuxguy/lrs-pager-systems-bruteforce
लॉन्ग रेंज पेजर सिस्टम पेजर और कोस्टर URH और YS1 (Yardstick One / cc11xx) सूचना और ब्रूट फोर्स टूल
 alfa100001/-cve-2017-0785-blueborne-poc
CVE-2017-0785 BlueBorne PoC
 embedi/ble_norton_core
Norton Core Secure WiFi Router (CVE-2018-5234) में BLE सेवा के माध्यम से कमांड इंजेक्शन प्रदर्शित करने वाला प्रूफ-ऑफ-कॉन्सेप्ट शोषण। SSH एक्सेस सेटअप…
 francozappa/blur
BLURtooth: ब्लूटूथ क्लासिक और ब्लूटूथ लो एनर्जी में क्रॉस-ट्रांसपोर्ट कुंजी व्युत्पत्ति का शोषण [CVE-2020-15802] [CVE-2022-20361]
 dozernz/bugstropics
"हंटिंग बग्स इन द ट्रॉपिक्स" DEFCON 30 वार्ता के लिए सहायक सामग्री
 bishopfox/shining-mask
BLE-आधारित टूल जो उपयोगकर्ता की सहभागिता के बिना कस्टम इमेज अपलोड करके Shining LED Masks को स्वचालित रूप से खोजता है और उनका शोषण करता है, जिससे…
 demining/bluetooth-attacks-cve-2025-27840
बिटकॉइन क्रिप्टोविश्लेषण: ESP32 माइक्रोकंट्रोलर में CVE-2025-27840 भेद्यता वाई-फाई और ब्लूटूथ के माध्यम से अरबों IoT उपकरणों को जोखिम में डालती है
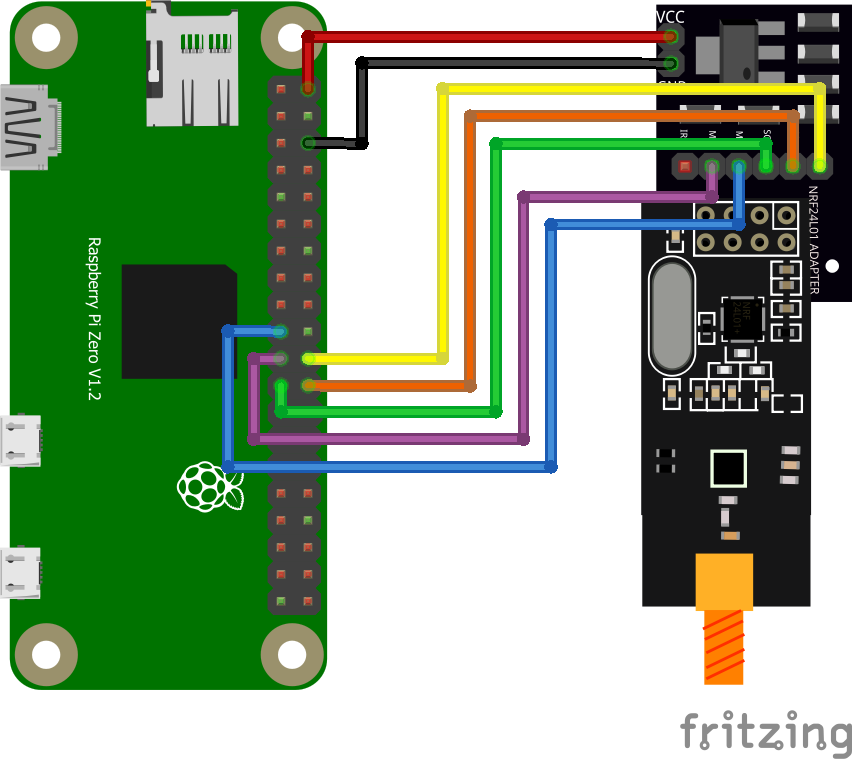 b1narygl1tch/zerojack
माउसजैक कीस्ट्रोक इंजेक्शन हमला करने के लिए एक उपकरण।








