
 #1
वाई-फाई, ब्लूटूथ, और आरएफआईडी सिस्टम की ऑडिटिंग, परीक्षण, और सुरक्षित करने के उपकरण।
Kitploit अनुशंसित

 satheesh575555/system_bt_aosp10_r33_cve-2020-0377
Android ब्लूटूथ स्टैक (Fluoride) CVE-2020-0377 के लिए पैच के साथ, AOSP 10 में ब्लूटूथ भेद्यता को संबोधित करता है।
 shaikusaf/system_bt_aosp10_r33_cve-2021-0431
# CVE-2021-0431 के लिए विशेष पैच के साथ एंड्रॉइड ब्लूटूथ स्टैक (Fluoride), जो AOSP 10 में ब्लूटूथ कमजोरियों के विश्लेषण और परीक्षण को सक्षम बनाता है।
 trunkrecorder/trunk-recorder
एक ट्रंक्ड रेडियो सिस्टम (P25 और SmartNet) से कॉल्स रिकॉर्ड करता है
 adi0x90/attifyos
Attify OS - पेंटेस्टिंग IoT उपकरणों के लिए डिस्ट्रो
 sensepost/snoopy-ng
Snoopy v2.0 - मॉड्यूलर डिजिटल स्थलीय ट्रैकिंग फ्रेमवर्क
 4shadoww/hakkuframework
Hakku Framework पैठ परीक्षण
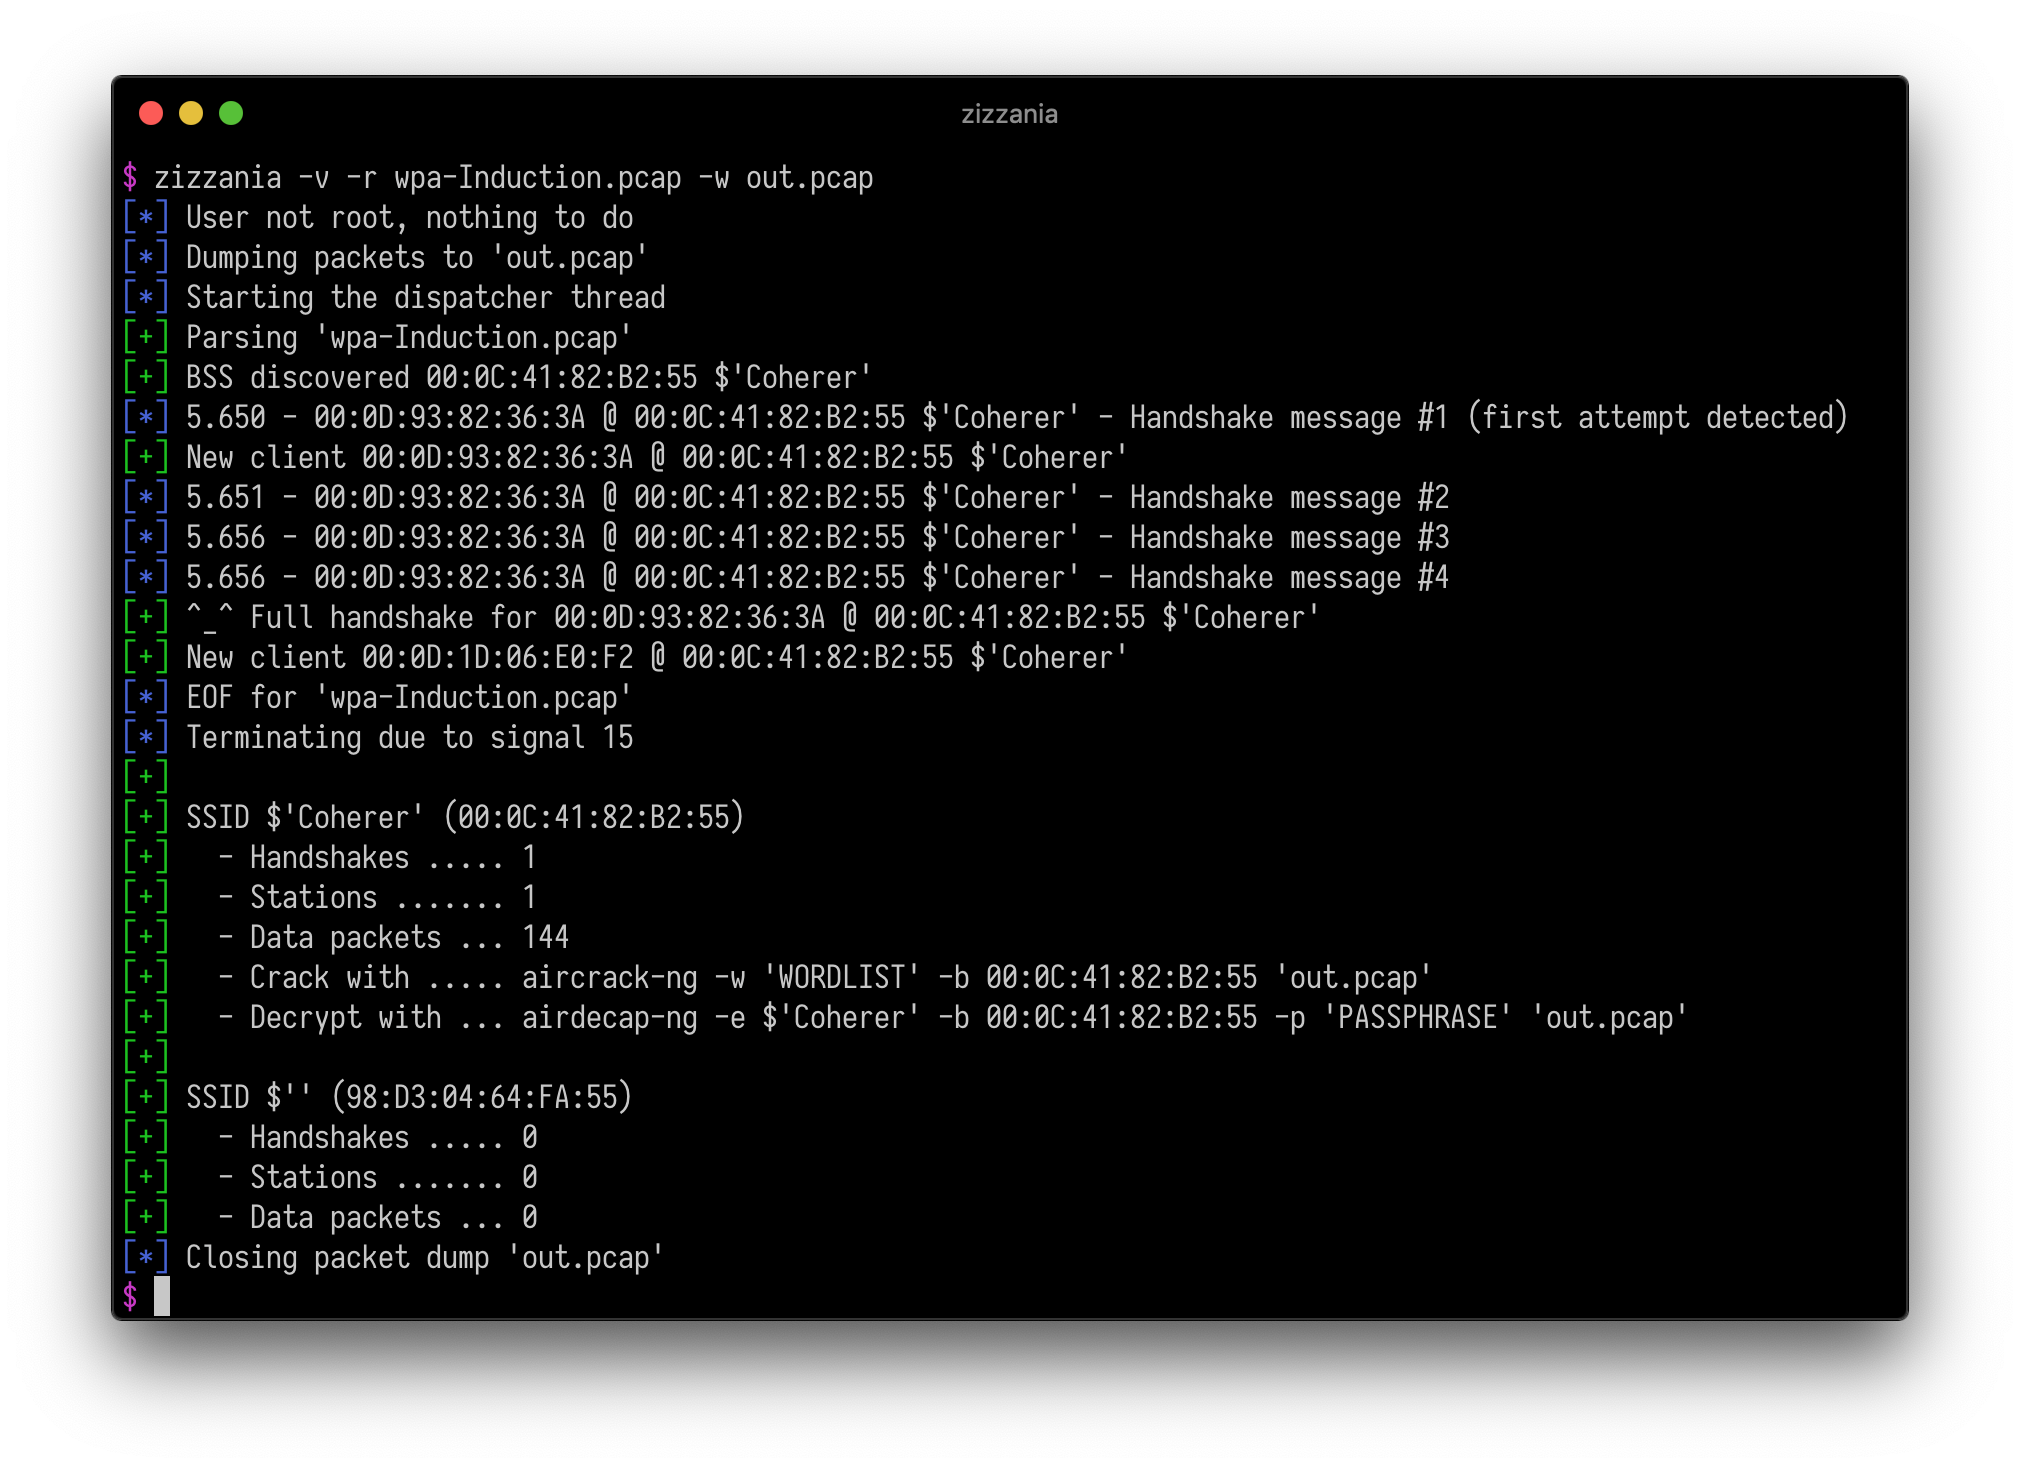 cyrus-and/zizzania
स्वचालित DeAuth हमला
 andrewmichaelsmith/bluepot
Java-आधारित ब्लूटूथ हनीपॉट जो BlueBugging और BlueSnarfing हमलों से मैलवेयर को कैप्चर और स्टोर करता है, निगरानी और लॉग विश्लेषण के लिए GUI के साथ।
 wipi-hunter/pisavar
📡 🍍PineAP मॉड्यूल की गतिविधियों का पता लगाता है और डी-ऑथेंटिकेशन हमला शुरू करता है (नकली एक्सेस पॉइंट्स के लिए - WiFi Pineapple Activities…
 rdomanski/exploits_and_advisories
मेरे द्वारा [सह-]खोजे गए या [सह-]लेखित सार्वजनिक एक्सप्लॉइट्स, कमजोरियों और एडवाइजरी को ट्रैक करने वाली रिपॉजिटरी।
 xchwarze/wifi-pineapple-cloner-builds
यूनिवर्सल वाई-फाई पाइनएप्पल हार्डवेयर क्लोनर से बिल्ड रेपो
 akabe1/kr00ker
Kr00k भेद्यता (CVE-2019-15126) के लिए एक प्रायोगिक स्क्रिप्ट PoC
 spiralbl0ck/remote-buffer-overflow-over-wifi_stack-in-wpa_supplicant-binary-in-android-11-platform-samsung-a20e
एंड्रॉइड 11 में wpa_supplicant बाइनरी के wifi_stack में रिमोट बफर ओवरफ्लो, प्लेटफ़ॉर्म: samsung a20e, स्टॉक विकल्प तो जैसे बॉक्स से बाहर ही काम करता…
 gryfman/dlpwn
रेड टीम उपकरण, ब्लूटूथ ऑडियो ट्रांसमिशन के माध्यम से गुप्त फ़ाइल निष्कासन के लिए, बाइनरी डेटा को FLAC सिग्नल में एन्कोड करके EDR, XDR और DLP सुरक्षा…
 infobyte/wardriving
वारड्राइविंग एकोपार्टी
 d4vinci/humax-cli
उन्नत सुविधाओं के साथ एक अनौपचारिक Humax IR4000HD टर्मिनल क्लाइंट।
 salgio/esptouchcatcher
eWeLinkESPT एक टूल है जो eWeLink मोबाइल एप्लिकेशन द्वारा समर्थित ESP-आधारित IoT डिवाइस को भेजे गए WiFi नेटवर्क क्रेडेंशियल्स को स्वचालित रूप से डिकोड…
 olav-st/cve-2017-1000250-poc
CVE-2017-1000250 के लिए प्रूफ ऑफ कॉन्सेप्ट एक्सप्लॉइट स्क्रिप्ट। TTM4137 वायरलेस सुरक्षा में निबंध के लिए शोध करते समय लिखा गया।








