#1
 loukious/android_kernel_xiaomi_sm8150
POCO X3 Pro (vayu) के लिए crDroid के कर्नेल पर आधारित Nethunter कर्नेल
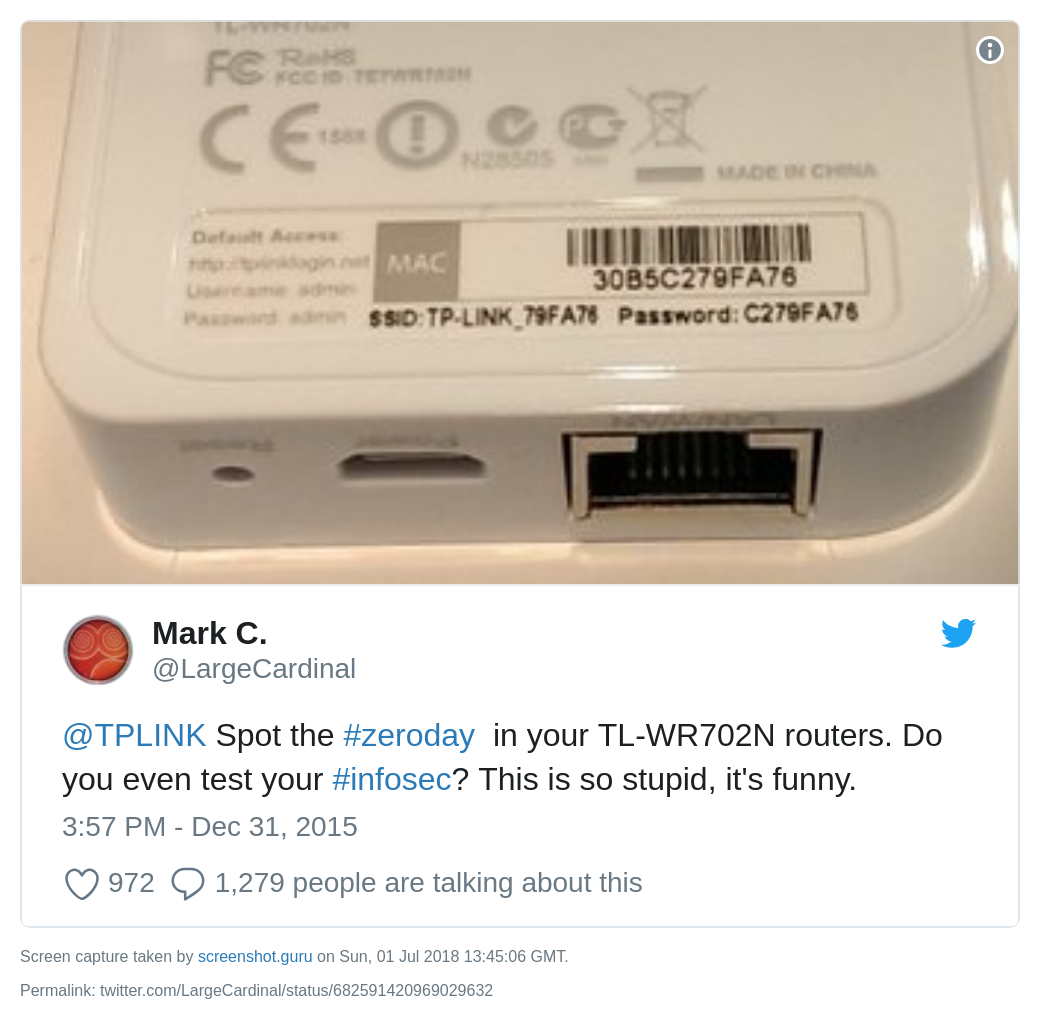 thehappydinoa/tp-link-defaults
कुछ TP-Link हॉटस्पॉट्स के लिए डिफ़ॉल्ट पासवर्ड आज़माने हेतु Python स्क्रिप्ट
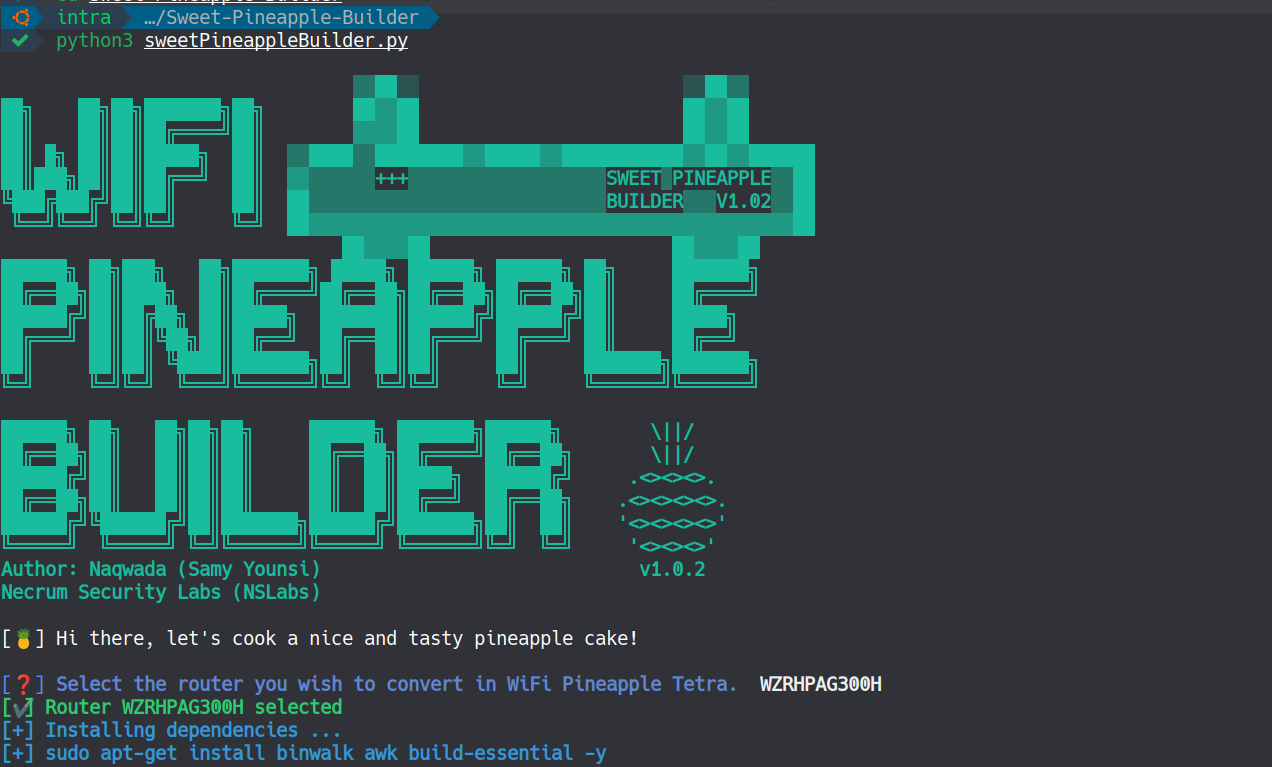
 0xsamy/sweet-pineapple-builder
अपने स्वयं के कस्टम WiFi Pineapple Tetra फर्मवेयर का निर्माण करें जो किसी भी MIPS 24Kc आर्किटेक्चर-आधारित राउटर के अनुरूप हो। (WiFi Pineapple Tetra…
 phoscoder/uncle-spufus
एक उपकरण जो MAC address और hostname spoofing को स्वचालित करता है
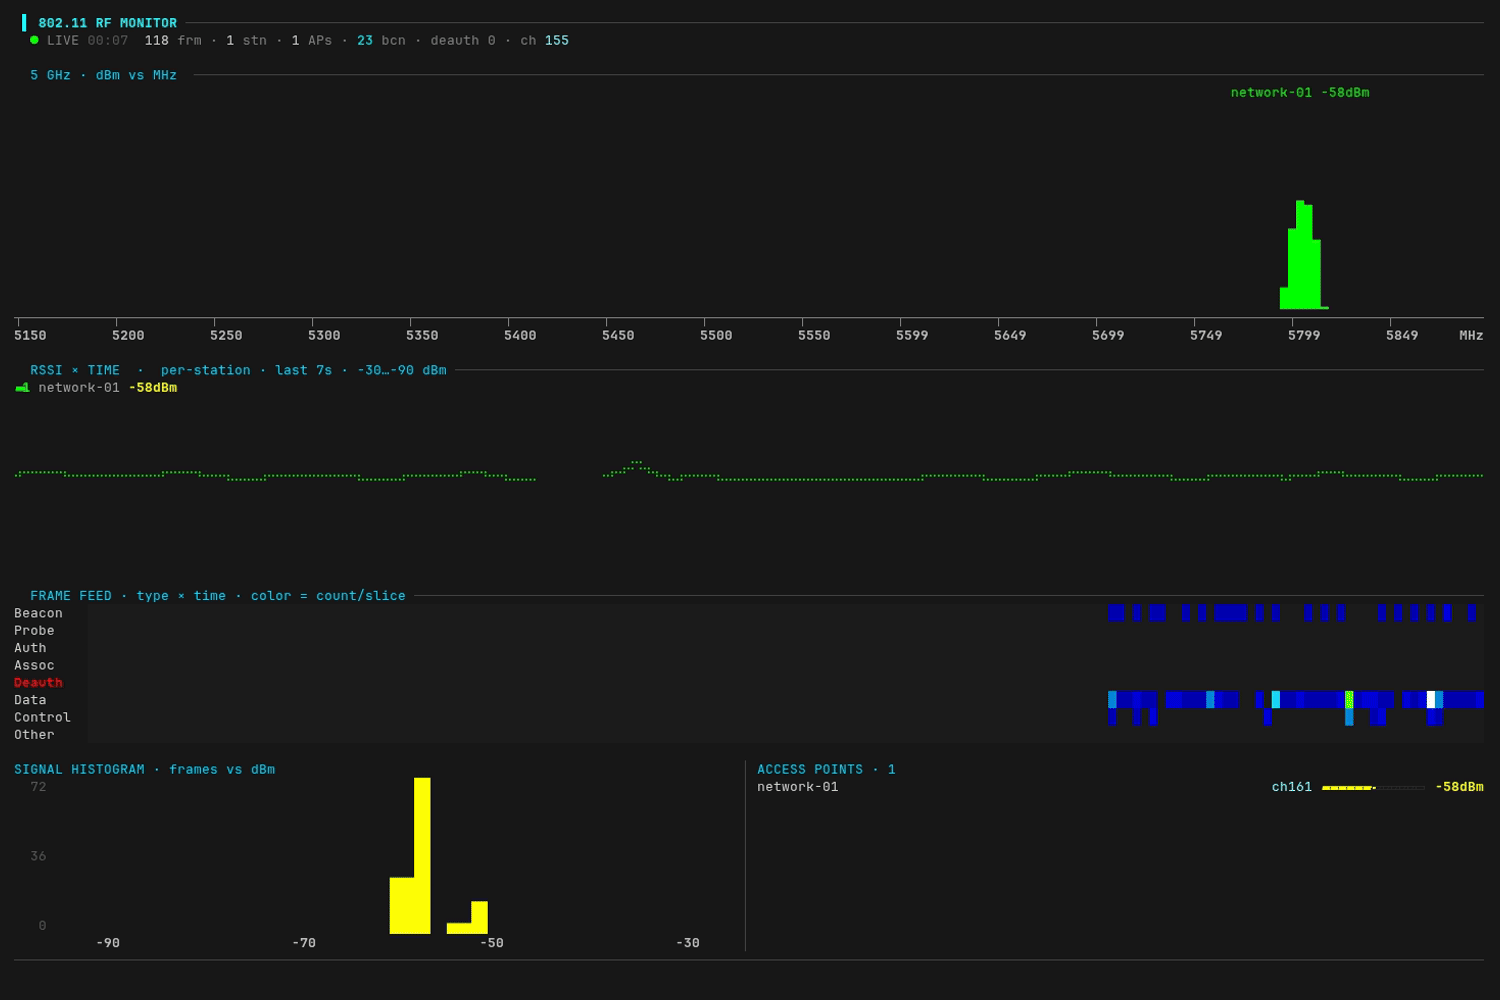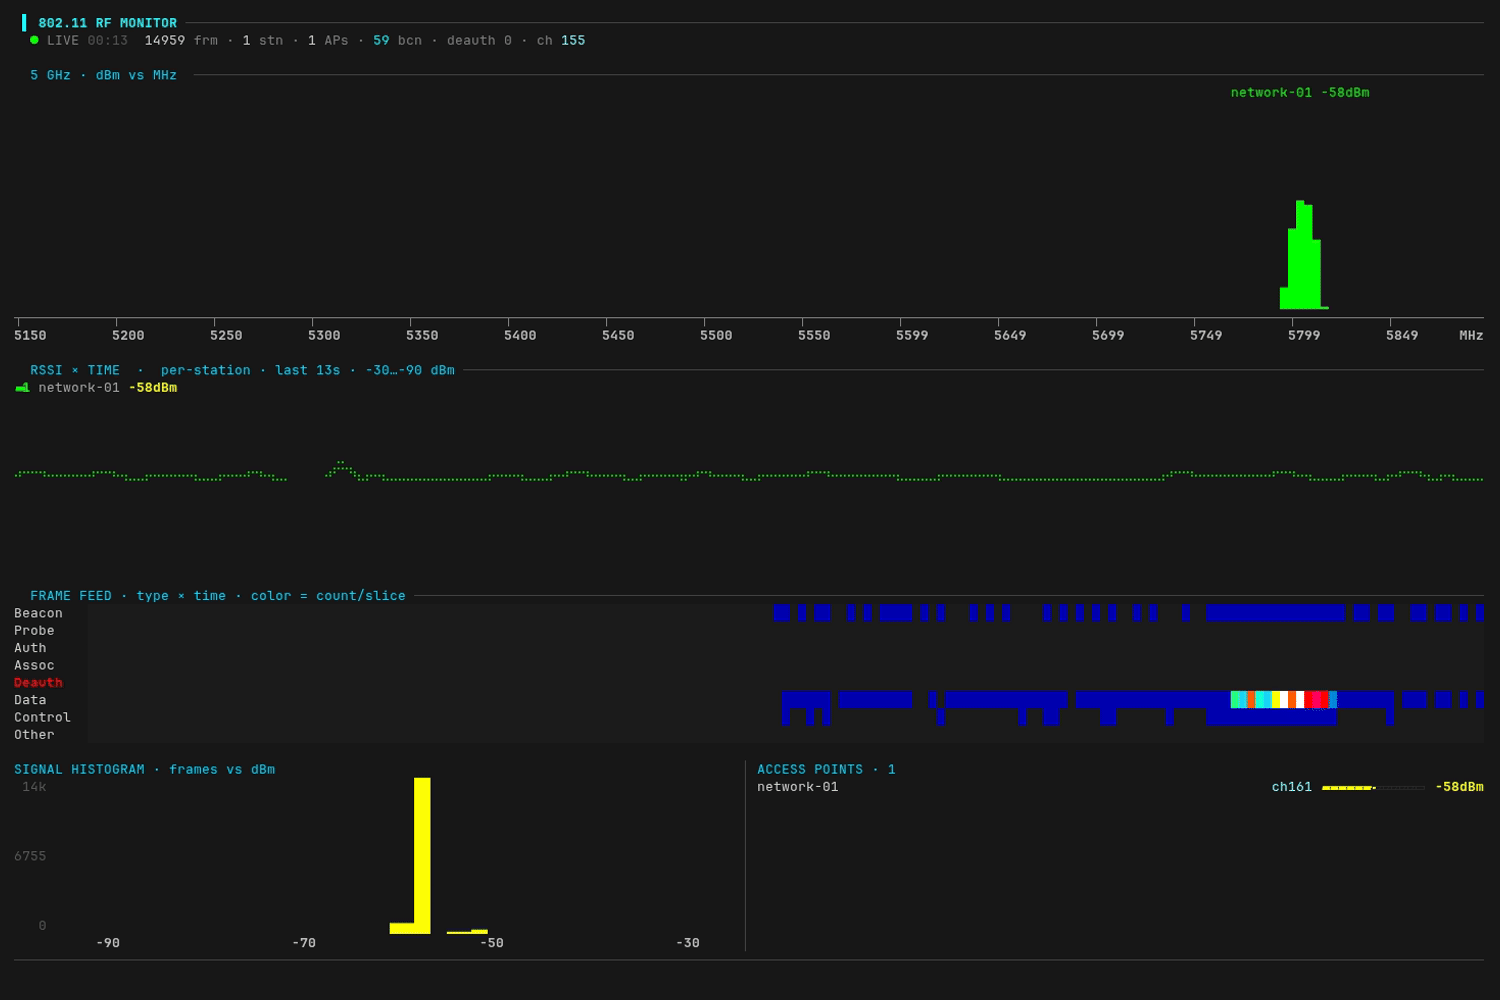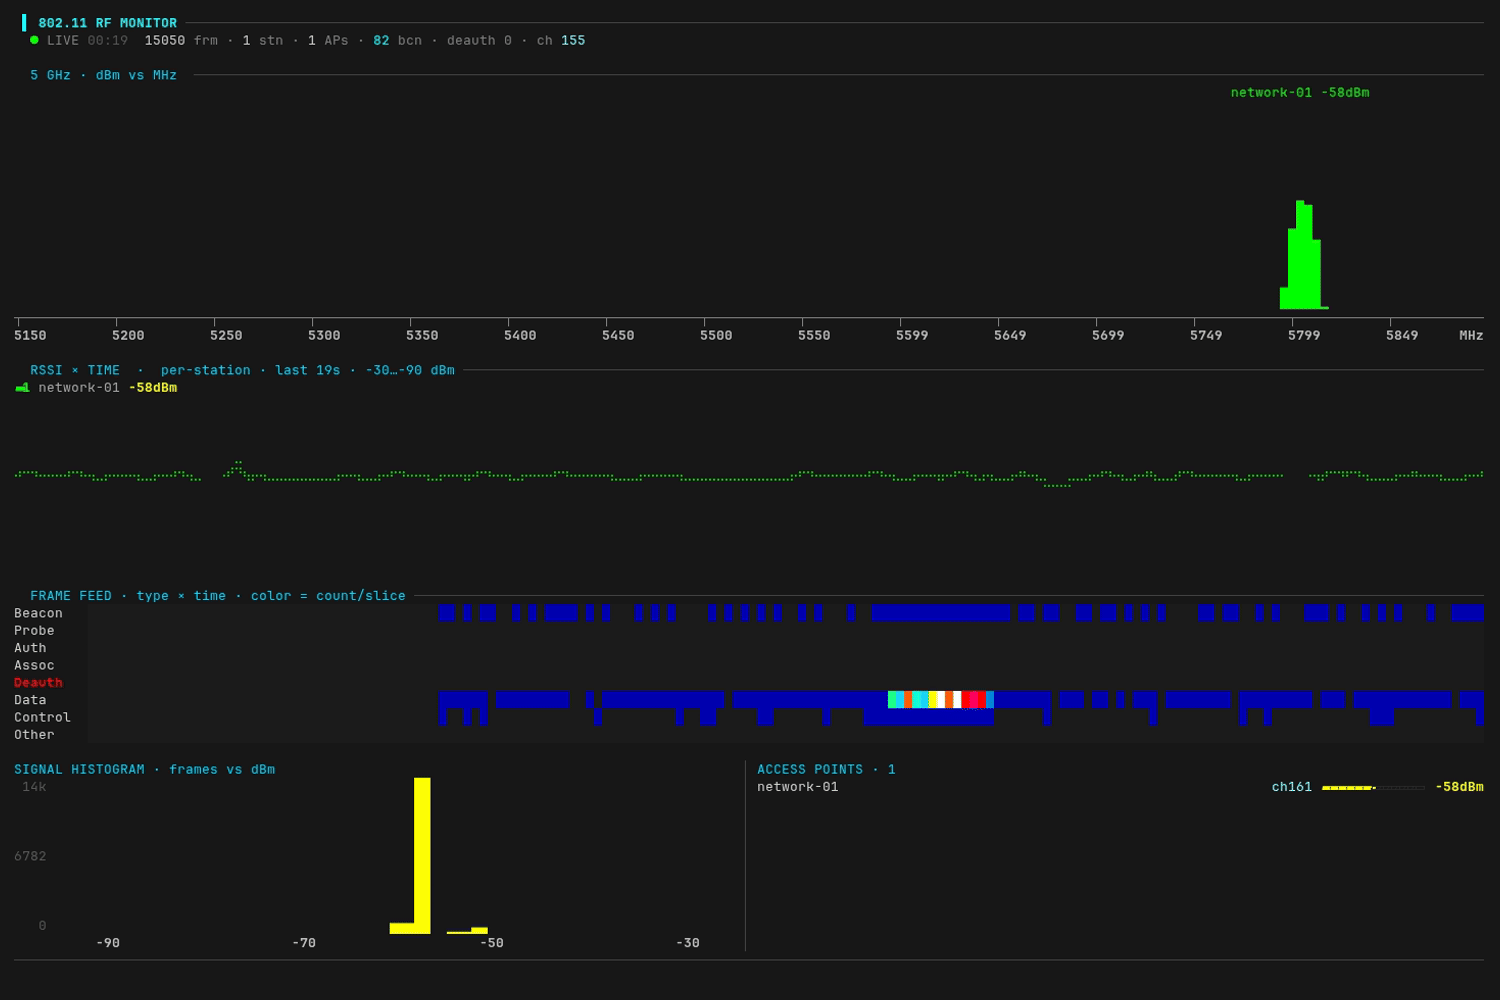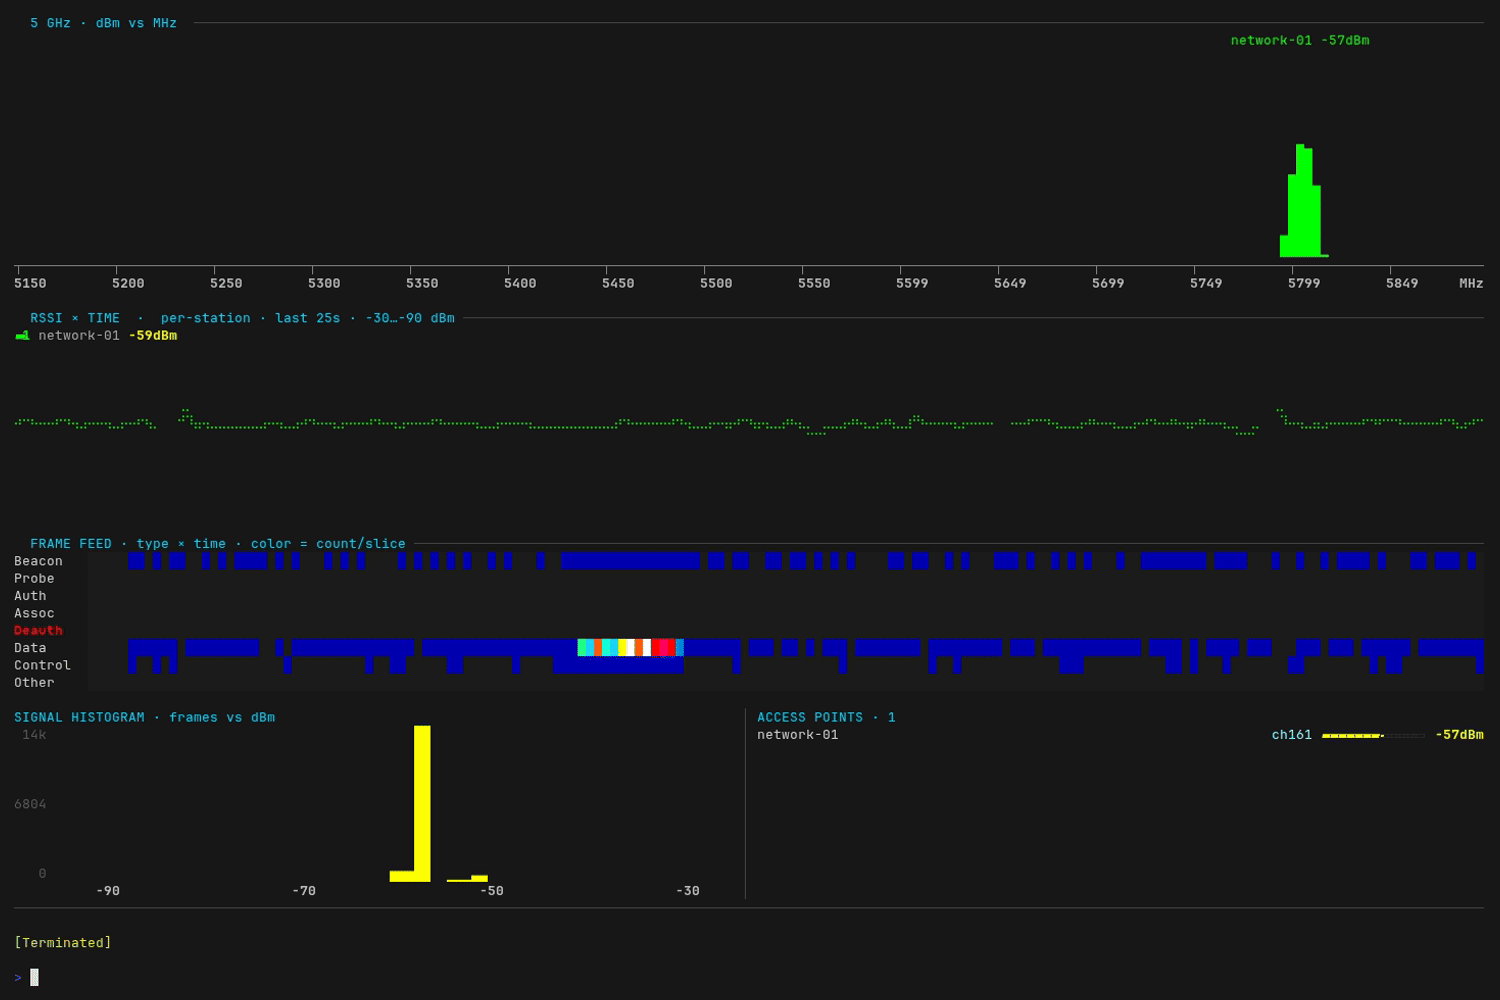 yeet-src/airtop
एयरवेव्स के लिए htop — आपके टर्मिनल में एक लाइव 802.11 (Wi-Fi) RF डैशबोर्ड
 cisc0-gif/kitt
पायथन-आधारित पेनटेस्टिंग फ्रेमवर्क
 90n45-d3v/pinacolada
Hak5 के WiFi Coconut के लिए वायरलेस घुसपैठ पहचान प्रणाली
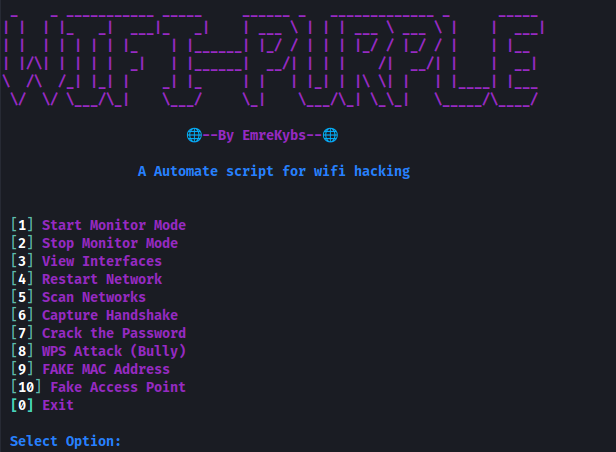 emrekybs/wifi-purple
स्वचालित WiFi सुरक्षा परीक्षण स्क्रिप्ट जो handshakes कैप्चर करती है और airmon-ng और wifite का उपयोग करके वायरलेस penetration testing के लिए…
 qingxp9/cve-2019-6203-poc
CVE-2019-6203 के लिए PoC, < iOS 12.2, macOS < 10.14.4 पर काम करता है
 yslxotwod/wifisting
GTK4 wireless security toolkit with 57 standalone shell modules for Wi-Fi, Bluetooth, RF, Zigbee, NFC and router-side attacks, plus MITM, recon,…
 d4rkcat/killosx
Apple CoreText शोषण (CVE-2012-3716) का उपयोग करें और एक AP लॉन्च करें जो वाईफाई रेंज के भीतर सभी उपकरणों को प्रभावित करे।
 antisurveillanceagency/shadownet
ShadowNet is an anonymous routing protocol that forces all connections (system-wide) to go through Tor while implementing Mixnet-like…
 commonexploits/weape
Weape-Wireless-EAP-Extractor
 halildeniz/macmaster
उन्नत नेटवर्क इंटरफ़ेस प्रबंधन और निगरानी
 scramblr/rf-chaos
# आरएफ चाओस एक एंड्रॉइड ऐप है जिसे सभी संभावित आरएफ एडेप्टर के माध्यम से अराजकता फैलाने के लिए डिज़ाइन किया गया है - आनंद लें!
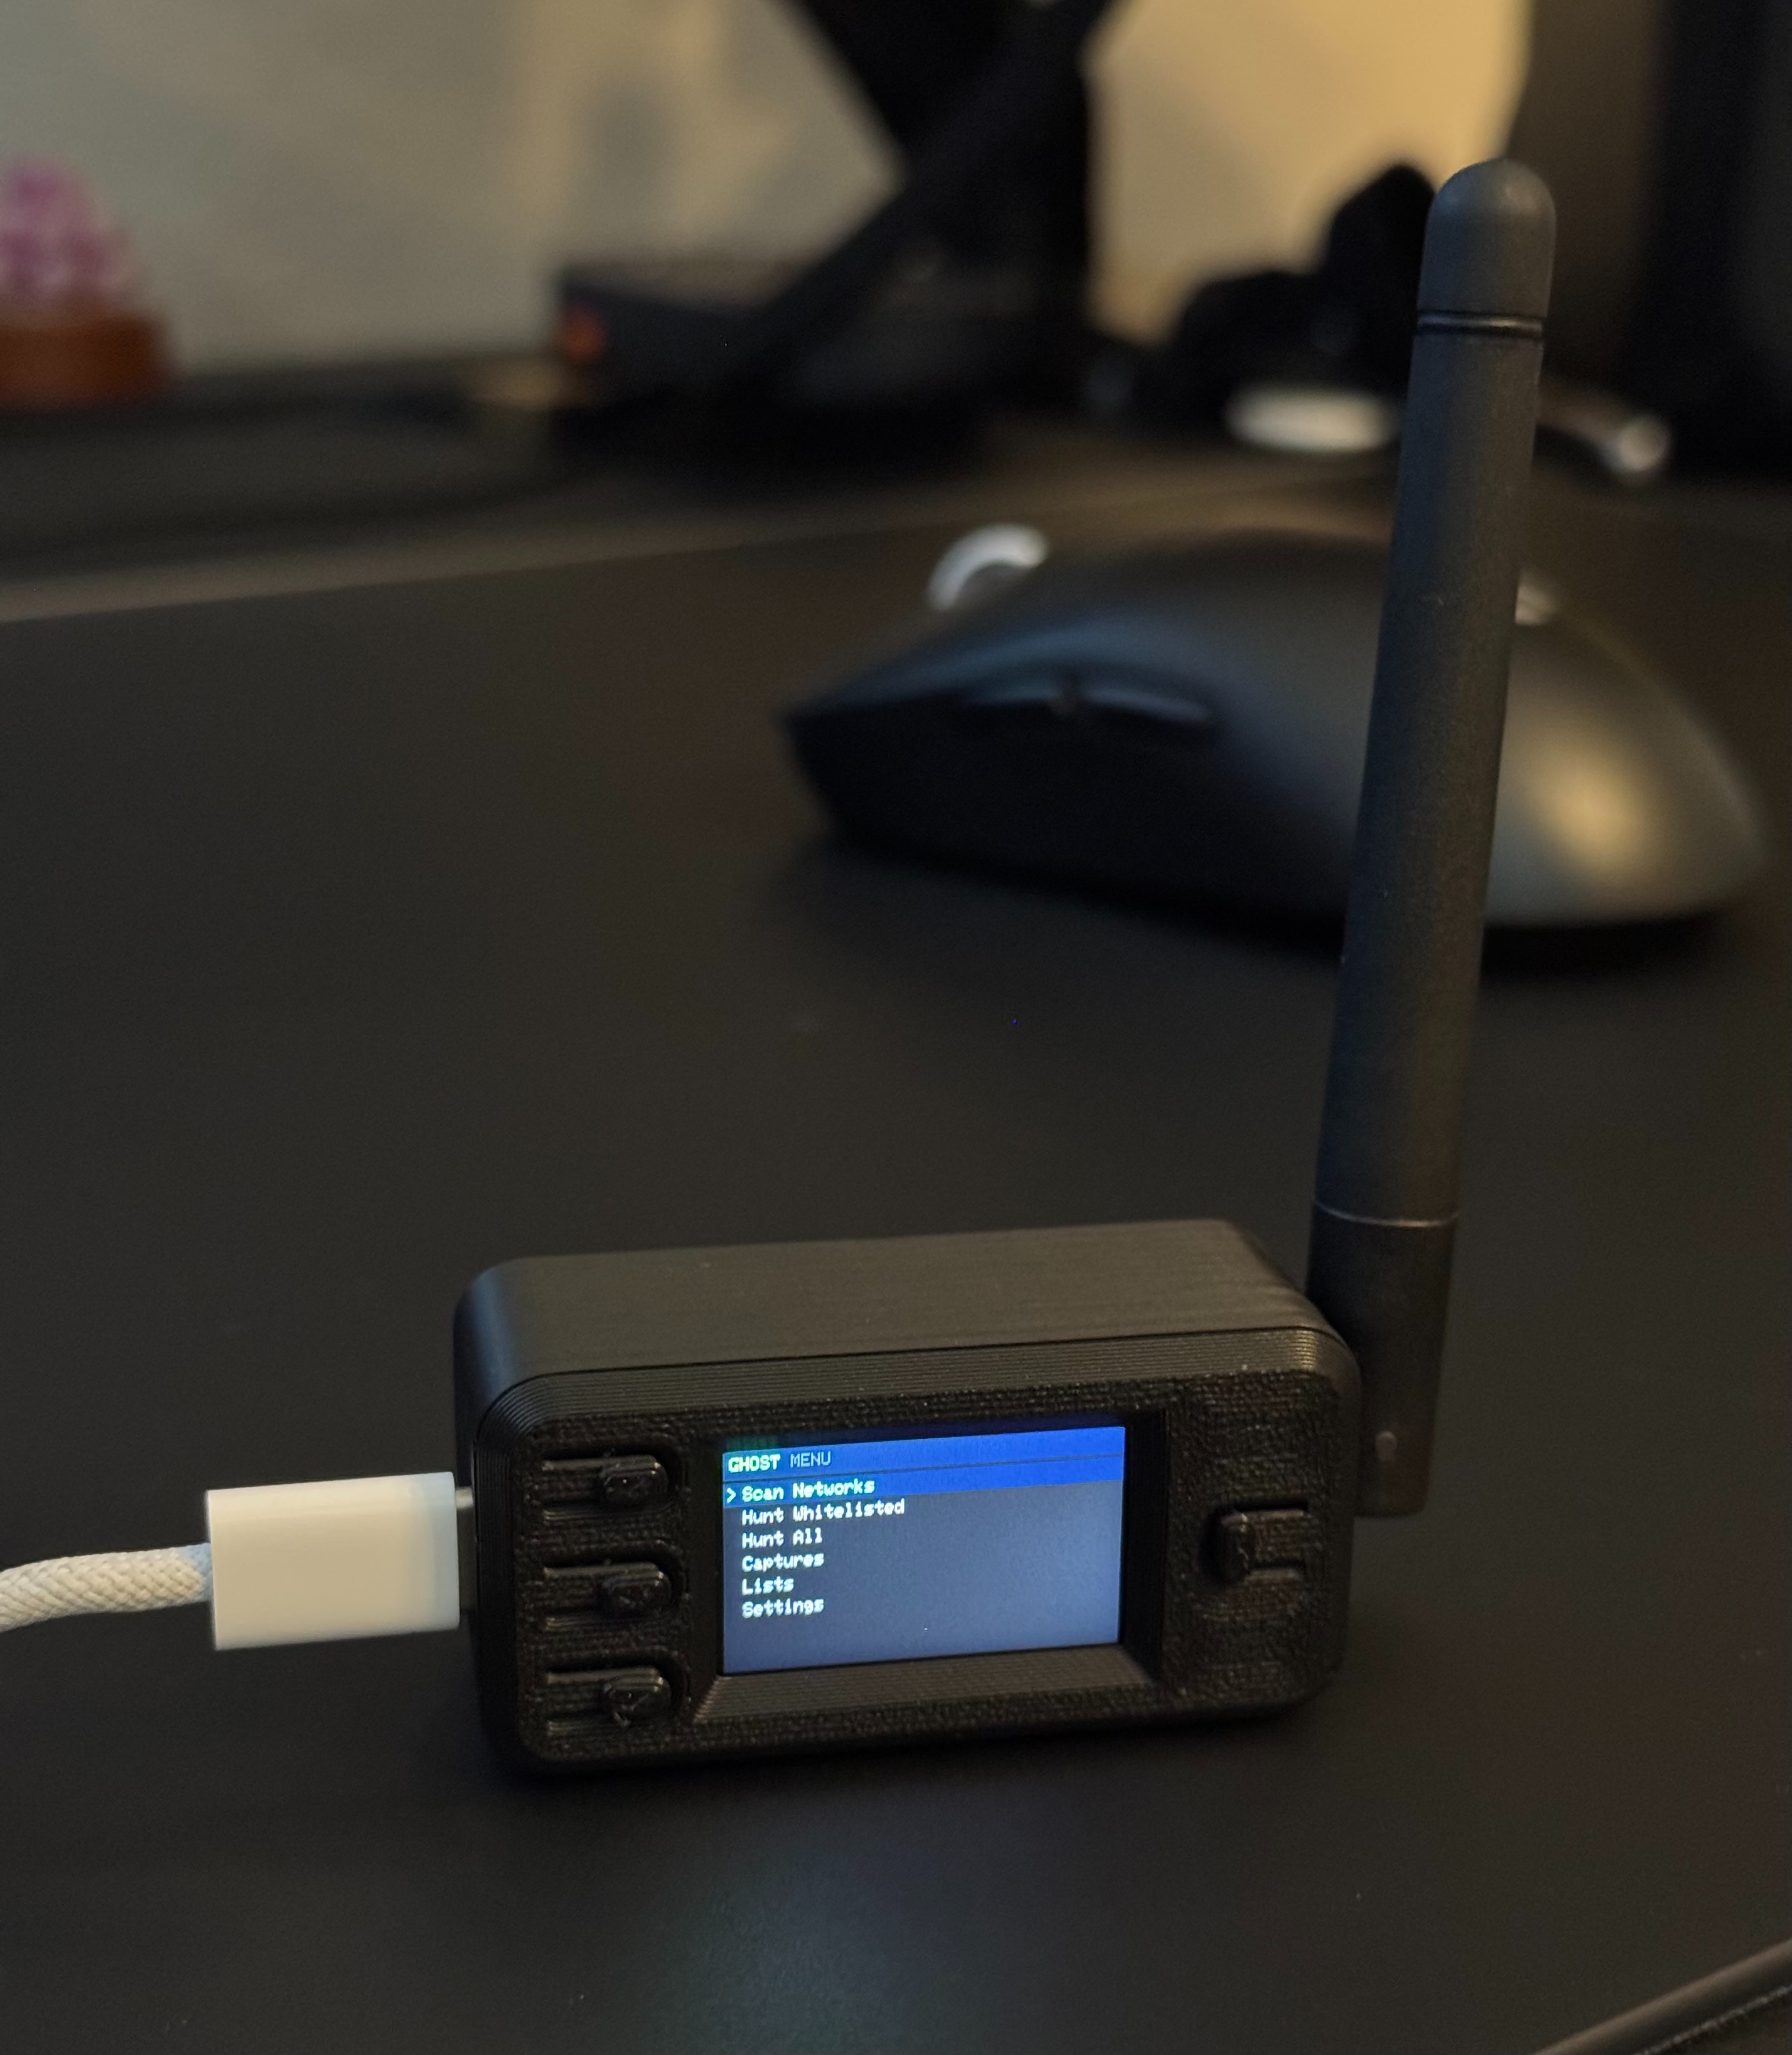 razkom/ghost
ESP32-S3 फर्मवेयर जो TFT UI के माध्यम से स्टैंडअलोन WPA/WPA2 हैंडशेक कैप्चर और डीऑथेंटिकेशन परीक्षण के लिए है, साथ ही वाई-फाई AP पर pcap डाउनलोड की…
 jmalinen/hostap
w1.fi hostap.git का क्लोन - नोट: यह मुख्य विकास स्थान नहीं है और इस रिपॉजिटरी के लिए पुल रिक्वेस्ट को अनदेखा किया जाता है। मेलिंग लिस्ट और इस…