
 #1
वाई-फाई नेटवर्क सुरक्षा का परीक्षण करने, पासवर्ड क्रैक करने और प्रोटोकॉल का विश्लेषण करने के उपकरण।
Kitploit अनुशंसित
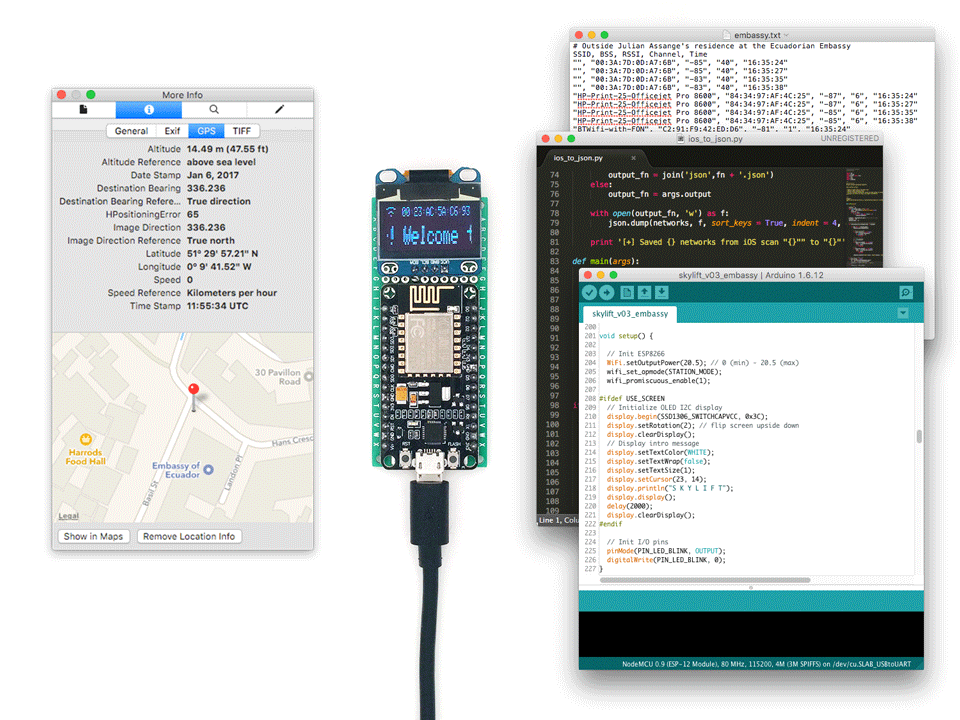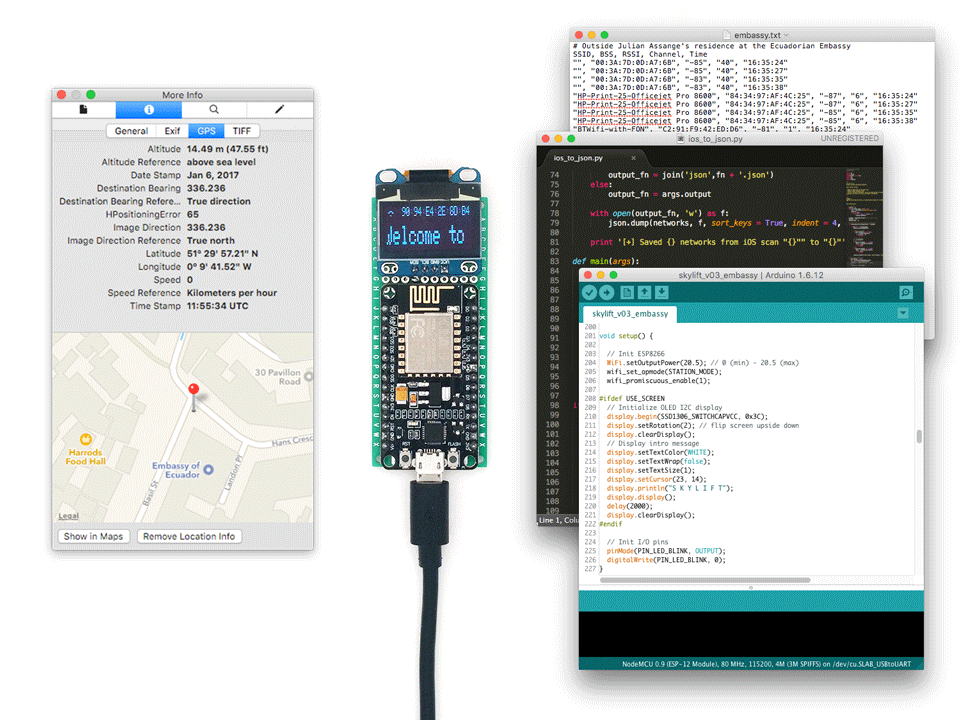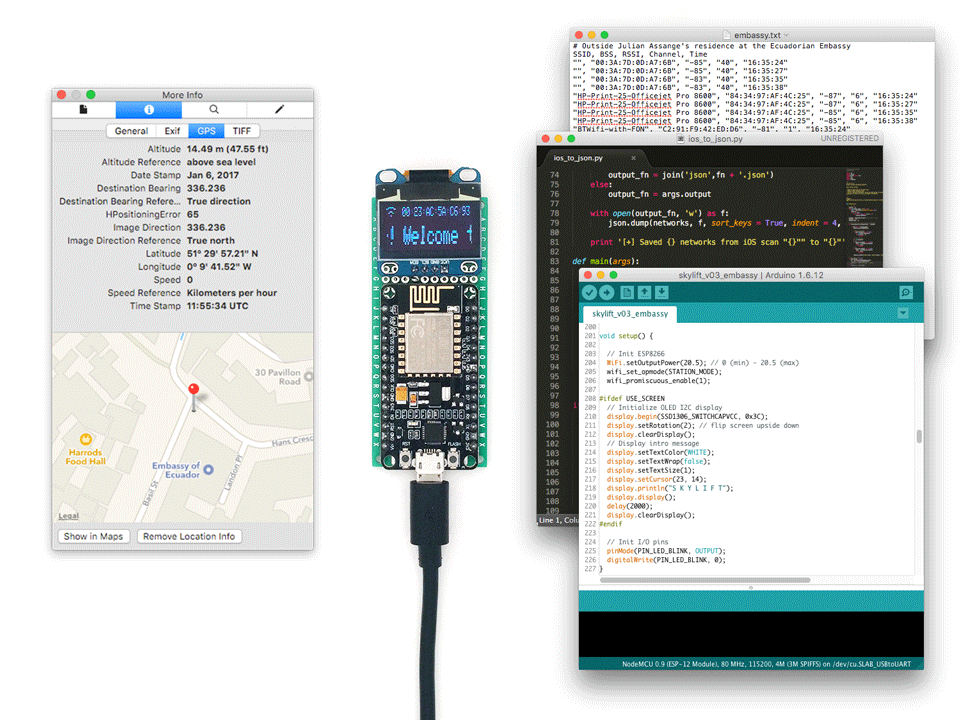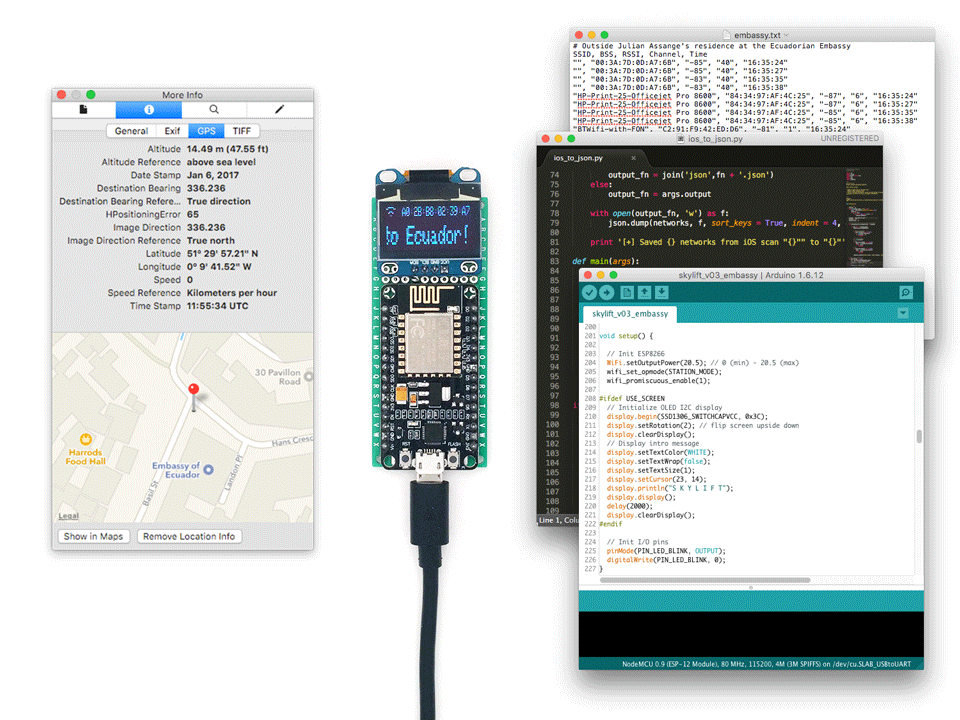
 awesome-pentest-gadgets/skylift
ESP8266 के साथ WiFi जियोलोकेशन स्पूफिंग
 scramblr/rf-chaos
# आरएफ चाओस एक एंड्रॉइड ऐप है जिसे सभी संभावित आरएफ एडेप्टर के माध्यम से अराजकता फैलाने के लिए डिज़ाइन किया गया है - आनंद लें!
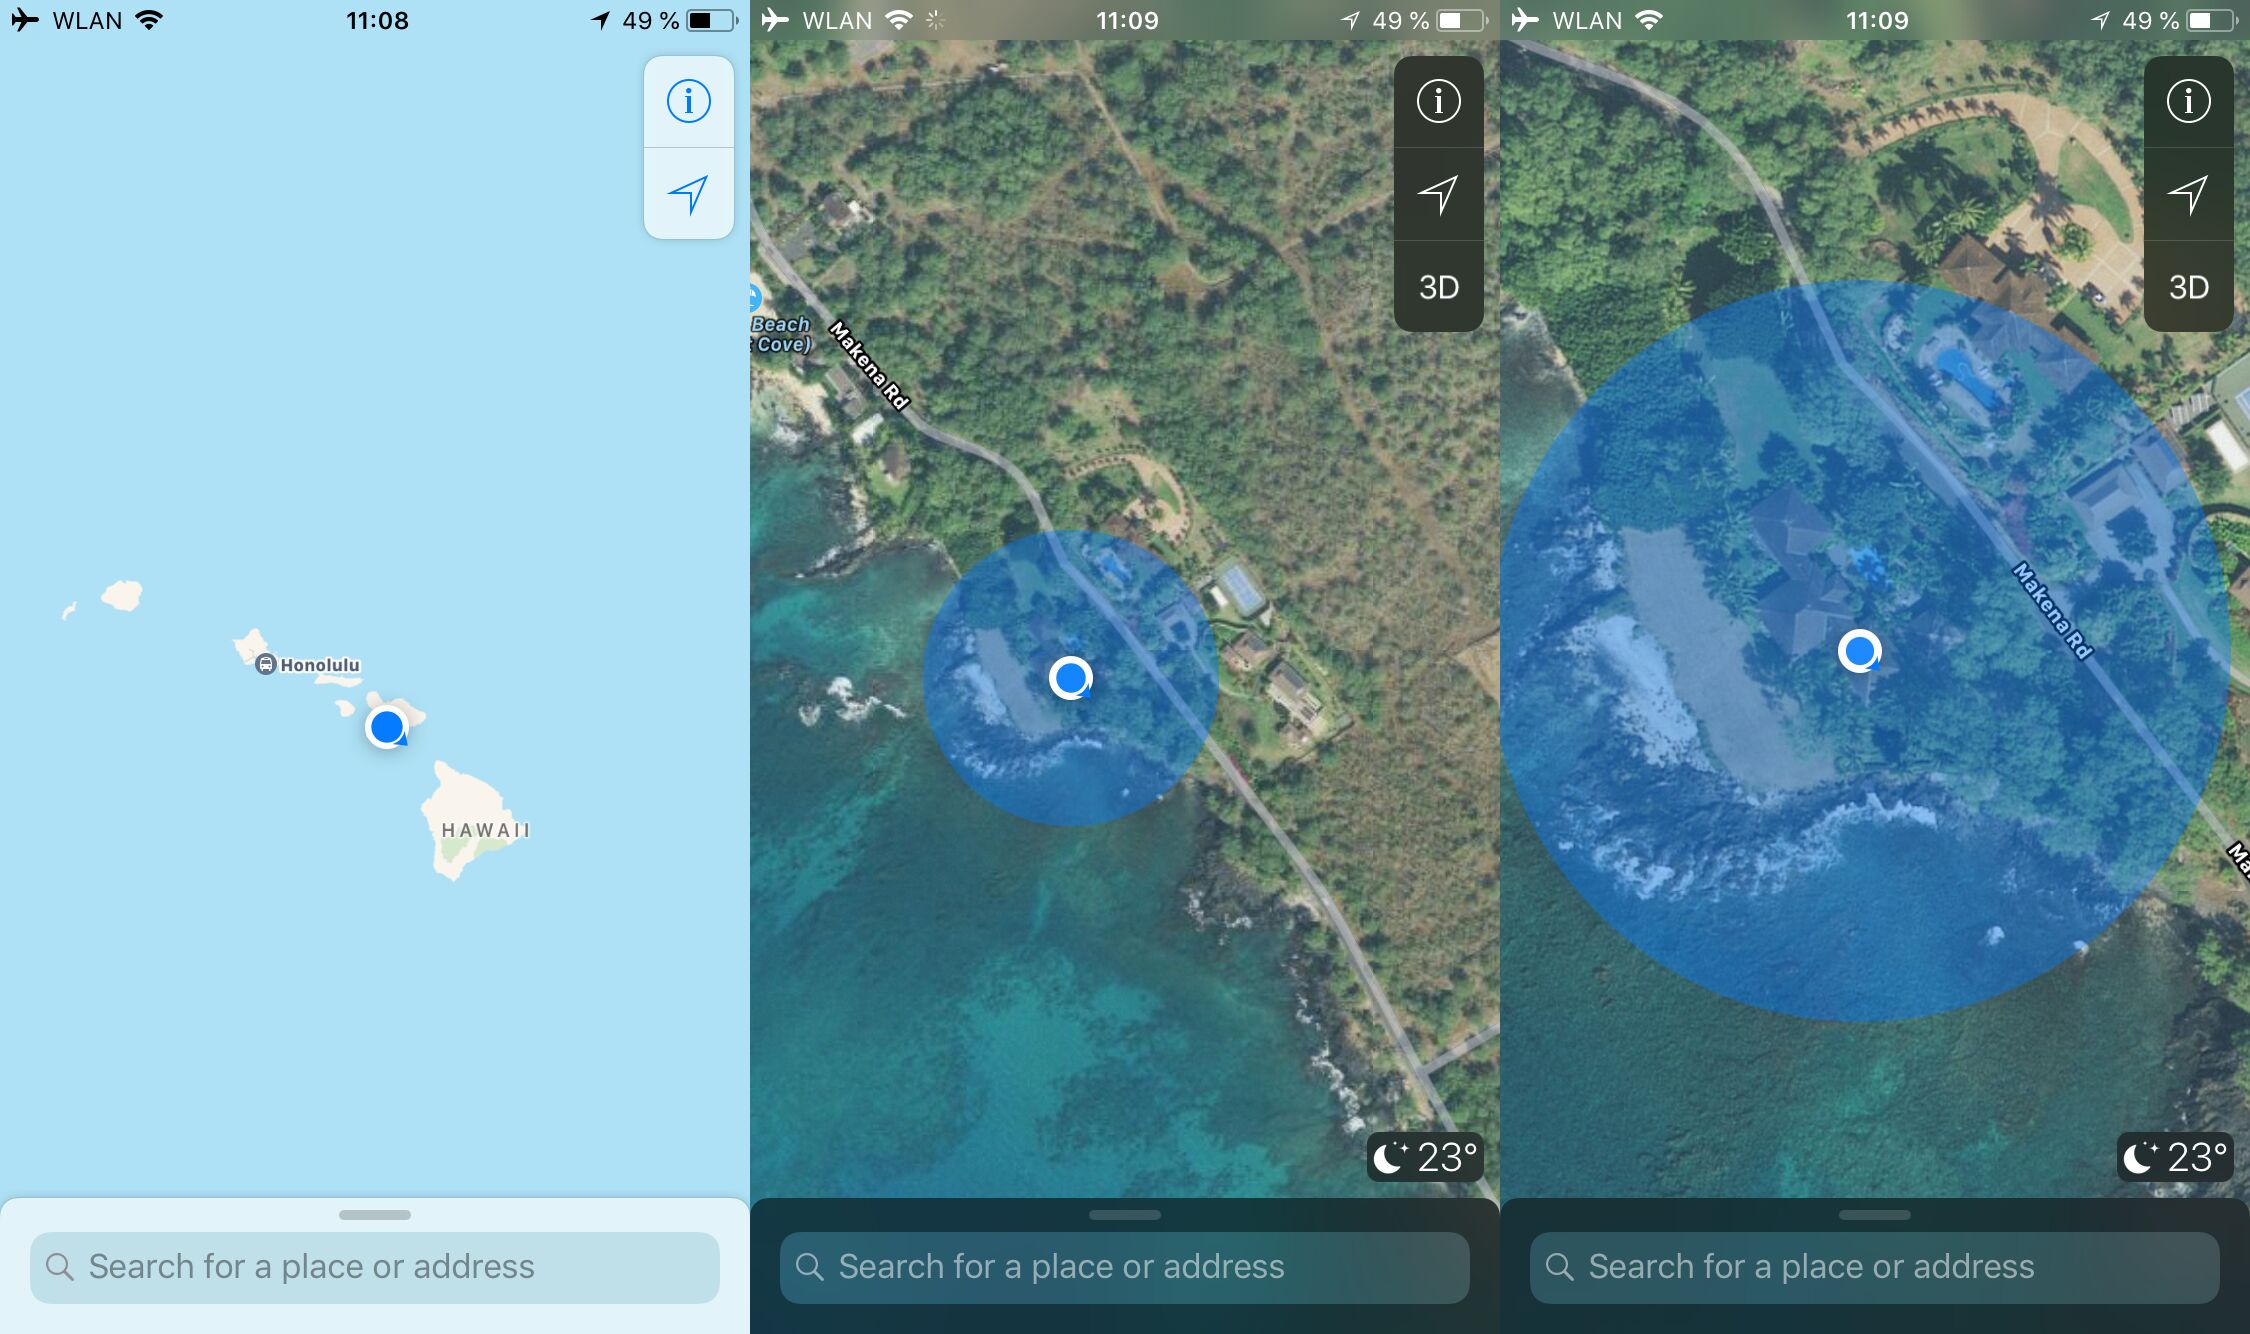 adamhrv/skylift
ESP8266 / ESP32 के साथ वाई-फाई जियोलोकेशन स्पूफिंग
 i-am-shodan/usbarmyknife
USB Army Knife – पेनेट्रेशन टेस्टर्स और रेड टीमर्स के लिए अंतिम क्लोज़ एक्सेस टूल।
 garagehq/nightcrawler
फोन पर स्थानीय AI-संचालित रेड टीमर
 alt3kx/airdecloak-ng
Thomas d'Otreppe के साथ मेरा Aircrack-ng योगदान
 cappricio-securities/wifispammer
एक nodemcu संचालित वाईफाई स्पैमर
 satheesh575555/external_wpa_supplicant_8_aosp10_r33_cve-2021-0516
CVE-2021-0516 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, AOSP 10 पर wpa_supplicant में, जो Wi-Fi प्रमाणीकरण में बफर ओवरफ्लो भेद्यता का प्रदर्शन करता है।
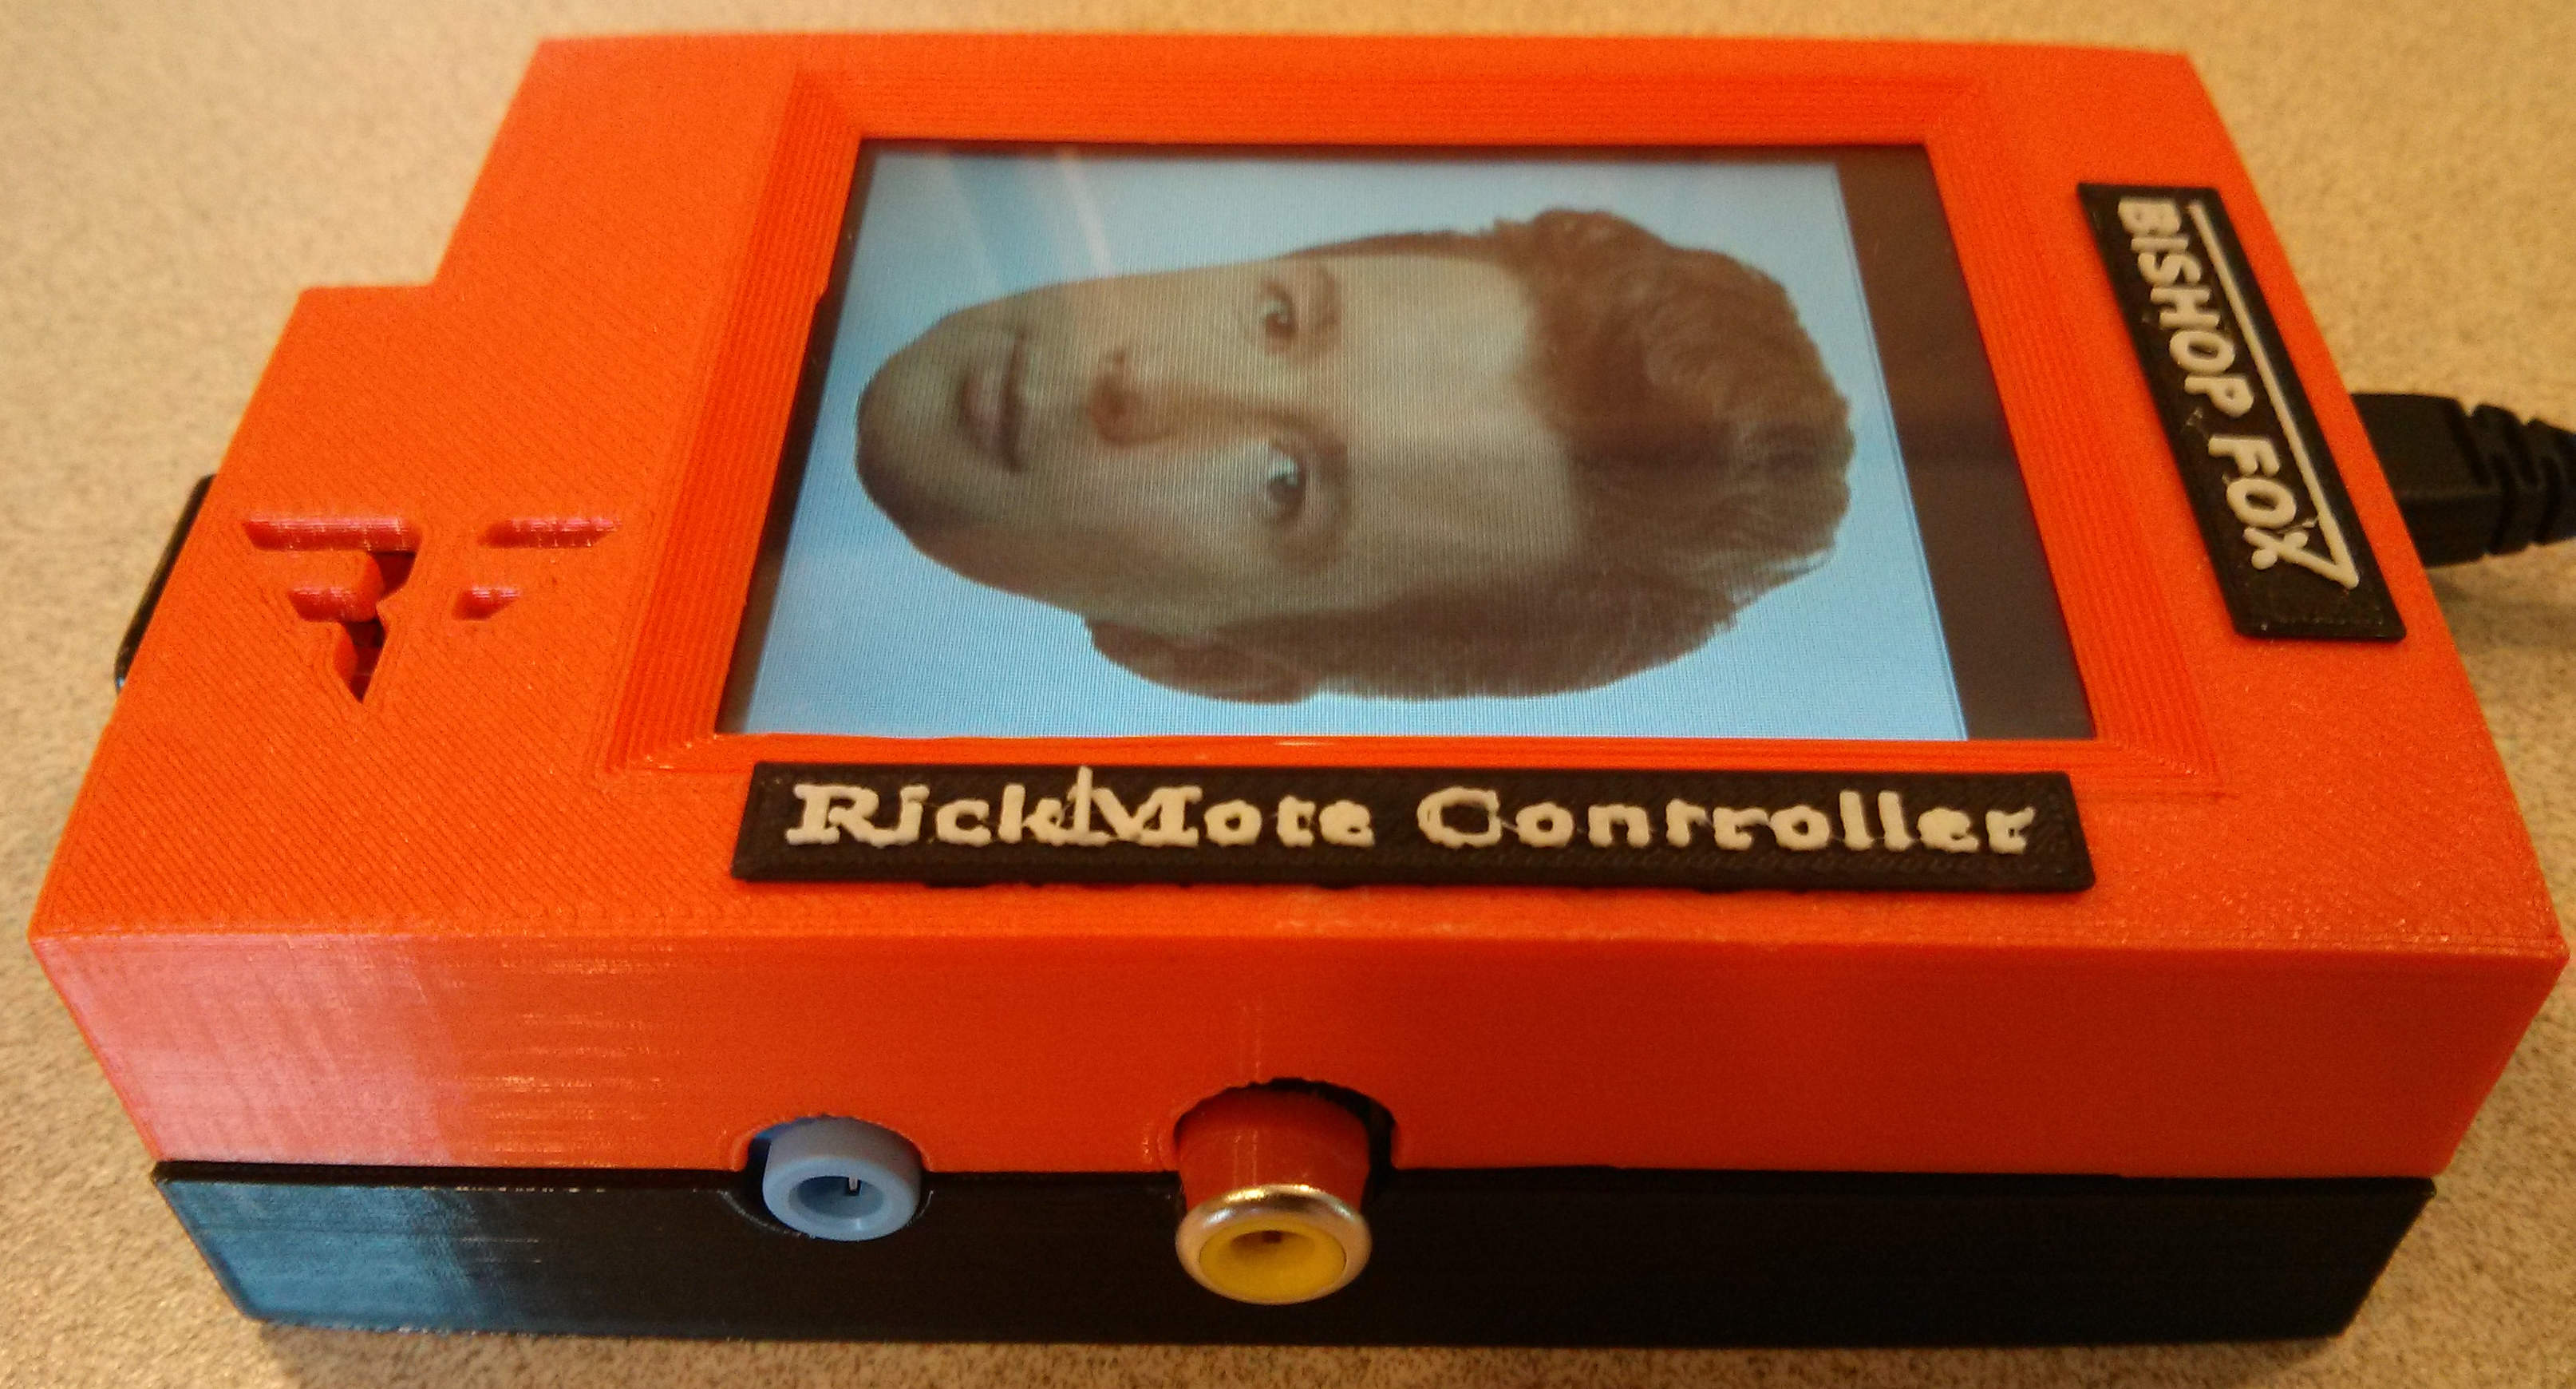 bishopfox/rickmote
रिकमोट कंट्रोलर: Google Chromecast का उपयोग करके टीवी को हाईजैक करें
 nanopathi/wpa_supplicant_8_cve-2021-0326.
wpa_supplicant और hostapd का कार्यान्वयन जिसमें दस्तावेजित CVE-2021-0326 भेद्यता है, जो सुरक्षा अनुसंधान और भेद्यता विश्लेषण के लिए अभिप्रेत है।
 jmalinen/hostap
w1.fi hostap.git का क्लोन - नोट: यह मुख्य विकास स्थान नहीं है और इस रिपॉजिटरी के लिए पुल रिक्वेस्ट को अनदेखा किया जाता है। मेलिंग लिस्ट और इस…
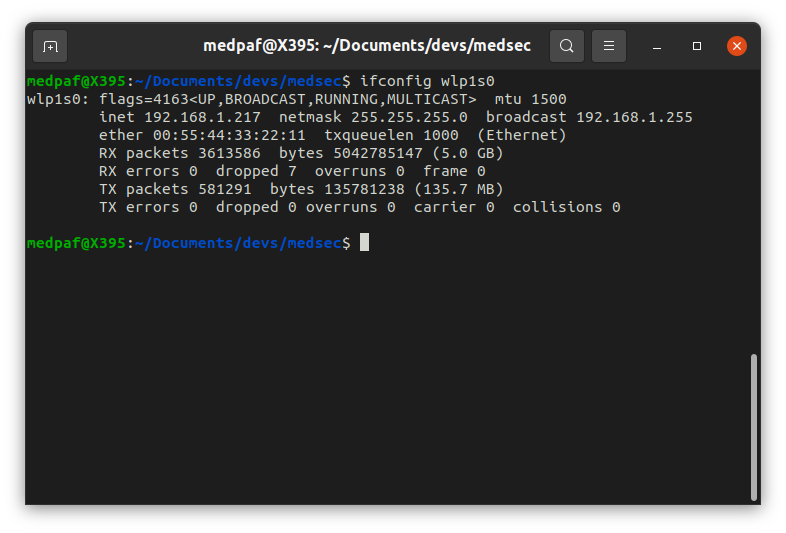 medpaf/hawk
Linux के लिए नेटवर्क, recon और offensive-security उपकरण।
 danmcinerney/wifi-monitor
आपके स्थानीय नेटवर्क पर सबसे अधिक पैकेट भेजने वाले IPs को प्रिंट करता है।
 gdssecurity/wifitap
wifitap BT5r3 के लिए अपडेट किया गया
 s0c5/remotepasswordwifi
Ruby में स्क्रिप्ट। रिमोट राउटर वाई-फाई पासवर्ड तोड़ें।
 syworks/wireless-ids
वायरलेस पैकेट्स के लिए हवा की निगरानी (sniffing) करके (WEP/WPA/WPS) हमले जैसी संदिग्ध गतिविधि का पता लगाने की क्षमता।
 commonexploits/weape
Weape-Wireless-EAP-Extractor








