 #1
वाई-फाई नेटवर्क सुरक्षा का परीक्षण करने, पासवर्ड क्रैक करने और प्रोटोकॉल का विश्लेषण करने के उपकरण।
Kitploit अनुशंसित
 redcode-labs/airstrike
WPA-2 हैंडशेक को स्वचालित रूप से कैप्चर और क्रैक करें, वितरित क्लाइंट-सर्वर आर्किटेक्चर के साथ।
 xchwarze/wifi-pineapple-cloner-builds
यूनिवर्सल वाई-फाई पाइनएप्पल हार्डवेयर क्लोनर से बिल्ड रेपो
 commonexploits/weape
Weape-Wireless-EAP-Extractor
 4shadoww/hakkuframework
Hakku Framework पैठ परीक्षण
 jmalinen/hostap
w1.fi hostap.git का क्लोन - नोट: यह मुख्य विकास स्थान नहीं है और इस रिपॉजिटरी के लिए पुल रिक्वेस्ट को अनदेखा किया जाता है। मेलिंग लिस्ट और इस…
 dougives/wisp
Script and hardware kit to automatically deauth 802.11 clients en masse. Captures packets for later nefariousness.
 yashodhanvivek/firebolt-wristphone-vulnerability
यह रिपॉजिटरी MITRE द्वारा सुझाए गए CVE ID CVE-2024-30656 के लिए Firebolt wristphone भेद्यता के लिए है। MITRE ने अभी तक ID की पुष्टि नहीं की है।
 oblique/create_ap
[अनुरक्षित नहीं] यह स्क्रिप्ट एक NATed या Bridged WiFi Access Point बनाती है।
 blunderbuss-wctf/wacker
एक WPA3 शब्दकोश क्रैकर
 xdavidhu/probesniffer
🔍 उपकरणों से अनएन्क्रिप्टेड वायरलेस प्रोब अनुरोधों की सूंघने के लिए एक उपकरण।
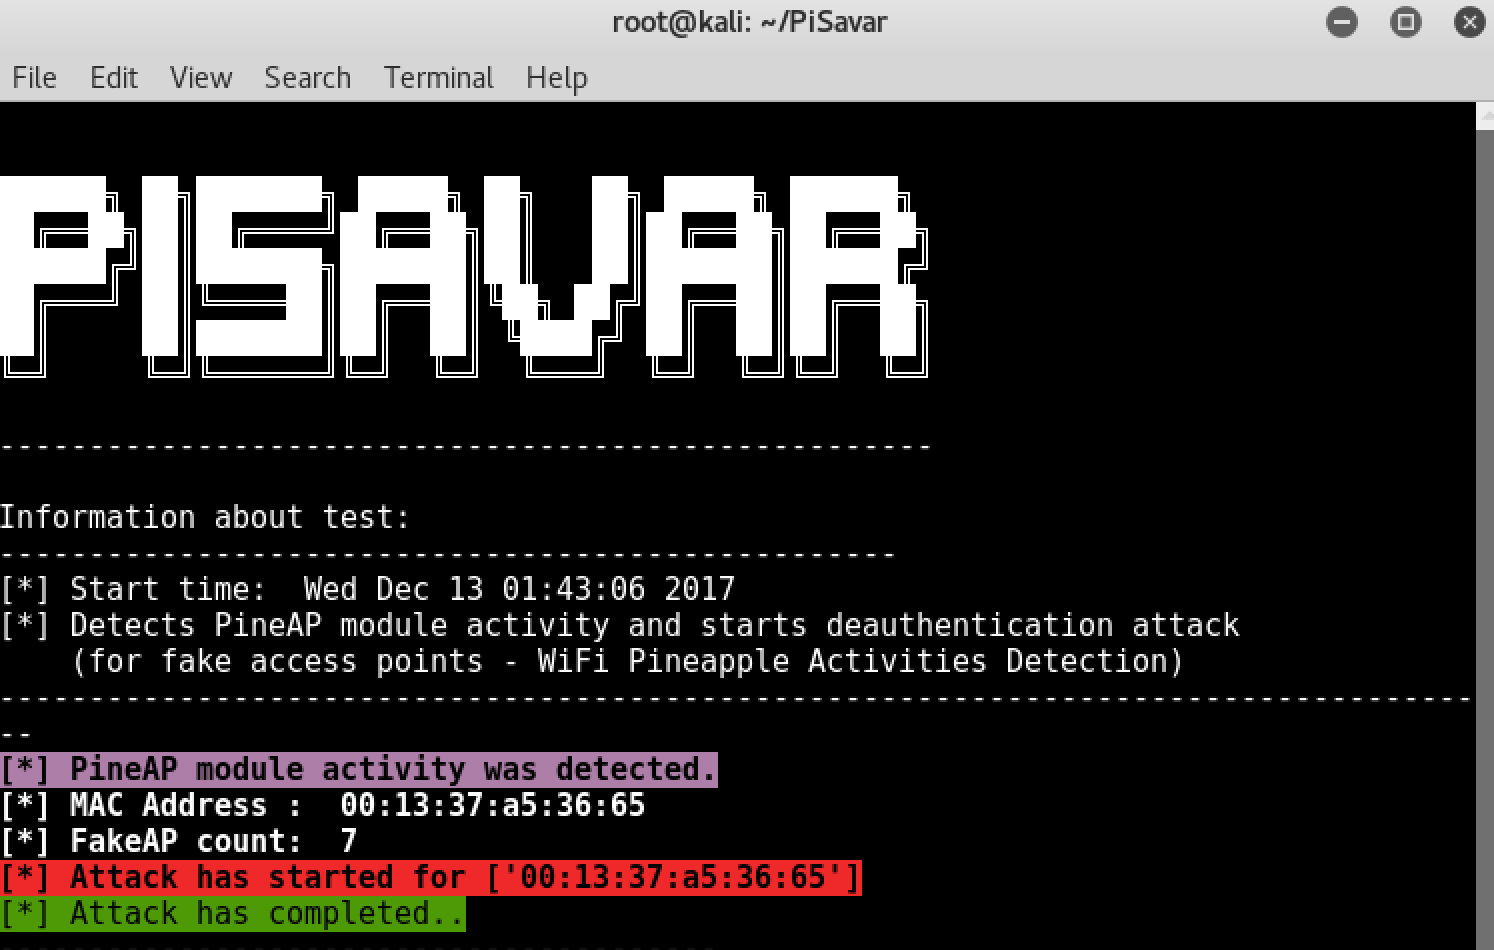 wipi-hunter/pisavar
📡 🍍PineAP मॉड्यूल की गतिविधियों का पता लगाता है और डी-ऑथेंटिकेशन हमला शुरू करता है (नकली एक्सेस पॉइंट्स के लिए - WiFi Pineapple Activities…
 stiffies/airscout
एक अच्छा उपकरण जो नेटवर्क हैश कैप्चर को स्वचालित करता है और एक अच्छा GUI है। अधिक जानकारी के लिए README.md पढ़ें और इसे अपने लक्ष्य की स्पष्ट अनुमति…
 aleksamcode/preferred-network-list-sniffer
डिवाइस की पसंदीदा नेटवर्क सूची से SSIDs को कैप्चर और प्रदर्शित करने के लिए एक रिकॉनिसेंस टूल।
 wiire-a/cve-2017-9476
नियतात्मक क्रेडेंशियल्स के साथ छिपा हुआ AP
 uthrasri/frameworks_opt_net_wifi_cve-2021-0390
Android Wi-Fi फ्रेमवर्क पैच CVE-2021-0390 के लिए, जो Wi-Fi सबसिस्टम में दूरस्थ कोड निष्पादन (remote code execution) भेद्यता को संबोधित करता है।
 dybrkr/wifi_leak
CVE-2018-4084 के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण, macOS High Sierra में WiFi क्रेडेंशियल रिसाव भेद्यता, प्लेनटेक्स्ट वाई-फाई पासवर्ड के अवरोधन का…