
 #1
वेब एप्लिकेशन और एपीआई का परीक्षण करने, शोषण करने और उन्हें सुरक्षित करने के उपकरण।
Kitploit अनुशंसित
 offxec/thedoc
SQLMAP के साथ SQL इंजेक्शन शोषण को स्वचालित करता है, कमजोरियों के लिए क्रॉल करता है, डेटाबेस क्रेडेंशियल निकालता है, एडमिन लॉगिन पेज ढूंढता है, और…
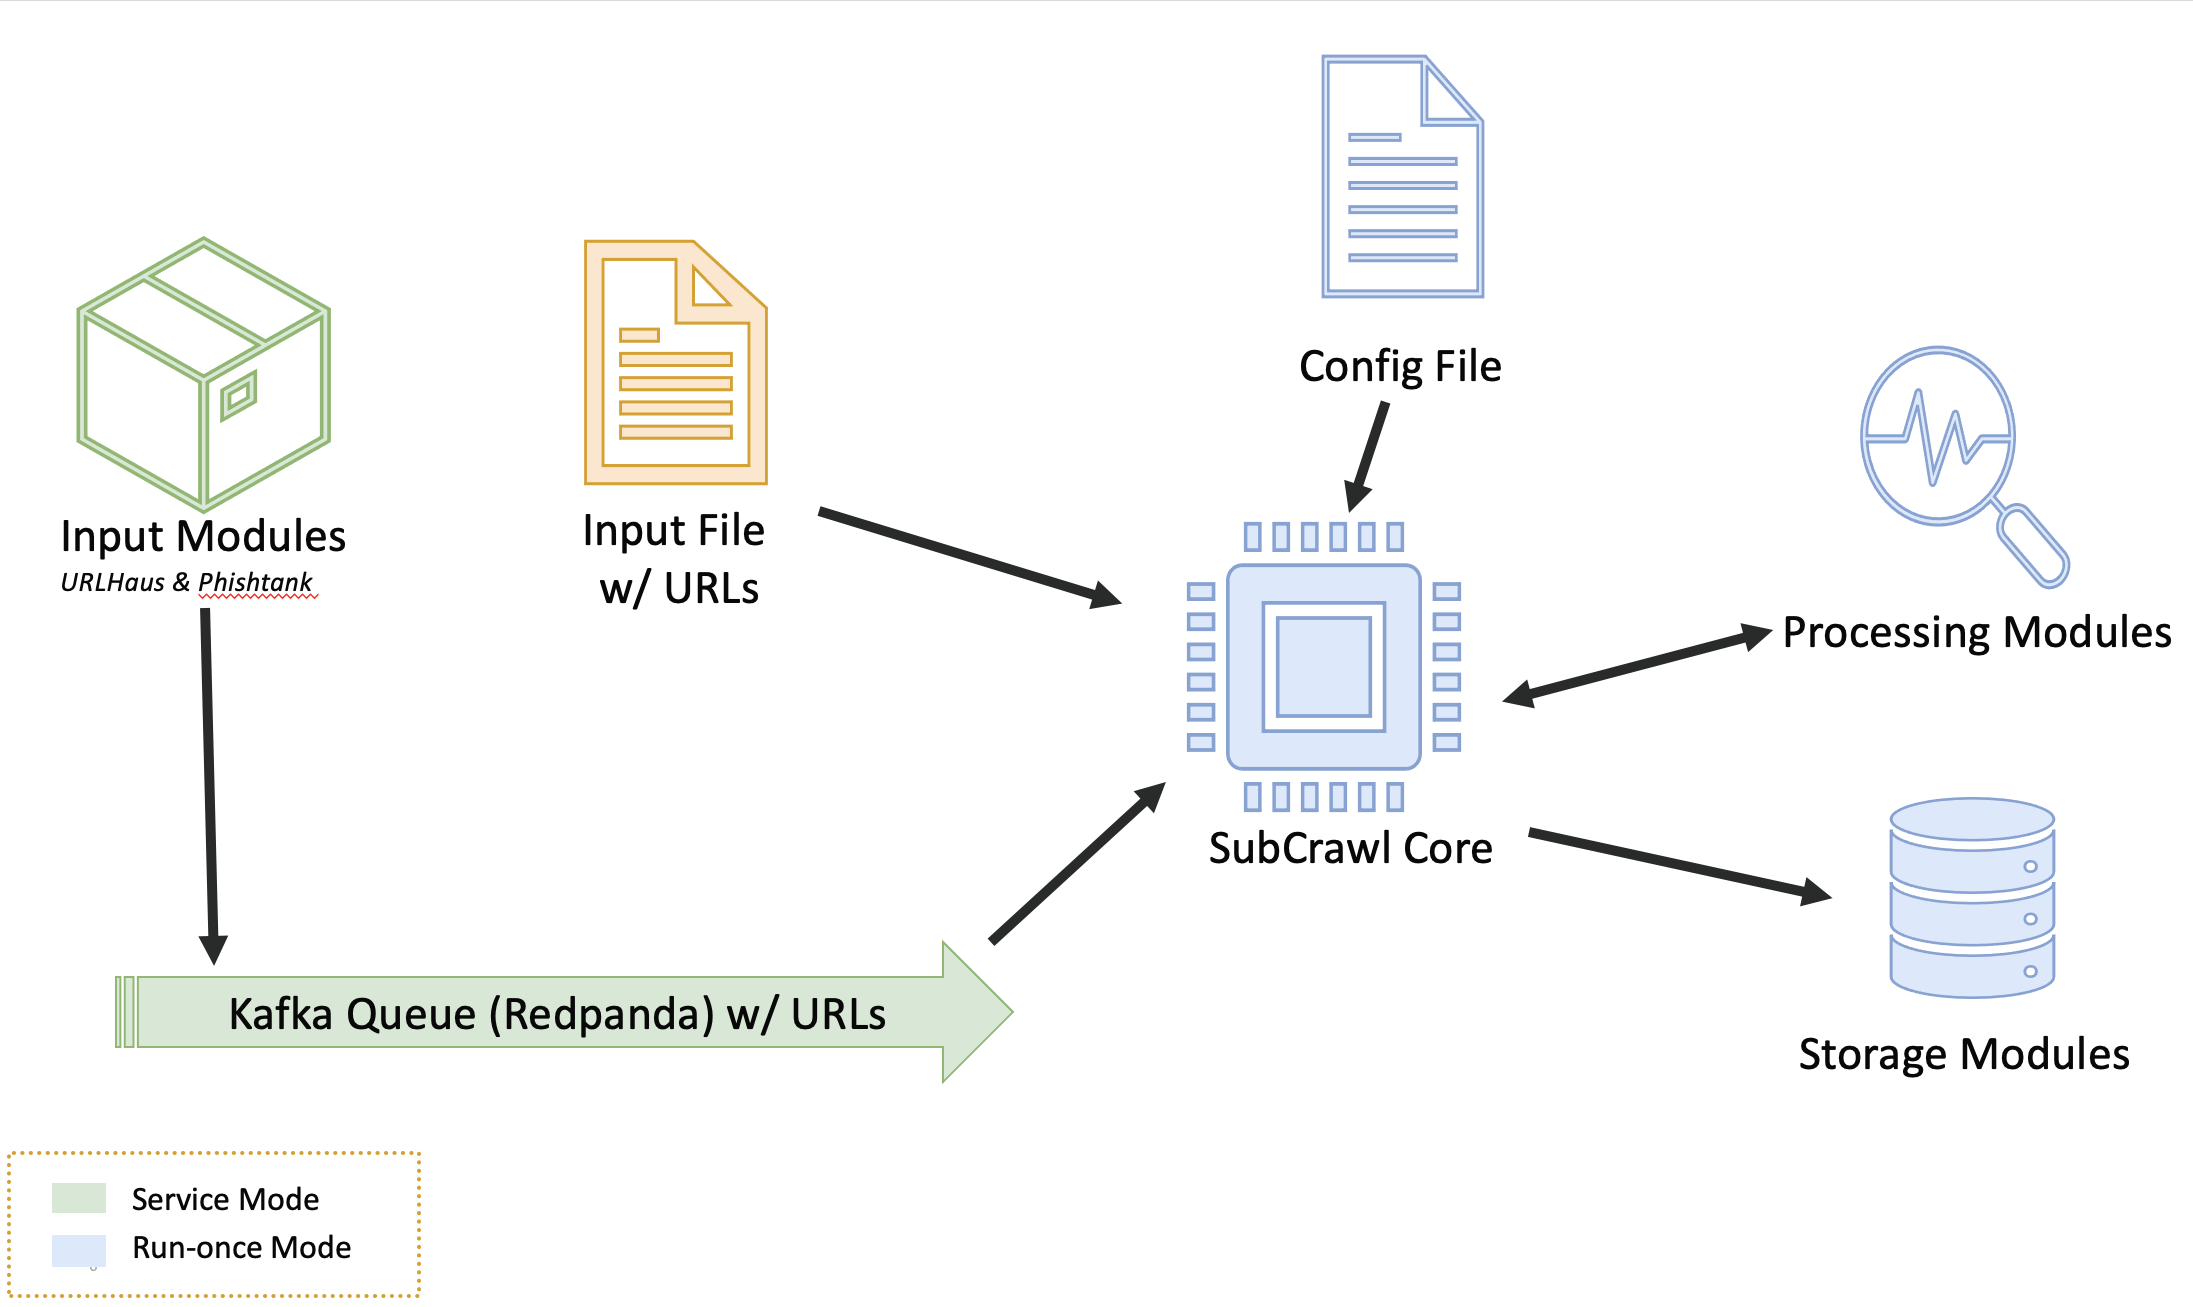 hpthreatresearch/subcrawl
वेब पर खुले निर्देशिकाओं की खोज और विश्लेषण के लिए मॉड्यूलर फ्रेमवर्क। यह URL क्रॉल करता है, सामग्री निकालता है, YARA/ClamAV स्कैनिंग लागू करता है,…
 convisolabs/cve-2024-43044-jenkins
Jenkins में भेद्यता CVE-2024-43044 का शोषण
 jmousqueton/poc-cve-2022-30190
POC CVE-2022-30190: CVE 0-day MS Office RCE उर्फ msdt follina
 jbaines-r7/through_the_wire
प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट CVE-2022-26134 (Atlassian Confluence में OGNL इंजेक्शन) के लिए। Linux लक्ष्यों के लिए रिवर्स शेल और इन-मेमोरी फ़ाइल…
 hosch3n/proxyvulns
[ProxyLogon] CVE-2021-26855 और CVE-2021-27065 ने RawIdentity Bug Exploit को ठीक किया। [ProxyOracle] CVE-2021-31195 और CVE-2021-31196 एक्सप्लॉइट चेन।…
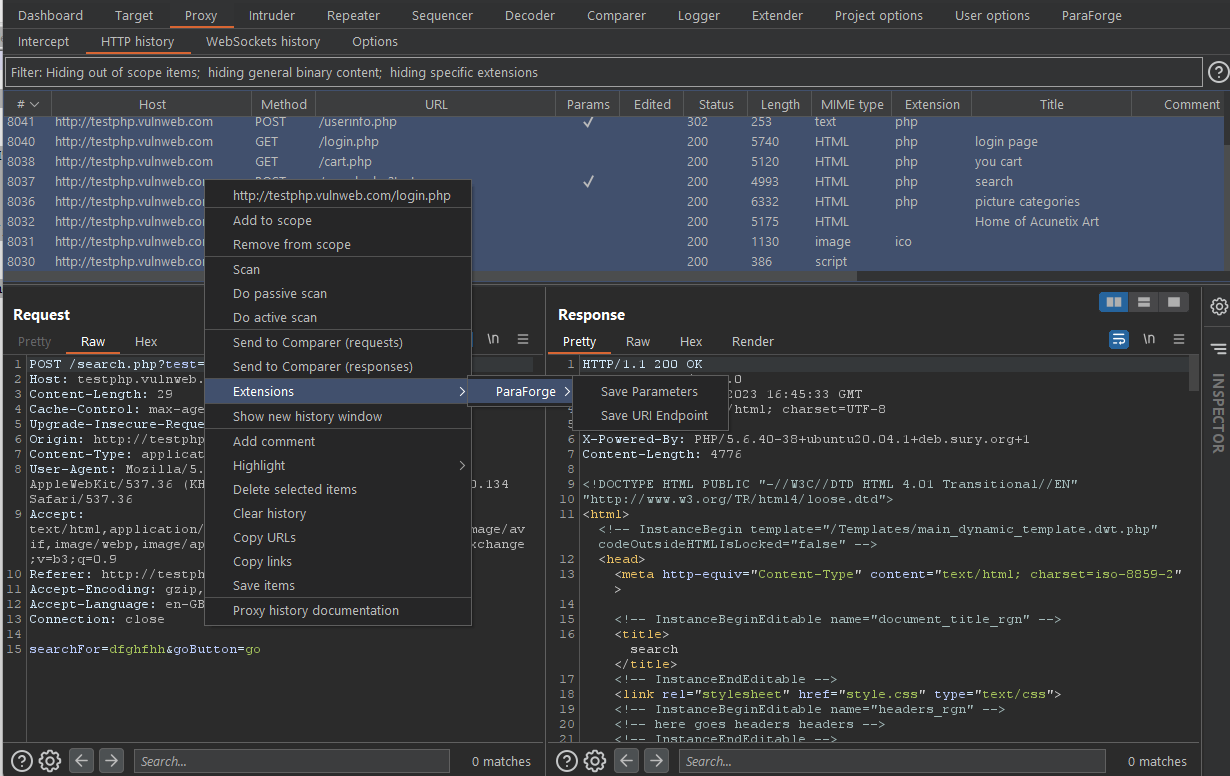 anof-cyber/paraforge
एंडपॉइंट और पैरामीटर्स की कस्टम वर्ड-लिस्ट बनाने के लिए एक BurpSuite एक्सटेंशन, जो एन्यूमरेशन और फजिंग के लिए उपयोगी है।
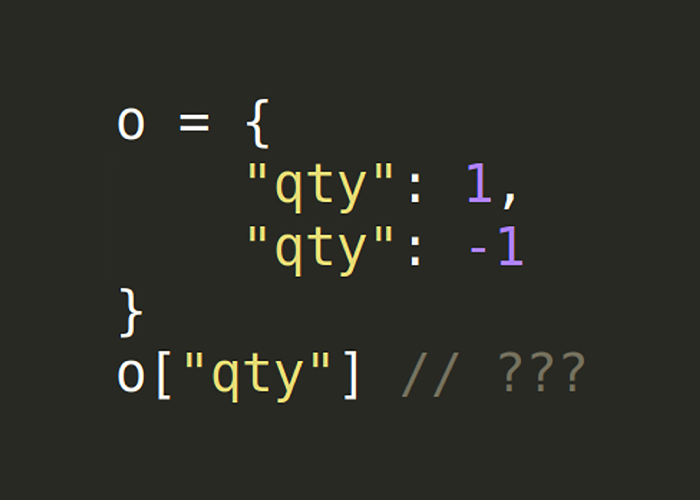 bishopfox/json-interop-vuln-labs
"An Exploration of JSON Interoperability Vulnerabilities" के साथी लैब्स
 hahwul/smugglex
Rust-आधारित HTTP Request Smuggling स्कैनर।
 n4xh4ck5/cmssc4n
एक उपकरण जो यह पहचानने के लिए है कि कोई डोमेन एक CMS (जैसे Wordpress, Moodle, Joomla, Drupal या Prestashop) है या नहीं।
 voidz0r/cve-2022-44268
CVE-2022-44268 - ImageMagick मनमानी फ़ाइल पढ़ने की कमज़ोरी के लिए एक PoC
 psc4re/nse-scripts
NSE स्क्रिप्ट जो CVE-2020-1350 SIGRED और CVE-2020-0796 SMBGHOST, CVE-2021-21972, proxyshell, CVE-2021-34473 का पता लगाती हैं
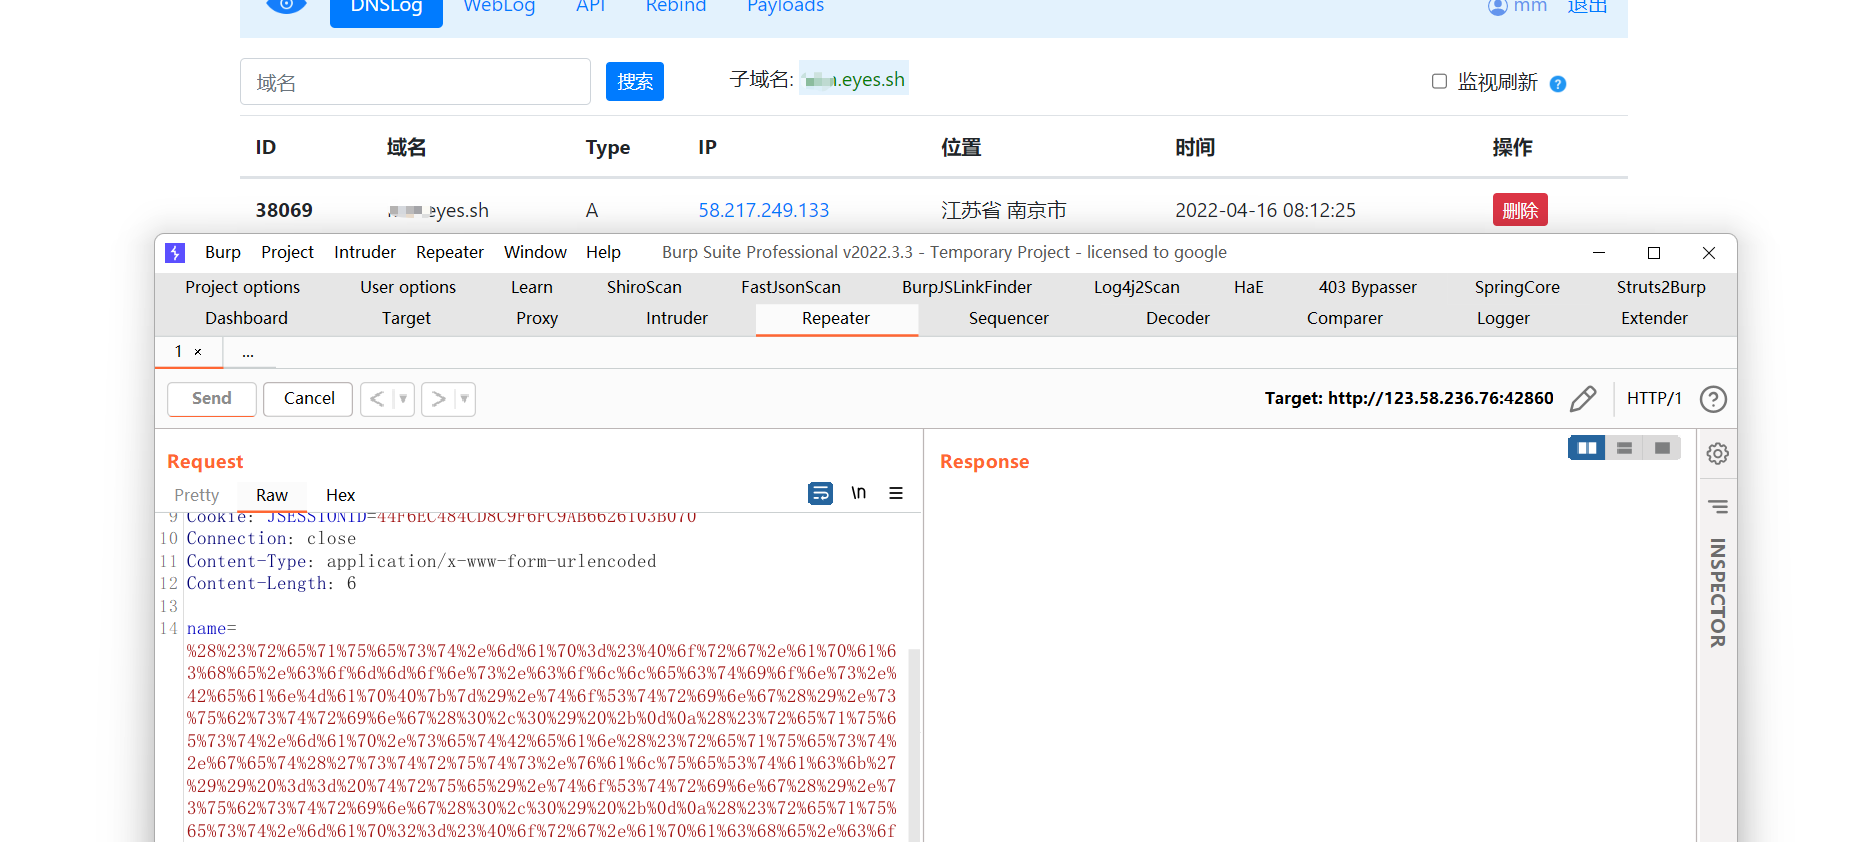 pyroxenites/s2-062
रिमोट कोड निष्पादन S2-062 CVE-2021-31805 सत्यापन POC
 puzzlepeaches/log4junifi
Unifi Network Application में CVE-2021-44228 का शोषण करके रिमोट कोड निष्पादन और बहुत कुछ।
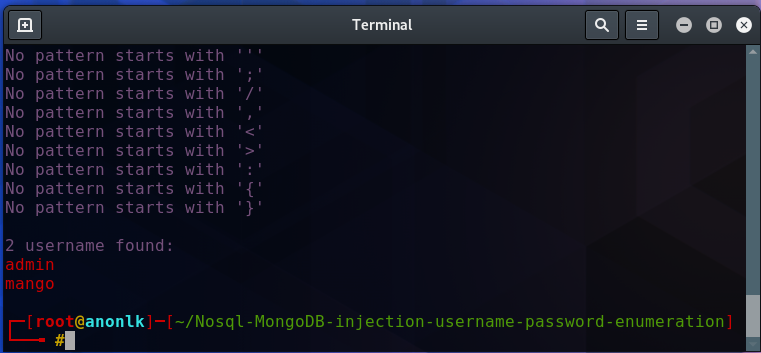 an0nlk/nosql-mongodb-injection-username-password-enumeration
इस स्क्रिप्ट का उपयोग करके, आप Nosql(mongodb) injecion के प्रति कमजोर वेब अनुप्रयोगों के उपयोगकर्ता नाम और पासवर्ड का एनुमरेट कर सकते हैं।
 takito1812/web-hacking-playground
वास्तविक मामलों में पाई गई कमजोरियों वाला वेब एप्लिकेशन, पेंटेस्ट और बग बाउंटी कार्यक्रमों दोनों में।
 henshin/filebuster
एक अत्यंत तेज़ और लचीला वेब फ़ज़र
 1n3/xsstracer
क्रॉस-साइट ट्रेसिंग (XST) की जाँच करने के लिए एक छोटा पायथन स्क्रिप्ट।








