
 #1
वेब एप्लिकेशन और एपीआई का परीक्षण करने, शोषण करने और उन्हें सुरक्षित करने के उपकरण।
Kitploit अनुशंसित
 kondordevsecuritycorp/cve-2026-34197
Apache ActiveMQ में Jolokia API के माध्यम से RCE (CVE-2026-34197) के लिए एक्सप्लॉइट, जिसमें कमांड आउटपुट कैप्चर, मास स्कैनिंग और ऑटो-एक्सप्लॉइटेशन…
 jvr2022/cve-2026-31802
CVE-2026-31802 के लिए प्रमाण-अवधारणा और तकनीकी विवरण, npm tar में एक सिमलिंक पाथ ट्रैवर्सल जो निष्कर्षण निर्देशिका के बाहर मनमाना फ़ाइल अधिलेखन की…
 kaleth4/cve-2026-42167
CVE-2026-42167 के लिए तकनीकी विश्लेषण और प्रूफ-ऑफ-कॉन्सेप्ट, जो ProFTPD mod_sql में एक गंभीर SQL इंजेक्शन है, जो प्रमाणीकरण बायपास, बैकडोर उपयोगकर्ता…
 jvr2022/cve-2026-29786
प्रूफ-ऑफ-कॉन्सेप्ट जो tar npm पैकेज में हार्डलिंक पाथ ट्रैवर्सल का प्रदर्शन करता है, जो क्राफ्टेड आर्काइव्स के माध्यम से निष्कर्षण निर्देशिका के बाहर…
 jvr2022/cve-2026-25126
CVE-2026-25126 के लिए प्रूफ-ऑफ-कॉन्सेप्ट जो PolarLearn में फोरम वोट दिशा पैरामीटर के अनुचित रनटाइम सत्यापन के माध्यम से वोट गणना हेरफेर को प्रदर्शित…
 jvr2022/cve-2026-23745
CVE-2026-23745 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, node-tar में एक पाथ ट्रैवर्सल भेद्यता जो दुर्भावनापूर्ण tar आर्काइव के माध्यम से मनमानी फ़ाइल…
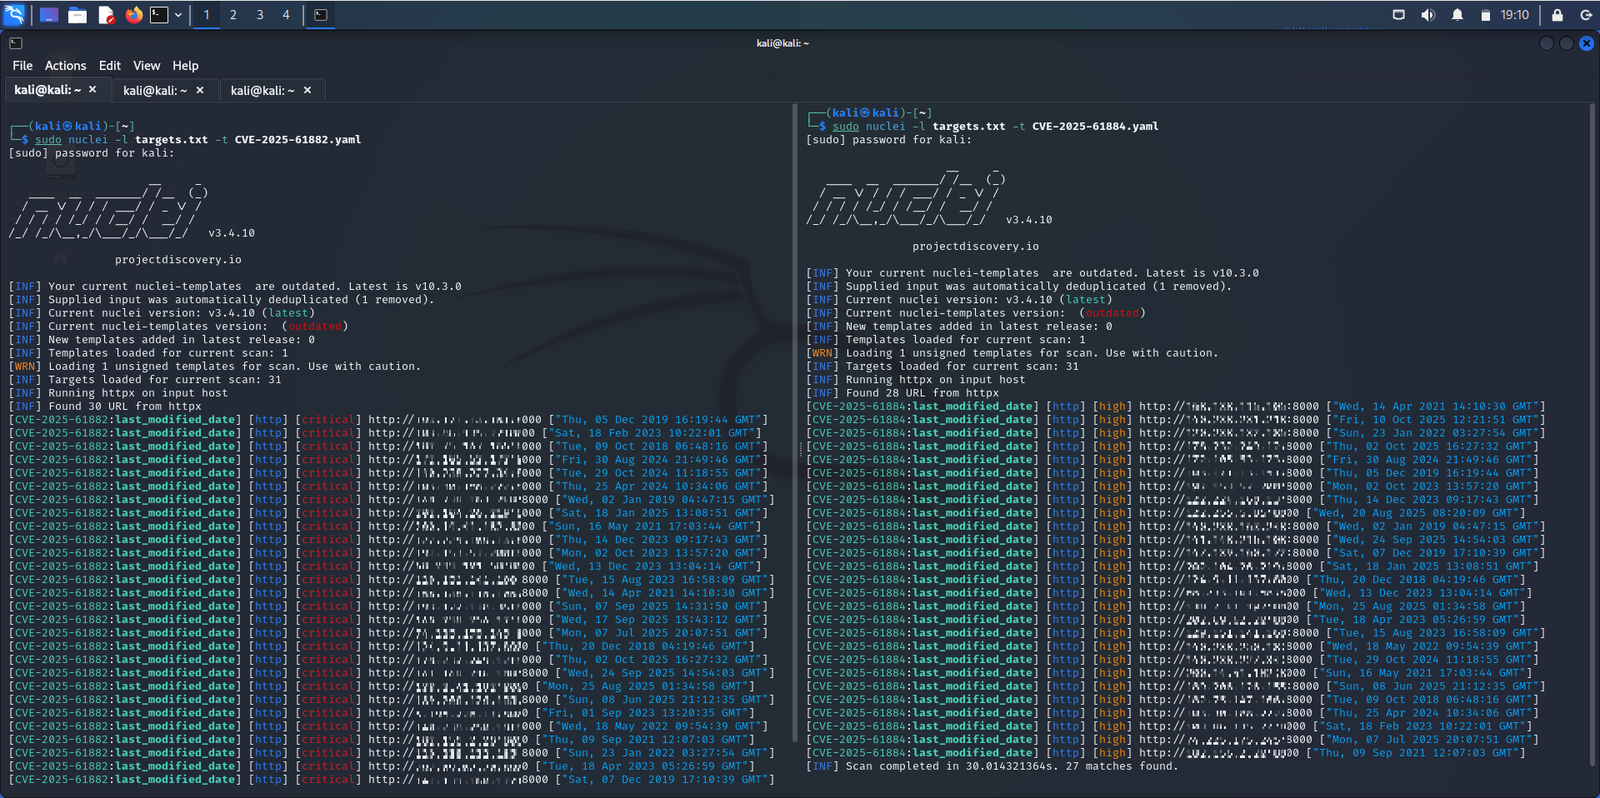 jrexploit/blackash-cve-2025-61884
CVE-2025-61884 के लिए विस्तृत सारांश और पहचान मार्गदर्शन प्रदान करता है, जो Oracle E-Business Suite Configurator में एक अनप्रमाणित डेटा प्रकटीकरण…
 itsismarcos/cve-2026-41940
CVE-2026-41940 के लिए स्वचालित एक्सप्लॉइट, जो cPanel/WHM में एक प्रमाणीकरण बायपास है, जो असुरक्षित सर्वरों तक अनधिकृत प्रशासनिक पहुंच की अनुमति देता…
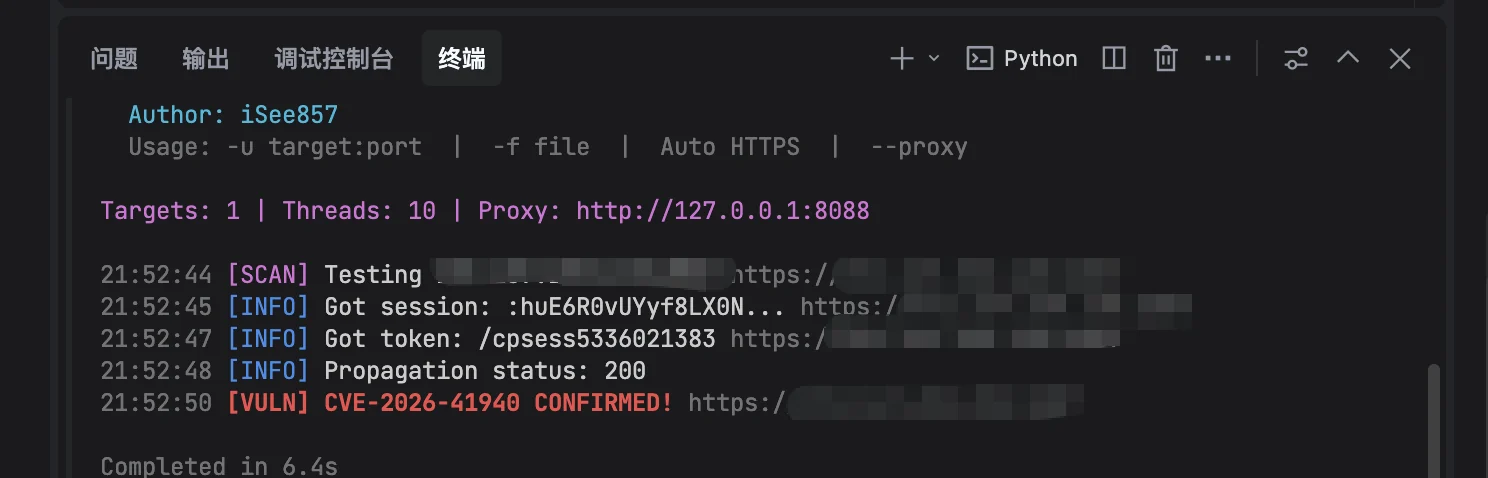 isee857/cpanel-whm-cve-2026-41940-authbypass
cPanel और WHM प्रमाणीकरण बाईपास (CVE-2026-41940) के लिए स्कैनर जो CRLF इंजेक्शन और सत्र हेरफेर के माध्यम से कमजोर संस्करणों का पता लगाता है, जिसमें…
 fevar54/forticlient_ems_cve_2026_35616_poc.py
PoC de CVE-2026-35616: FortiClient EMS में अनुचित अभिगम नियंत्रण।
 fevar54/cve-2026-60004
Gitea के diffpatch एंडपॉइंट के माध्यम से एक गंभीर प्री-ऑथ रिमोट कोड एक्ज़ीक्यूशन भेद्यता का पता लगाता है और उसका शोषण करता है, जिसमें एक…
 john-doe-code-a11/cve-2026-0920
LA-Studio Element WordPress प्लगइन में हालिया भेद्यता का विवरण और पेलोड।
 fevar54/cve-2026-72530-trueconf-sandbox-escape-
यह रिपॉजिटरी **CVE-2026-72530** के लिए मिटिगेशन और डिटेक्शन का एक शैक्षिक डेमो प्रस्तुत करती है, जो TrueConf Server में **Code Injection और Sandbox…
 fevar54/cve-2026-32635-angular-xss-mitigation-
शैक्षिक प्रदर्शन CVE-2026-32635 के शमन और पहचान का: Angular के i18n विशेषताओं में XSS।
 f4s1on/cve-2026-39363
बैच भेद्यता स्कैनर CVE-2026-39363 के लिए Vite डेव सर्वर में, WebSocket ऑरिजिन सत्यापन बायपास का शोषण करके fetchModule के साथ file:// प्रोटोकॉल के…
 dennisec/cve-2026-41940
CVE-2026-41940 के लिए एक्सप्लॉइट स्क्रिप्ट, cPanel/WHM में CRLF इंजेक्शन का उपयोग करके प्रमाणीकरण बायपास, जिससे एडमिन एक्सेस प्राप्त कर रूट पासवर्ड…
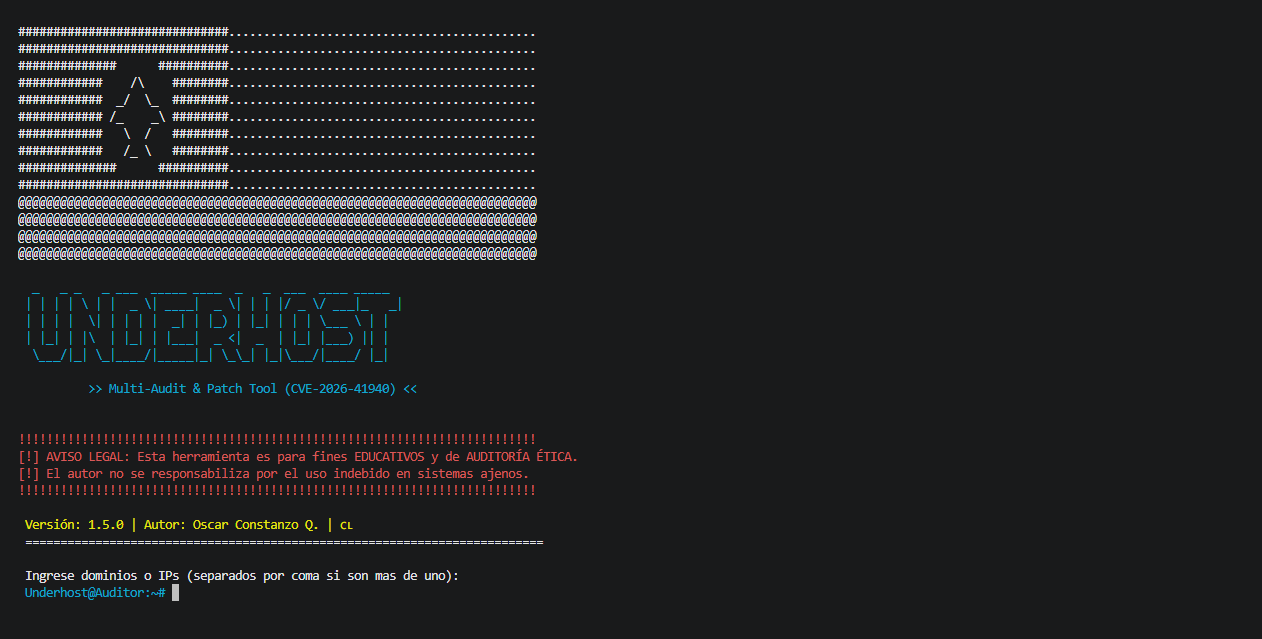 underh0st/cpanel-audit-remediation-tool
CVE-2026-41940 भेद्यता के लिए ऑडिट और घटना प्रतिक्रिया उपकरण
 joakimbulow/cve-2026-23907
Apache PDFBox पाथ ट्रैवर्सल भेद्यता (CVE-2026-23907) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो एम्बेडेड फ़ाइलों वाले दुर्भावनापूर्ण PDF के माध्यम से…








