
 #1
वेब एप्लिकेशन और एपीआई का परीक्षण करने, शोषण करने और उन्हें सुरक्षित करने के उपकरण।
Kitploit अनुशंसित
 morphykutay/cve-2025-4123-exploit
प्रूफ-ऑफ-कॉन्सेप्ट टूल जो लक्ष्य पर एक क्राफ्टेड पेलोड भेजता है और 301/302 प्रतिक्रियाओं तथा Location हेडर की जांच करके ओपन रिडायरेक्ट कमजोरियों का…
 lan1oc/cve-2026-5147-exp
CVE-2026-5147 के लिए एक्सप्लॉइट स्क्रिप्ट, जो MySQL इंटरफेस के विरुद्ध बूलियन और समय-आधारित ब्लाइंड SQL इंजेक्शन करके संस्करण, डेटाबेस, स्कीमा और…
 kaleth4/cve-2026-7482
CVE-2026-7482 का तकनीकी विश्लेषण और शैक्षिक दस्तावेज़ीकरण, जो Ollama के GGUF लोडर में एक गंभीर हीप बफर ओवर-रीड है, जिसमें शोषण श्रृंखला, प्रभाव और…
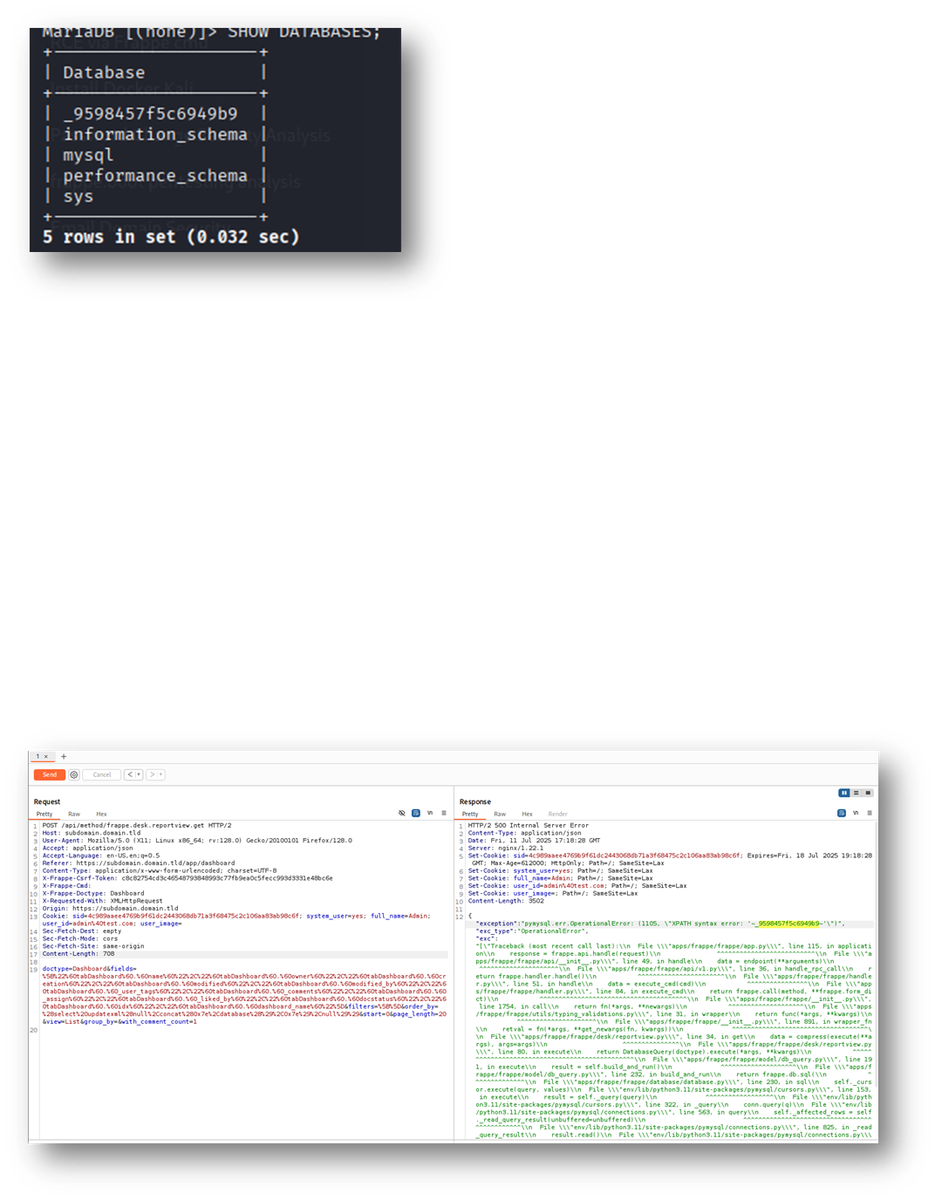 moalali/cve-2025-56381
ERPNEXT v15.67.0 में /api/method/frappe.desk.reportview.get एंडपॉइंट में order_by और group_by पैरामीटर के माध्यम से कई SQL इंजेक्शन कमजोरियाँ पाई गईं।
 mkway/cve-2026-3304
# CVE-2026-3304 के लिए प्रजनन प्रयोगशाला Multer async fileFilter रेस कंडीशन जो अनाथ अस्थायी फाइलों के माध्यम से डिस्क भरने का कारण बनती है। इसमें…
 mister-joe/cve-2021-44593
# CVE-2021-44593 का सार्वजनिक खुलासा और विवरण, Simple College Website में एक अनधिकृत SQL इंजेक्शन जो मनमाने फ़ाइल अपलोड और रिमोट कोड निष्पादन की ओर…
 mehranturk/cve-2026-31908
CVE-2026-31908 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, Apache APISIX में एक गंभीर हेडर इंजेक्शन भेद्यता, जो forward-auth प्लगइन में CRLF इंजेक्शन के…
 mehdi-ben-hamou/cve-2026-30498
शैक्षिक CSRF भेद्यता प्रदर्शन, एक नियंत्रित प्रयोगशाला वातावरण के साथ, जिसमें proof-of-concept एक्सप्लॉइट और उचित CSRF सुरक्षा वाला एक सुधारित…
 itsismarcos/exploit-cve-2026-1357
CVE-2026-1357 के लिए एक्सप्लॉइट WordPress WPVivid प्लगइन में, जो क्राफ्टेड AES-एन्क्रिप्टेड पेलोड और डायरेक्टरी ट्रैवर्सल के माध्यम से वेबशेल अपलोड…
 gagaltotal/cve-2026-24858
फोर्टिनेट वेब प्रबंधन में CVE-2026-24858 SSO प्रमाणीकरण बायपास को स्कैन करने के लिए पायथन सहायक, और उपयोगकर्ता प्राधिकरण के साथ वैकल्पिक रूप से…
 fevar54/marimo_cve-2026-39987_rce_poc
PoC de CVE-2026-39987: RCE pre-autenticación vía WebSocket en Marimo menor a 0.23.0 (CVSS 9.3).
 mefhika120/cve-2026-3786
प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट CVE-2026-3786 के लिए, जो EasyTheme में एक SQL इंजेक्शन भेद्यता है, जो सुरक्षा अनुसंधान के लिए डेटाबेस हेरफेर का…
 mathsabo/cve-2024-33297
# Microweber < 2.0.9 में संग्रहीत क्रॉस-साइट स्क्रिप्टिंग भेद्यता
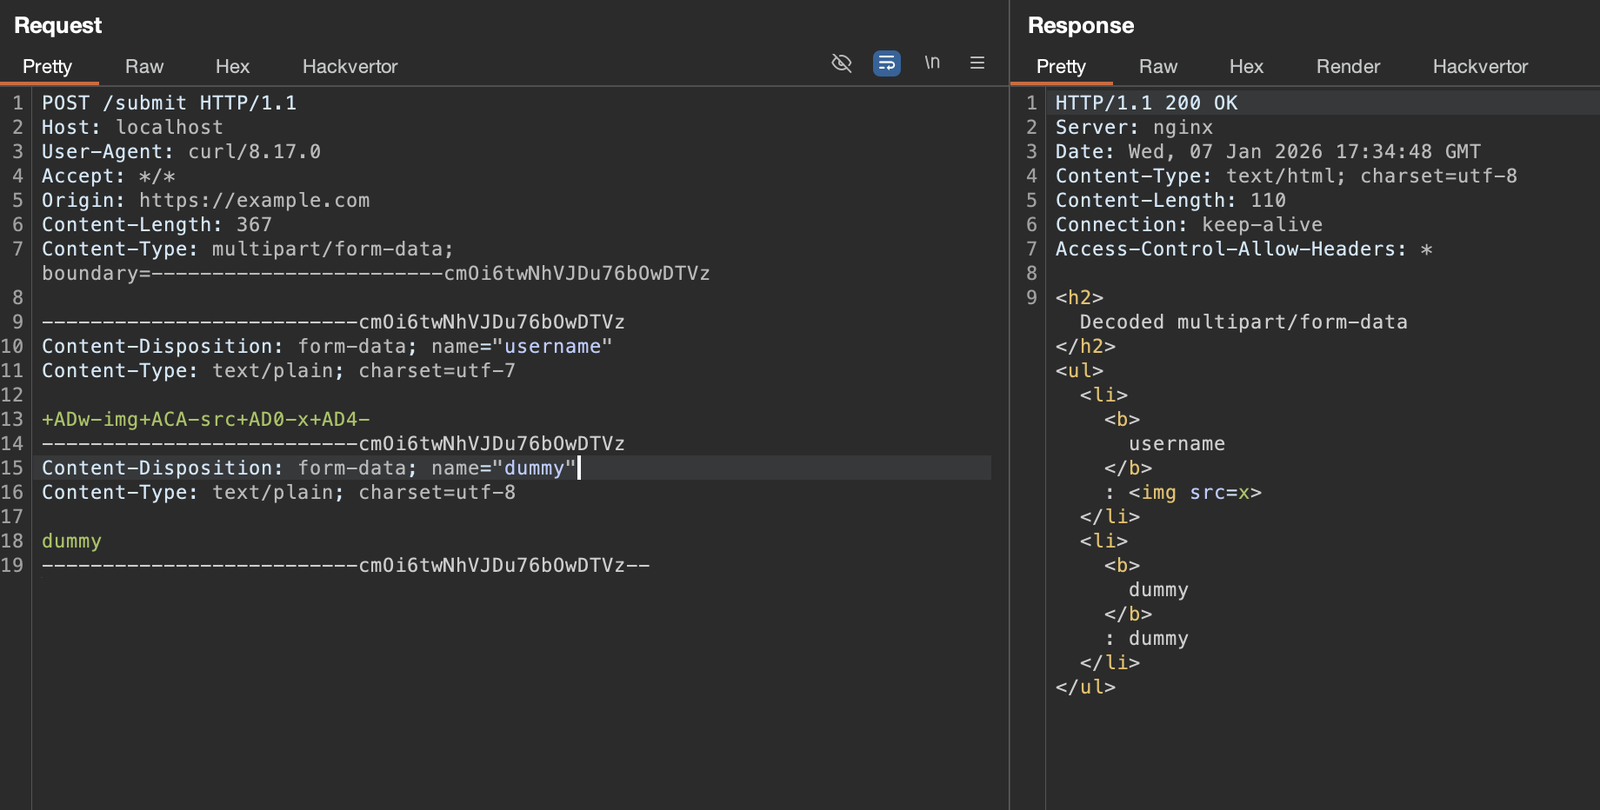 mefhika120/cve-2026-21876
# न्यूनतम PoC और Docker कंटेनर जो OWASP ModSecurity CRS में multipart charset हैंडलिंग के माध्यम से WAF बाईपास प्रदर्शित करता है, जिससे XSS पेलोड…
 maxymgorn/cve-2025-59287-exploit-poc
CVE-2025-59287 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो WSUS में असुरक्षित BinaryFormatter डिसीरियलाइज़ेशन के माध्यम से एक गंभीर बिना-प्रमाणीकरण वाला…
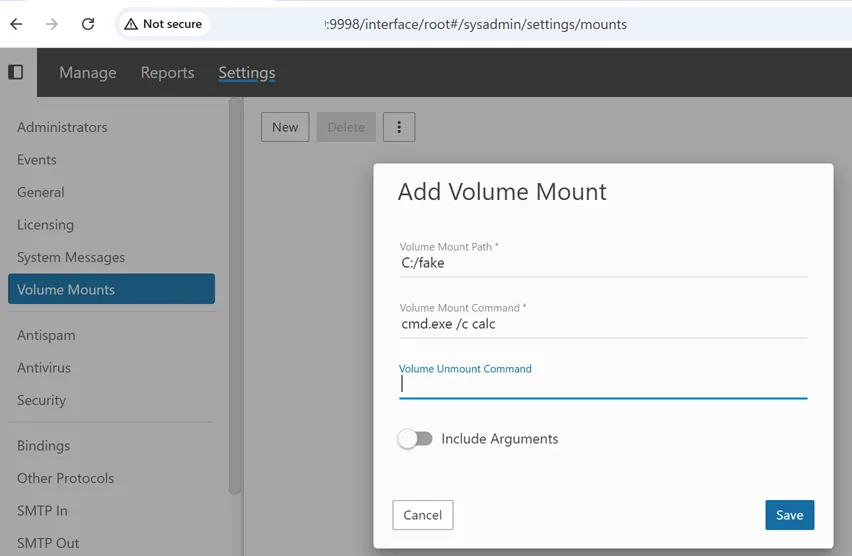 maxmnml/smartermail-cve-2026-23760-poc
CVE-2026-23760 - SmarterMail में पासवर्ड रीसेट API के माध्यम से एक प्रमाणीकरण बायपास।
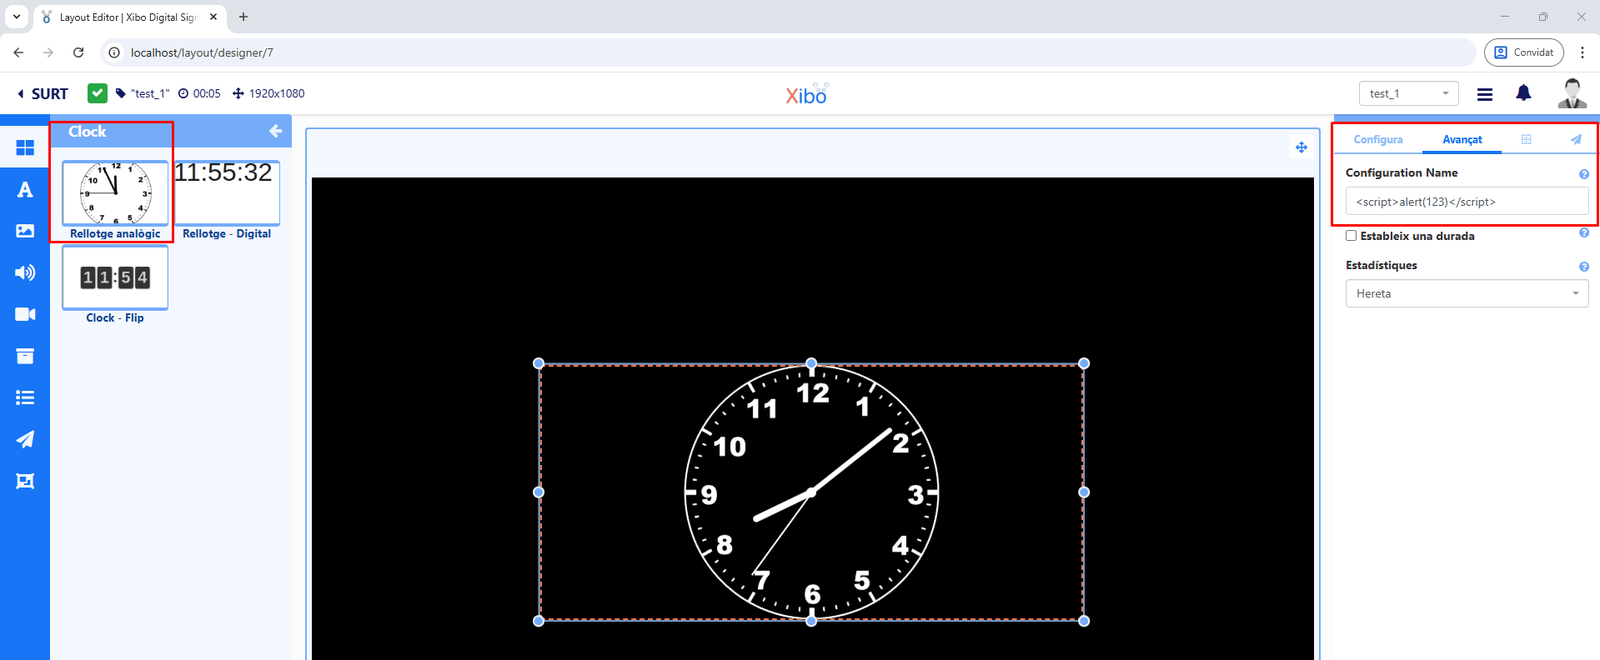 marinafabregat/cve-2025-41089
# Xibo CMS v4.1.2 में परावर्तित क्रॉस-साइट स्क्रिप्टिंग (XSS) Xibo Signage के Xibo CMS v4.1.2 में परावर्तित क्रॉस-साइट स्क्रिप्टिंग (XSS) भेद्यता,…
 mathsabo/cve-2024-33299
# Microweber < 2.0.9 में संग्रहीत क्रॉस-साइट स्क्रिप्टिंग भेद्यता








