
 #1
वेब एप्लिकेशन और एपीआई का परीक्षण करने, शोषण करने और उन्हें सुरक्षित करने के उपकरण।
Kitploit अनुशंसित

 forefy/reburp
एक Burp Suite एक्सटेंशन जो पूर्ण Montoya API को एक स्थानीय REST API के रूप में उजागर करता है, Swagger UI के साथ
 0x4m4/hexstrike-ai
MCP सर्वर जो AI एजेंटों को स्वायत्त रूप से 150+ साइबर सुरक्षा उपकरणों को निष्पादित करने में सक्षम बनाता है, जो नेटवर्क, वेब ऐप्स और क्लाउड…
 javascript-obfuscator/javascript-obfuscator
जावास्क्रिप्ट और Node.js कोड को वेरिएबल रीनामिंग, स्ट्रिंग एन्क्रिप्शन, कंट्रोल फ्लो फ्लैटनिंग और एंटी-डिबगिंग के साथ अस्पष्ट (obfuscate) करता है,…
 piratesshield/apiharvester
एक शॉट API हमलावर टूल - दिए गए रूट से API URL ढूंढता है और स्वचालित हमलों का अनुकरण करता है
 jaeles-project/jaeles
स्वचालित वेब एप्लिकेशन परीक्षण के लिए स्विस आर्मी चाकू
 therealaleph/masterhttprelayvpn-rust
@masterking32 के MasterHttpRelayVPN का Rust पोर्ट — मूल विचार और Python कार्यान्वयन के लिए सारा श्रेय @masterking32 को जाता है। TLS SNI छिपाव के साथ…
 0xmaximus/galaxy-bugbounty-checklist
बग बाउंटी और पेनिट्रेशन टेस्ट के लिए टिप्स और ट्यूटोरियल्स।
 mobsf/mobile-security-framework-mobsf
Android, iOS और Windows के लिए स्वचालित मोबाइल एप्लिकेशन सुरक्षा परीक्षण ढांचा। CI/CD एकीकरण के साथ स्थैतिक और गतिशील विश्लेषण, मैलवेयर पहचान और API…
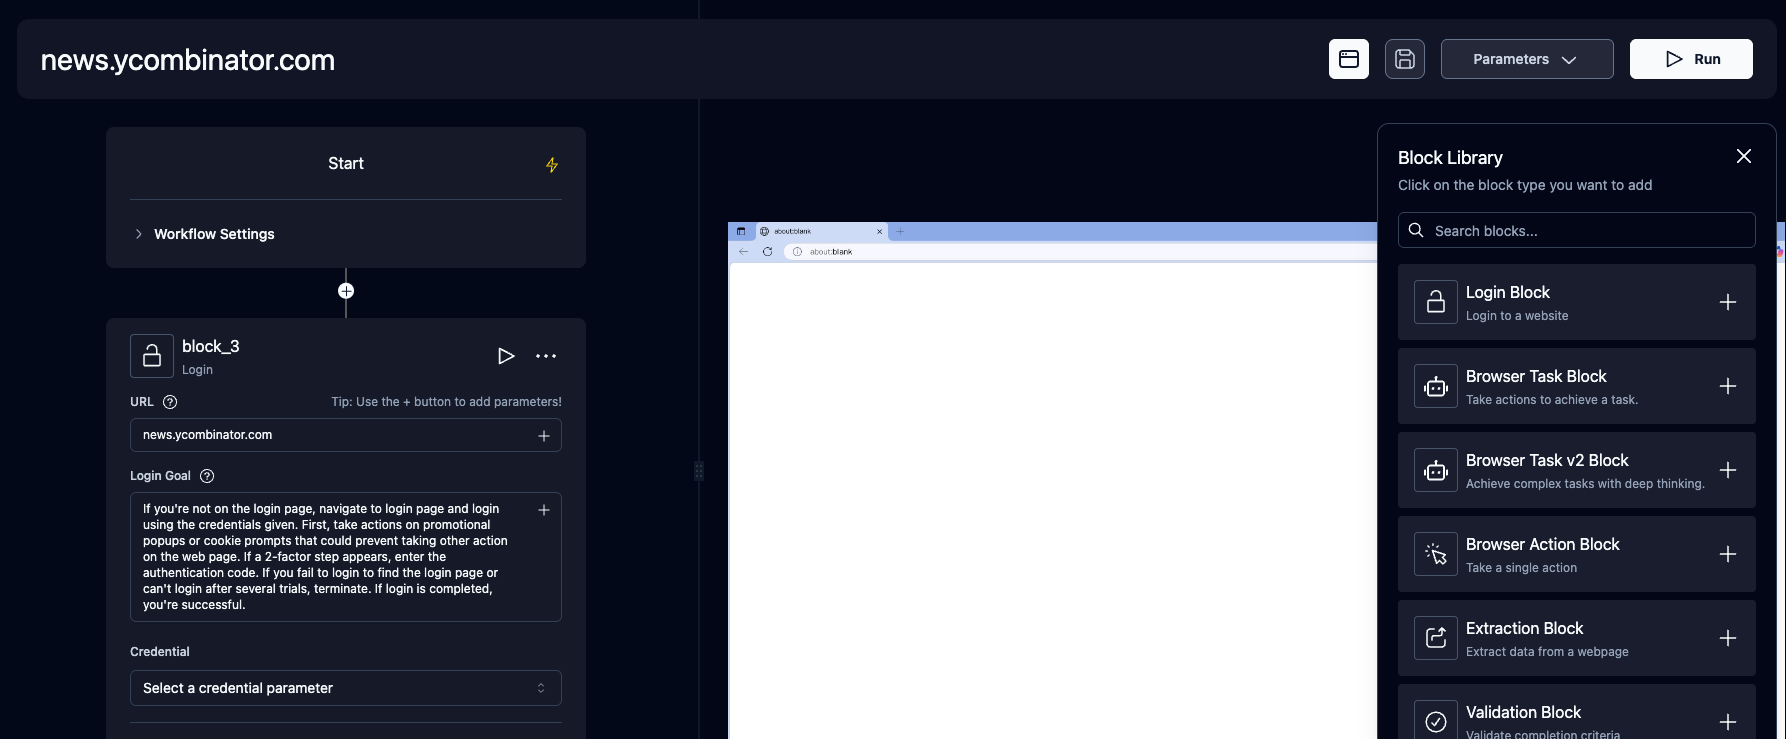 skyvern-ai/skyvern
AI के साथ ब्राउज़र-आधारित वर्कफ़्लो को स्वचालित करें
 projectdiscovery/httpx
तेज़, बहु-जांच HTTP टूलकिट जो टोही और सूचना संग्रह के लिए है। TLS, CSP, हेडर, तकनीकी स्टैक और CDN की जांच करता है। स्वचालित सुरक्षा परीक्षण के लिए…
 yaklang/yakit
सर्व-इन-वन पेनिट्रेशन टेस्टिंग प्लेटफॉर्म जिसमें MITM प्रॉक्सी, वेब फ़ज़र, रिवर्स कनेक्शन हैंडलर, और स्वचालित सुरक्षा परीक्षण और एक्सप्लॉइटेशन के लिए…
 drk1wi/modlishka
Modlishka. रिवर्स प्रॉक्सी.
 shopify/toxiproxy
:alarm_clock: :fire: A TCP proxy to simulate network and system conditions for chaos and resiliency testing
 adamkadaban/ctfs
CTF Cheat Sheet + लिखित विवरण / कुछ सुरक्षा CTFs के लिए फ़ाइलें जो मैंने किए हैं
 rix4uni/wordlist
फ़ज़िंग, DNS एन्यूमरेशन, पैरामीटर डिस्कवरी, और डिफ़ॉल्ट क्रेडेंशियल्स के लिए कस्टम वर्डलिस्ट्स का क्यूरेटेड संग्रह, साथ ही nuclei टेक्नोलॉजी…
 neex/http2smugl
HTTP/2 से HTTP/1.1 रूपांतरण के माध्यम से HTTP अनुरोध तस्करी की कमजोरियों का पता लगाता है और उनका शोषण करता है, बैकएंड पार्सिंग विसंगतियों की पहचान…
 six2dez/reconftw
reconFTW एक उपकरण है जो लक्ष्य डोमेन पर स्वचालित रीकॉन करने और स्कैनिंग करके कमजोरियों का पता लगाने के लिए सर्वोत्तम उपकरणों का सेट चलाता है।
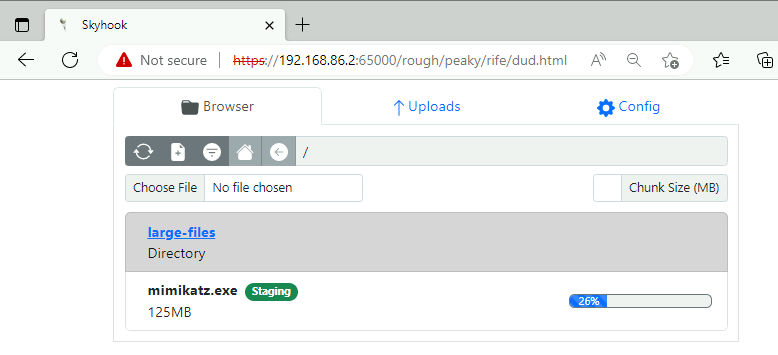 blackhillsinfosec/skyhook
एक राउंड-ट्रिप ऑबफ़स्केटेड HTTP फ़ाइल ट्रांसफ़र सेटअप जो IDS डिटेक्शन को बायपास करने के लिए बनाया गया है।








