
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित
 cckuailong/log4shell_1.x
log4j 1.x RCE Poc -- CVE-2021-4104
 sinsinology/cve-2024-29847
CVE-2024-29847 के लिए एक्सप्लॉइट
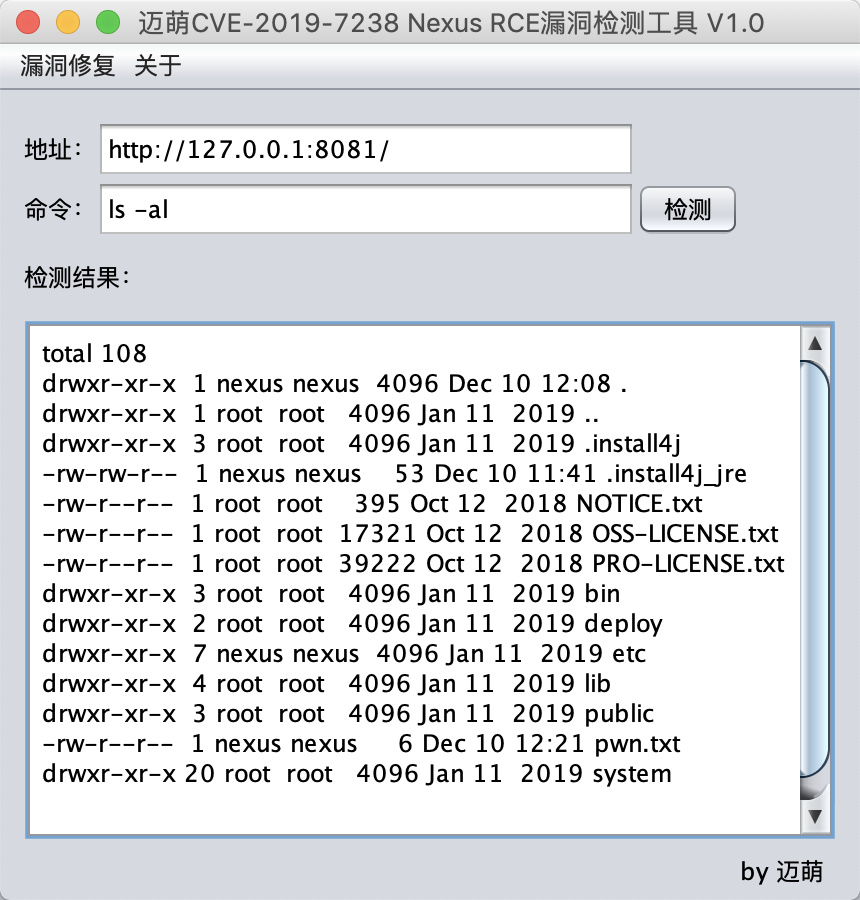 magicming200/cve-2019-7238_nexus_rce_tool
CVE-2019-7238 Nexus RCE कमजोरी का ग्राफिकल एक-क्लिक डिटेक्शन टूल। CVE-2019-7238 Nexus RCE Vul POC Tool.
 godylockz/cve-2024-42327
CVE-2024-42327 के लिए POC: Zabbix विशेषाधिकार वृद्धि -> RCE
 hash3lizer/cve-2019-9978
CVE-2019-9978 - (PoC) RCE in Social WarFare Plugin (<=3.5.2)
 redrays-io/cve-2025-31324
CVE-2025-31324, SAP एक्सप्लॉइट
 ekultek/strutter
CVE-2018-11776 के लिए अवधारणा का प्रमाण
 sofianeelhor/cve-2023-22621-poc
CVE-2023-22621: ईमेल टेम्पलेट्स का शोषण करके SSTI से RCE, जो Strapi संस्करण <=4.5.5 को प्रभावित करता है
 opensecurityresearch/flash-xdomain-xploit
क्रॉस-डोमेन पठन करने के लिए ActionScript प्रूफ ऑफ कॉन्सेप्ट
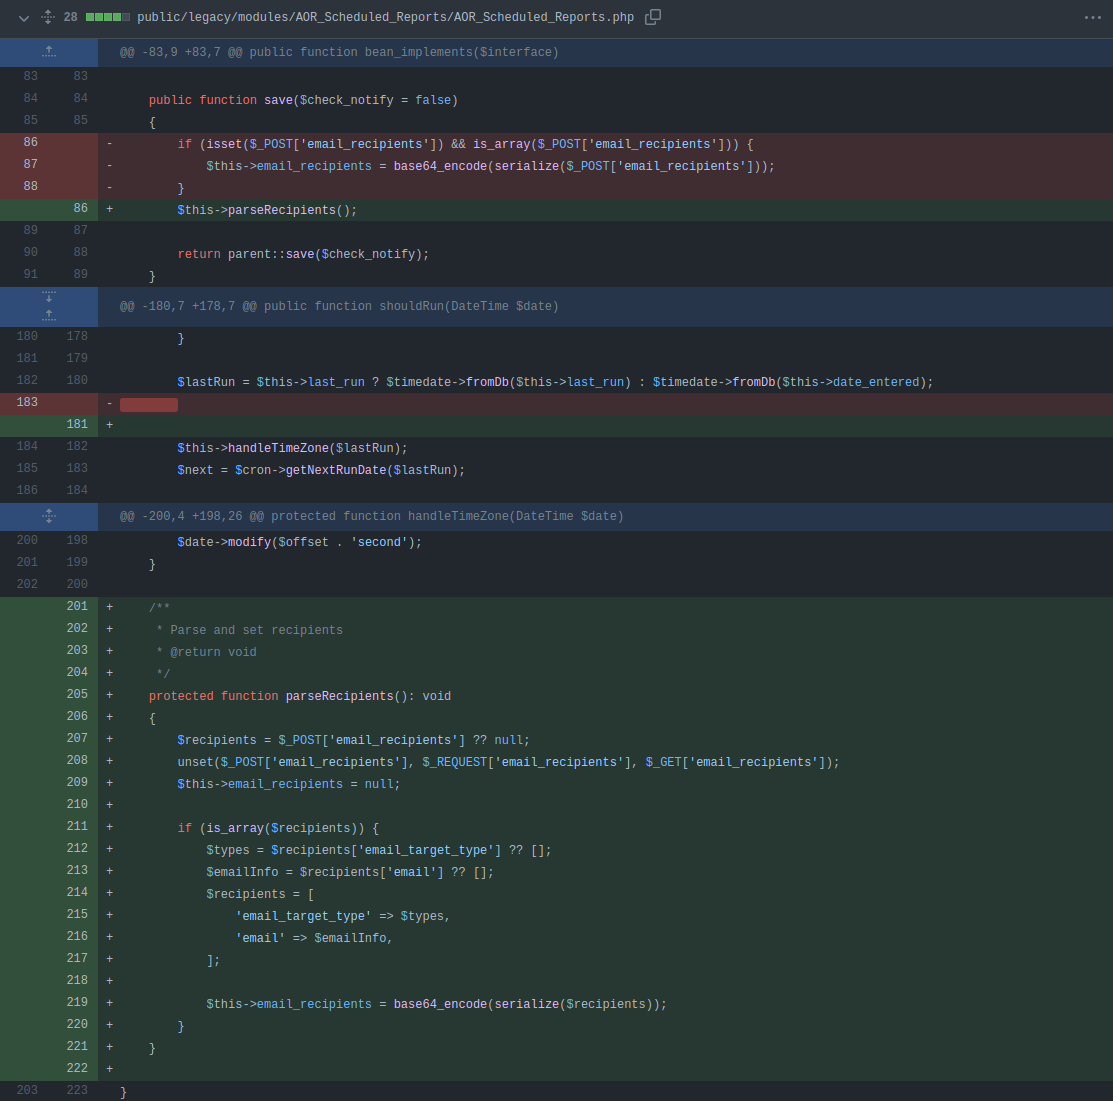 manuelz120/cve-2022-23940
CVE-2022-23940 के लिए PoC
 p3nt3st3r-star/cve-2026-42945-poc
CVE-2026-42945 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, NGINX के रीराइट मॉड्यूल में एक गंभीर हीप बफर ओवरफ्लो जो अप्रमाणित रिमोट कोड निष्पादन सक्षम करता…
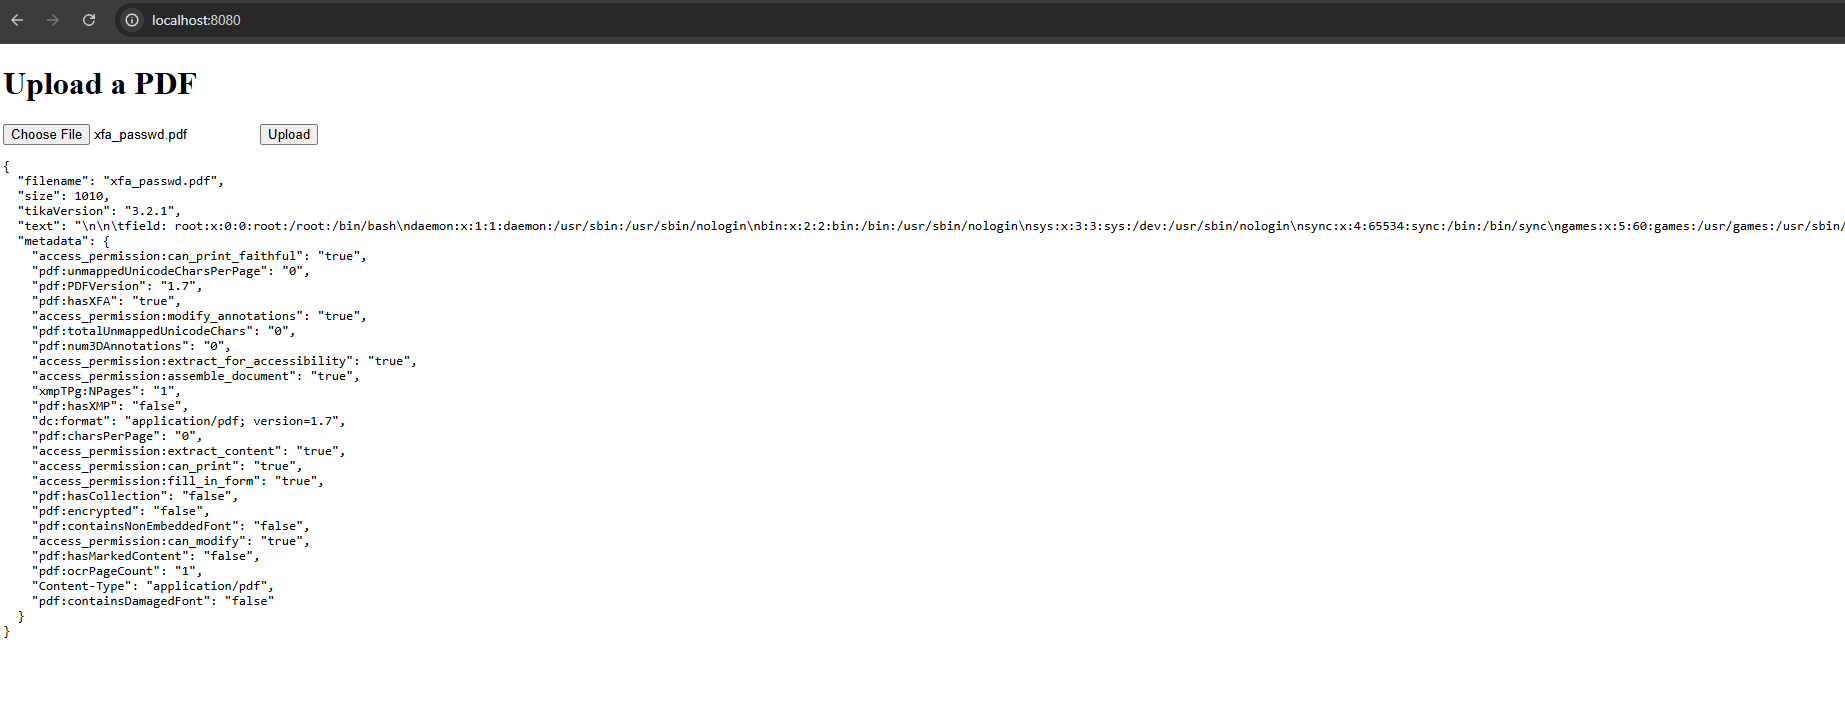 mgthuramoemyint/poc-cve-2025-54988
CVE-2025-54988 के लिए एक PDF जनरेटर
 akhilkoradiya/cve-2022-29455
WordPress भेद्यता - XSS (Cross-Site Scripting)
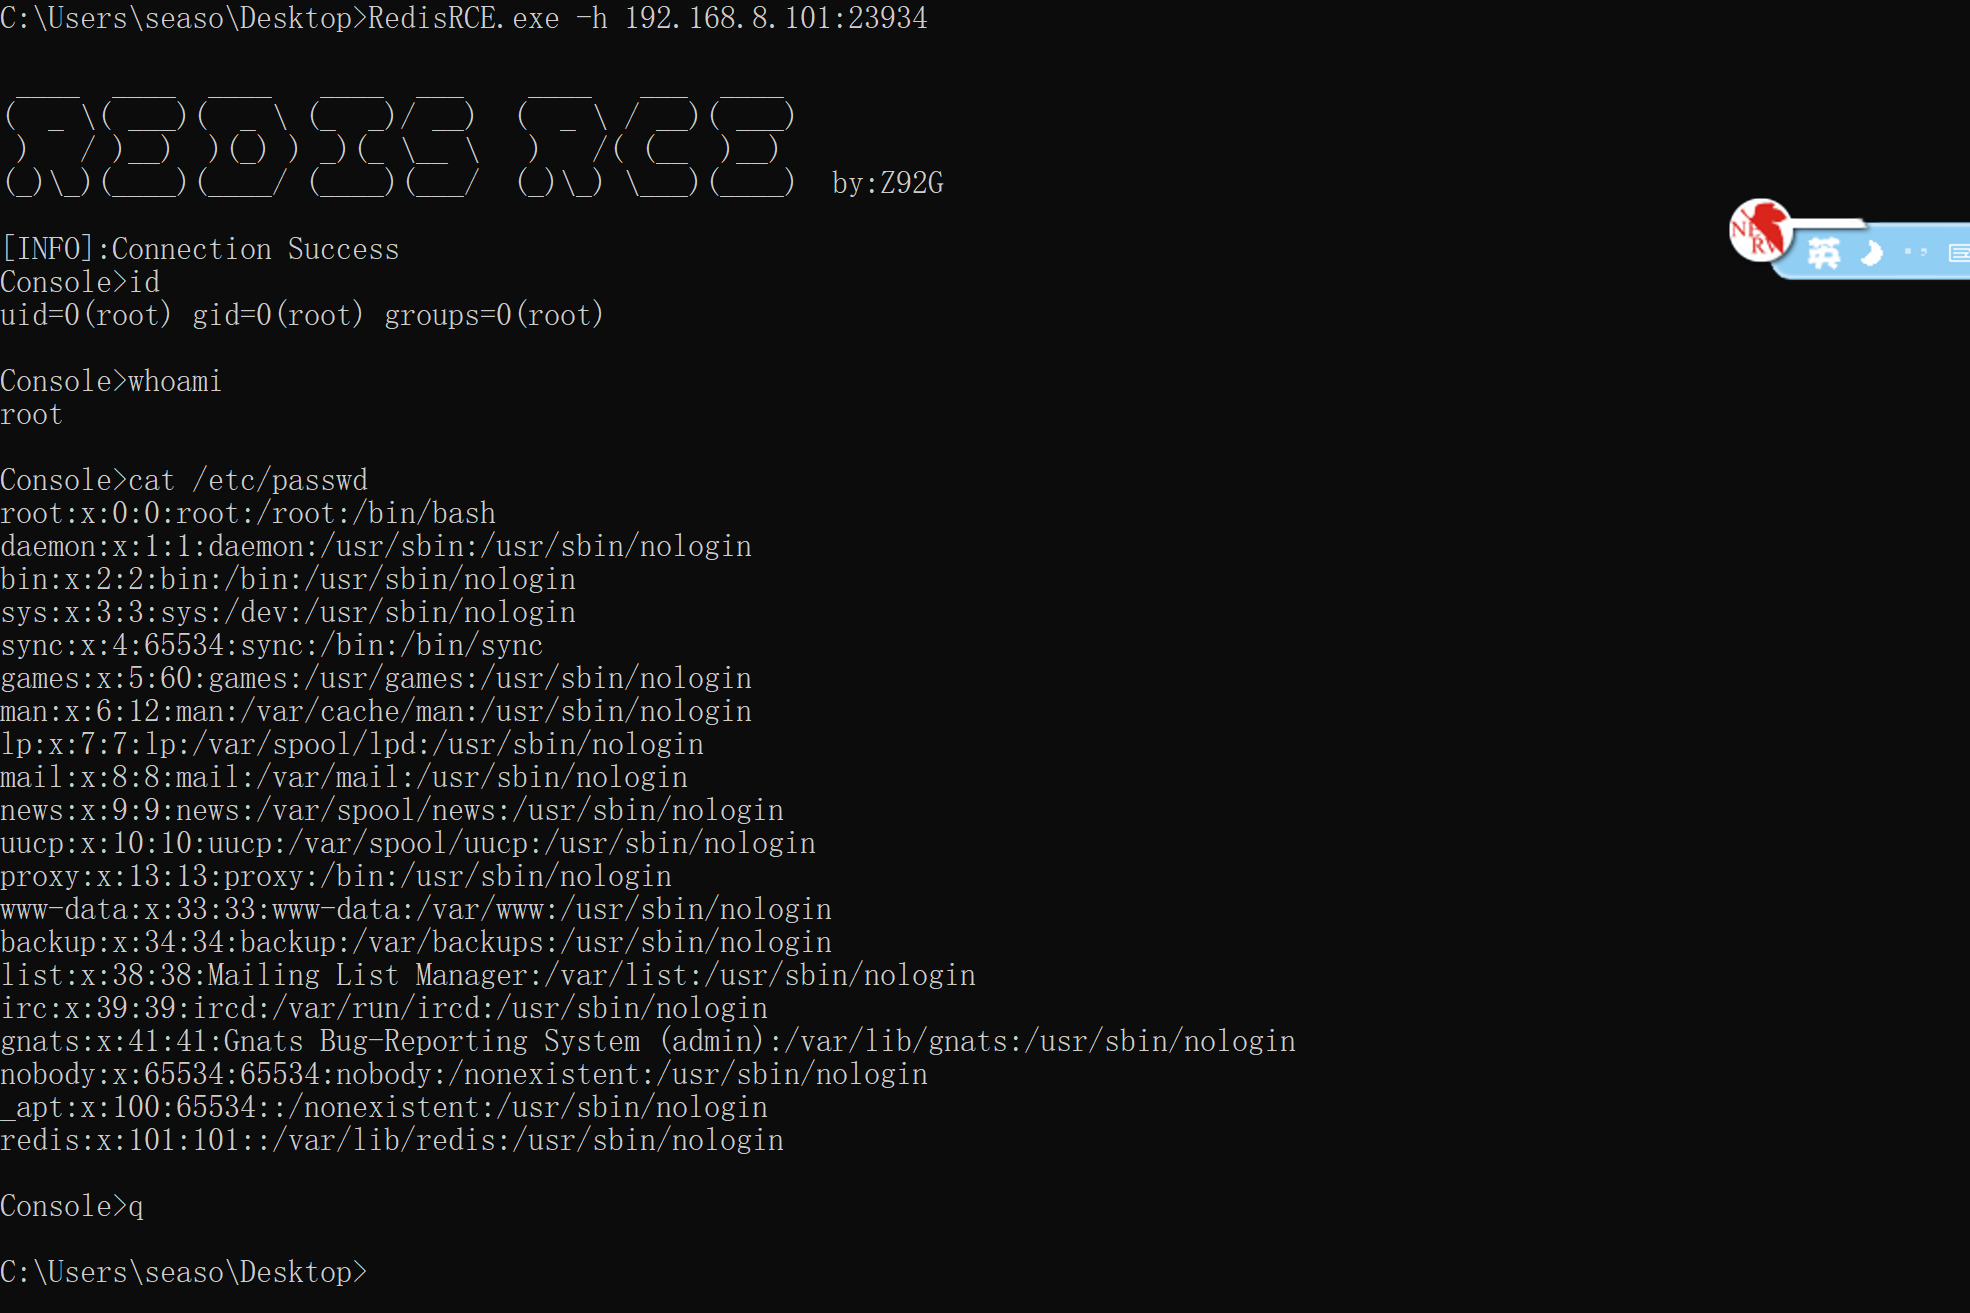 z92g/cve-2022-0543
Redis सैंडबॉक्स एस्केप(CVE-2022-0543)POC और EXP
 sevck/cve-2017-12149
CVE-2017-12149 JBOSS as 6.X डिसीरियलाइज़ेशन (रिवर्स शेल संस्करण)
 turtlesec-software/crlf-desyncs
CRLF-आधारित desync हमलों के लिए Nuclei टेम्पलेट्स और एक्सप्लॉइट संसाधन
 dinosn/apache-activemq-rce-research
Apache ActiveMQ Classic RCE अनुसंधान: CVE-2026-34197 / CVE-2026-42588 बाइपास श्रृंखला + hardened-6.2.6 ऑडिट निष्कर्ष + Crowdfense तुलना
 ch1nghz/cve-2020-11851
ArcSight Logger पर रिमोट कोड एक्ज़ीक्यूशन भेद्यता








