
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित

 shirouqwq/cve-2022-2333
SXF VPN RCE
 agienka/blindy
ब्लाइंड SQL इंजेक्शन कमजोरियों की ब्रूटफोर्सिंग को स्वचालित करने के लिए सरल स्क्रिप्ट
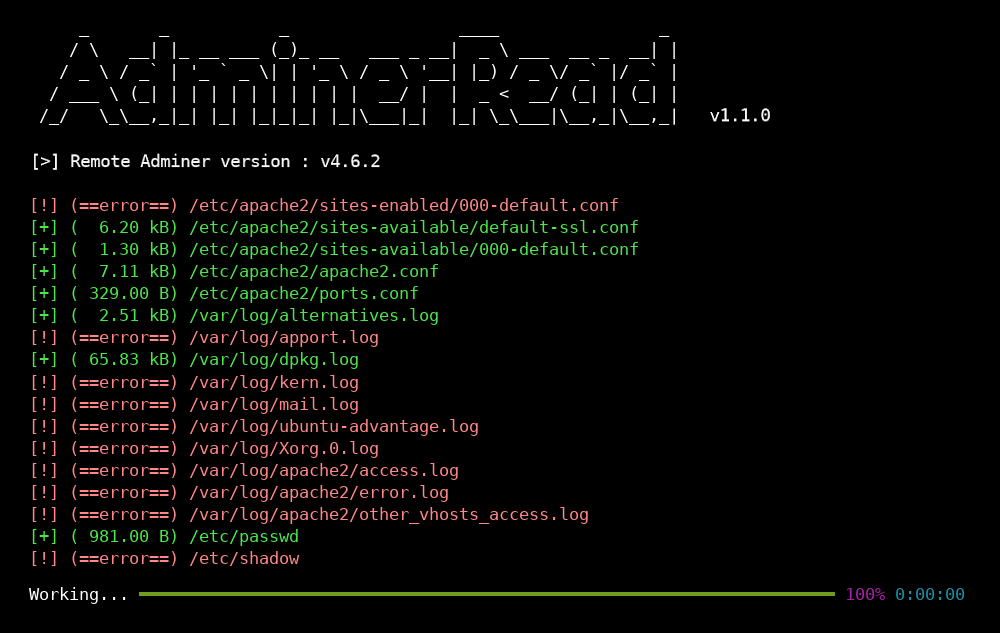 p0dalirius/cve-2021-43008-adminerread
CVE-2021-43008 Adminer 1.0 से 4.6.2 तक के मनमानी फ़ाइल पढ़ने की कमजोरी के लिए एक्सप्लॉइट उपकरण
 abdoghazy2015/ofbiz-cve-2023-49070-rce-poc
Apache OFBiz CVE-2023-49070 के लिए प्री-ऑथ RCE प्रूफ-ऑफ-कॉन्सेप्ट, जो XML-RPC Java डिसीरियलाइज़ेशन का शोषण करके असुरक्षित संस्करणों पर रिमोट कोड…
 zephrfish/cve-2024-4577-php-rce
PHP RCE PoC CVE-2024-4577 के लिए bash, go, python और एक nuclei template में लिखा गया है
 doocop/cve-2022-30190
CVE-2022-30190 (Follina) की प्रतिकृति - दुर्भावनापूर्ण docx/rtf फ़ाइलों के माध्यम से ms-msdt प्रोटोकॉल हैंडलर के उपयोग से Microsoft Office Word में…
 nettitude/cve-2024-20356
यह CVE-2024-20356 के लिए एक प्रूफ ऑफ कॉन्सेप्ट है, जो Cisco के CIMC में एक कमांड इंजेक्शन भेद्यता है।
 mpgn/cve-2019-7609
Kibana के 5.6.15 और 6.6.0 से पहले के संस्करणों में Timelion visualizer में RCE
 watchtowrlabs/fortios-auth-bypass-check-cve-2024-55591
WebSocket कनेक्शनों की जांच करके प्रबंधन इंटरफ़ेस पर FortiOS प्रमाणीकरण बाइपास (CVE-2024-55591) का पता लगाने वाली पायथन स्क्रिप्ट, कमजोर FortiOS और…
 imabee101/cve-2023-44487
HTTP/2 Rapid Reset (CVE-2023-44487) के लिए PoC स्क्रिप्ट जो तैयार किए गए HTTP/2 स्ट्रीम भेजकर कमज़ोर सर्वरों, reverse proxies और load balancers पर…
 xuechiyaobai/cve-2019-9810-poc
Array.prototype.slice गलत उपनाम जानकारी।
 ambionics/owncloud-exploits
ownCloud के लिए CVE-2023-49105 शोषण
 csenox/gitlab-exiftool-rce
GitLab Workhorse इमेज अपलोड के माध्यम से ExifTool DjVu पार्सिंग का दुरुपयोग करके GitLab के 13.10.3 से पहले के संस्करणों पर रिमोट कोड एक्ज़ीक्यूशन…
 alt3kx/cve-2021-26084_poc
CVE-2021-26084 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Confluence Server और Data Center में एक OGNL इंजेक्शन भेद्यता है, जो बिना प्रमाणीकरण के रिमोट…
 flyteas/struts2-045-exp
Struts2 S2-045(CVE-2017-5638)GUI के साथ Exp
 imbas007/cve-2026-42533
nginx हीप बफर ओवरफ्लो (CVE-2026-42533) के लिए एक्सप्लॉइट जो टू-पास कैप्चर क्लोबरिंग के माध्यम से प्री-ऑथ RCE प्रदान करता है। इसमें इंफो लीक, हीप…
 idealdreamlast/cve-2020-9484
Kali 2.0 के साथ Apache Tomcat Session डिसीरियलाइज़ेशन कोड निष्पादन भेद्यता का पुनरुत्पादन
 dragoneeg/struts2-048
# CVE-2017-9791 (Apache Struts2 S2-048) के लिए Python-आधारित प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जिसमें पैठ परीक्षण के लिए जाँच और कमांड निष्पादन मोड…








