
 #1
सिस्टम और अनुप्रयोगों में ज्ञात कमजोरियों का पता लगाने के लिए स्वचालित उपकरण।
Kitploit अनुशंसित
 mouna23/api-attack-detection-with-ai
IA के साथ वेब API पर sql/xss हमलों का पता लगाना
 indrajeetmp11/heartbleed-poc-exploit-script
यह Python PoC स्क्रिप्ट हार्टब्लीड भेद्यता (CVE-2014-0160) का पता लगाती है, जो हार्टबीट एक्सटेंशन के साथ TLS हैंडशेक करके और एक निर्मित हार्टबीट…
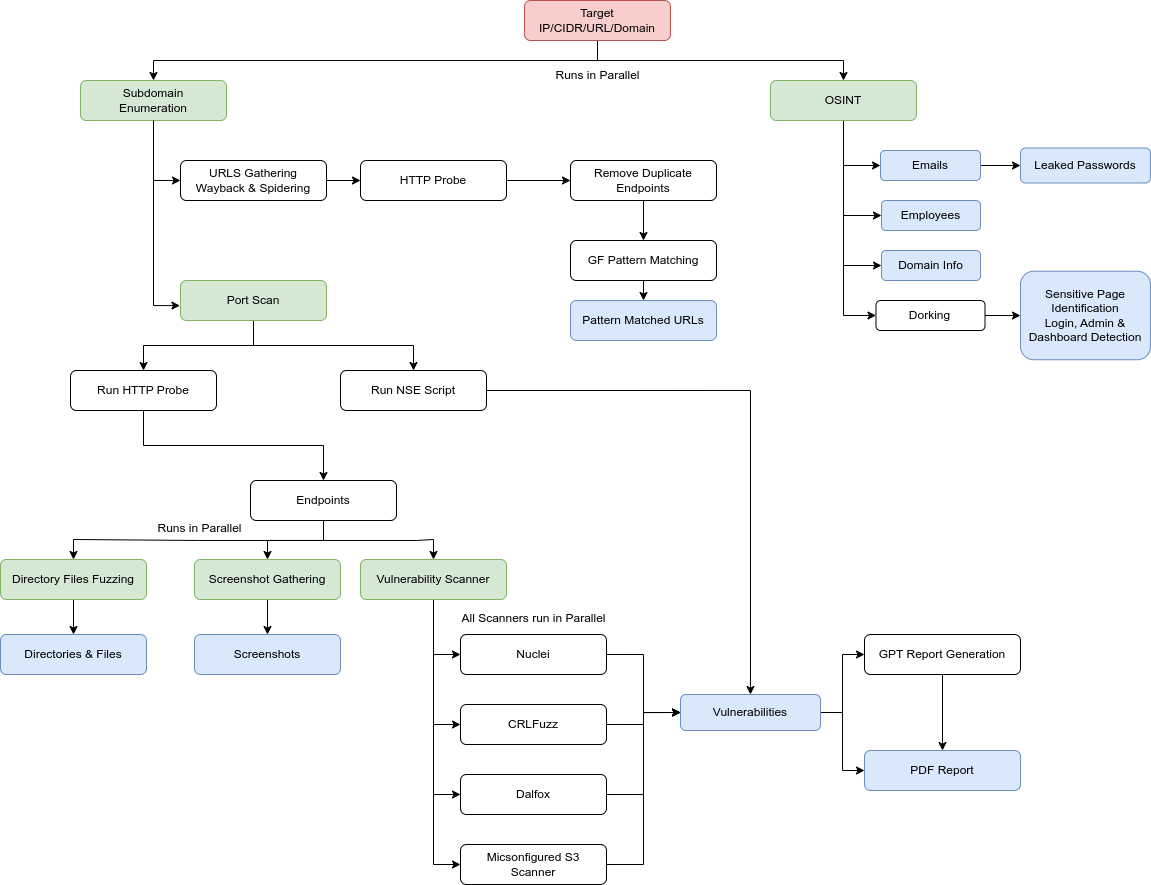 yogeshojha/rengine
reNgine एक वेब अनुप्रयोगों के लिए एक स्वचालित टोही ढाँचा है जो अत्यधिक कॉन्फ़िगरेबल सुव्यवस्थित टोही प्रक्रिया पर केंद्रित है, जो इंजन, टोही डेटा…
 nunpa/cve-2025-64459
जांचें कि क्या python-django का संस्करण CVE-2025-64459 बग के लिए कमजोर है
 monzaviman/cve-2025-9816
CVE-2025-9816 के रूप में ज्ञात कमजोर WP-Statistics प्लगइन पर संग्रहीत-XSS के लिए प्रूफ ऑफ कॉन्सेप्ट
 6h4ack/cve-2025-12101-checker
Citrix NetScaler ADC/Gateway में CVE-2025-12101 reflected XSS के लिए /cgi/logout पर तैयार SAMLResponse + RelayState पेलोड का उपयोग करके सरल Python PoC
 abdirisaq-ali-aynab/vulnerability-assessment
पेशेवर साइबर सुरक्षा मूल्यांकन जो भेद्यता पहचान, CVSS गंभीरता स्कोरिंग, MITRE ATT&CK ढांचे का अनुप्रयोग, और OpenSSH 6.6.1p1 की गंभीर भेद्यताओं…
 rxerium/cve-2025-34299
CVE-2025-34299 के लिए पहचान
 zemarkhos/cve-2025-55315-poc-exploit
CVE-2025-55315 PoC शोषण
 enzocipher/cve-2023-5359
W3 Total Cache क्लियरटेक्स्ट स्टोरेज भेद्यता के लिए CVE-2023-5359 स्कैनर। सार्वजनिक रूप से सुलभ PHP फ़ाइलों में उजागर क्रेडेंशियल (API कुंजी, OAuth…
 dolevf/graphql-cop
GraphQL API के स्वचालित सुरक्षा ऑडिटिंग के लिए हल्का पायथन उपकरण। गलत कॉन्फ़िगरेशन, सूचना लीक, और सेवा-अस्वीकृति भेद्यताओं का cURL पुनरुत्पादन कमांड…
 eriklearningsec/cve-2025-53690-poc
CVE-2025-53690 POC
 qnole000/cve-2024-51378
CVE-2024-51378 (CyberPanel कमजोरी) के लिए शोषण स्क्रिप्ट और nuclei टेम्पलेट्स। इसमें कमजोर होस्ट की खोज और Nuclei के साथ सक्रिय/निष्क्रिय स्कैनिंग के…
 cameron-coding-projects/joomla-cve-detector-cve-2022-27913-
CVE-2022-27913 के लिए असुरक्षित जूमला इंस्टेंस का पता लगाएं, तेज पहचान और रिपोर्टिंग के लिए एक हल्के पायथन स्कैनर के साथ।
 security-phoenix-demo/cve-2024-3094-fix-exploits
CVE-2024-3094 के लिए डिटेक्शन, फिक्स और एक्सप्लॉइट का संग्रह
 abrewer251/cve-2022-22536_sap_request_smuggling_scanner
सैप ICM या Web Dispatcher इंस्टेंस में CVE-2022-22536 का पता लगाने के लिए तेज़, सॉकेट-स्तरीय स्कैनर। विशेष रूप से तैयार किए गए MPI-desync पेलोड के…
 fsanzmoya/wsus_cve-2025-59287
Windows Server Update Services (WSUS) वातावरण में CVE-2025-59287 भेद्यता की जाँच करता है, जो सुरक्षा मूल्यांकन के लिए सत्यापन और पहचान क्षमताएँ…
 radzarr/wsusresponder
# CVE-2025-59287 प्रतिक्रिया PowerShell मॉड्यूल — WSUS रिमोट कोड निष्पादन (RCE)








