
 #1
सिस्टम और अनुप्रयोगों में ज्ञात कमजोरियों का पता लगाने के लिए स्वचालित उपकरण।
Kitploit अनुशंसित
 mattb709/cve-2025-24813-scanner
CVE-2025-24813-Scanner एक Python-आधारित भेद्यता स्कैनर है जो Apache Tomcat सर्वरों का पता लगाता है जो CVE-2025-24813 के प्रति संवेदनशील हैं — यह एक…
 wyl-cmd/cve-2017-7921-research-toolkit
FOFA की सहायता से Hikvision के CVE-2017-7921 भेद्यता का तेज़ी से परीक्षण करने के लिए उपयोग किया जाता है, तथा लॉगिन खाता और पासवर्ड प्रदान करता है और…
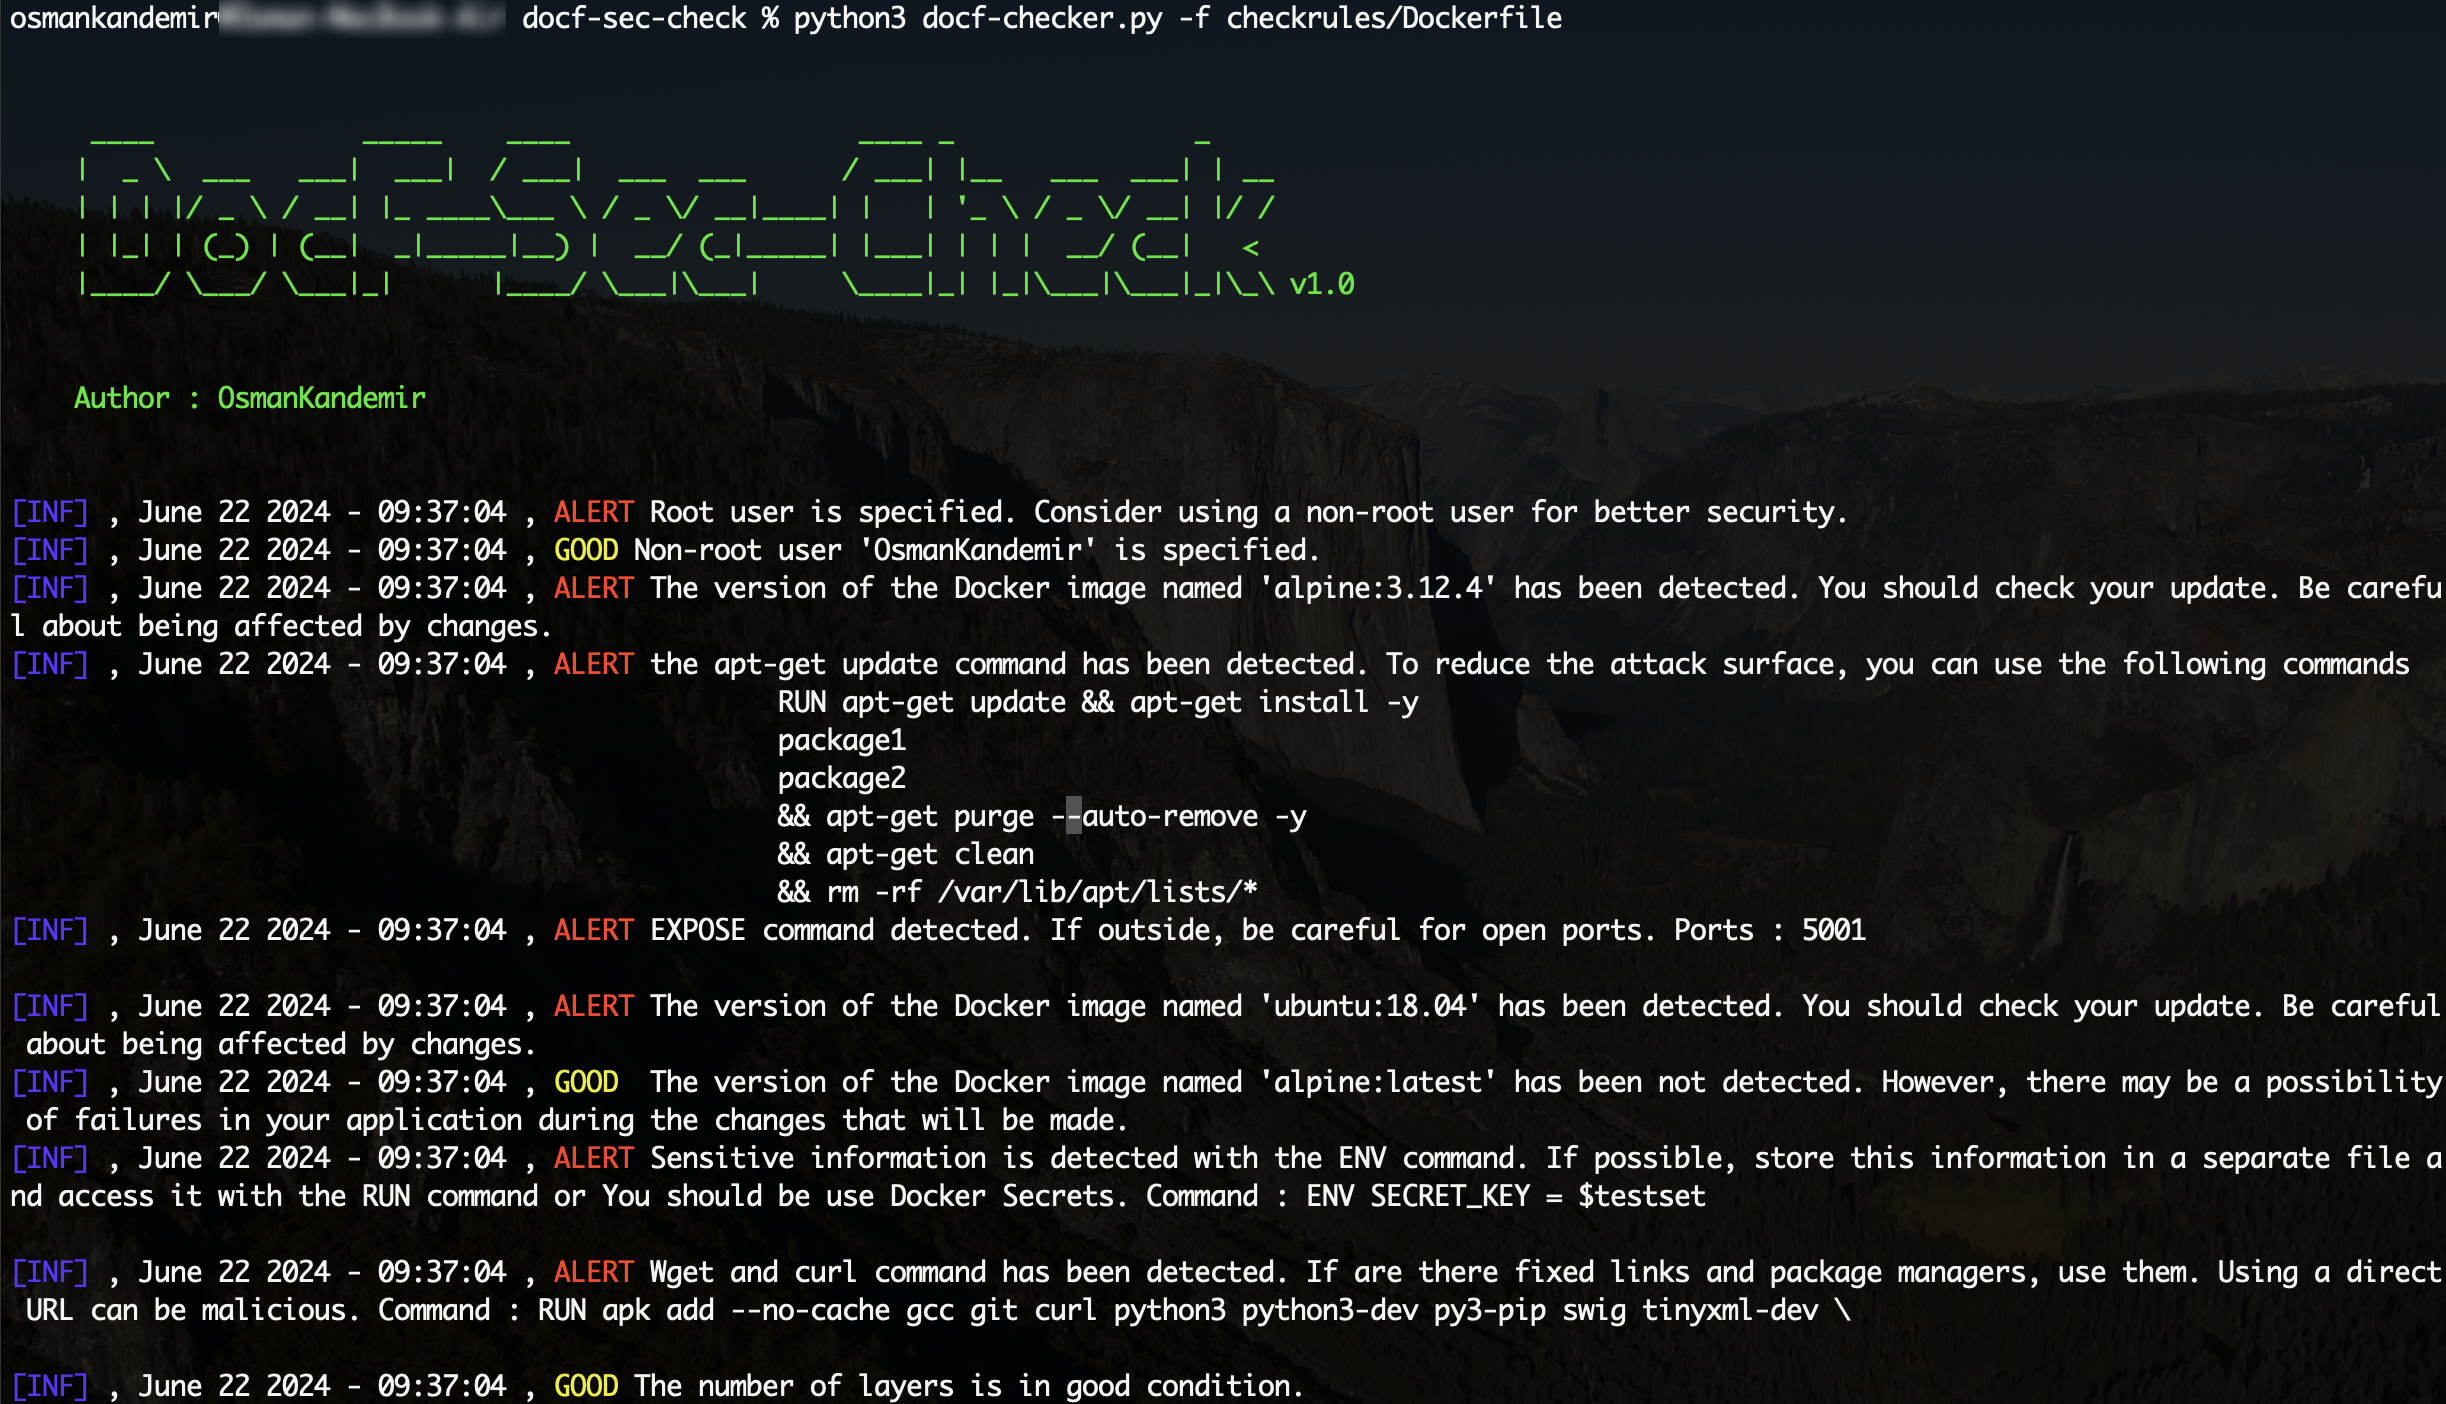 osmankandemir/docf-sec-check
स्टैटिक विश्लेषण उपकरण जो Dockerfiles को असुरक्षित कमांड और कॉन्फ़िगरेशन समस्याओं के लिए स्कैन करता है, कंटेनर बिल्ड को मजबूत करने के लिए कार्रवाई…
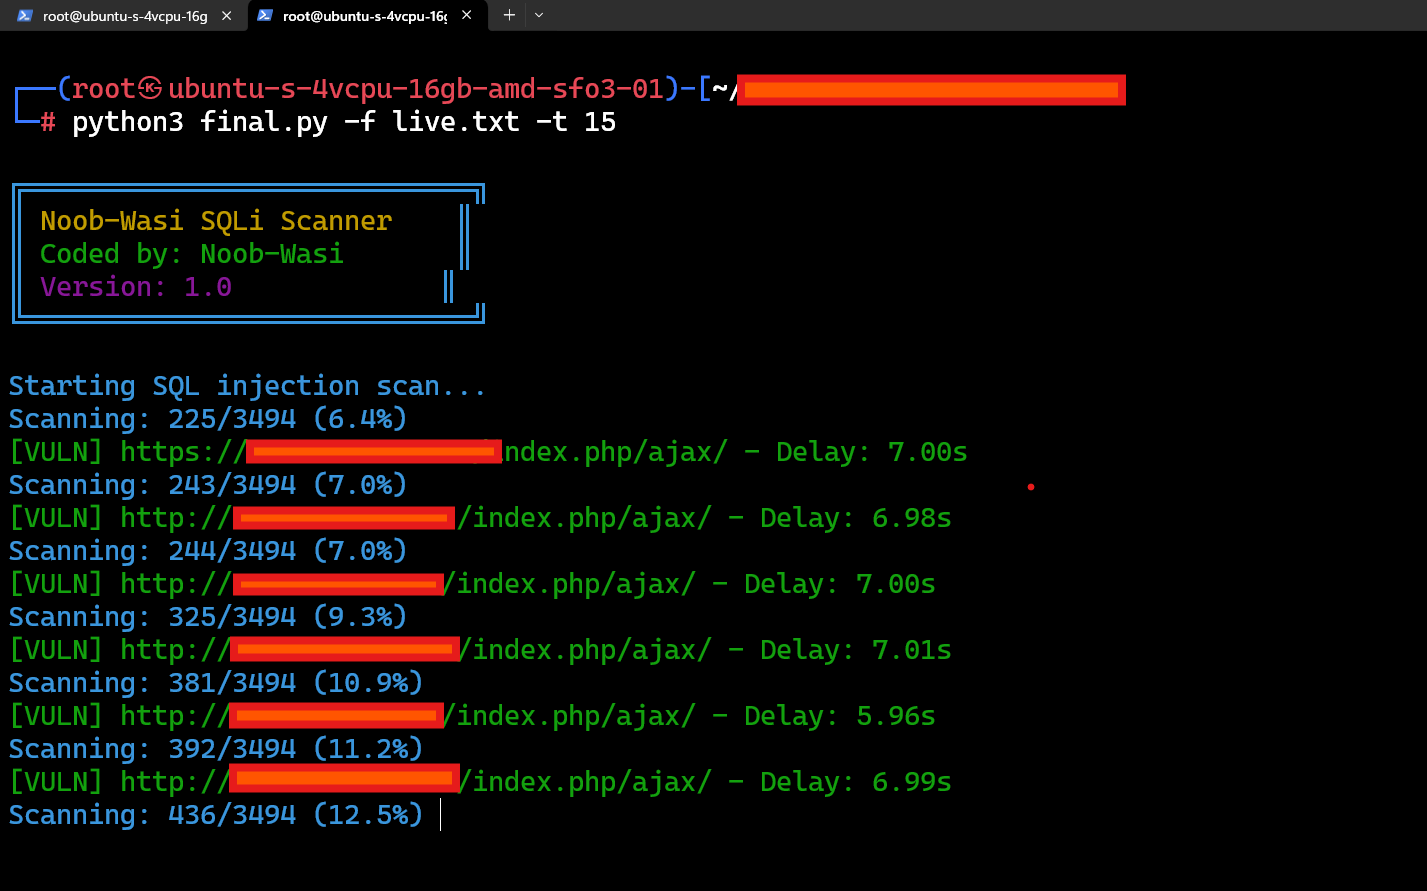 muhammadwaseem29/cve-2025-24799
CVE-2025-24799 SQLi स्कैनर
 l33tdawg/phantomrecon
PhantomRecon एक CLI-आधारित, मॉड्यूलर, एजेंट-संचालित रेड टीम स्वचालन उपकरण है जिसे AI (Agent Development Kit - ADK के माध्यम से Google के Gemini)…
 cappricio-securities/openredirect
यह एक टूल है जिसका उपयोग कई सुरक्षा शोधकर्ता Open Redirect Bug खोजने के लिए करते हैं।
 madexploits/ninja-form-exploit
CVE-2026-0740
 kabiri-labs/sshfinder
समानांतर SSH सेवा खोज और सुरक्षा ऑडिटर जो किसी भी पोर्ट को स्कैन करता है, SSH बैनरों को मान्य करता है, और होस्ट्स एवं CIDR रेंजों में प्रमाणीकरण…
 cappricio-securities/citrix-netscaler-memory-leak
Citrix Netscaler ADC & Gateway v13.1-50.23 - सीमा से बाहर मेमोरी रीड
 blue0x1/xpath
xpath एक तेज़, बहु-तकनीक XPath इंजेक्शन स्कैनर है जो Nim में लिखा गया है। यह व्यावहारिक पहचान, प्रतिक्रिया तुलना, दृश्य निष्कर्षण, ब्लाइंड निष्कर्षण…
 nxploited/cve-2026-12416-cve-2026-12417
अप्रमाणित खाता अधिग्रहण कमजोर पासवर्ड रीसेट सत्यापन के माध्यम से 'reset_user_id' पैरामीटर | अप्रमाणित विशेषाधिकार वृद्धि कमजोर पासवर्ड रीसेट सत्यापन…
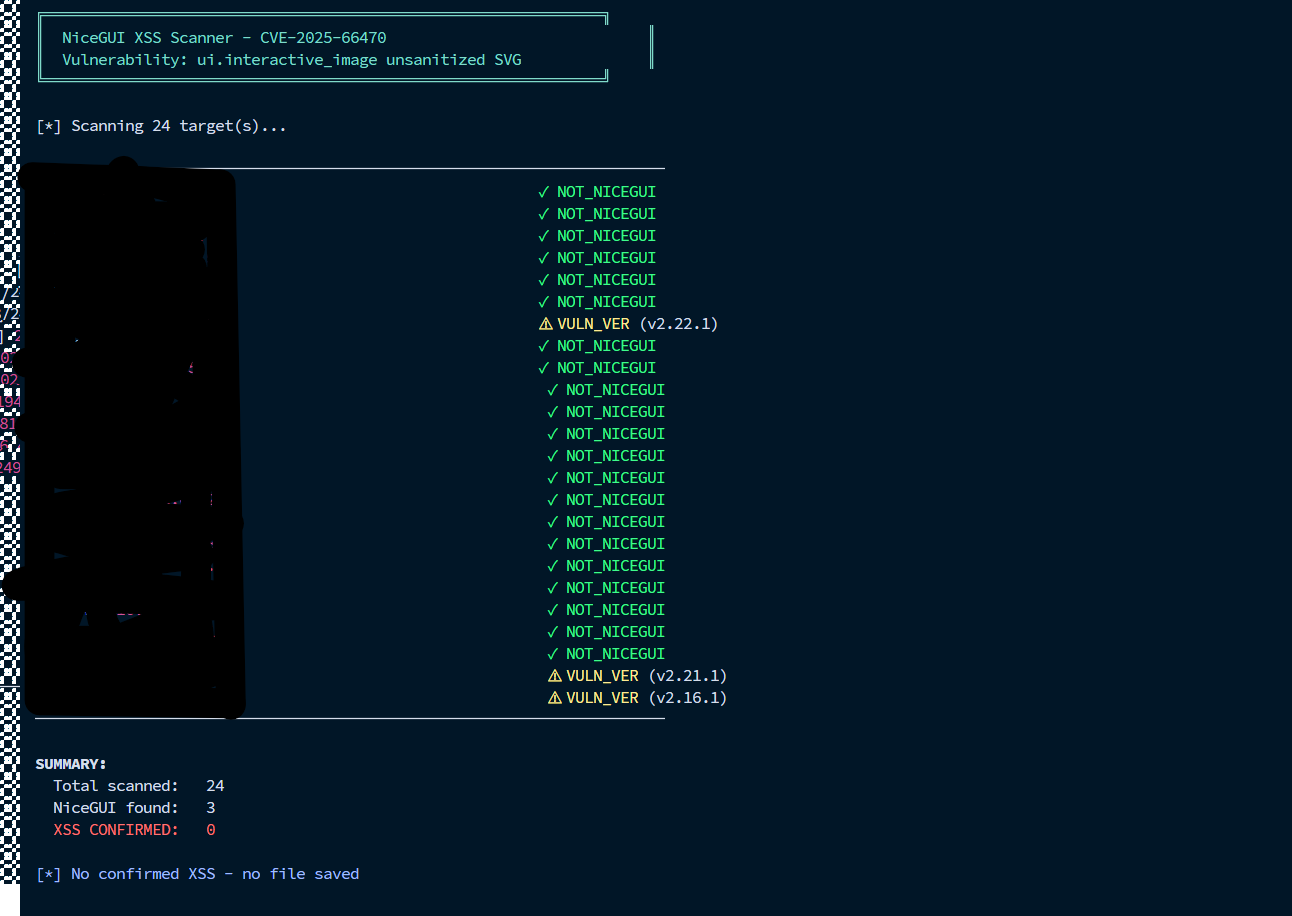 jmehta10/cve-2025-66470
CVE-2025-66470 का पता लगाने के लिए एक तेज़, सरल स्कैनर - NiceGUI के ui.interactive_image घटक में XSS भेद्यता।
 watchtowrlabs/watchtowr-vs-bmc-footprints-rce-cve-2025-71257-cve-2025-71260
पूर्व-प्रमाणित RCE श्रृंखला (CVE-2025-71257, CVE-2025-71260) के लिए BMC FootPrints इंस्टेंस का सत्यापन करने वाला डिटेक्शन आर्टिफैक्ट जनरेटर, जो…
 faisalfs10x/cisco-cve-2020-3452-shodan-scanner
CVE-2020-3452 Cisco ASA / Firepower Read-Only Path Traversal Vulnerability जाँचकर्ता का सरल bash स्क्रिप्ट
 betancour/openssh-vulnerability-test
OpenSSH CVE-2024-6387 भेद्यता जाँचकर्ता
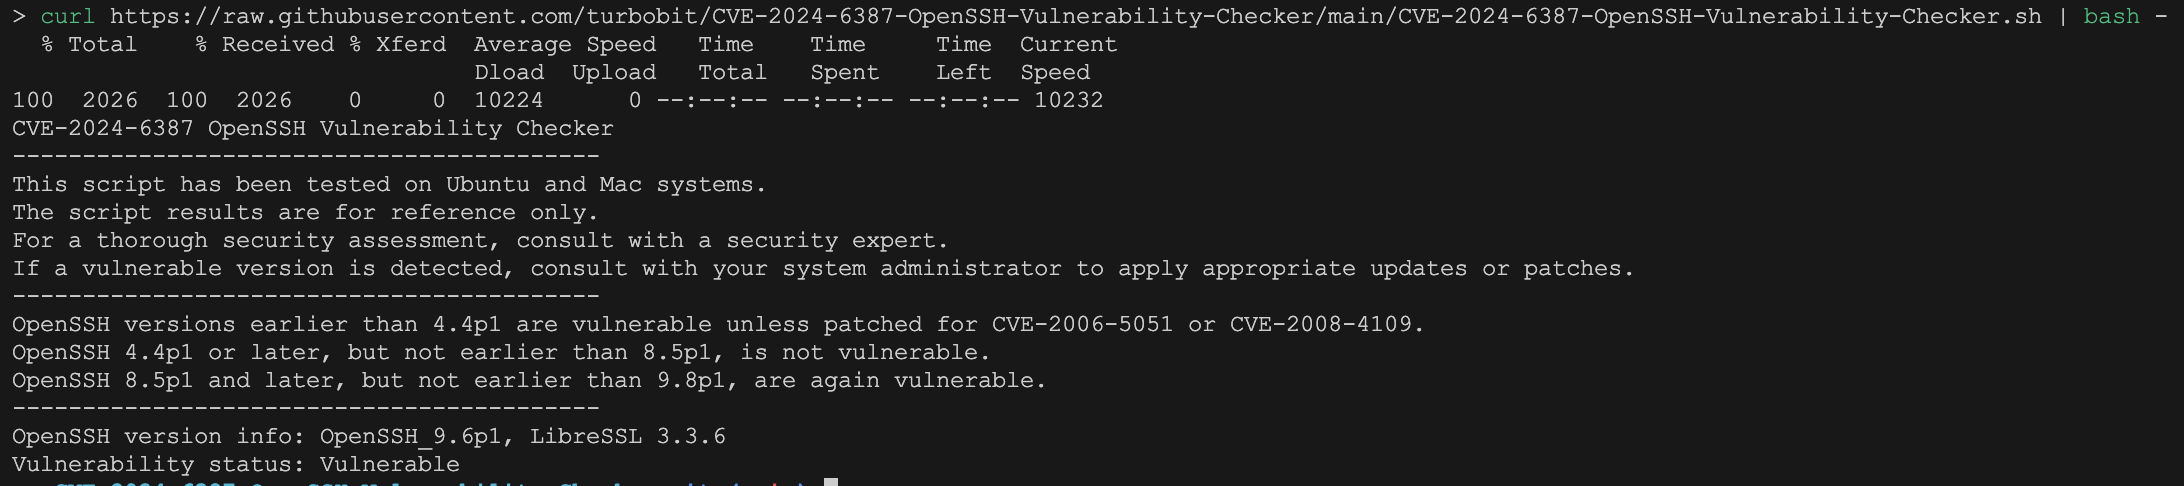 turbobit/cve-2024-6387-openssh-vulnerability-checker
CVE-2024-6387 OpenSSH भेद्यता जाँचकर्ता रिपॉजिटरी में आपका स्वागत है! यह प्रोजेक्ट आपके सिस्टम पर OpenSSH के स्थापित संस्करण की जाँच करने और यह…
 sardine-web/automated-scanner-cve-2026-41940
स्वचालित स्कैनर और पोस्ट-एक्सप्लॉइटेशन टूलकिट CVE-2026-41940 के लिए — cPanel और WHM रूट प्रमाणीकरण बाईपास, सेशन-फ़ाइल CRLF इंजेक्शन के माध्यम से
 lhotari/pulsar-docker-images-patch-cve-2021-44228
Apache Log4J सुरक्षा कमजोरियों (Log4Shell सहित) को कम करने के लिए Log4J 2.17.1 अपडेट के साथ Pulsar Docker छवियों को पैच करें।








